

Tento článek je pokračováním , který se věnuje specifikům nastavení zařízení Palo Alto Networks . Zde chceme hovořit o konfiguraci IPSec Site-to-Site VPN na zařízení Palo Alto Networks a o možném způsobu konfigurace připojení několika internetových poskytovatelů.
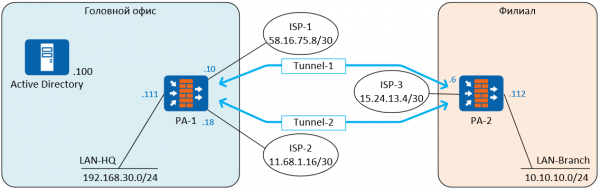
Pro demonstraci bude použita standardní schéma připojení centrály k pobočce. Aby bylo zajištěno redundantní internetové připojení, v centrále se používá současné připojení dvou poskytovatelů: ISP-1 a ISP-2. Pobočka má připojení pouze k jednomu poskytovateli, ISP-3. Mezi firewall PA-1 a PA-2 jsou vybudovány dva tunely. Tunely pracují v režimu Active-Standby, Tunnel-1 je aktivní, Tunnel-2 začne přenášet provoz v případě selhání Tunnel-1. Tunnel-1 využívá připojení k internetovému poskytovateli ISP-1, Tunnel-2 používá připojení k internetovému poskytovateli ISP-2. Všechny IP adresy byly generovány náhodně pro demonstrační účely a nemají žádný vztah k realitě.
Pro vybudování Site-to-Site VPN bude použit IPSec — sada protokolů pro zajištění ochrany dat přenášených protokolem IP. IPSec bude pracovat s použitím bezpečnostního protokolu ESP (Encapsulating Security Payload), což zajistí šifrování přenášených dat.
V IPSec je IKE (Internet Key Exchange) — protokol odpovědný za vyjednávání SA (security associations), bezpečnostních parametrů, které se používají k ochraně přenášených dat. Firewally PAN podporují IKEv1 a IKEv2.
V IKEv1 VPN připojení se buduje ve dvou fázích: IKEv1 Phase 1 (IKE tunel) a IKEv1 Phase 2 (IPSec tunel), čímž se vytvářejí dva tunely, přičemž jeden slouží k výměně provozních informací mezi firewally a druhý pro přenos provozu. V IKEv1 Phase 1 existují dva režimy fungování — main mode a aggressive mode. Aggressive mode využívá méně zpráv a pracuje rychleji, ale nepodporuje Peer Identity Protection.
IKEv2 nahradila IKEv1, a oproti IKEv1 je hlavní výhodou menší nároky na šířku pásma a rychlejší vyjednávání SA. V IKEv2 se používá méně provozních zpráv (celkem 4), podporuje se protokol EAP, MOBIKE a byl přidán mechanismus kontroly dostupnosti páru, se kterým se vytváří tunel — Liveness Check, nahrazující Dead Peer Detection v IKEv1. Pokud kontrola neproběhne, tak IKEv2 může resetovat tunel a poté automaticky obnovit při první příležitosti. Více informací o rozdílech lze .
Pokud je tunel vybudován mezi firewally různých výrobců, mohou existovat chyby v implementaci IKEv2, a pro kompatibilitu s takovým zařízením je možné použít IKEv1. V ostatních případech je lepší použít IKEv2.
Etapy nastavení:
• Nastavení dvou internetových poskytovatelů v režimu Active-Standby
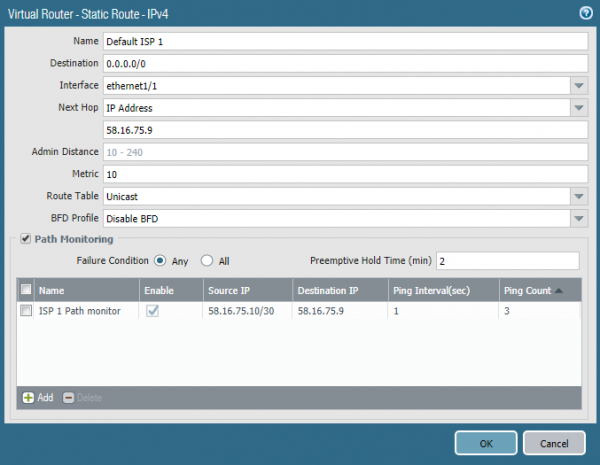
Existuje několik způsobů, jak tuto funkci implementovat. Jedním z nich je použití mechanismu Path Monitoring, který je k dispozici od verze PAN-OS 8.0.0. V tomto příkladu je použita verze 8.0.16. Tato funkce je podobná IP SLA v routrech Cisco. V parametru statické defaultní trasy je nastavena odesílání ping paketů na určitou IP adresu z určitého zdrojového adresy. V tomto případě rozhraní ethernet1/1 pinguje výchozí bránu každou sekundu. Pokud na tři po sobě jdoucí pings není odpověď, trasa se považuje za nefunkční a je odstraněna z routovací tabulky. Stejná trasa je nastavena směrem k druhému internetovému poskytovateli, ale s vyšší metrikou (je záložní). Jakmile bude první trasa odstraněna z tabulky, firewall začne odesílat provoz po druhé trase — Fail-Over. Když první poskytovatel začne odpovídat na pingy, jeho trasa se vrátí do tabulky a nahradí druhou kvůli lepší metrice — Fail-Back. Proces Fail-Over trvá několik sekund v závislosti na nastavených intervalech, ale v každém případě proces není okamžitý a v této době dochází ke ztrátě provozu. Fail-Back probíhá bez ztráty provozu. Existuje možnost udělat Fail-Over rychleji, pomocí BFD, pokud internetový poskytovatel takovou možnost poskytne. BFD je podporováno od modelu PA-3000 Series a VM-100. Jako adresu pro ping je lepší uvést ne bránu poskytovatele, ale veřejnou, vždy dostupnou internetovou adresu.
• Vytvoření tunelového rozhraní
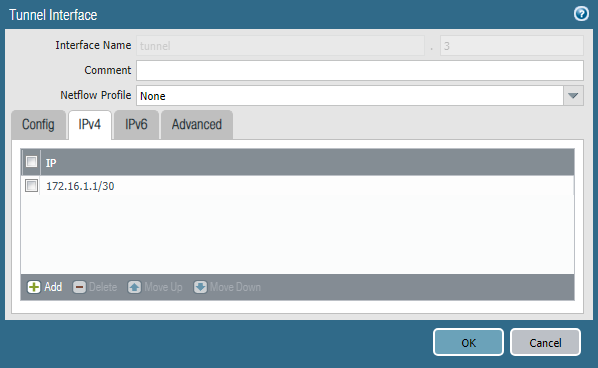
Provoz uvnitř tunelu je Přenášen přes speciální virtuální rozhraní. Na každém z nich musí být nastaven IP adresa z tranzitní sítě. V tomto příkladu pro Tunnel-1 bude používána podsíť 172.16.1.0/30, a pro Tunnel-2 — podsíť 172.16.2.0/30.
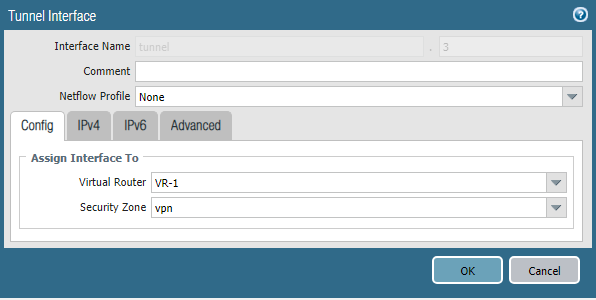
Tunelové rozhraní se vytváří v sekci Network -> Interfaces -> TunnelJe třeba uvést virtuální router a bezpečnostní zónu, stejně jako IP adresu ze správné transportní sítě. Číslo rozhraní může být libovolné.
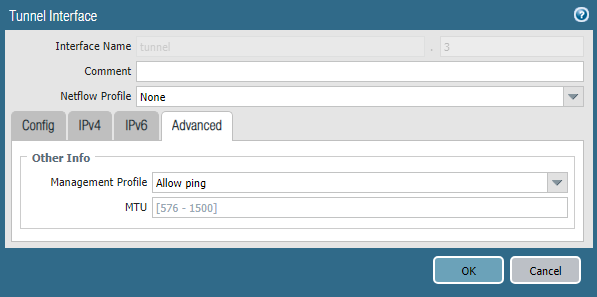
V sekci Advanced lze uvést Profil správy, které povolí ping na tomto rozhraní, to může být užitečné pro testování.
• Nastavení IKE profilu
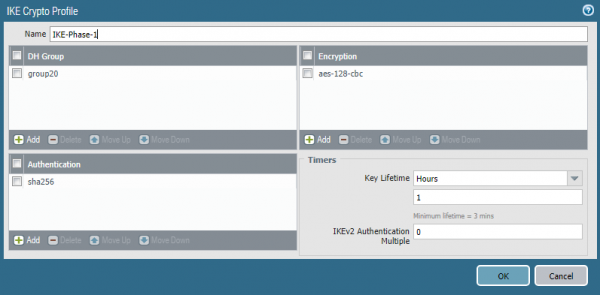
IKE profil zodpovídá za první fázi vytváření VPN spojení, zde jsou uvedeny parametry tunelu. IKE fáze 1. Profil se vytváří v sekci Síť -> Síťové profily -> IKE Crypto. Je třeba uvést šifrovací algoritmus, algoritmus hashování, skupinu Diffie-Hellmana a dobu životnosti klíčů. Obecně platí, že čím složitější algoritmy, tím horší výkon, měly by být vybírány na základě konkrétních požadavků na zabezpečení. Avšak je kategorie zakázáno používat skupinu Diffie-Hellmana nižší než 14 pro ochranu důležitých informací. To je dáno zranitelností protokolu, kterou lze neutralizovat pouze použitím velikosti modulů 2048 bitů a vyšších, nebo algoritmů eliptické kryptografie, které se používají ve skupinách 19, 20, 21, 24. Tyto algoritmy mají lepší výkon ve srovnání s tradiční kryptografií. . A .
• Nastavení IPSec profilu
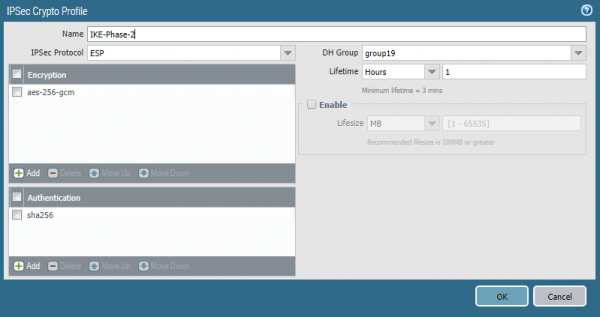
Druhá fáze vytváření VPN spojení — IPSec tunel. Parametry SA pro něj se nastavují v Síť -> Síťové profily -> IPSec Crypto profil. Zde je třeba uvést protokol IPSec — AH nebo ESP, stejně jako parametry SA — algoritmy hashování, šifrování, skupiny Diffie-Hellmana a doba životnosti klíčů. Parametry SA v IKE Crypto profilu a IPSec Crypto profilu se nemusí shodovat.
• Nastavení IKE Gateway
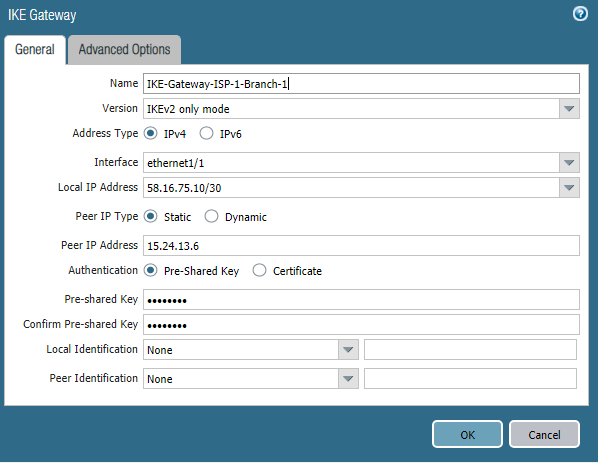
IKE Gateway je objekt, který označuje router nebo firewall, s nímž se vytváří VPN tunel. Pro každý tunel je třeba vytvořit svůj vlastní IKE Gateway. V tomto případě se vytvářejí dva tunely, po jednom přes každého poskytovatele internetu. Uvádí se odpovídající výchozí rozhraní a jeho ip adresa, ip adresa partnera a sdílený klíč. Místo sdíleného klíče lze použít certifikáty.
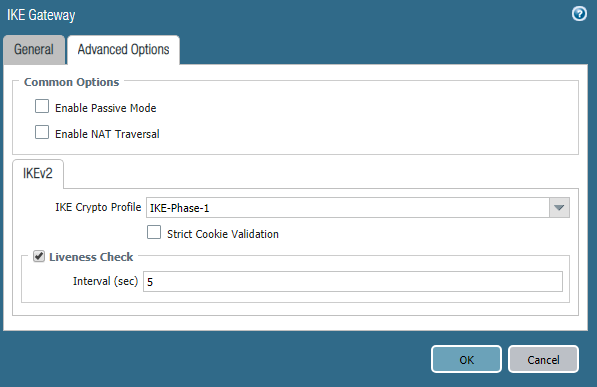
Zde se uvádí dříve vytvořený IKE Crypto profil. Parametry druhého objektu IKE Gateway jsou podobné, s výjimkou IP adres. Pokud je firewall Palo Alto Networks umístěn za NAT routerem, je třeba aktivovat mechanismus NAT Traversal.
• Nastavení IPSec tunelu
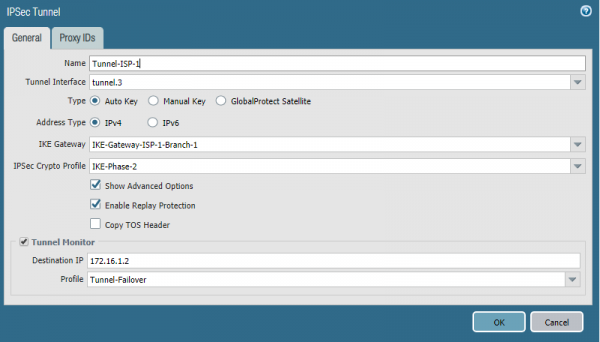
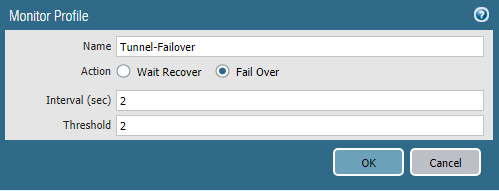
IPSec tunel — je to objekt, ve kterém jsou uvedeny parametry IPSec tunelu, jak naznačuje název. Zde je nutné uvést tunelové rozhraní a dříve vytvořené objekty. IKE Gateway, IPSec Crypto Profil. Pro zajištění automatického přepínání směrování na záložní tunel je potřeba aktivovat Tunnel Monitor. To je mechanismus, který kontroluje, zda je peer aktivní pomocí ICMP provozu. Jako cílovou adresu je třeba uvést IP adresu tunelového rozhraní peeru, se kterým se tunel vytváří. V profilu jsou uvedeny časovače a akce při ztrátě spojení. Wait Recover – čekat, až se spojení obnoví, Fail Over — poslat provoz jinou cestou, pokud taková existuje. Nastavení druhého tunelu je zcela analogické, uvádí se druhé tunelové rozhraní a IKE Gateway.
• Nastavení směrování
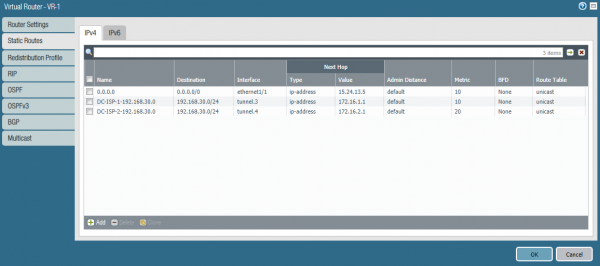
V tomto příkladu je použito statické směrování. Na firewalle PA-1 je potřeba kromě dvou výchozích tras uvést dvě trasy do podsítě 10.10.10.0/24 ve filiálce. Jedna trasa používá Tunnel-1, druhá Tunnel-2. Trasa přes Tunnel-1 je hlavní, protože má nižší metriku. Mechanismus Path Monitoring pro tyto trasy není použit. Za přepínání odpovídá Tunnel Monitor.
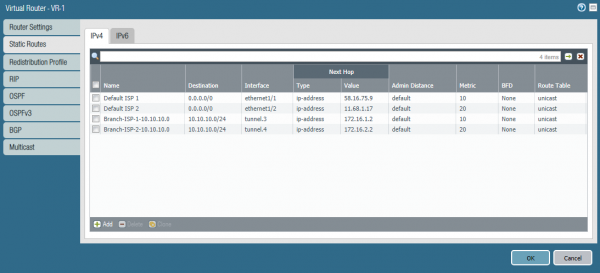
Stejné trasy pro podsíť 192.168.30.0/24 je třeba nastavit na PA-2.
• Nastavení síťových pravidel
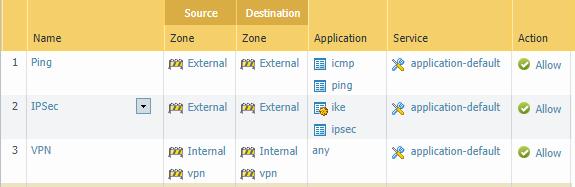
Pro fungování tunelu jsou potřeba tři pravidla:
- Pro fungování Path Monitor povolte ICMP na externích rozhraních.
- Pro IPSec povolte aplikace ike a ipsec na externích rozhraních.
- Povolit provoz mezi interními podsítěmi a tunelovými rozhraními.
Závěr
V tomto článku byl uveden příklad nastavení redundantního internetového připojení a Site-to-Site VPN. Doufáme, že informace byly užitečné a čtenář získal představu o technologiích používaných v Palo Alto Networks. Pokud máte dotazy k nastavení a přání k tématům budoucích článků — pište je do komentářů, rádi odpovíme.
Zdroj: habr.com
