

Účelem tohoto článku je zjednodušit nastavení služby DHCP pro fabriky VXLAN BGP EVPN a DFA pomocí Microsoft Windows Server 2016/2019.
V oficiální dokumentaci je služba DHCP založená na Microsoft Windows Server 2012 nastavena jako SuperScope, který obsahuje smyčku Loopback (v tomto rozsahu - vrcholem je výjimka z rozsahu všech IP adres (excluded IP address = pool)) a rozsahy pro přidělování IP adres pro skutečné sítě (zde je vrcholem to, že se nastavují politiky - ve kterých se filtrují DHCP Relay Circuit ID a tento DHCP relay Circuit ID obsahuje VNI pro síť, tj. pro jiný rozsah bude tento DHCP Relay Circuit ID mírně odlišný).
Pro konfiguraci DHCP na Windows serveru.

1. Vytvořte superscope. V rámci superscope vytvořte rozsah B, S1, S2, S3, …, Sn pro podsíť B a podsítě pro každý segment.
2. V rozsahu B uveďte 'Rozsah vyloučení' na celý adresní rozsah (tak, aby nabízený adresní rozsah nesměl pocházet z tohoto rozsahu).
3. Pro každý segmentový rozsah Si určete politiku, která odpovídá ID obvodu agenta s hodnotou '0108000600XXXXXX', kde '0108000600' je pevná hodnota pro všechny segmenty, 6 čísel "XXXXXX" je hodnota ID segmentu v hexadecimálním formátu. Také se ujistěte, že je zaškrtnuto políčko Přidat zástupný znak (*).
4. Nastavte rozsah politiky na celý rozsah daného rozsahu.
Tento článek obsahuje odpovědi na následující otázky:
Obsah
- ( && )
Úvod
V této části jsou stručně uvedena všechna vstupní data: pokyny pro nastavení síťového zařízení, RFC používané v DHCP paketech ve fabrikách eVPN, a také je zachycena evoluce nastavení DHCP serveru na Microsoft Windows Server 2012 v dokumentaci Cisco. Také stručné údaje o Superscope a Politice ve službě DHCP na serverech Microsoft Windows Server.
Jak se nastavuje DHCP Relay na fabrice VXLAN BGP EVPN, DFA?
Nastavení DHCP Relay na fabrice VXLAN BGP EVPN není hlavním tématem tohoto článku, protože je dost jednoduché. Uvádím odkazy na dokumentaci a stručný přehled nastavení na síťových zařízeních.
Příklad nastavení DHCP Relay na Nexus 9000V v9.2(3)
služba dhcp
ip dhcp relay
ip dhcp relay informace možnost
ip dhcp relay informace možnost vpn
interface loopback10
  vrf člen VRF1
  ip adresa 10.120.0.1/32 tag 1234567
interface Vlan12
  no shutdown
  vrf člen VRF1
  no ip přesměrování
  ip adresa 10.120.251.1/24 tag 1234567
  no ipv6 přesměrování
  fabric forwarding mode anycast-gateway
  ip dhcp relay adresa 10.0.0.5
  ip dhcp relay source-interface loopback10
RFC, které jsou implementovány v práci služby DHCP Relay na fabrikách VXLAN BGP EVPN
RFC#6607: Sub-option 151(0x97) — Výběr virtuální podsítě
•	Sub-option 151(0x97) - Výběr virtuální podsítě (Definováno v RFC#6607)
Používá se k přenosu informací souvisejících s VRF k DHCP serveru v prostředí MPLS-VPN a VXLAN EVPN víceuživatelského prostředí.
Přenáší se „název“ VRF, ve kterém se nachází klient.
RFC#5107: Sub-option 11(0xb) — Přepsání identifikátoru serveru
•	Sub-option 11(0xb) - Přepsání identifikátoru serveru (Definováno v RFC#5107.)
Sub-option pro přepsání identifikátoru serveru (server ID) umožňuje agentovi DHCP relay specifikovat novou hodnotu pro možnost identifikátoru serveru, která je vložena DHCP serverem do odpovědního paketu. Tato sub-option umožňuje agentovi DHCP relay jednat jako skutečný DHCP server, takže žádosti o obnovu přijdou k agentovi relay, spíše než přímo k DHCP serveru. Sub-option pro přepsání identifikátoru serveru obsahuje IP adresu příchozího rozhraní, což je IP adresa na agentovi relay, která je dostupná z klienta. S touto informací klient DHCP posílá všechny pakety s žádostmi o obnovu a uvolnění agentovi relay. Agent relay přidá všechny vhodné sub-options a poté předá pakety s žádostmi o obnovu a uvolnění původnímu DHCP serveru. Pro tuto funkci je vlastním provedením Cisco sub-option 152(0x98). Můžete použít příkaz ip dhcp relay sub-option type cisco k řízení této funkce.
Možnost se používá k tomu, aby klient poslal žádost o prodloužení pronájmu adresy na IP adresu použitou v této možnosti. (V Cisco VXLAN BGP EVPN – to je Anycast adresa brány podle defaultu pro klienta.)
RFC#3527: Sub-option 5(0x5) — Výběr odkazu
Sub-option 5(0x5) - Výběr odkazu (Definováno v RFC#3527.)

Sub-option pro výběr odkazu poskytuje mechanismus pro oddělení podsítě/odkazu, na kterém se nachází klient DHCP, od adresy brány (giaddr), která může být použita ke komunikaci s agentem relay DHCP serverem. Agent relay nastaví sub-option na správnou podsíť pro odběratele a DHCP server použije tuto hodnotu k přiřazení IP adresy místo hodnoty giaddr. Agent relay nastaví giaddr na svou vlastní IP adresu, takže zprávy DHCP mohou být předávány v síti. Pro tuto funkci je vlastním provedením Cisco sub-option 150(0x96). Můžete použít příkaz ip dhcp relay sub-option type cisco k řízení této funkce.
Adresa sítě, ze které potřebuje klient IP adresu.
Evoluce dokumentace Cisco týkající se nastavení DHCP na Microsoft Windows Server 2012
Zahrnul jsem tuto sekci, protože se projevuje pozitivní trend ze strany dodavatele:
V dokumentaci je uvedena pouze konfigurace DHCP Relay na síťovém zařízení.
Pro konfiguraci DHCP na Windows Server 2012 byl použit jiný článek:
V tomto článku se uvádí, že každé síti/VNI je potřeba vlastní skupina SuperScope a vlastní sada adres Loopback:
Pokud jsou potřeba více DHCP rozsahů pro více subnetů, je nutné vytvořit jednu LoopbackX na každý subnet/vlan na všech LEAFS a vytvořit superscope s rozsahem loopbackX a skutečným klientským IP subnetem pro každý vlan.
Přidali jsme nastavení Windows 2012 Server do dokumentace pro nastavení síťových zařízení. Pro všechny používané pooly adres je potřeba jeden SuperScope v datovém centru a tento SuperScope je hranicí datového centra:
Vytvořte Superscope pro všechny rozsahy, které chcete použít pro politiky založené na možnosti 82.
Poznámka
Superscope by měl kombinovat všechny rozsahy a působit jako administrativní hranice.
Velmi stručně je popsáno vše:
Předpokládejme, že přepínač používá adresu z subnetu B (může to být backbone subnet, management subnet, nebo jakýkoli subnet určený zákazníkem pro tento účel) k komunikaci s Windows DHCP serverem. V DFA máme subnety S1, S2, S3, …, Sn pro segmenty s1, s2, s3, …, sn.

Pro konfiguraci DHCP na Windows serveru.

1. Vytvořte superscope. Uvnitř superscope vytvořte rozsah B, S1, S2, S3, …, Sn pro subnet B a subnety pro každý segment.
2. V rozsahu B specifikujte 'Exclusion Range' jako celý rozsah adres (tak, aby nabízený rozsah adres nesmí být z tohoto rozsahu).
3. Pro každý segment rozsahu Si určete politiku, která odpovídá na Agent Circuit ID s hodnotou '0108000600XXXXXX', kde '0108000600' je pevná hodnota pro všechny segmenty a 6 čísel "XXXXXX" je hodnota ID segmentu v hexadecimálním formátu. Zajistěte také, abyste zaškrtli políčko Přidat divokou (*) kontrolku.
4. Nastavte rozsah adres politiky na celý rozsah rozsahu.
DHCP v Microsoft Windows Server (superscope & politika)
Superscope je administrativní funkce DHCP serveru, která může sloužit k seskupení více rozsahů jako jedné administrativní jednotky. Superscope umožňuje DHCP serveru poskytovat pronájmy z více než jednoho rozsahu klientům na jedné fyzické síti. Rozsahy přidané do superscope se nazývají členské rozsahy. Co je SuperScope – je to funkčnost, která umožňuje sloučit několik poolů IP adres do jedné administrativní jednotky. Aby se mohly v jedné fyzické síti (v jednom VLAN) inzerovat uživatelům IP adresy z několika poolů. Pokud žádost přišla k poolu adres v rámci SuperScope, může být klientovi přiděleno adresu z jiného rozsahu, který je součástí tohoto SuperScope.
Role serveru DHCP ve Windows Server 2012 představuje novou funkci, která vám umožňuje vytvářet politiky IPv4, které specifikují vlastní přidělení IP adres a možností pro DHCP klienty na základě sady podmínek.

Funkce přidělování založeného na politice (PBA) vám umožňuje seskupit DHCP klienty podle specifických atributů na základě polí obsažených v paketové žádosti klienta DHCP. PBA umožňuje cílenou správu a větší kontrolu nad konfiguračními parametry dodávanými k síťovým zařízením s DHCP.
Politiky – umožňují přiřazovat uživatelům IP adresy na základě typu uživatele nebo parametru. Inženýři Cisco používají politiky ve Windows Server 2012 pro filtrování podle VNI (Virtual Network Identifier).
Hlavní část
V této sekci jsou prezentovány výsledky výzkumů, proč není podpora, jak to funguje (logika), co je nového a jak nám toto nové pomůže.
Proč není podporován Microsoft Windows Server 2000/2003/2008?
Microsoft Windows Server 2008 a starší verze nezpracovávají možnost 82 (Option 82) a odesílají zpětný paket bez možnosti 82.
- Žádost od klienta je odeslána jako Broadcast (DHCP Discover).
- Zařízení (Nexus) odesílá paket k DHCP serveru (DHCP Discover + Option 82).
- DHCP server přijímá paket, zpracovává ho a posílá zpět, ale bez možnosti 82. (DHCP Offer – bez option 82)
- Zařízení (Nexus) přijímá paket od DHCP serveru. (DHCP Offer) Avšak tento paket neodesílá koncovému uživateli.
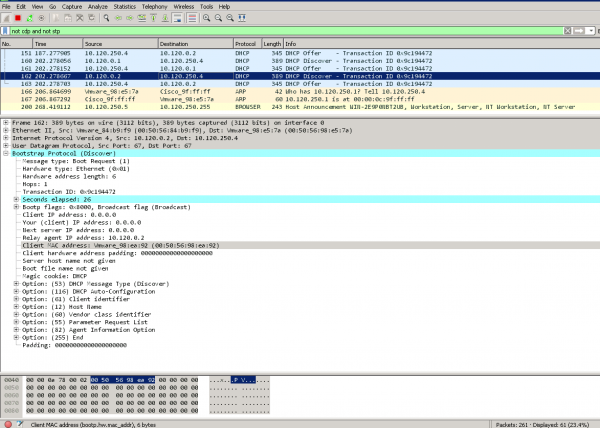
Data snifféru — na Windows Server 2008 a na DHCP klientoviWindows Server 2008 přijímá žádost od síťového zařízení. (Option 82 je přítomna v seznamu)
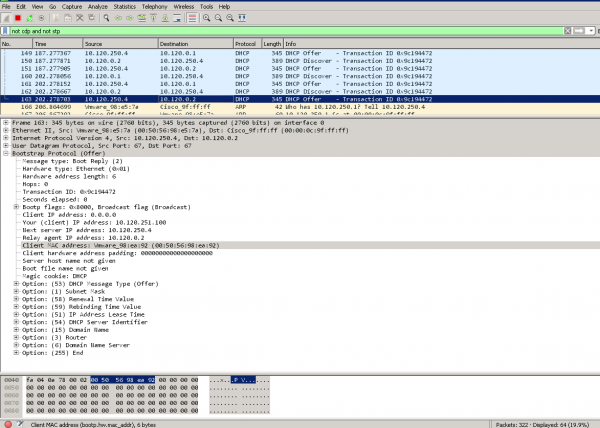
Windows Server 2008 posílá odpověď síťovému zařízení. (Option 82 není přítomna v seznamu možností v paketu)
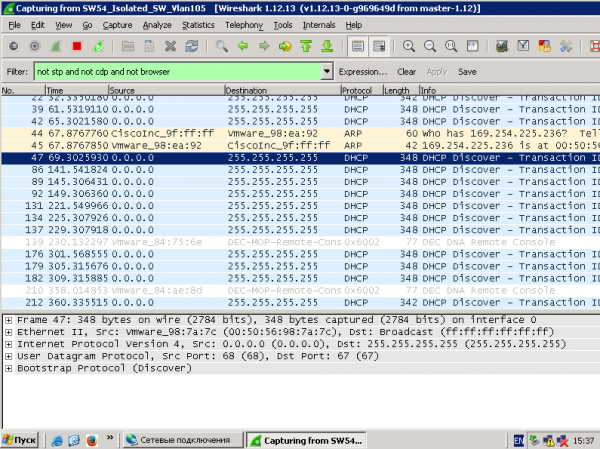
Žádost od klienta – přítomny DHCP Discover a chybí DHCP Offer
Statistika na síťovém zařízení:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Typ zprávy             Rx              Tx           Drops
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Request(*)                0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Celkem                    16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Celkový počet paketů přijatých                          :         0
Celkový počet paketů přeposlaných                       :         0
Celkový počet paketů zahozených                         :         0
Non DHCP:
Celkový počet paketů přijatých                          :         0
Celkový počet paketů přeposlaných                       :         0
Celkový počet paketů zahozených                         :         0
DROP:
DHCP Relay není povolen                                  :         0
Neplatný typ DHCP zprávy                                  :         0
Chyba rozhraní                                           :         0
Chyba Tx směřující k serveru                             :         0
Chyba Tx směřující k klientovi                           :         0
Neznámé výstupní rozhraní                                 :         0
Neznámý vrf nebo rozhraní pro server                     :         0
Maximální počet skoků překročen                          :         0
Ověření možnosti 82 selhalo                             :         0
Packet poškozen                                        :         0
Nastavení důvěryhodného portu pro Relay není nakonfigurováno :         0
DHCP žádost zahozená na MCT                               :         0
*  -  Tyto počítadla budou mít správnou hodnotu, když switch
obdrží DHCP žádost s cílovou IP jako broadcastovou
adresu. Pokud je žádost unicast, bude se to HW přepínat
NEXUS-9000V-SW-1#
Proč je v Microsoft Windows Server 2012 nastavení tak složité?
V Microsoft Windows Server 2012 ještě není podporováno RFC#3527 (Option 82 Sub-option 5(0x5) — Výběr odkazu)
Ale funkce Policy již byla implementována.
Jak to funguje:
- Microsoft Windows Server 2012 má super-pool (SuperScope), který obsahuje adresy Loopback a pooly pro skutečné sítě.
- Výběr poolu pro přidělení IP adresy spadá do SuperScope, protože odpověď přišla od DHCP Relay ze zdrojové adresy Loopback, která spadá do SuperScope.
- Pomocí Policy žádost vybírá z Superscope ten member scope, jehož VNI je obsažen v Option 82 Suboption 1 Agent Circuit ID. (“0108000600” + 24 bitů VNI + 24 bitů hodnot, jejichž význam neznám, ale sniffer ukazuje hodnoty 0 v tomto poli.)
Jak se zjednodušuje nastavení v Microsoft Windows Server 2016/2019?
V Microsoft Windows Server 2016 byla implementována funkce RFC#3527. Tedy Windows Server 2016 dokáže rozpoznat správnou síť podle atributu Option 82 Sub-option 5(0x5) — Výběr odkazu.
Hned vyvstávají 3 otázky:
- Můžeme se obejít bez Superscope?
- Můžeme se obejít bez Policy a převodu VNI do 16-tirného formátu?
- Můžeme se obejít bez Scope pro Loopback adresy DHCP Source?
Q. Můžeme se obejít bez Superscope?
A. Ano, scope lze vytvořit přímo v oblasti IPv4 adres.
Q. Můžeme se obejít bez Policy a převodu VNI do 16-tirného formátu?
A. Ano, výběr sítě probíhá na základě Option 82 Suboption 0x5,
Q. Můžeme se obejít bez Scope pro Loopback adresy DHCP Source?
A. Ne, nemůžeme. Protože v Microsoft Windows Server 2016/2019 platí ochrana proti podvodným DHCP dotazům. Tedy všechny dotazy z adres, které nejsou v poolu DHCP serveru, jsou považovány za podvodné.
 Poznámka
Všechny IP adresy reléových agentů (GIADDR) musí být součástí aktivního rozsahu IP adres DHCP. Jakýkoli GIADDR mimo rozsahy IP adres DHCP je považován za rogue relay a Windows DHCP Server neuzná žádosti klientů DHCP z těchto reléových agentů.

Může být vytvořen speciální scope pro "autorizaci" reléových agentů. Vytvořte scope s GIADDR (nebo více, pokud jsou GIADDR sequential IP adresy), vyloučte GIADDR adresy z distribuce a pak aktivujte scope. To autorizuje reléové agenty, a zároveň zabrání přidělení GIADDR adres.
Tedy pro nastavení DHCP poolu na Microsoft Windows Server 2016/2019 pro VXLAN BGP EVPN fabric potřebujete pouze:
- Vytvořit pool pro Source adresy Relay.
- Vytvořit pool pro klientské sítě
Co není nezbytné (ale lze nastavit a bude to fungovat, a nebude to bránit v činnosti):
- Vytvářet Policy
- Vytvářet SuperScope
PříkladPříklad nastavení DHCP serveru (jsou přítomni 2 skuteční klienti DHCP — klienti jsou připojeni k VXLAN fabric)
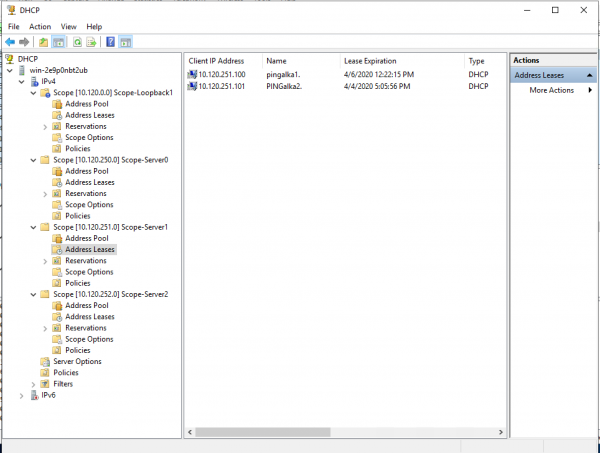
Příklad nastavení uživatelského poolu:
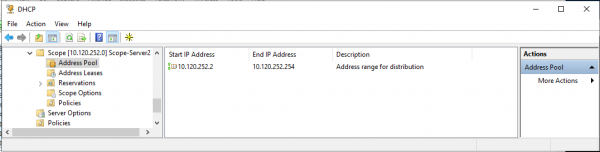
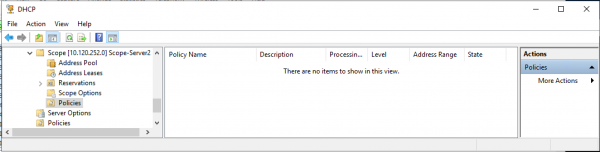
Příklad nastavení uživatelského poolu (vybrány politiky — jako důkaz, že politiky nebyly použity pro správnou funkčnost poolu):
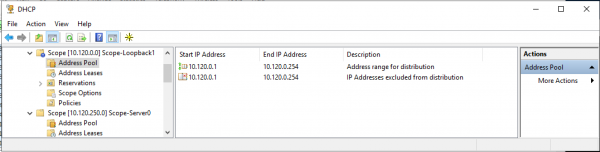
Příklad nastavení poolu pro Source adresy DHCP Relay (rozsah adres pro přidělení zcela odpovídá vyloučení z poolu adres):
Nastavení služby DHCP na Microsoft Windows Server 2019
Nastavení poolu pro Loopback adresy (source) pro DHCP Relay.
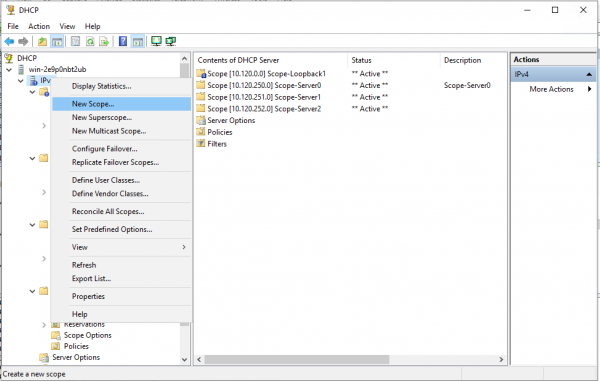
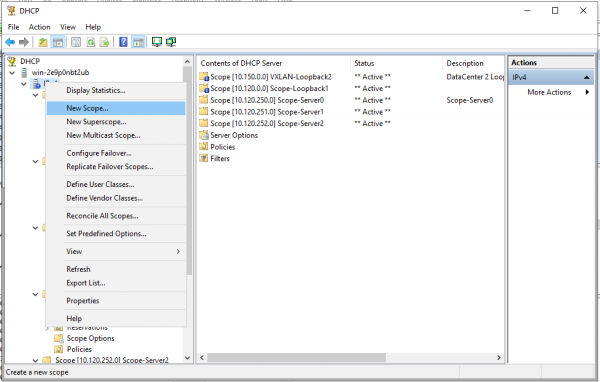
Vytváříme nový pool (Scope) v prostoru IPv4.
Průvodce vytvořením poolu. „Další >“
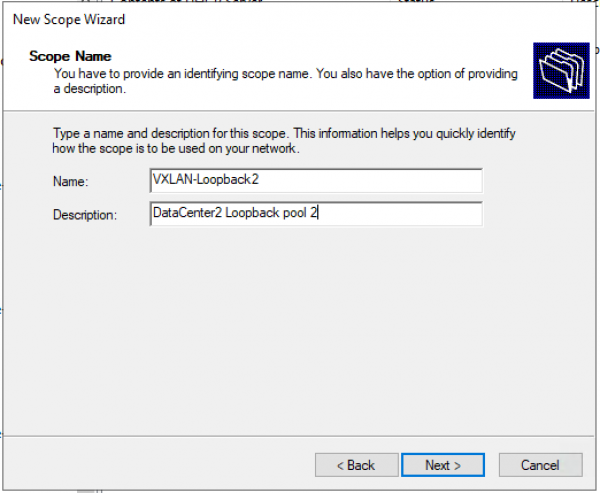
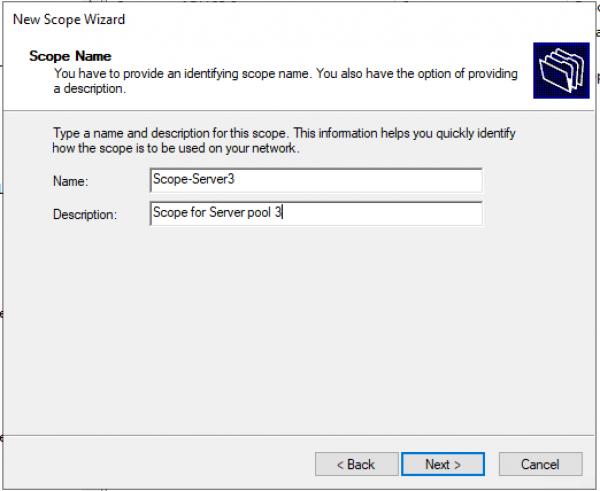
Nastavujeme název poolu a popis (Description) poolu.
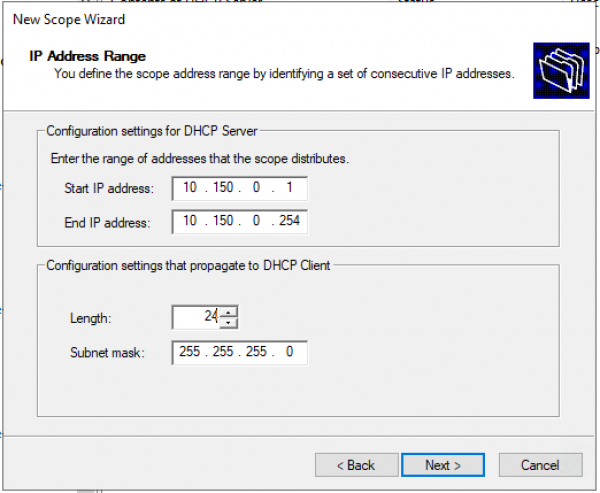
Definujeme rozsah IP adres pro Loopback a masku pro pool.
Přidáváme výjimky. Rozsah výjimek musí přesně odpovídat rozsahu poolu.
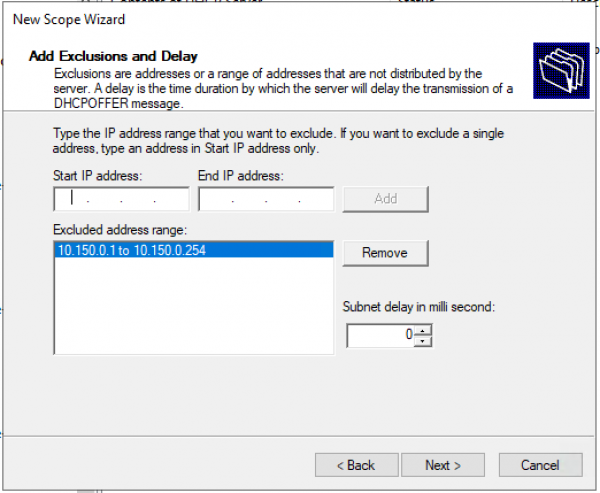
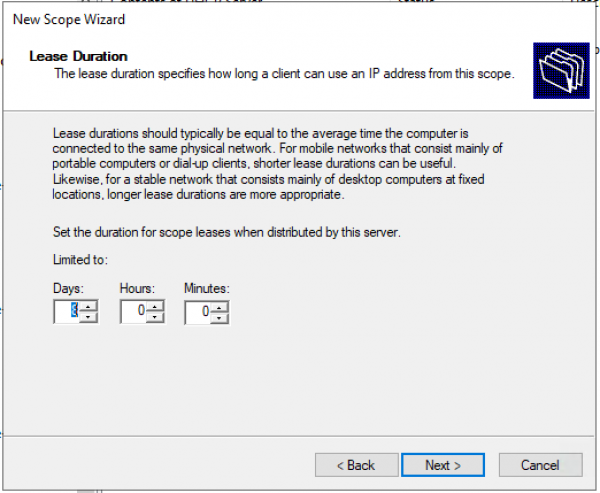
Čas pronájmu. „Další >“
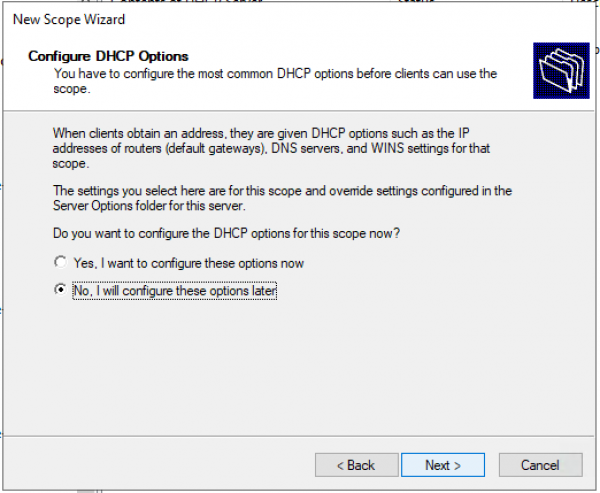
Dotaz: Budete nyní nastavovat DHCP možnosti (DNS, WINS, Gateway, Domain) nebo to uděláte později? Bylo by rychlejší odpovědět ne a poté aktivovat pool ručně. Nebo projít až do konce, bez vyplnění jakýchkoli informací, a na konci průvodce aktivovat pool.
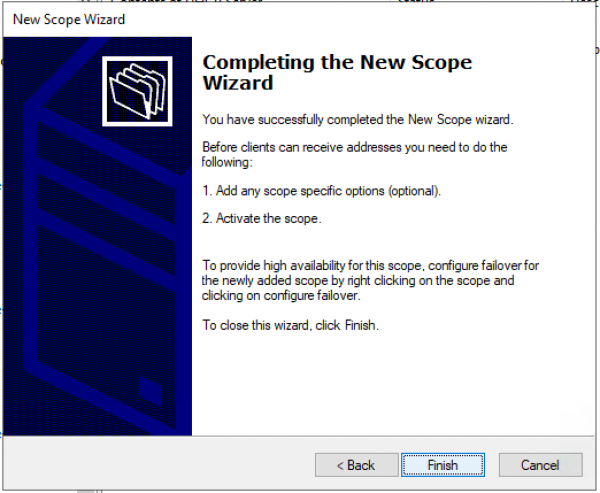
Potvrzujeme, že možnosti nejsou nastaveny, pool není aktivován. „Dokončit“
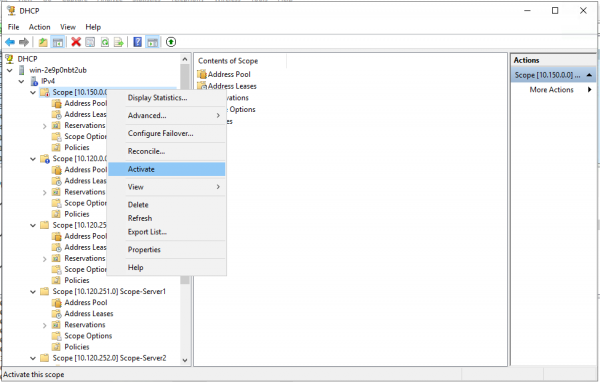
Aktivujeme pool ručně. — Vybereme Scope a v kontextové nabídce — vybereme „Aktivovat“.
Vytváříme pool pro uživatele/serverů.
Vytváříme nový pool.
Průvodce vytvořením poolu. „Další >“
Nastavujeme název poolu a popis (Description) poolu.
Definujeme rozsah IP adres pro Loopback a masku pro pool.
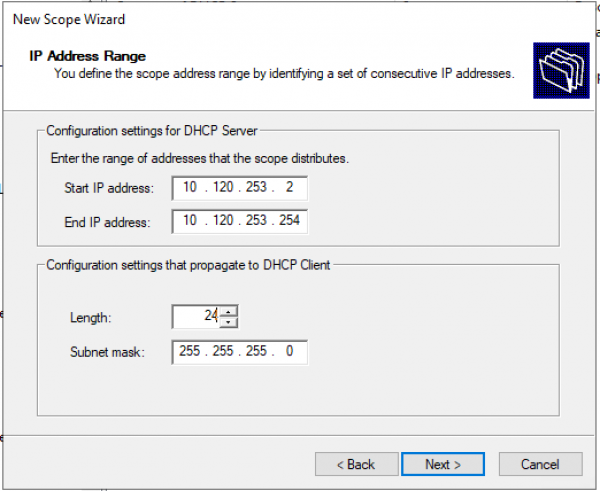
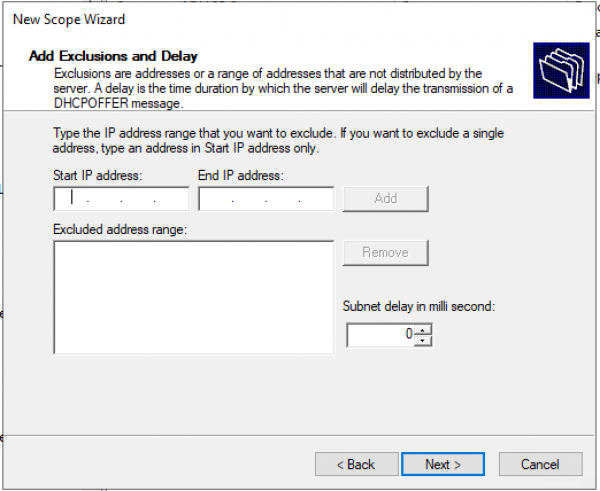
Přidáváme výjimky. (Ve výchozím nastavení výjimky nejsou potřeba) „Další >“
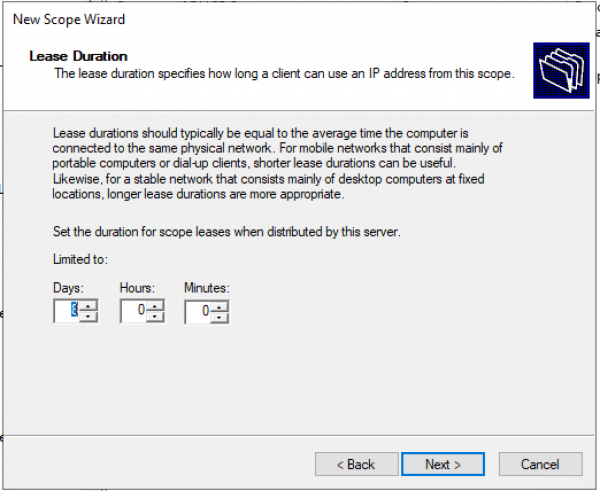
Čas pronájmu. „Další >“
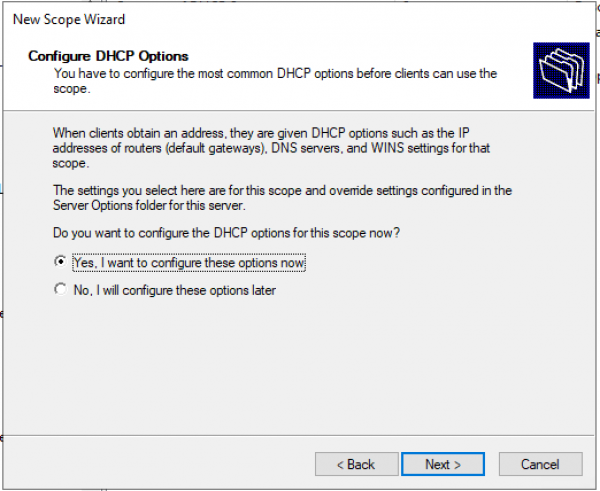
Dotaz: Budete nyní nastavovat DHCP možnosti (DNS, WINS, Gateway, Domain) nebo to uděláte později? Ano, nastavíme nyní.
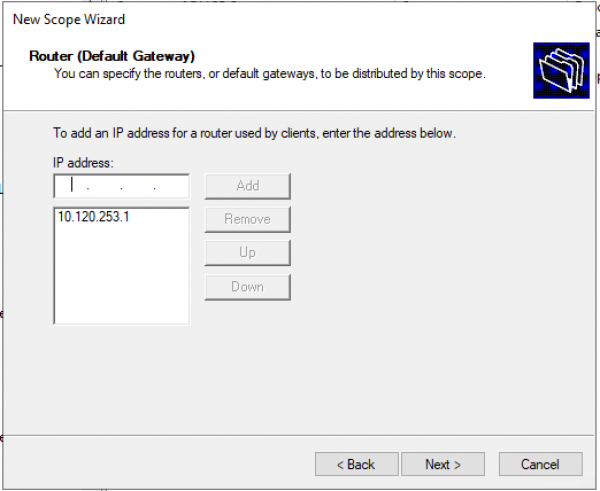
Nastavujeme adresu výchozí brány.
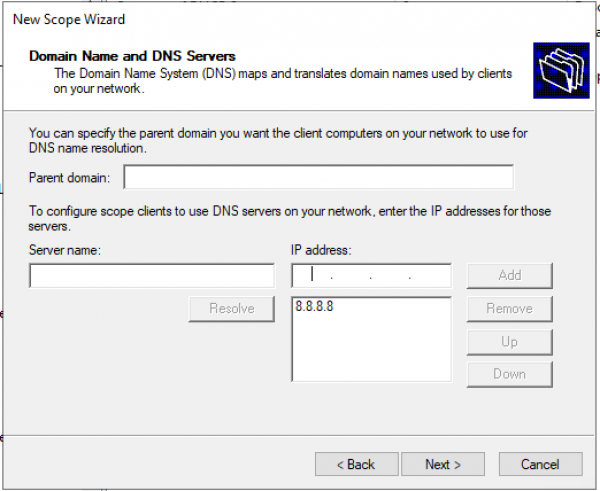
Nastavujeme doménu a adresy DNS serverů.
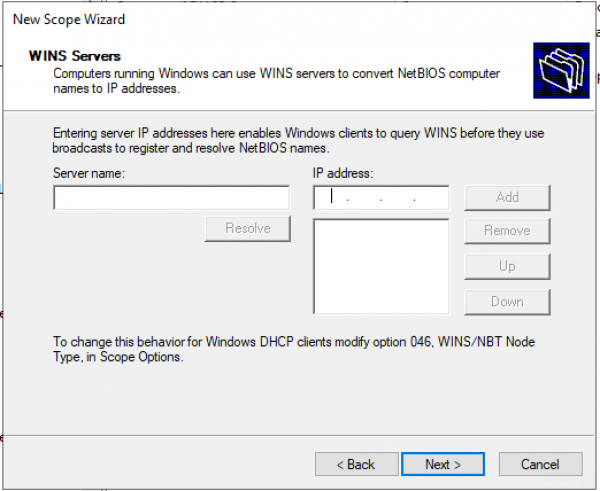
Nastavujeme IP adresy WINS serverů.
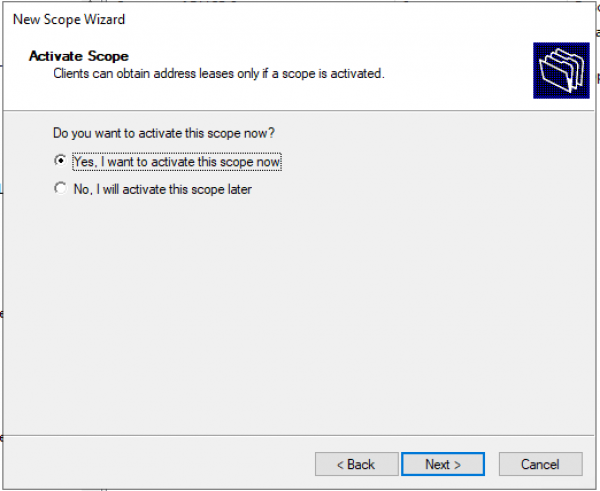
Aktivace Scope.
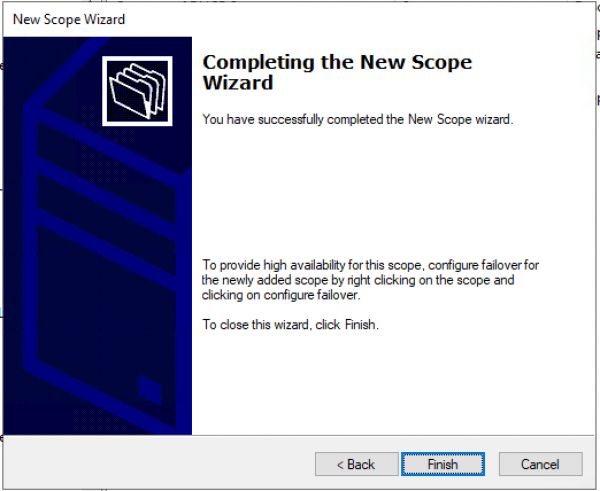
Pool je nastaven. „Dokončit“
Závěr
Použití Windows Server 2016/2019 snižuje složitost nastavení DHCP serveru pro VXLAN fabriku (nebo jakoukoli jinou fabriku). (Není vyžadováno předávání IT specialistům speciálních vazeb: Network/Agent Circuit ID pro zapisování filtrů.)
Bude konfigurace pro Windows Server 2012 fungovat na nových serverech 2016/2019 – ano, bude fungovat.
V tomto dokumentu jsou uvedeny odkazy na 2 verze: 7.X a 9.3. To je spojeno s tím, že verze 7.0(3)I7(7) — Cisco navrhovaná verze, a verze 9.3 — je nejvíce inovativní (včetně podpory Multicast přes VXLAN Multisite).
Seznam zdrojů
Zdroj: habr.com
