

Toolkit začínajícího pentestera: představujeme stručný přehled hlavních nástrojů, které se hodí při pentestu vnitřní sítě. Tyto nástroje jsou již aktivně používány širokým spektrem specialistů, takže znát jejich možnosti a ovládat je v dokonalosti bude užitečné pro každého.
Obsah:
Nmap
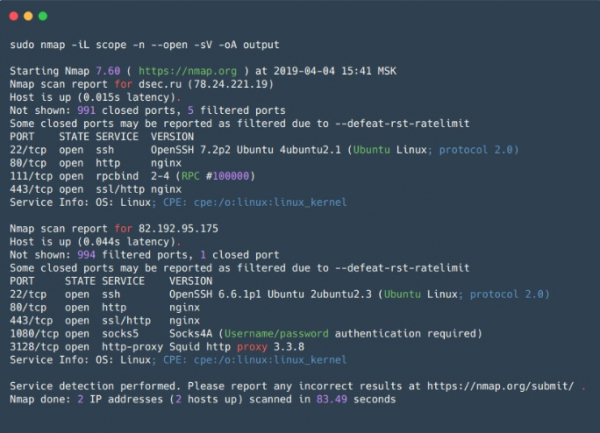
– opensource utilita pro skenování sítí, je jedním z nejpopulárnějších nástrojů mezi bezpečnostními experty a systémovými administrátory. Primárně se používá k skenování portů, ale kromě toho disponuje obrovským množstvím užitečných funkcí, což vlastně činí Nmap super-kombinézou pro zkoumání sítí.
Kromě kontroly otevřených/zavřených portů dokáže Nmap identifikovat službu, která naslouchá na otevřeném portu, a její verzi, a někdy pomáhá určit operační systém. Nmap podporuje skripty pro skenování (NSE — Nmap Scripting Engine). Pomocí skriptů je možné zkontrolovat zranitelnosti různých služeb (pokud tedy existuje skript pro ně, případně je možné vždy napsat vlastní) nebo zkoušet slabá hesla pro různé služby.
Tímto způsobem Nmap umožňuje vytvořit podrobnou mapu sítě, získat maximum informací o spuštěných službách na hostech v síti, a také preventivně zkontrolovat některé zranitelnosti. Nmap také nabízí flexibilní možnosti skenování, je možné nastavit rychlost skenování, počet vláken, množství skupin pro skenování atd.
Je vhodný pro skenování malých sítí a nepostradatelný pro cílené skenování jednotlivých hostů.
Plusy:
- Rychle pracuje s malým rozsahem hostů;
- Flexibilita nastavení — možnosti lze kombinovat tak, aby bylo možné získat maximálně informativní data za přijatelný čas;
- Paralelní skenování — seznam cílových hostů se dělí do skupin a poté je každá skupina postupně skenována, přičemž uvnitř skupiny se používá paralelní skenování. Rozdělení do skupin je také drobnou nevýhodou (viz níže);
- Předdefinované sady skriptů pro různé úkoly — není třeba trávit hodně času vybíráním konkrétních skriptů, ale můžete uvést skupiny skriptů;
- Výstup výsledků — 5 různých formátů, včetně XML, které může být importováno do jiných nástrojů;
Nevýhody:
- Skenování skupiny hostitelů - informace o jakémkoli hostiteli není dostupná, dokud neskončí skenování celé skupiny. To se řeší nastavením v možnostech maximální velikosti skupiny a maximálního časového intervalu, během kterého bude čekáno na odpověď na požadavek, než budou pokusy přerušeny nebo učiněny další;
- Při skenování Nmap odesílá SYN pakety na cílový port a čeká na jakýkoliv odpovědní paket nebo uplynutí časového limitu, pokud není odpověď. To má negativní dopad na výkon skeneru jako celku, ve srovnání s asynchronními skenery (například zmap nebo masscan);
- Při skenování velkých sítí s využitím flagů pro urychlení skenování (—min-rate, —min-parallelism) může docházet k falešně negativním výsledkům, kdy jsou přehlíženy otevřené porty na hostiteli. Také je třeba používat tyto možnosti opatrně, vzhledem k tomu, že vysoká frekvence paketů může vést k neúmyslnému DoS.
Zmap
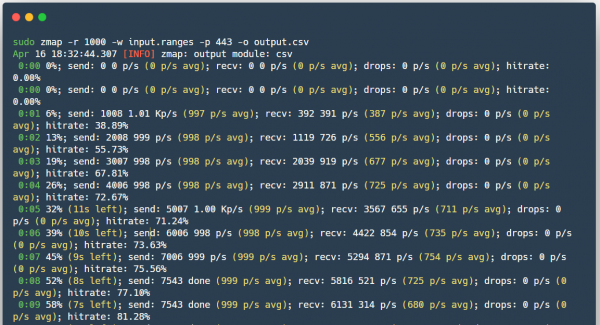
(nemějte to na mysli se ZenMap) - je také skener s otevřeným zdrojovým kódem, byl vytvořen jako rychlejší alternativa k Nmap.
Na rozdíl od nmap - Zmap při odesílání SYN paketů nečeká na návrat odpovědi, ale pokračuje ve skenování a zároveň čeká na odpovědi od všech hostitelů, tím pádem ve skutečnosti nepodporuje stav připojení. Když odpověď na SYN paket přijde, Zmap podle obsahu paketu pochopí, který port a na kterém hostiteli byl otevřen. Kromě toho Zmap odesílá pouze jeden SYN paket na skenovaný port. Existuje také možnost využití PF_RING pro rychlé skenování velkých sítí, pokud máte po ruce 10gigabitový rozhraní a kompatibilní síťovou kartu.
Plusy:
- Rychlost skenování;
- Zmap generuje Ethernetové rámce mimo systémový TCP/IP zásobník;
- Možnost použití PF_RING;
- ZMap randomizuje cíle pro rovnoměrné rozložení zatížení na skenované straně;
- Možnost integrace se ZGrab (nástroj pro sběr informací o službách na aplikační úrovni L7).
Nevýhody:
- Může způsobit selhání síťového zařízení, například poškodit prostřední směrovače, a to i přes rozložené zatížení, protože všechny pakety budou procházet přes jeden směrovač.
Masscan
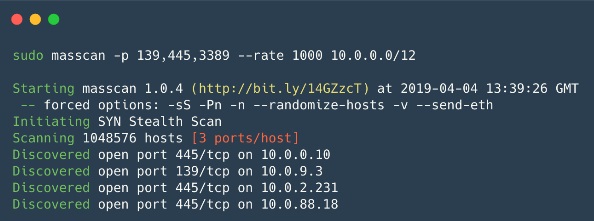
— úžasně, ale také skener s otevřeným zdrojovým kódem, který byl vytvořen s jedním cílem — skenovat Internet ještě rychleji (méně než 6 minut při rychlosti ~10 milionů paketů/s). V podstatě funguje téměř stejně jako Zmap, jen ještě rychleji.
Plusy:
- Syntaxe je podobná jako u Nmap, a program podporuje některé kompatibilní možnosti Nmap;
- Rychlost práce — jeden z nejrychlejších asynchronních skenerů.
- Flexibilní mechanismus skenování — obnovení přerušeného skenování, rozložení zátěže na několik zařízení (tak jako v Zmap).
Nevýhody:
- Stejně jako s Zmap je zátěž na síť extrémně vysoká, což může vést k DoS;
- Ve výchozím nastavení neexistuje možnost skenovat na aplikační úrovni L7;
Nessus
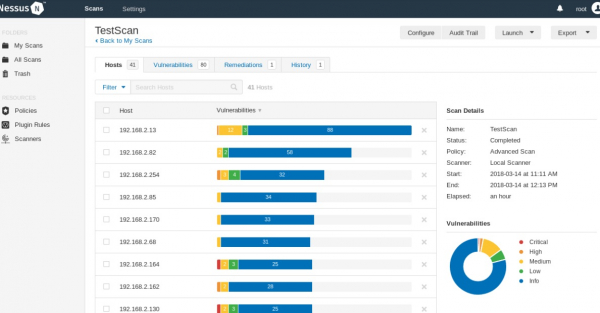
— skener pro automatizaci kontroly a odhalování známých zranitelností v systému. Zdrojový kód je uzavřen, existuje bezplatná verze Nessus Home, která umožňuje skenovat až 16 IP adres stejnou rychlostí a podrobností analýzy jako v placené verzi.
Schopen určit zranitelné verze služeb nebo serverů, odhalovat chyby v konfiguraci systému, provádět bruteforce slovníkových hesel. Může být použit k určení správnosti nastavení služeb (např. pošta, aktualizace atd.), jakož i při přípravě na audit PCI DSS. Kromě toho lze do Nessusu předat údaje pro hostitele (SSH nebo doménový účet v Active Directory) a skener získá přístup k hostiteli a provede kontroly přímo na něm, tato možnost se nazývá credential scan. Užitečné pro firmy, které provádějí audity svých sítí.
Plusy:
- Samostatné scénáře pro každou zranitelnost, jejichž databáze se neustále aktualizuje;
- Výstup výsledků — prostý text, XML, HTML a LaTeX;
- API Nessus — umožňuje automatizovat procesy skenování a získávání výsledků;
- Credential Scan, lze použít uživatelské údaje Windows nebo Linux pro kontrolu aktualizací nebo jiných zranitelností;
- Možnost psát vlastní vestavěné bezpečnostní moduly — skener má svůj vlastní skriptovací jazyk NASL (Nessus Attack Scripting Language);
- Lze nastavit čas pro pravidelné skenování místní sítě — díky tomu bude Sl služba informační bezpečnosti informována o všech změnách v bezpečnostní konfiguraci, výskytu nových hostitelů a použití slovních hesel nebo hesel ve výchozím nastavení.
Nevýhody:
- Může dojít k poruchám v práci skenovaných systémů — s vypnutou možností bezpečnostních kontrol je třeba pracovat opatrně;
- Verze povolující komerční použití není zdarma.
Net-Creds
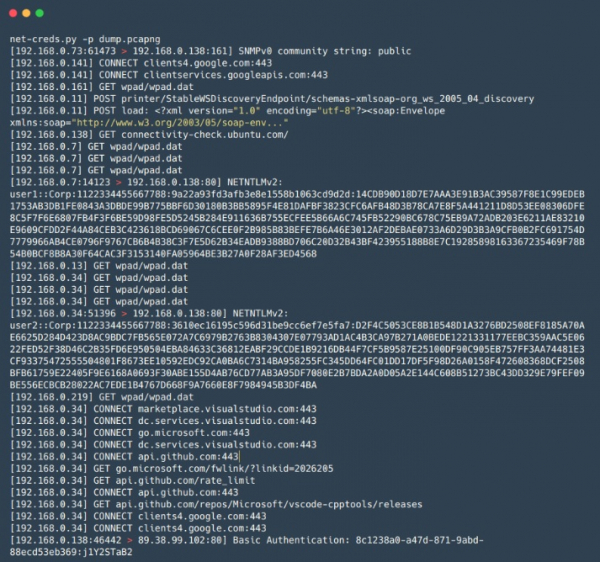
— nástroj v jazyce Python pro shromažďování hesel a hashů, stejně jako dalších informací, například navštívených URL, stažených souborů a další informace z provozu, jak v reálném čase při provádění útoku MiTM, tak z předem uložených souborů PCAP. Je vhodný pro rychlou a povrchní analýzu velkých objemů provozu, například při síťových útocích MiTM, kdy je čas omezen a ruční analýza pomocí Wiresharku vyžaduje spoustu času.
Plusy:
- Identifikace služeb je založena na analýze paketů namísto určení služby podle čísla používaného portu;
- Snadné použití;
- Široký rozsah extrahovaných dat — včetně přihlašovacích údajů a hesel pro FTP, POP, IMAP, SMTP, protokoly NTLMv1/v2, stejně jako informace z HTTP požadavků, například přihlašovací formuláře a základní autentizaci;
network-miner
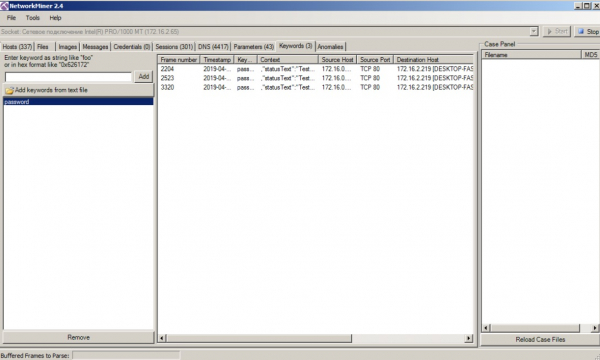
— analog Net-Creds z hlediska fungování, avšak nabízí větší funkčnost, například možnost extrakce souborů předávaných pomocí protokolů SMB. Stejně jako Net-Creds, je pohodlný, když je třeba rychle analyzovat velký objem provozu. Také má uživatelsky přívětivé grafické rozhraní.
Plusy:
- Grafické rozhraní;
- Vizualizace a klasifikace dat podle skupin — usnadňuje analýzu provozu a zrychluje ji.
Nevýhody:
- U zkušební verze je některé funkce omezeny.
mitm6
— nástroj pro provádění útoků na IPv6 (SLAAC-attack). IPv6 je prioritou v systému Windows (ve skutečnosti i v ostatních systémech) a v základním nastavení je rozhraní IPv6 zapnuto, což umožňuje útočníkovi nastavit oběti svůj DNS server pomocí paketů Router Advertisement, po kterých útočník získá možnost podvrhnout DNS oběti. Vynikající pro provádění Relay útoku společně s nástrojem ntlmrelayx, což umožňuje úspěšně napadat Windows sítě.
Plusy:
- Funguje skvěle v mnoha sítích právě díky standardním konfiguracím Windows hostitelů a sítí;
Responder
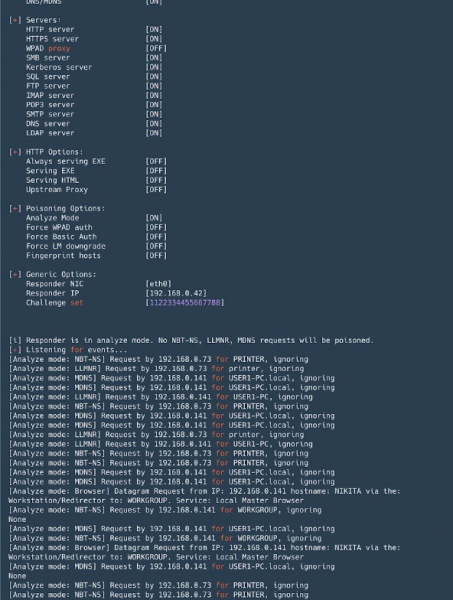
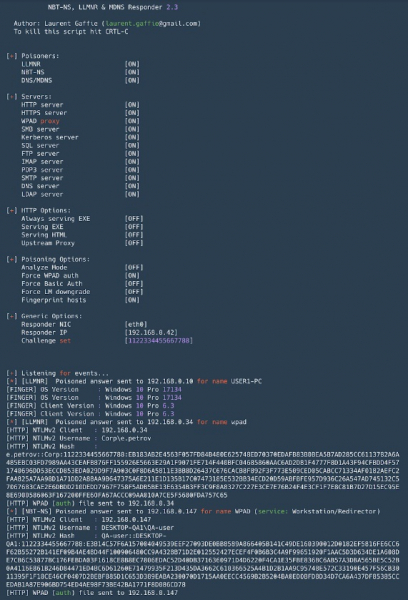
— nástroj pro spoofing víceúčelových protokolů pro řešení jmen (LLMNR, NetBIOS, MDNS). Nezbytný nástroj v sítích Active Directory. Kromě spoofingu umí zachytit NTLM autentizaci, zahrnuje také sadu nástrojů pro shromažďování informací a provádění útoků NTLM-Relay.
Plusy:
- Ve výchozím nastavení zvedá více serverů s podporou NTLM autentizace: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Umožňuje přesměrování DNS v případě MITM útoků (ARP spoofing atd.);
- Fingerprint hostů, které provedly broadcast dotaz;
- Analyzovat režim — pro pasivní sledování požadavků;
- Formát zachycených hashů při NTLM autentizaci je kompatibilní s John the Ripper a Hashcat.
Nevýhody:
- Při spuštění pod Windows je spouštění portu 445 (SMB) spojeno s určitými obtížemi (je třeba zastavit odpovídající služby a restartovat);
Evil_Foca
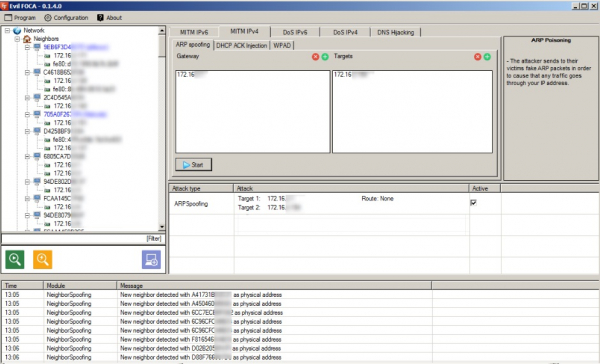
— nástroj pro testování různých síťových útoků v sítích IPv4 a IPv6. Skenuje místní síť, identifikuje zařízení, směrovače a jejich síťová rozhraní, po čemž lze provádět různé útoky na účastníky sítě.
Plusy:
- Je vhodný pro provádění MITM útoků (ARP spoofing, DHCP ACK injekce, SLAAC útok, DHCP spoofing);
- Lze provádět DoS útoky — s ARP spoofingem pro IPv4 sítě, s SLAAC DoS v IPv6 sítích;
- Lze provést DNS hijacking;
- Jednoduché použití, uživatelsky přívětivé grafické rozhraní.
Nevýhody:
- Funguje pouze na Windows.
Bettercap
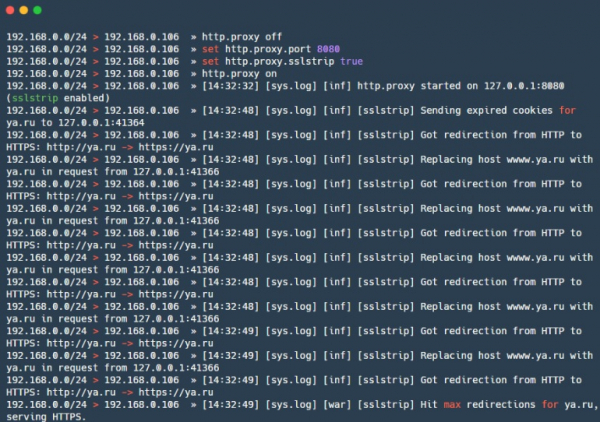
— mocný framework pro analýzu a útoky na sítě, přičemž se jedná rovněž o útoky na bezdrátové sítě, BLE (bluetooth low energy) a dokonce útoky MouseJack na bezdrátová HID zařízení. Kromě toho obsahuje funkcionalitu pro sběr informací z provozu (podobně jako net-creds). Celkově, švýcarský nůž (vše v jednom). Nedávno se také dostavil .
Plusy:
- Sniffer údajů — lze zachytávat navštívené URL a HTTPS hostitele, HTTP autentizaci, údaje z mnoha různých protokolů;
- Mnoho vestavěných MITM útoků;
- Modulární HTTP(S) průhledný proxy — lze řídit provoz podle potřeb;
- Vestavěný HTTP server;
- Podpora capletů — souborů, které umožňují popsat složité a automatizované útoky skriptovým jazykem.
Nevýhody:
- Některé moduly — například ble.enum — jsou částečně nepodporovány v macOS a Windows, některé jsou určeny pouze pro Linux — packet.proxy.
gateway_finder
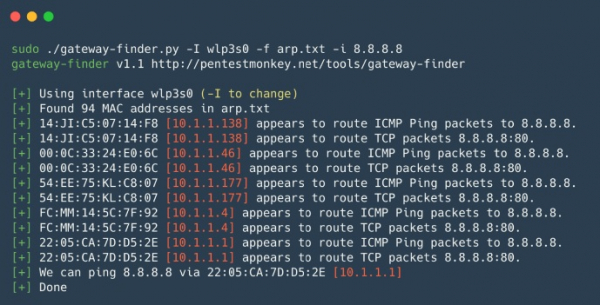
— skript v Pythonu, který pomáhá určit možné gatewaye v síti. Je užitečný pro kontrolu segmentace nebo hledání hostitelů, kteří mohou směrovat do požadované podsítě nebo na Internet. Vhodné pro interní penetrační testy, kdy je třeba rychle zkontrolovat existenci neautorizovaných tras nebo tras k jiným interním lokálním sítím.
Plusy:
- Jednoduché použití a přizpůsobení.
mitmproxy
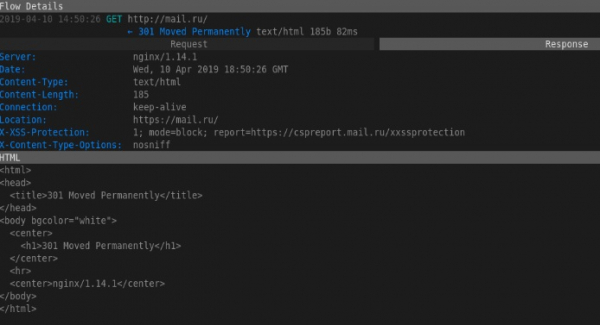
— open-source nástroj pro analýzu provozu zabezpečeného pomocí SSL/TLS. mitmproxy je vhodný pro zachytávání a modifikaci zabezpečeného provozu, samozřejmě s určitými omezeními; nástroj neprovádí útoky na dešifrování SSL/TLS. Používá se, když je třeba zachytit a zaznamenat změny v provozu chráněném SSL/TLS. Skládá se z Mitmproxy — pro proxy provoz, mitmdump — podobný tcpdump, ale pro HTTP(S) provoz, a mitmweb — webového rozhraní pro Mitmproxy.
Plusy:
- Pracuje s různými protokoly a také podporuje modifikaci různých formátů, od HTML po Protobuf;
- API pro Python — umožňuje psát skripty pro nestandardní úkoly;
- Může pracovat v režimu transparentního proxy se zachytáváním provozu.
Nevýhody:
- Formát dumpu není kompatibilní s ničím — obtížné použít grep, je třeba psát skripty;
SIET
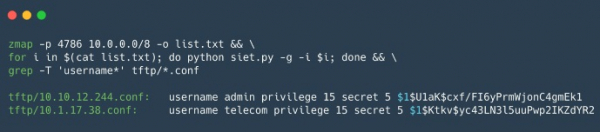
— nástroj pro využití možností protokolu Cisco Smart Install. Možné získání a modifikace konfigurace, stejně jako převzetí kontroly nad zařízením Cisco. Pokud se vám podařilo získat konfiguraci zařízení Cisco, můžete ji zkontrolovat pomocí , tento nástroj je užitečný pro analýzu bezpečnosti konfigurace zařízení Cisco.
Plusy:
Použití protokolu Cisco Smart Install umožňuje:
- Změnit adresu tftp-serveru na klientském zařízení zasláním jednoho poškozeného paketu TCP;
- Zkopírovat konfigurační soubor zařízení;
- Nahradit konfiguraci zařízení, například přidáním nového uživatele;
- Aktualizovat obraz iOS na zařízení;
- Proveďte libovolnou sadu příkazů na zařízení. Toto je nová funkce, která funguje pouze ve verzích 3.6.0E a 15.2 (2) E iOS;
Nevýhody:
- Pracuje s omezeným počtem zařízení Cisco, také je potřeba “bílá” ip pro získání odpovědi od zařízení, nebo je třeba být se zařízením ve stejné síti;
yersinia
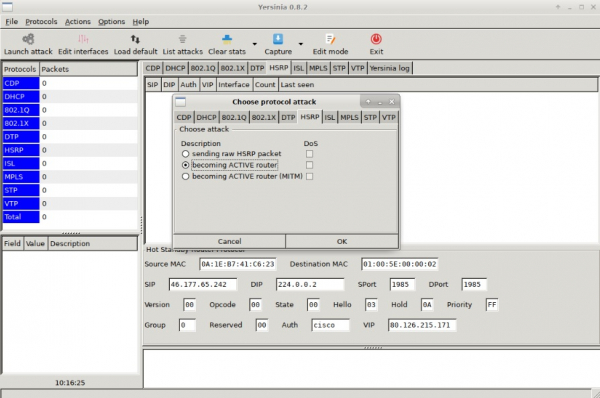
— rámec pro útoky L2, vytvořený k exploataci bezpečnostních nedostatků v různých síťových protokolech L2.
Plusy:
- Umožňuje provádět útoky na protokoly STP, CDP, DTP, DHCP, HSRP, VTP a další.
Nevýhody:
- Není to nejpohodlnější rozhraní.
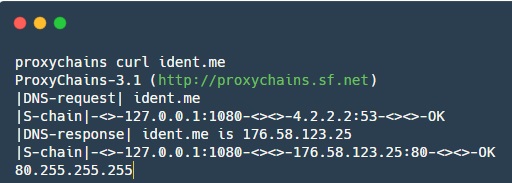
proxychains
— nástroj, který umožňuje přesměrovat provoz aplikace přes zadaný SOCKS proxy.
Plusy:
- Pomáhá přesměrovat provoz některých aplikací, které ve výchozím nastavení neumějí pracovat s proxy;
V tomto článku se stručně podíváme na výhody a nevýhody hlavních nástrojů pro penetrační testování vnitřní sítě. Sledujte naše aktualizace, plánujeme publikovat další podobné výběry: Web, databáze, mobilní aplikace - o tom také určitě napíšeme.
Sdílejte své oblíbené utilitky v komentářích!
Zdroj: habr.com
