

Antivirové společnosti, experti na kybernetickou bezpečnost a prostí nadšenci zveřejňují na internetu systémy-lapáky — honeypoty, aby „chytli na živce“ novou variantu viru nebo odhalili neobvyklou hackerskou taktiku. Honeypoty se vyskytují tak často, že si kyberzločinci vyvinuli určitou imunitu: rychle zjistí, že před nimi je past a prostě ji ignorují. Abychom prozkoumali taktiku moderních hackerů, vytvořili jsme realistický honeypot, který po dobu sedmi měsíců žil na internetu a přitahoval nejrůznější útoky. O tom, jak to probíhalo, jsme se podělili v našem výzkumu „“. Některé fakty z výzkumu — v tomto příspěvku.
Vývoj honeypotu: kontrolní seznam
Hlavním úkolem při vytváření naší superlapačky bylo nedopustit, aby nás odhalili hackeři, kteří projevili zájem. K tomu bylo třeba vykonat značné úsilí:
- Vytvořit realistickou legendu o společnosti, zahrnující jména a fotografie zaměstnanců, telefonní čísla a e-maily.
- Vymyslet a realizovat model průmyslové infrastruktury, odpovídající legendě o činnosti naší společnosti.
- Rozhodnout, jaké síťové služby budou dostupné z venku, ale přitom se nezaplést do otevírání zranitelných portů, aby to nevypadalo jako past pro naivky.
- Zorganizovat viditelnost úniku informací o zranitelné systému a šířit tyto informace mezi potenciálními útočníky.
- Realizovat nenápadné sledování činností hackerů v infrastruktuře pasti.
A teď vše postupně.
Vytváříme legendu
Kyberzločinci si již zvykli, že se setkávají s mnoha honeypoty, a proto nejpokročilejší z nich provádějí podrobné zkoumání každého zranitelného systému, aby se ujistili, že to není past. Z toho důvodu jsme se snažili dosáhnout nejen realismu honeypotu z pohledu designu a technických aspektů, ale také vytvořit dojem skutečné společnosti.
Představili jsme si, že jsme hypotetický kulhacker, a vyvinuli jsme kontrolní algoritmus, který by rozlišoval skutečný systém od pasti. Ten zahrnoval hledání IP adres společnosti v reputačních systémech, reverzní zkoumání historie IP adres, vyhledávání názvů a klíčových slov vztahujících se ke společnosti, a také k jejím partnerům a mnoha dalším věcem. Nakonec legenda byla velmi přesvědčivá a přitažlivá.
Rozhodli jsme se pozicionovat továrnu-past jako malý butik průmyslového prototypování, který pracuje pro velmi velké anonymní zákazníky z vojenského a leteckého sektoru. To nás zbavilo právních složitostí spojených s používáním existující značky.
Dále jsme museli vymyslet vizi, misi a název organizace. Rozhodli jsme se, že naše společnost bude startup s malým počtem zaměstnanců, každý z nichž je zakladatelem. To dodávalo přesvědčivosti legendě o specializaci naší společnosti, což jí umožňuje pracovat s delikátními projekty pro velké a důležité zákazníky. Chtěli jsme, aby naše společnost vypadala slabá z hlediska kybernetické bezpečnosti, ale zároveň bylo jasné, že pracujeme s důležitými aktivy v cílových systémech.
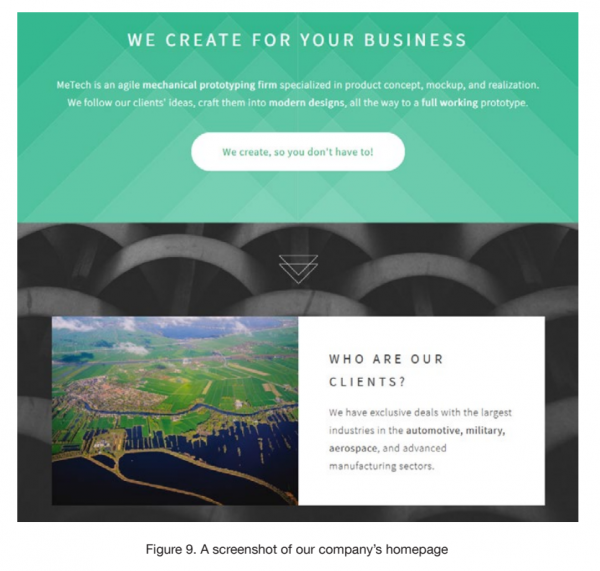
Screenshot webových stránek honeypot MeTech. Zdroj: Trend Micro
Jako název společnosti jsme zvolili slovo MeTech. Web jsme vytvořili na základě bezplatné šablony. Obrazové materiály jsme vzali z fotobank, přičemž jsme využili nejméně populární a upravili je, aby byly méně rozpoznatelné.
Chtěli jsme, aby společnost vypadala reálně, proto bylo nutné přidat do její struktury zaměstnance s profesionálními dovednostmi odpovídajícími profilům činnosti. Vymysleli jsme pro ně jména a osobnosti a pak jsme se snažili vybrat obrázky z fotobank podle etnického původu.
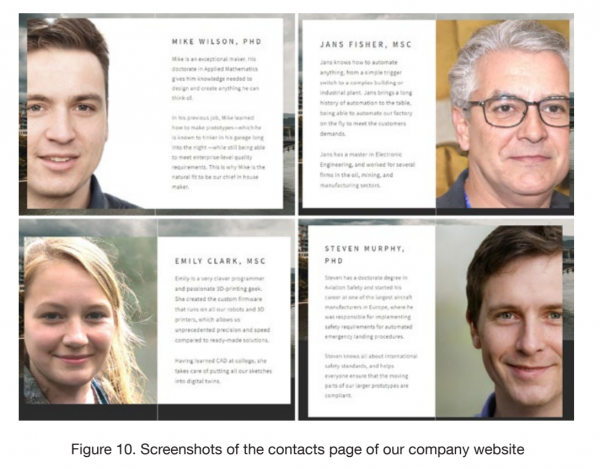
Screenshot webových stránek honeypot MeTech. Zdroj: Trend Micro
Abychom nebyli odhaleni, hledali jsme skupinové fotografie kvalitního provedení, ze kterých jsme mohli vybrat potřebné tváře. Nakonec jsme od tohoto záměru upustili, protože potenciální hacker by mohl využít reverzní vyhledávání obrazů a zjistit, že naši „zaměstnanci“ existují pouze v fotobankách. Nakonec jsme použili fotografie neexistujících osob vytvořených pomocí neuronových sítí.
Profily zaměstnanců publikované na webu obsahovaly důležité informace o jejich technických dovednostech, avšak vyhýbali jsme se uvedení konkrétních vzdělávacích institucí a měst.
Pro vytvoření e-mailových schránek jsme využili server hostingového poskytovatele, a poté jsme si pronajali několik telefonních čísel v USA a sloučili je do virtuální pobočková telefonní ústředny s hlasovým menu a automatickým odpovědníkem.
Infrastruktura honeypotu
Abychom se vyhnuli odhalení, rozhodli jsme se použít kombinaci skutečného průmyslového zařízení, fyzických počítačů a chráněných virtuálních strojů. Předem můžeme říci, že výsledek našich snah jsme ověřili prostřednictvím vyhledávače Shodan, a ten ukázal, že honeypot vypadá jako skutečný průmyslový systém.
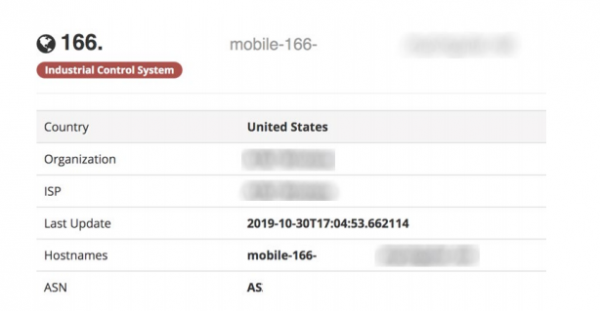
Výsledek skenování honeypotu pomocí Shodan. Zdroj: Trend Micro
Jako "hardware" pro naši past jsme použili čtyři PLC:
- Siemens S7-1200,
- dvě Allen-Bradley MicroLogix 1100,
- Omron CP1L.
Tato PLC byla vybrána pro svou popularitu na světovém trhu systémů řízení. A navíc každý z těchto kontrolérů používá svůj protokol, což nám umožnilo zjistit, který z PLC bude častěji napadán a zda vůbec někoho zaujme.
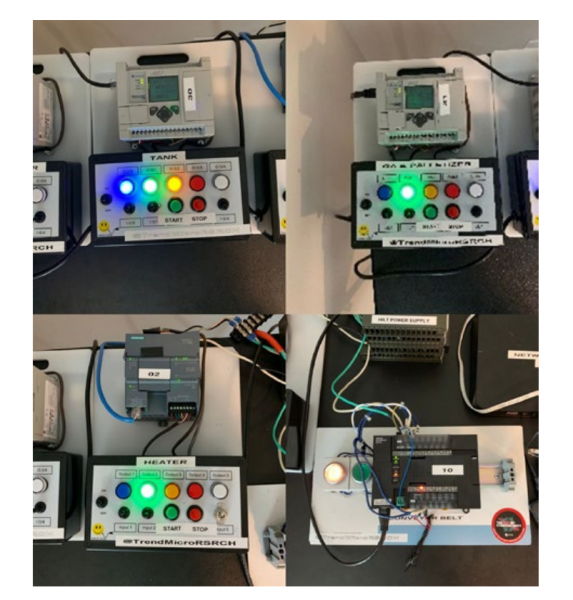
Zařízení naší "továrny"-pasti. Zdroj: Trend Micro
Není to jen tak, že jsme postavili zařízení a připojili je k internetu. Každý kontrolér jsme naprogramovali k vykonávání úloh, mezi kterými bylo
- míchání,
- řízení hořáku a dopravního pásu,
- paletizace za použití robotického manipulátoru.
Aby byl výrobní proces realistický, naprogramovali jsme logiku pro náhodné změny parametrů zpětné vazby, simulaci spouštění a zastavování motorů, zapínání a vypínání hořáku.
V naší továrně byly tři virtuální počítače a jeden fyzický. Virtuální stroje byly použity k řízení závodu, robotu paletizátoru a jako pracovní stanice inženýra programátora PLC. Fyzický počítač fungoval jako souborový server.
Kromě sledování útoků na PLC jsme chtěli monitorovat stav programů nahraných na naše zařízení. K tomu jsme vytvořili rozhraní, které umožňovalo rychle určit, jakým způsobem byly modifikovány stavy našich virtuálních výkonných mechanismů a konfigurací. Již v plánovací fázi jsme zjistili, že je mnohem snazší to implementovat pomocí řídicího programu než přes přímé programování logiky kontroléru. K rozhraní pro řízení zařízení našeho honeypotu jsme otevřeli přístup přes VNC bez hesla.
Průmyslové roboty jsou klíčovou součástí moderního chytrého výroby. Vzhledem k tomu jsme se rozhodli přidat robota a ARM pro jeho řízení do vybavení naší lákací továrny. Abychom udělali "továrnu" realističtější, nainstalovali jsme na ARM řízení skutečný software, který inženýři používají k grafickému programování logiky robota. A protože obvykle průmyslové roboty se nacházejí v izolované vnitřní síti, rozhodli jsme se ponechat nechráněný přístup přes VNC pouze k ARM pro řízení.
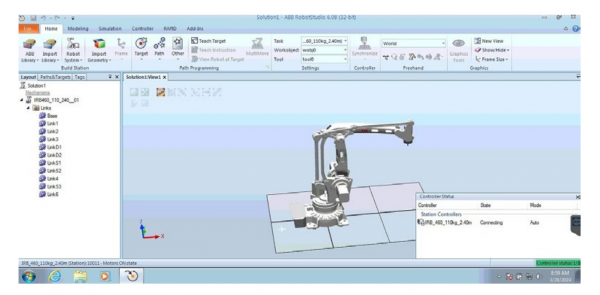
Prostředí RobotStudio s 3D modelem našeho robota. Zdroj: Trend Micro
Na virtuálním stroji s ARM řízení robota jsme nainstalovali programovací prostředí RobotStudio od ABB Robotics. Po nastavení RobotStudio jsme otevřeli v něm soubor simulace s naším robotem tak, aby jeho 3D obrázek byl viditelný na obrazovce. V důsledku toho Shodan a další vyhledávací systémy, které objeví nechráněný VNC server, získají tento obrázek obrazovky a ukážou ho těm, kdo hledají průmyslové roboty s otevřeným přístupem k řízení.
Smyslem takové pozornosti k detailům bylo vytvořit atraktivní a co nejrealističtější cíl pro útočníky, kteří by ho po jeho objevení navštěvovali znovu a znovu.
ARM inženýra
Pro programování logiky PLC jsme přidali do infrastruktury inženýrský počítač. Na něj jsme nainstalovali průmyslové software pro programování PLC:
- TIA Portal pro Siemens,
- MicroLogix pro kontrolér Allen-Bradley,
- CX-One pro Omron.
Rozhodli jsme se, že inženýrské pracovní místo nebude dostupné mimo síť. Místo toho jsme na něm nastavili stejný heslo pro účet správce, jaké máme na internetově dostupných AIRM pro řízení robota a AIRM pro řízení továrny. Taková konfigurace je v mnoha společnostech dost rozšířená.
Bohužel, navzdory všem našim snahám, se k AIRM inženýra nedostal žádný útočník.
Souborový server
Byl nám potřeba jako návnada pro útočníky a jako prostředek pro zálohování našich vlastních "děl" v továrně-past. Díky tomu jsme mohli vyměňovat soubory s naším honeypotem pomocí USB zařízení, aniž bychom zanechávali stopy v síti pasti. Jako OS pro souborový server jsme nainstalovali Windows 7 Pro, ve kterých jsme vytvořili sdílenou složku, dostupnou pro čtení a zápis komukoli.
Zpočátku jsme na souborovém serveru nevytvářeli žádnou hierarchii složek a dokumentů. Ukázalo se však, že útočníci aktivně zkoumají tuto složku, takže jsme se rozhodli ji naplnit různými soubory. K tomu jsme napsali pythonový skript, který vytvořil soubor náhodné velikosti s jednou z daných koncovek, přičemž názvy byly generovány na základě slovníku.
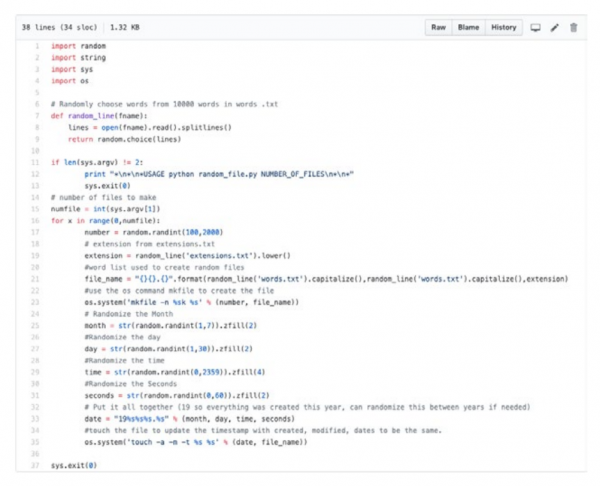
Skript pro generování atraktivních názvů souborů. Zdroj: Trend Micro
Po spuštění skriptu jsme získali požadovaný výsledek v podobě složky, naplněné soubory s velmi zajímavými názvy.
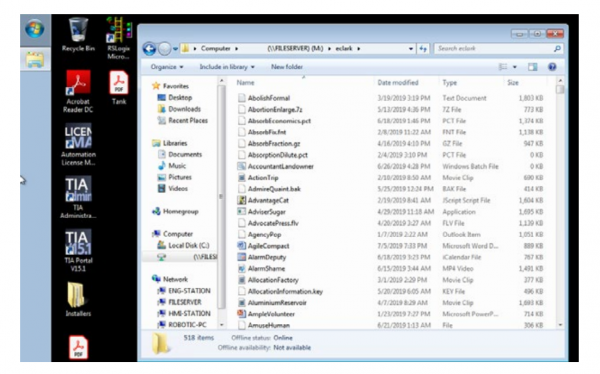
Výsledek práce skriptu. Zdroj: Trend Micro
Prostředí pro sledování
Poté, co jsme vynaložili tolik úsilí na vytvoření realistické společnosti, jsme si prostě nemohli dovolit, aby naše monitorovací prostředí pro naše "návštěvníky" selhalo. Potřebovali jsme získávat všechna data v reálném čase tak, aby útočníci nezjistili, že jsou sledováni.
To jsme realizovali pomocí čtyř USB-Ethernet adaptérů, čtyř Ethernet splitterů SharkTap, Raspberry Pi 3 a velkého externího disku. Schéma naší sítě vypadalo takto:
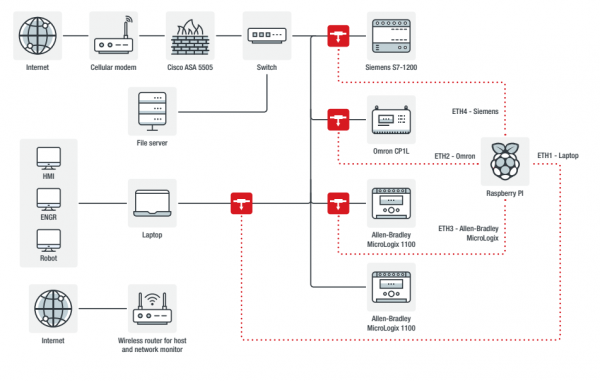
Schéma sítě honeypotu s vybavením pro monitoring. Zdroj: Trend Micro
Tři splittery SharkTap jsme umístili tak, abychom monitorovali veškerý externí provoz k PLC, který byl přístupný pouze ze vnitřní sítě. Čtvrtý SharkTap sledoval provoz hostů zranitelné virtuální mašiny.
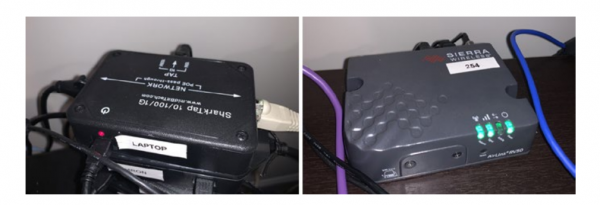
Ethernet splitter SharkTap a router Sierra Wireless AirLink RV50. Zdroj: Trend Micro
Raspberry Pi prováděl denní zachytávání provozu. Připojení k internetu jsme zorganizovali pomocí mobilního routeru Sierra Wireless AirLink RV50, který se často používá v průmyslových podnicích.
Bohužel, tento router nám neumožňoval selektivně blokovat útoky, které neodpovídaly našim plánům, proto jsme do sítě přidali firewall Cisco ASA 5505 v průhledném režimu, abychom prováděli blokace s minimálním dopadem na síť.
Analýza provozu
Tshark a tcpdump jsou vhodné pro rychlé řešení aktuálních problémů, ale v našem případě jejich možnosti nestačily, protože jsme měli mnoho gigabajtů provozu, jehož analýzou se zabýval několik lidí. Využili jsme open-source analyzátor Moloch, vyvinutý společností AOL. Co do funkčnosti je srovnatelný s Wireshark, ale má více možností pro spolupráci, popis a označování paketů, export a další úkoly.
Protože jsme nechtěli zpracovávat shromážděná data na počítačích honeypotu, PCAP dumpy byly každý den exportovány do úložiště AWS, odkud jsme je poté importovali na stroj s Moloch.
Záznam obrazovky
Abychom zdokumentovali činnosti hackerů v našem honeypotu, napsali jsme skript, který v daném intervalu pořizoval snímky obrazovky virtuálního stroje a porovnával je s předchozím snímkem, aby zjistil, zda se tam něco děje. Při zjištění aktivity skript spustil záznam obrazovky. Tento přístup se ukázal jako nejúčinnější. Také jsme se pokusili analyzovat VNC provoz z PCAP dumpu, abychom pochopili, jaké změny v systému nastaly, ale nakonec přijatý záznam obrazovky se ukázal jako jednodušší a přehlednější.
Monitoring VNC sezení
K tomu jsme použili Chaosreader a VNCLogger. Obě utilitky extrahují ze PCAP dumpu stisky kláves, ale VNCLogger lépe zachází s klávesami jako Backspace, Enter, Ctrl.
VNCLogger má dvě nevýhody. První: může extrahovat klávesy pouze "posloucháním" provozu na rozhraní, proto jsme museli pro něj simulovat VNC sezení pomocí tcpreplay. Druhou nevýhodou je, že VNCLogger, stejně jako Chaosreader, nezobrazuje obsah schránky. K tomu jsme museli využít Wireshark.
Lákáme hackery
Vytvořili jsme honeypot, aby na něj útočili. K tomu jsme inscenovali únik informací, který měl přitáhnout pozornost potenciálních hackerů. Na honeypotu byly otevřeny následující porty:
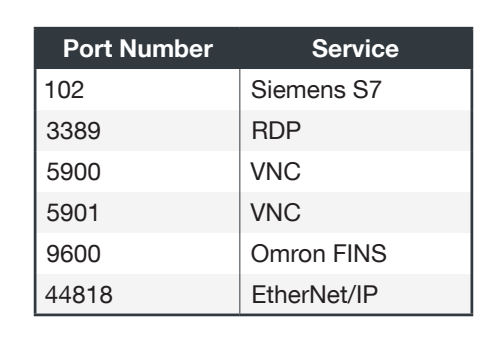
Port RDP jsme museli zavřít brzy po zahájení provozu, protože kvůli obrovskému množství skenovacího provozu v naší síti vznikly problémy s výkonem.
VNC terminály nejprve pracovaly v režimu "pouze pro čtení" bez hesla, a poté jsme je "omylem" přepnuli do režimu plného přístupu.
Abychom přilákali útočníky, zveřejnili jsme dva příspěvky s "únikem" informací o dostupné průmyslové systému na PasteBin.
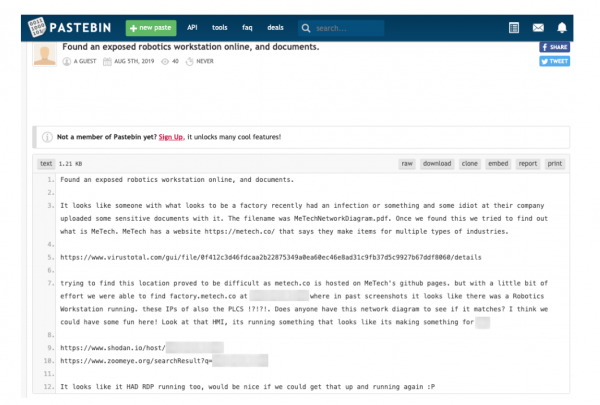
Jeden z příspěvků, zveřejněných na PasteBin za účelem přilákání útoků. Zdroj: Trend Micro
Útoky
Honeypot byl online přibližně sedm měsíců. První útok se stal měsíc po spustění honeypotu.
Skenery
Bylo mnoho provozu od skenerů známých společností — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye a dalších. Bylo jich natolik mnoho, že jsme je museli vyloučit IP adres z analýzy: 610 z 9452, tedy 6,45 % všech unikátních IP adres, patřilo zcela legitimním skenerům.
Podvodníci
Jedním z největších rizik, se kterými jsme se museli vypořádat, je využití našeho systému k nelegálním činnostem: k nákupu smartphonů na účet abonenta, k vyplácení mil aerolinek pomocí dárkových karet a k dalším typům podvodů.
Miners
Jedním z prvních návštěvníků našeho systému byl miner. Načítal na něj software pro těžbu Monera. Na naší konkrétní soustavě by mnoho nevydělal kvůli nízkému výkonu. Pokud by však skombinoval úsilí několika desítek či dokonce stovek takových systémů, mohlo by to dopadnout docela dobře.
Ransomware
Během provozu honeypotu jsme se dvěma setkáním s pravými ransomwarovými viry. V prvním případě to byl Crysis. Jeho operátoři se dostali do systému přes VNC, ale pak nainstalovali TeamViewer a s jeho pomocí prováděli další kroky. Jakmile jsme obdrželi vyhnání žádosti o výkupné ve výši 10 tisíc dolarů v BTC, zahájili jsme s podvodníky korespondenci a požádali je, aby nám dešifrovali jeden z souborů. Splnili naši žádost a opětovně zopakovali požadavek na výkupné. Podařilo se nám vyjednat cenu na 6 tisíc dolarů, poté jsme prostě obnovili systém na virtuální stroj, protože jsme získali všechny potřebné informace.
Druhým ransomwarovým programem byl Phobos. Hacker, který jej nainstaloval, během hodiny prozkoumal souborový systém honeypotu a skenoval síť, a poté skutečně nainstaloval ransomware.
Třetí útok ransomwaru se ukázal být falešný. Neznámý 'hacker' stáhl do našeho systému soubor haha.bat, po čemž jsme nějakou dobu sledovali, jak se snaží donutit ho k práci. Jedním z pokusů bylo přejmenování haha.bat na haha.rnsmwr.
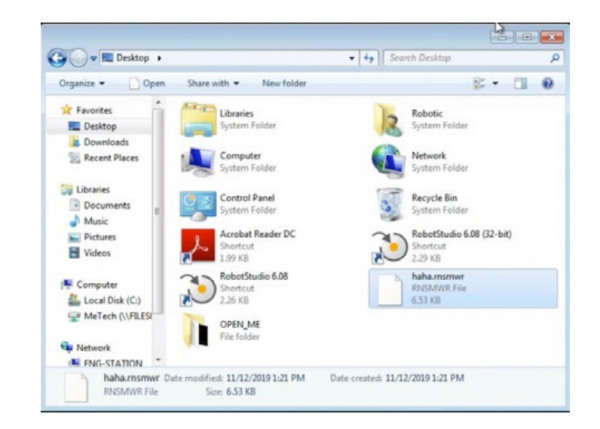
'Hacker' zvyšuje škodlivost bat-souboru změnou jeho přípony na .rnsmwr. Zdroj: Trend Micro
Když se batník konečně spustil, 'hacker' jej upravil a zvýšil výkupné z 200 na 750 dolarů. Poté 'šifroval' všechny soubory, zanechal na ploše výkupní zprávu a zmizel, přičemž změnil hesla na našem VNC.
Během několika dní se hacker vrátil a aby na sebe upozornil, spustil batník, který otevíral mnoho oken s pornografickým webem. Zřejmě se tak snažil přitáhnout pozornost ke svému požadavku.
Závěry
Během výzkumu se ukázalo, že jakmile byly informace o zranitelnosti zveřejněny, honeypot přitáhl pozornost, přičemž aktivita rostla den co den. Aby past přitáhla pozornost, museli jsme povolit mnoho bezpečnostních porušení naší fiktivní společnosti. Bohužel, taková situace není mezi mnoha reálnými společnostmi, které nemají stálé IT a bezpečnostní pracovníky, nijak neobvyklá.
Obecně by organizace měly používat princip minimalizace privilegií, zatímco my jsme implementovali úplný opak za účelem přilákání útočníků. A čím déle jsme sledovali útoky, tím sofistikovanější se stávaly ve srovnání se standardními metodami penetračního testování.
A co je nejdůležitější: všechny tyto útoky by selhaly, kdyby byly při nastavování sítě implementovány adekvátní bezpečnostní opatření. Organizace by měly zajistit, aby jejich zařízení a součásti průmyslové infrastruktury nebyly dostupné z internetu, jak jsme to úmyslně udělali v naší pasti.
I když jsme nezaznamenali žádný útok na pracovní stanici inženýra, ačkoli jsme používali stejné heslo místního administrátora na všech počítačích, je vhodné se této praxe vyhnout, aby se minimalizovala možnost vniknutí. Slabá bezpečnost totiž slouží jako další pozvánka k útoku na průmyslové systémy, které už dlouho vzbuzují zájem kyberzločinců.
Zdroj: habr.com
