

Na konci ledna vyšla aktualizace Update 4 pro Veeam Availability Suite 9.5, obohacená o funkce, které se jinak nacházejí v plnohodnotném hlavním vydání. Dnes vám stručně představím hlavní novinky implementované ve Veeam Backup & Replication a ohledně Veeam ONE slibuji napsat v blízké budoucnosti. V této recenzi se zaměříme na:
- verze systémů a aplikací, které nyní řešení podporuje
- práci s cloudovými infrastrukturami
- vylepšení v zálohování
- vylepšení v obnově
- novinky v podpoře vSphere a Hyper-V
A také se dozvíme o vylepšeních v práci s virtuálními stroji běžícími na Linuxu, o nových pluginech a dalších funkcích.
Takže, vítejte pod článkem.
Podpora Windows Server 2019, Hyper-V 2019, nejnovějších aplikací a platforem
Microsoft Windows Server 2019 je podporován jako:
- hostitelský OS pro chráněné virtuální stroje
- server pro instalaci Veeam Backup & Replication a jeho vzdálených komponentů
- stroj, který lze zálohovat pomocí Veeam Agent pro Microsoft Windows
Analogická podpora byla realizována i pro Microsoft Windows 10 říjnová aktualizace 2018.
Podporována je nová verze hypervisoru Microsoft Windows Server Hyper-V 2019, včetně podpory VM s virtual hardware verzí 9.0.
Pro populární systémy a aplikace Microsoft Active Directory 2019, Exchange 2019 a SharePoint 2019 je podporováno zálohování s ohledem na práci aplikací (application-aware processing) a obnova objektů aplikací pomocí nástrojů Veeam Explorer.
Pro VM s hostitelským OS Windows je realizována podpora Oracle Database 18c — také s ohledem na práci aplikace, včetně zálohování záznamů a možnosti obnovy na vybraný bod.
Kromě toho jsou nyní podporovány VMware vSphere 6.7 U1 ESXi, vCenter Server a vCenter Server Appliance (VCSA), stejně jako VMware vCloud Director 9.5.
Flexibilní možnosti pro ukládání záloh pomocí Capacity Tier
Kapacitní úroveň — to je nový přístup k ukládání záloh ve škálovatelné úložiště (scale-out backup repository, SOBR) s možností automatizovaného nahrávání dat do cloudového úložiště.
S pomocí Capacity Tier a ukládacích politik lze uspořádat efektivní vícestupňový systém ukládání, ve kterém budou „na dosah ruky“ (tedy v dostatečně rychlém úložišti) uloženy čerstvé zálohy pro případ okamžité obnovy. Po uplynutí stanovené doby přejdou do kategorie „druhé čerstvosti“ a automaticky se odešlou na vzdálenou lokalitu — v tomto případě do cloudu.
Pro práci s Capacity Tier jsou vyžadovány:
- jeden nebo více SOBR-repozitářů obsahujících 1 nebo více repozitářů-extentů
- jeden cloudový repozitář (takzvané úložiště objektů — object storage repository)
Podporovány jsou cloudové S3 kompatibilní, Amazon S3, Microsoft Azure Blob Storage, IBM Cloud Object Storage.
Pokud plánujete použít tuto funkčnost, budete potřebovat:
- Nastavit repozitáře záloh pro použití jako extenty SOBR-repozitáře.
- Nastavit cloudový repozitář.
- Nastavit škálovatelný SOBR-repozitář a přidat do něj repozitáře-extent.
- Nastavit vazbu cloudového repozitáře na SOBR a nastavit politiku uchovávání dat a jejich nahrávání do cloudu — to bude konfigurace vašeho Capacity Tier.
- Vytvořit úlohu zálohování, která bude ukládat zálohy do SOBR-repozitáře.
S bodem 1 je vše docela jasné (pro ty, kteří zapomněli, je zde v ruštině). Přecházíme k bodu 2.
Cloudové úložiště jako prvek infrastruktury Veeam Backup
O nastavení cloudového repozitáře (aka úložiště objektů) je podrobně napsáno (zatím v angličtině). Stručně řečeno, je třeba udělat následující:
- V zobrazení Zálohovací infrastruktura vyberte v levém panelu uzel Repozitáře záloh a v horním menu klikněte na položku Add Repository.
- Vyberte, které cloudové úložiště budeme nastavovat:

- Dále projdeme kroky průvodce (pro příklad budu zvažovat Amazon S3)
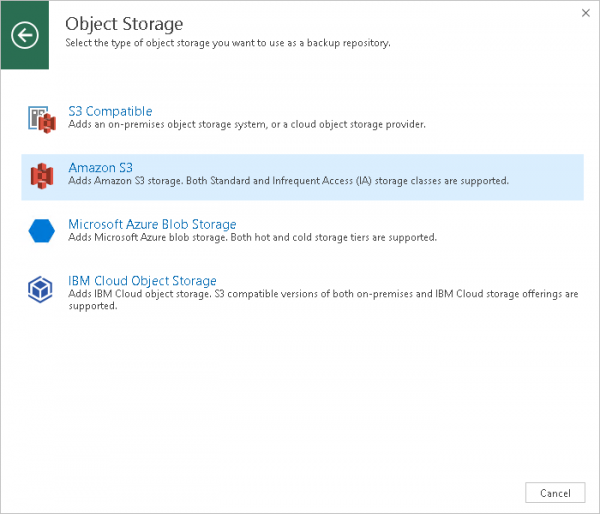
Poznámka: Podporována jsou úložiště třídy Standard a Infrequent Access.
- Nejprve zadejte název a stručný popis našeho nového úložiště.
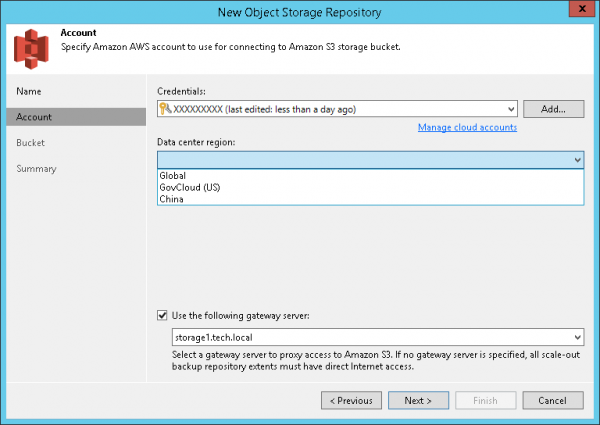
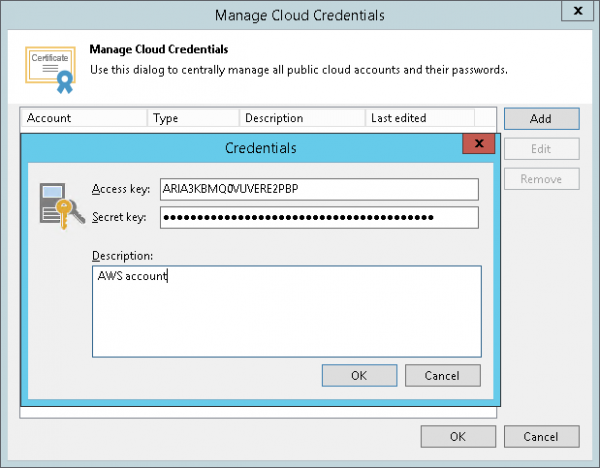
- Poté uveďte účet pro přístup k Amazon S3 — vyberte stávající ze seznamu nebo klikněte Přidat a zadejte nový. Ze seznamu regionů umístění datových center Data center region vyberte požadovaný region.

Tip: Pro určení účtů používaných při práci s cloudovými komponenty byl navržen Cloud Credentials Manager.
- Pokud je potřeba regulovat internetový provoz přes bránu (gateway), můžete zvolit možnost Použít server brány a uvést potřebnou bránu.
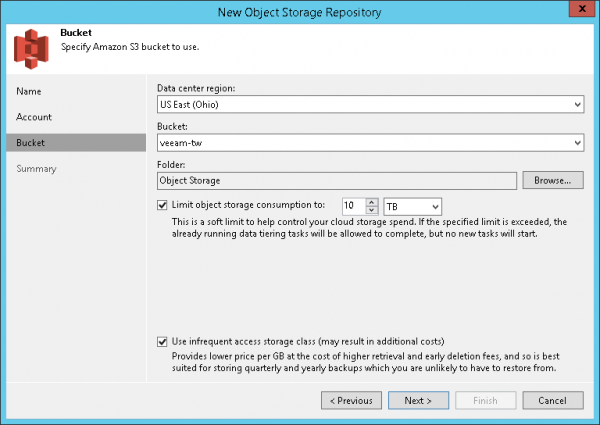
- Uveďte nastavení nového úložiště: požadovaný bucket, složku, kam budou ukládány naše zálohy, omezení na celkový objem místa (volitelně) a třídu úložení (volitelně).
Důležité! Jedné složce může být přiřazeno pouze jedno úložiště objektů! V žádném případě nemožno konfigurovat několik takových úložišť, která „dohlíží“ na stejnou složku. - Na závěrečném kroku zkontrolujeme všechna nastavení a stiskneme Dokončit.
Nastavení nahrávání záloh do cloudového úložiště
Nyní nastavíme SOBR-repozitář odpovídajícím způsobem:
- V zobrazení Zálohovací infrastruktura vyberte v levém panelu uzel Repozitáře záloh a v horním menu klikněte na položku Přidat scale-out repozitář.
- Na kroku průvodce Výkonová úroveň určíme pro něj extent-y a řekneme, jak skladovat zálohy v nich:
- V kroku Kapacitní úroveň:
- vybereme možnost Rozšířit kapacitu scale-out backup repository pomocí cloudového úložiště (rozšířit kapacitu repozitáře využitím objektového úložiště) a uvedeme, které konkrétní cloudové objektové úložiště použít. Můžete si vybrat ze seznamu nebo spustit průvodce vytvořením stisknutím Přidat.
- řekneme, ve které dny-hodiny lze provádět nahrávání do cloudu — k tomu stiskneme tlačítko Okno (okno nahrávání).
- nastavujeme politiku uchovávání — uvádíme, po kolika dnech uchovávání v SOBR-repozitáři se data stanou „druhé čerstvosti“ a mohou být přesunuta do cloudu — v našem příkladu je to 15 dní.
- můžete aktivovat šifrování dat při nahrávání do cloudu — k tomu vyberte možnost Šifrovat data nahraná do objektového úložiště a uveďte, který z hesel uchovávaných v Správce pověření, je třeba použít. Šifrování se provádí pomocí AES 256-bit.
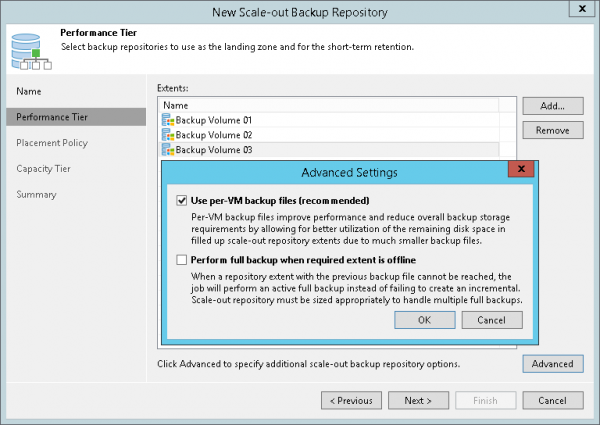
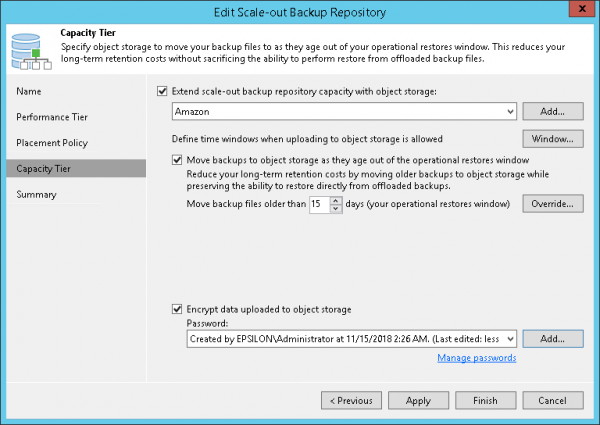
Ve výchozím nastavení se data shromažďují z extent-ů a přenášejí do objektového úložiště pomocí zvláštního typu úlohy — Práce SOBR Offload. Funguje na pozadí a nazývá se podle názvu SOBR-repozitáře s příponou Offload (například, Amazon Offload) a každé 4 hodiny provádí následující operace:
- Kontroluje, zda řetězce záloh uložené v extentech splňují kritéria pro přesun do objektového úložiště.
- Shromáždí ověřené řetězce a odešle je po blocích do objektového úložiště.
- Zaznamenává výsledky své relace do databáze, aby si správce mohl prohlédnout je při potřebě.
Schéma přenosu dat a struktury jejich uchovávání v cloudu je znázorněno na obrázku níže:
Důležité! Pro vytvoření takového vícestupňového úložného systému budete potřebovat licenci na edici nejméně Enterprise.
Zálohy uložené v cloudu lze samozřejmě použít pro obnovení přímo z místa úložiště. Je také možné je stáhnout z cloudu na zem a obnovit pomocí dokonce i bezplatného Veeam Backup Community Edition.
Nové v práci s cloudovými infrastrukturami
Pro práci s Amazonem
- Obnova z backupů přímo v AWS — podporována pro VM s hostitelským operačním systémem Windows nebo Linux, stejně jako pro fyzické stroje. Vše lze obnovit do virtuálních strojů v AWS EC2 VM, včetně Amazon Government Cloud a Amazon China.
- Existuje vestavěná funkce pro převod UEFI2BIOS.
Pro práci s Microsoft Azure
- Byla implementována podpora Azure Government Cloud a předplatných Azure CSP.
- Při obnově do VM Azure IaaS je možné vybrat skupinu network security group.
- Při přihlášení do cloudu pomocí účtu Azure nyní můžete specifikovat uživatele Azure Active Directory.
Nové v podpoře provozu aplikací
- Pro provoz aplikací na virtuálních strojích vSphere byla implementována podpora Kerberos autentizace. To umožní deaktivaci NTLM v síťových nastaveních hostitelského operačního systému, aby se zabránilo útokům využívajícím přenos hash, což je zvlášť aktuální pro infrastruktury s nižší úrovní kontroly.
- Modul pro zálohování transakčních logů SQL a Oracle nyní používá jako pomocné umístění při zálohování logů ne systémový disk S, kde často chybí místo, ale disk s maximálním volným prostorem. Na Linux-VM se použije adresář /var/tmp nebo /tmp, také v závislosti na volném místě.
- Při zálohování logů Oracle redo logs bude prováděna jejich analýza, aby se zajistily garantované body obnovení Guaranteed Restore Points (jsou součástí vestavěné funkce Oracle Flashback).
- Byla přidána podpora Oracle Data Guard.
Vylepšené zálohování
- Maximální podporovaná velikost disku a souboru zálohy se zvýšila více než 10krát: při velikosti bloku 1 MB pro soubor .VBK může maximální velikost disku v záloze nyní činit 120 TB a maximální velikost celého souboru zálohy — 1 PB. (Potvrzeno testováním 100 TB pro obě hodnoty.)
- Pro zálohy bez šifrování byl objem metadat snížen o 10 MB.
- Zlepšena výkonnost procesů inicializace a dokončení úlohy zálohování; v důsledku toho budou zálohy malých VM probíhat téměř dvakrát rychleji.
- Byl přepracován modul zodpovědný za publikaci obsahu obrazu VM, což vedlo k významnému zrychlení obnovení na úrovni souborů a objektů.
- Nastavení Preferred Networks (preferované sítě) se nyní budou rozšiřovat i na akcelerátory WAN.
Nové v obnově
Nová funkce obnovení VM v celém rozsahu se nazývá Poetapové obnovení — obnovení po etapách. V tomto režimu se VM obnovuje z požadované zálohy nejprve do
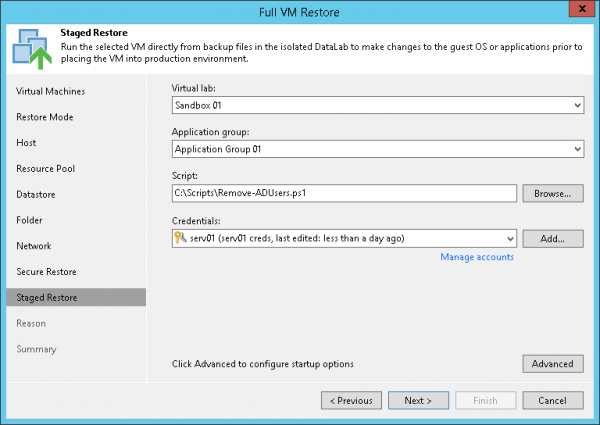
Více si můžete přečíst (v angličtině).
Poznámka: Je vyžadována licence nejméně Enterprise.
Také byla přidána možnost Bezpečné obnovení — bezpečné obnovení (funguje téměř pro všechny varianty obnovy). Nyní je možné před zahájením procesu obnovy zkontrolovat soubory hostitelského systému VM (přímo v zálohování) na přítomnost virů, trojských koní atd. — k tomu se disky VM připojují k mount-serveru spojenému s úložištěm a spouští se procedura skenování pomocí antiviru nainstalovaného na tomto mount-serveru. (Není nutné, aby na mount-serveru a na samotném VM byl stejný antivirus.)
„Z krabice“ jsou podporovány Microsoft Windows Defender, Symantec Protection Engine a ESET NOD32; lze uvést i jiný antivirus, pokud podporuje práci přes příkazový řádek.
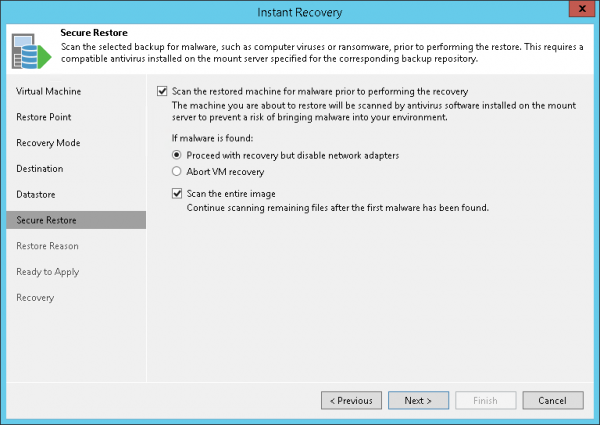
Více si můžete přečíst (v anglickém jazyce).
Novinky v práci s Microsoft Hyper-V
- Do úloh zálohování a replikace lze nyní přidávat skupiny Hyper-V VM.
- Okamžité obnovení v Hyper-V VM ze záloh vytvořených pomocí Veeam Agent podporuje Windows 10 Hyper-V jako cílového hypervizora.
Novinky v práci s VMware vSphere
- Výkon zapisovacího cache u vPower NFS se zlepšil několikrát — pro efektivnější okamžité obnovení VM a optimalizaci využití SSD.
- vPower NFS nyní efektivněji spolupracuje s repozičním systémem SOBR, což umožňuje paralelní zpracování více virtuálních strojů.
- Server vPower NFS nyní podporuje možnost autorizace hostitelů podle IP adresy (standardně je přístup poskytnut hostiteli ESXi, který poskytuje vPower NFS datastore). Pro deaktivaci této funkce je třeba v registru mount-serveru přejít na HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS a pod ním vytvořit klíč vPowerNFSDisableIPAuth - Nyní je možné nastavit úlohu SureBackup na využití cache vPower NFS (kromě přesměrování zápisu změn na vSphere datastore). To řeší problém s využitím SureBackup pro VM s disky většími než 2 TB v případech, kdy je jediným úložištěm pro vSphere VMware VSAN.
- Byla implementována podpora Paravirtual SCSI řadičů s více než 16 připojenými disky.
- Quick Migration nyní automaticky přenáší také tagy vSphere; tyto tagy se zachovávají i při okamžitém obnovení VM.
Zlepšení podpory pro Linux VM.
- Pro účty, které je třeba zvýšit na root, nyní není třeba přidávat možnost NOPASSWD:ALL pro sudoery.
- Byla přidána podpora pro povolenou možnost !requiretty v sudoerech (to je výchozí nastavení, například pro CentOS).
- Při registraci serveru Linux nyní lze použít přepnutí příkazem
su, pokud je příkazsudonedostupný. - Kontrola otisků SSH (fingerprint) se nyní vztahuje na všechna připojení serveru Linux – pro ochranu před útoky typu MITM.
- Zvýšena spolehlivost autentizačního algoritmu PKI.
Nové pluginy
Veeam Plug-in for SAP HANA – pomáhá využívat rozhraní BACKINT pro zálohování a obnovení databází HANA do/z repozitáře Veeam. Byla implementována podpora HCI SAP HANA. Řešení je certifikováno SAP.
Veeam Plug-in for Oracle RMAN – umožňuje použít RMAN manager pro zálohování a obnovení databází Oracle do/z repozitáře Veeam. (Přitom není potřeba nahrazovat stávající integrovanou implementaci založenou na OCI.)
Další možnosti
- Experimentální podpora klonování bloků pro deduplikované soubory na Windows Server 2019 ReFS. Pro aktivaci této funkce je třeba v registru serveru Veeam backup najít klíč HKEY_LOCAL_MACHINE\SOFTWARE\Veeam\Veeam Backup and Replication a vytvořit hodnotu ReFSDedupeBlockClone (DWORD).
- Součástí instalace je nyní Microsoft SQL Server 2016 SP1.
- Pro práci s RESTful API byla implementována podpora JSON.
Co dalšího si přečíst a podívat se
Uživatelská příručka (v angličtině) pro a
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
O které novince byste se chtěli dozvědět více jako první?
Kapacitní tier pro ukládání záloh
Práce s cloudovými infrastrukturami Amazon
Nové pluginy pro zálohování databází SAP HANA, Oracle
Nové možnosti obnovení Staged Restore, Secure Restore
Nové funkce Veeam ONE
Jiné (napíšu v komentářích)
Hlasovalo 20 uživatelů. Zdrželo se 8 uživatelů.
Zdroj: habr.com
