

Nová metoda hackování překonává problém "jitteru sítě", který může ovlivnit úspěšnost útoků pomocí bočních kanálů.
Nová metoda vyvinutá výzkumníky z Křesťanské univerzity Leuven (Belgie) a New York University v Abú Dhabí ukázala, že útočníci mohou využívat vlastnosti síťových protokolů k organizaci úniků citlivých informací.
Tato metoda nazvaná , demonstrativně představená letos na konferenci Usenix, využívá charakteristiky zpracování souběžně prováděných požadavků pomocí síťových protokolů k odstranění jednoho z problémů vzdálených útoků na základě času přes boční kanály.
Problémy vzdálených útoků na základě času
Při realizaci útoků na základě času útočníci měří rozdíly v čase vykonávání různých příkazů, snažíce se obejít šifrovací zabezpečení a získat informace o citlivých údajích, například o šifrovacích klíčích, soukromé korespondenci a chování uživatelů při webovém procházení.
Ale pro úspěšné provedení útoků na základě času potřebuje útočník přesné znalosti o čase, který aplikace podléhající útoku potřebuje k zpracování požadavku.
To se stává problémem při útocích na takové vzdálené systémy, jako jsou webové servery, protože zpoždění v síti (jitter) způsobuje rozptýlení doby odezvy, což ztěžuje výpočet doby zpracování.
Při vzdálených útocích na základě času útočníci obvykle posílají každý příkaz několikrát a provádějí statistickou analýzu doby odezvy, aby snížili vliv jitteru sítě. Ale tento způsob je užitečný jen do určité míry.
"Čím menší je rozdíl v čase, tím více požadavků je zapotřebí a v určitém okamžiku se výpočet stává nemožným," říká nám výzkumník systémů ochrany dat a hlavní autor článku o novém typu útoků Tom Van Guetem.
"Věčně bezčasový" útok na základě času
Metoda vyvinutá Guetem a jeho kolegy provádí vzdálené útoky na základě času tak, že eliminuje vliv jitteru sítě.
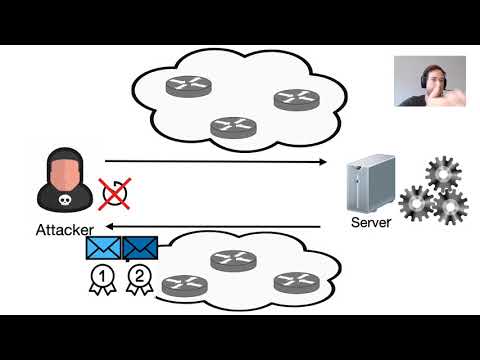
Zásada, na které je založen věčně bezčasový útok na základě času, je jednoduchá: je třeba zajistit, aby požadavky dorazily na server ve zcela stejný čas, a nikoli aby byly odesílány po sobě.
Současnost zajišťuje, že všechny požadavky jsou v síťových podmínkách ve stejné situaci, a že na jejich zpracování neovlivní cesta mezi útočníkem a serverem. Pořadí přijímání odpovědí poskytne útočníkovi všechny informace potřebné k porovnání doby provádění.
„Hlavní výhodou časových útoků bez ohledu na čas je, že jsou mnohem přesnější, takže vyžadují méně požadavků. To umožňuje útočníkovi rozpoznat rozdíly v době provádění až do 100 ns,“ říká Van Göthem.
Minimální časový rozdíl, který výzkumníci pozorovali při tradičním časovém útoku přes internet, činil 10 μs, což je 100krát více než při útoku souběžnými požadavky.
Jak je zajištěna současnost
„Současnost zajišťujeme tím, že oba požadavky vložíme do jednoho síťového paketu,“ vysvětluje Van Göthem. „V praxi realizace závisí hlavně na síťovém protokolu.“
Pro odesílání souběžných požadavků využívají výzkumníci možnosti různých síťových protokolů.
Například HTTP/2, který se rychle stává de facto standardem pro webové servery, podporuje „multiplexování požadavků“ — funkci, která umožňuje klientovi odeslat více požadavků paralelně po jednom TCP spojení.
„V případě HTTP/2 musíme jednoduše zajistit, aby oba požadavky byly vloženy do jednoho paketu (například tím, že oba zapíšeme do zásuvky současně).“ Tato metoda má své nuance. Například v drtivé většině content delivery networks typu Cloudflare, které poskytují obsah pro většinu webu, se spojení mezi hraničními servery a webem provádí pomocí protokolu HTTP/1.1, který nepodporuje multiplexování požadavků.
I když to snižuje účinnost časového útoku, stále zůstávají přesnější než klasické vzdálené časové útoky, protože eliminují jitter mezi útočníkem a hraničním CDN serverem.
V případě protokolů, které nepodporují multiplexování požadavků, mohou útočníci využít mezilehlý síťový protokol, který inkapsuluje požadavky.
Výzkumníci ukázali, jak dočasný časový útok funguje v síti Tor. V tomto případě útočník encapsuluje více požadavků do buňky Tor — šifrovaného balíčku, který je přenášen mezi uzly sítě Tor v jednotných TCP paketech.
„Protože řetězec Tor pro onion služby prochází celou cestu k serveru, můžeme zaručit, že požadavky dorazí současně,“ říká Van Goetem.
Dohledatelné útoky v praxi
Ve své studii se výzkumníci zabývali dočasnými útoky ve třech různých scénářích.
Při přímých časových útocích útočník se přímo připojuje k serveru a pokouší se o únik citlivých informací spojených s aplikací.
„Protože při vytváření většiny webových aplikací se nezohledňuje, že časové útoky mohou být velmi praktické a přesné, domníváme se, že mnoho webových stránek je vůči takovým útokům zranitelných,“ říká Van Goetem.
Při meziwebových časových útocích útočník provádí požadavky na jiné webové stránky z prohlížeče oběti a dělá předpoklady o obsahu citlivých informací tím, že sleduje sekvenci odpovědí.
Útočníci použili tento systém k využití zranitelnosti programu HackerOne a získali takové informace, jako jsou klíčová slova použitá v důvěrných zprávách o neopravených zranitelnostech.
„Hledal jsem případy, kdy byl časový útok dříve zdokumentován, ale nebyl považován za efektivní. O zranitelnosti HackerOne bylo již hlášeno alespoň třikrát (identifikátory zranitelnosti: , a ), ale nebyla opravena, protože se předpokládalo, že tento útok nelze využít. Pak jsem vytvořil jednoduchý interní výzkumný projekt s dočasnými útoky.
Tehdy zůstával velmi neoptimální, protože jsme pokračovali ve zkoumání podrobností o útoku, nicméně se ukázal být docela přesný (na mém domácím WiFi připojení jsem dosáhl velmi přesných výsledků).“
Výzkumníci také zkusili provést dohledatelné útoky na WiFi protokol WPA3.
Jeden z autorů článku Mati Vanhof již dříve odhalil Ale čas byl buď příliš krátký na použití na vysoce výkonných zařízeních, nebo jej nebylo možné použít proti serverům.
„Pomocí nového typu časově nezávislých útoků jsme ukázali, že je možné využít ověřovací handshake (EAP-pwd) proti serverům, i když na nich běží výkonné zařízení,” vysvětluje Van Göthem.
Ideální okamžik
Ve svém článku vědci uvedli doporučení pro ochranu serverů před časově nezávislými útoky, například omezením provádění v konstantním čase a přidáním náhodného zpoždění. K realizaci praktických ochranných prostředků proti přímým útokům v čase, které by měly minimální dopad na provoz sítě, jsou zapotřebí další výzkumy.
„Domníváme se, že tato oblast výzkumu je na velmi rané fázi a vyžaduje mnohem hlubší zkoumání,” říká Van Göthem.
V budoucích výzkumech by bylo možné prozkoumat další metody, které by mohli útočníci použít k provádění souběžných časových útoků, jiné protokoly a mezivrstvy sítě, na které mohou být útoky směrovány, a také vyhodnotit zranitelnost populárních webových stránek, které umožňují provádět takové výzkumy podle podmínek programu nalezení chyb.
Název „časově nezávislý“ byl zvolen, „protože při těchto útocích jsme nepoužili žádné (absolutní) informace o čase,“ vysvětluje Van Göthem.
„Kromě toho lze je považovat za „časově nezávislé“ také proto, že (vzdálené) časové útoky se používají již dlouho, a podle našich výzkumů se situace pouze zhorší.”
Celý text zprávy s Usenix je k dispozici .
Na základě reklamy
s ochranou proti DDoS útokům a nejnovějším hardwarem. To vše patří k našim epickým serverům. Maximální konfigurace — 128 jader CPU, 512 GB RAM, 4000 GB NVMe.
Zdroj: habr.com
