

, určený pro sběr, transformaci a odesílání logových dat, metrik a událostí.
→
Napsaný v jazyce Rust, se vyznačuje vysokým výkonem a nízkou spotřebou paměti ve srovnání s podobnými nástroji. Kromě toho se velká pozornost věnuje funkčnostem souvisejícím s korektností, zejména schopnostem ukládat neodeslané události do vyrovnávací paměti na disku a rotace souborů.
Architektonicky Vector funguje jako router událostí, který přijímá zprávy z jednoho nebo více zdrojů, volitelně aplikuje na tyto zprávy transformace, a odesílá je do jednoho nebo více sinků.
Vector je náhradou za filebeat a logstash, může fungovat v obou rolích (přijímat a odesílat logy), více informací najdete na jejich .
Pokud je řetězec v Logstashi vytvořen jako input → filter → output, pak v Vector je to → →
Příklady si můžete prohlédnout v dokumentaci.
Tento návod je přepracovaný návod od . V původním návodu je zpracování geoip. Při testování geoip z vnitřní sítě mi Vector hlásil chybu.
Aug 05 06:25:31.889 DEBUG transform{name=nginx_parse_rename_fields type=rename_fields}: vector::transforms::rename_fields: Pole neexistovalo pole=«geoip.country_name» rate_limit_secs=30Pokud někdo potřebuje zpracovávat geoip, obraťte se na původní návod od .
Budeme nastavovat spojení Nginx (Access logs) → Vector (Client | Filebeat) → Vector (Server | Logstash) → zvlášť do Clickhouse a zvlášť do Elasticsearch. Nainstalujeme 4 servery. I když lze to zvládnout i se 3 servery.
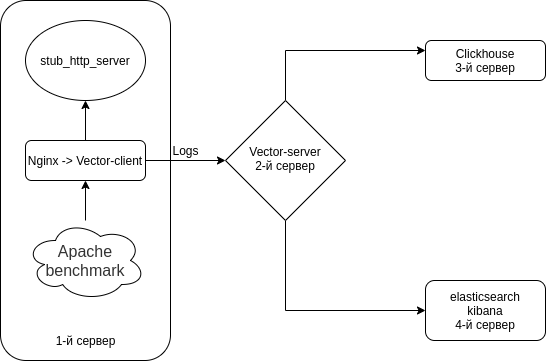
Schéma je přibližně takové.
Vypínáme Selinux na všech vašich serverech
sed -i 's\/^SELINUX=.*\/SELINUX=disabled\/g' \/etc\/selinux\/config
reboot
Na všechny servery nainstalujeme emulátor HTTP serveru + utilitky
Jako emulátor HTTP serveru využijeme od
Nodejs-stub-server nemá rpm. vytváříme mu rpm. Sestavovat rpm se bude pomocí
Přidáváme repozitář antonpatsev/nodejs-stub-server
yum -y install yum-plugin-copr epel-release
yes | yum copr enable antonpatsev/nodejs-stub-server
Nainstalujeme nodejs-stub-server, Apache benchmark a terminálový multiplexor screen na všechny servery
yum -y install stub_http_server screen mc httpd-tools screenOpravil jsem v souboru /var/lib/stub_http_server/stub_http_server.js čas odpovědi stub_http_server, aby bylo více logů.
var max_sleep = 10;Spustíme stub_http_server.
systemctl start stub_http_server
systemctl enable stub_http_serverna 3. serveru
ClickHouse používá sadu instrukcí SSE 4.2, proto pokud není uvedeno jinak, musí být jeho podpora v použitém procesoru dodatečným systémovým požadavkem. Zde je příkaz, jak zkontrolovat, zda aktuální procesor podporuje SSE 4.2:
grep -q sse4_2 /proc/cpuinfo && echo "SSE 4.2 supported" || echo "SSE 4.2 not supported"Nejprve je potřeba připojit oficiální repozitář:
sudo yum install -y yum-utils
sudo rpm --import https://repo.clickhouse.tech/CLICKHOUSE-KEY.GPG
sudo yum-config-manager --add-repo https://repo.clickhouse.tech/rpm/stable/x86_64
Pro instalaci balíčků je nutné provést následující příkazy:
sudo yum install -y clickhouse-server clickhouse-clientUmožníme clickhouse-server naslouchat na síťovém rozhraní v souboru /etc/clickhouse-server/config.xml
0.0.0.0Změňte úroveň logování z trace na debug
debug
Nastavení komprese jsou standardní:
min_compress_block_size  65536
max_compress_block_size  1048576
Pro aktivaci komprese Zstd doporučili konfigurovat nezměnit, ale lépe použít DDL.
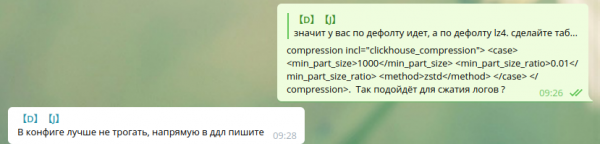
Jak aplikovat kompresi zstd prostřednictvím DDL jsem v Googlu nenašel. Proto jsem to nechal tak, jak to je.
Kolegové, kdo používá kompresi zstd v Clickhouse — prosím podělte se o instrukce.
Pro spuštění serveru jako démona, proveďte:
service clickhouse-server startNyní přejdeme k nastavení Clickhouse
Přihlaste se do Clickhouse
clickhouse-client -h 172.26.10.109 -m172.26.10.109 — IP serveru, na kterém je Clickhouse nainstalován.
Vytvoříme databázi vector
CREATE DATABASE vector;Zkontrolujeme, zda databáze existuje.
show databases;Vytváříme tabulku vector.logs.
/* Это таблица где хранятся логи как есть */

CREATE TABLE vector.logs
(
    `node_name` String,
    `timestamp` DateTime,
    `server_name` String,
    `user_id` String,
    `request_full` String,
    `request_user_agent` String,
    `request_http_host` String,
    `request_uri` String,
    `request_scheme` String,
    `request_method` String,
    `request_length` UInt64,
    `request_time` Float32,
    `request_referrer` String,
    `response_status` UInt16,
    `response_body_bytes_sent` UInt64,
    `response_content_type` String,
    `remote_addr` IPv4,
    `remote_port` UInt32,
    `remote_user` String,
    `upstream_addr` IPv4,
    `upstream_port` UInt32,
    `upstream_bytes_received` UInt64,
    `upstream_bytes_sent` UInt64,
    `upstream_cache_status` String,
    `upstream_connect_time` Float32,
    `upstream_header_time` Float32,
    `upstream_response_length` UInt64,
    `upstream_response_time` Float32,
    `upstream_status` UInt16,
    `upstream_content_type` String,
    INDEX idx_http_host request_http_host TYPE set(0) GRANULARITY 1
)
ENGINE = MergeTree()
PARTITION BY toYYYYMMDD(timestamp)
ORDER BY timestamp
TTL timestamp + toIntervalMonth(1)
SETTINGS index_granularity = 8192;
Kontrolujeme, že se tabulky vytvořily. Spouštíme clickhouse-client a děláme dotaz.
Přecházíme do databáze vector.
use vector;

Ok.

0 rows in set. Elapsed: 0.001 sec.
Podíváme se na tabulky.
show tables;

┌─name────────────────┐
│ logs                │
└─────────────────────┘
Instalace Elasticsearch na 4. serveru pro odesílání stejných dat do Elasticsearch pro srovnání s Clickhouse
Přidáme veřejný rpm klíč
rpm --import https://artifacts.elastic.co/GPG-KEY-elasticsearchVytvoříme 2 repozitáře:
/etc/yum.repos.d/elasticsearch.repo
[elasticsearch]
name=Elasticsearch repository for 7.x packages
baseurl=https://artifacts.elastic.co/packages/7.x/yum
gpgcheck=1
gpgkey=https://artifacts.elastic.co/GPG-KEY-elasticsearch
enabled=0
autorefresh=1
type=rpm-md
/etc/yum.repos.d/kibana.repo
[kibana-7.x]
name=Kibana repository for 7.x packages
baseurl=https://artifacts.elastic.co/packages/7.x/yum
gpgcheck=1
gpgkey=https://artifacts.elastic.co/GPG-KEY-elasticsearch
enabled=1
autorefresh=1
type=rpm-md
Nainstalujeme Elasticsearch a Kibana
yum install -y kibana elasticsearchProtože bude v 1 instanci, je potřeba do souboru /etc/elasticsearch/elasticsearch.yml přidat:
discovery.type: single-nodeAby mohl vector odesílat data do Elasticsearch z jiného serveru, změníme network.host.
network.host: 0.0.0.0Abychom se připojili k Kibana, změníme parametr server.host v souboru /etc/kibana/kibana.yml
server.host: "0.0.0.0"Spouštíme a přidáváme do automatického startu elasticsearch
systemctl enable elasticsearch
systemctl start elasticsearch
a kibana
systemctl enable kibana
systemctl start kibana
Nastavení Elasticsearch pro režim single-node 1 shard, 0 replik. Pravděpodobně budete mít cluster z většího počtu serverů a tohle dělat nemusíte.
Pro budoucí indexy aktualizujeme výchozí šablonu:
curl -X PUT http://localhost:9200/_template/default -H 'Content-Type: application/json' -d '{"index_patterns": ["*"],"order": -1,"settings": {"number_of_shards": "1","number_of_replicas": "0"}}' Instalace jako náhradu za Logstash na 2. serveru
yum install -y https://packages.timber.io/vector/0.9.X/vector-x86_64.rpm mc httpd-tools screenNastavíme Vector jako náhradu za Logstash. Upravíme soubor /etc/vector/vector.toml
# /etc/vector/vector.toml

data_dir = "/var/lib/vector"

[sources.nginx_input_vector]
  # General
  type                          = "vector"
  address                       = "0.0.0.0:9876"
  shutdown_timeout_secs         = 30

[transforms.nginx_parse_json]
  inputs                        = [ "nginx_input_vector" ]
  type                          = "json_parser"

[transforms.nginx_parse_add_defaults]
  inputs                        = [ "nginx_parse_json" ]
  type                          = "lua"
  version                       = "2"

  hooks.process = """
  function (event, emit)

    function split_first(s, delimiter)
      result = {};
      for match in (s..delimiter):gmatch("(.-)"..delimiter) do
          table.insert(result, match);
      end
      return result[1];
    end

    function split_last(s, delimiter)
      result = {};
      for match in (s..delimiter):gmatch("(.-)"..delimiter) do
          table.insert(result, match);
      end
      return result[#result];
    end

    event.log.upstream_addr             = split_first(split_last(event.log.upstream_addr, ', '), ':')
    event.log.upstream_bytes_received   = split_last(event.log.upstream_bytes_received, ', ')
    event.log.upstream_bytes_sent       = split_last(event.log.upstream_bytes_sent, ', ')
    event.log.upstream_connect_time     = split_last(event.log.upstream_connect_time, ', ')
    event.log.upstream_header_time      = split_last(event.log.upstream_header_time, ', ')
    event.log.upstream_response_length  = split_last(event.log.upstream_response_length, ', ')
    event.log.upstream_response_time    = split_last(event.log.upstream_response_time, ', ')
    event.log.upstream_status           = split_last(event.log.upstream_status, ', ')

    if event.log.upstream_addr == "" then
        event.log.upstream_addr = "127.0.0.1"
    end

    if (event.log.upstream_bytes_received == "-" or event.log.upstream_bytes_received == "") then
        event.log.upstream_bytes_received = "0"
    end

    if (event.log.upstream_bytes_sent == "-" or event.log.upstream_bytes_sent == "") then
        event.log.upstream_bytes_sent = "0"
    end

    if event.log.upstream_cache_status == "" then
        event.log.upstream_cache_status = "DISABLED"
    end

    if (event.log.upstream_connect_time == "-" or event.log.upstream_connect_time == "") then
        event.log.upstream_connect_time = "0"
    end

    if (event.log.upstream_header_time == "-" or event.log.upstream_header_time == "") then
        event.log.upstream_header_time = "0"
    end

    if (event.log.upstream_response_length == "-" or event.log.upstream_response_length == "") then
        event.log.upstream_response_length = "0"
    end

    if (event.log.upstream_response_time == "-" or event.log.upstream_response_time == "") then
        event.log.upstream_response_time = "0"
    end

    if (event.log.upstream_status == "-" or event.log.upstream_status == "") then
        event.log.upstream_status = "0"
    end

    emit(event)

  end
  """

[transforms.nginx_parse_remove_fields]
    inputs                              = [ "nginx_parse_add_defaults" ]
    type                                = "remove_fields"
    fields                              = ["data", "file", "host", "source_type"]

[transforms.nginx_parse_coercer]

    type                                = "coercer"
    inputs                              = ["nginx_parse_remove_fields"]

    types.request_length = "int"
    types.request_time = "float"

    types.response_status = "int"
    types.response_body_bytes_sent = "int"

    types.remote_port = "int"

    types.upstream_bytes_received = "int"
    types.upstream_bytes_send = "int"
    types.upstream_connect_time = "float"
    types.upstream_header_time = "float"
    types.upstream_response_length = "int"
    types.upstream_response_time = "float"
    types.upstream_status = "int"

    types.timestamp = "timestamp"

[sinks.nginx_output_clickhouse]
    inputs   = ["nginx_parse_coercer"]
    type     = "clickhouse"

    database = "vector"
    healthcheck = true
    host = "http://172.26.10.109:8123" #  Адрес Clickhouse
    table = "logs"

    encoding.timestamp_format = "unix"

    buffer.type = "disk"
    buffer.max_size = 104900000
    buffer.when_full = "block"

    request.in_flight_limit = 20

[sinks.elasticsearch]
    type = "elasticsearch"
    inputs   = ["nginx_parse_coercer"]
    compression = "none"
    healthcheck = true
    # 172.26.10.116 - сервер где установен elasticsearch
    host = "http://172.26.10.116:9200"
    index = "vector-%Y-%m-%d"
Můžete upravit sekci transforms.nginx_parse_add_defaults.
Protože používá tyto konfigurace pro malý CDN a v upstream_* může přijít několik hodnot
Například:
"upstream_addr": "128.66.0.10:443, 128.66.0.11:443, 128.66.0.12:443"
"upstream_bytes_received": "-, -, 123"
"upstream_status": "502, 502, 200"
Pokud to není vaše situace, tak tuto sekci můžete zjednodušit
Vytvoříme nastavení služby pro systemd /etc/systemd/system/vector.service
# /etc/systemd/system/vector.service

[Unit]
Description=Vector
After=network-online.target
Requires=network-online.target

[Service]
User=vector
Group=vector
ExecStart=/usr/bin/vector
ExecReload=/bin/kill -HUP $MAINPID
Restart=no
StandardOutput=syslog
StandardError=syslog
SyslogIdentifier=vector

[Install]
WantedBy=multi-user.target
Po vytvoření tabulek lze spustit Vector
systemctl enable vector
systemctl start vector
Logy vectoru si můžete prohlédnout takto
journalctl -f -u vectorV logech by měly být takové záznamy
INFO vector::topology::builder: Healthcheck: Passed.
INFO vector::topology::builder: Healthcheck: Passed.
Na klientovi (Web server) — 1. server
Na serveru s nginx je nutné vypnout ipv6, protože v tabulce logs v clickhouse se používá pole upstream_addr IPv4, protože ipv6 uvnitř sítě nepoužívám. Pokud ipv6 nevypnete, dojde k chybám:
DB::Exception: Invalid IPv4 value.: (while reading the value of key upstream_addr)Možná by čtenáři měli přidat podporu ipv6.
Vytvoříme soubor /etc/sysctl.d/98-disable-ipv6.conf
net.ipv6.conf.all.disable_ipv6 = 1
net.ipv6.conf.default.disable_ipv6 = 1
net.ipv6.conf.lo.disable_ipv6 = 1
Použijeme nastavení
sysctl --systemNainstalujeme nginx.
Přidal jsem soubor repozitáře nginx /etc/yum.repos.d/nginx.repo
[nginx-stable]
name=nginx stable repo
baseurl=http://nginx.org/packages/centos/$releasever/$basearch/
gpgcheck=1
enabled=1
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true
Nainstalujeme balíček nginx
yum install -y nginxNejprve musíme nastavit formát logů v Nginx v souboru /etc/nginx/nginx.conf
user  nginx;
# Musíte nastavit počet pracovních procesů podle vašich CPU jader, nginx nemá prospěch z nastavení více než toho
worker_processes auto; #některé poslední verze to počítají automaticky

# počet file descriptorů používaných pro nginx
# limit pro maximální FD na serveru obvykle nastavuje OS.
# Pokud nenastavíte FD, budou použita nastavení OS, což je ve výchozím stavu 2000
worker_rlimit_nofile 100000;

error_log  /var/log/nginx/error.log warn;
pid        /var/run/nginx.pid;

# poskytuje kontext konfiguračního souboru, ve kterém jsou specifikovány direktivy ovlivňující zpracování připojení.
events {
    # určuje, kolik klientů bude obslouženo na pracovník
    # max klienti = worker_connections * worker_processes
    # max klienti je také omezen počtem socketových připojení dostupných v systému (~64k)
    worker_connections 4000;

    # optimalizováno pro obsluhu mnoha klientů s každým vláknem, zásadní pro linux -- pro testovací prostředí
    use epoll;

    # akceptovat co nejvíce připojení, může zaplavit pracovní připojení, pokud je nastaveno příliš nízko -- pro testovací prostředí
    multi_accept on;
}

http {
    include       /etc/nginx/mime.types;
    default_type  application/octet-stream;

    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';

log_format vector escape=json
    '{'
        '"node_name":"nginx-vector",'
        '"timestamp":"$time_iso8601",'
        '"server_name":"$server_name",'
        '"request_full": "$request",'
        '"request_user_agent":"$http_user_agent",'
        '"request_http_host":"$http_host",'
        '"request_uri":"$request_uri",'
        '"request_scheme": "$scheme",'
        '"request_method":"$request_method",'
        '"request_length":"$request_length",'
        '"request_time": "$request_time",'
        '"request_referrer":"$http_referer",'
        '"response_status": "$status",'
        '"response_body_bytes_sent":"$body_bytes_sent",'
        '"response_content_type":"$sent_http_content_type",'
        '"remote_addr": "$remote_addr",'
        '"remote_port": "$remote_port",'
        '"remote_user": "$remote_user",'
        '"upstream_addr": "$upstream_addr",'
        '"upstream_bytes_received": "$upstream_bytes_received",'
        '"upstream_bytes_sent": "$upstream_bytes_sent",'
        '"upstream_cache_status":"$upstream_cache_status",'
        '"upstream_connect_time":"$upstream_connect_time",'
        '"upstream_header_time":"$upstream_header_time",'
        '"upstream_response_length":"$upstream_response_length",'
        '"upstream_response_time":"$upstream_response_time",'
        '"upstream_status": "$upstream_status",'
        '"upstream_content_type":"$upstream_http_content_type"'
    '}';

    access_log  /var/log/nginx/access.log  main;
    access_log  /var/log/nginx/access.json.log vector;      # Nový log ve formátu json

    sendfile        on;
    #tcp_nopush     on;

    keepalive_timeout  65;

    #gzip  on;

    include /etc/nginx/conf.d/*.conf;
}
Aby to neporušilo vaši aktuální konfiguraci, Nginx umožňuje mít několik direktiv access_log
access_log  /var/log/nginx/access.log  main;            # Standardní log
access_log  /var/log/nginx/access.json.log vector;      # Nový log ve formátu json
Nezapomeňte přidat pravidlo do logrotate pro nové logy (pokud log soubor nekončí na .log)
Odstraníme default.conf z /etc/nginx/conf.d/
rm -f /etc/nginx/conf.d/default.confPřidáme virtuální host /etc/nginx/conf.d/vhost1.conf
server {
    listen 80;
    server_name vhost1;
    location / {
        proxy_pass http://172.26.10.106:8080;
    }
}
Přidání virtuálního hostitele /etc/nginx/conf.d/vhost2.conf
server {
    listen 80;
    server_name vhost2;
    location / {
        proxy_pass http://172.26.10.108:8080;
    }
}
Přidání virtuálního hostitele /etc/nginx/conf.d/vhost3.conf
server {
    listen 80;
    server_name vhost3;
    location / {
        proxy_pass http://172.26.10.109:8080;
    }
}
Přidání virtuálního hostitele /etc/nginx/conf.d/vhost4.conf
server {
    listen 80;
    server_name vhost4;
    location / {
        proxy_pass http://172.26.10.116:8080;
    }
}
Přidání virtuálních hostitelů do souboru /etc/hosts (172.26.10.106 ip serveru, kde je nainstalován nginx) na všechny servery:
172.26.10.106 vhost1
172.26.10.106 vhost2
172.26.10.106 vhost3
172.26.10.106 vhost4
A pokud je vše připraveno,
nginx -t
systemctl restart nginx
Nyní nainstalujeme samotný
yum install -y https://packages.timber.io/vector/0.9.X/vector-x86_64.rpmVytvoříme konfigurační soubor pro systemd /etc/systemd/system/vector.service
[Unit]
Description=Vector
After=network-online.target
Requires=network-online.target

[Service]
User=vector
Group=vector
ExecStart=/usr/bin/vector
ExecReload=/bin/kill -HUP $MAINPID
Restart=no
StandardOutput=syslog
StandardError=syslog
SyslogIdentifier=vector

[Install]
WantedBy=multi-user.target
A nastavíme náhradu Filebeat v konfiguračním souboru /etc/vector/vector.toml. IP adresa 172.26.10.108 je IP adresa log serveru (Vector-Server)
data_dir = "/var/lib/vector"

[sources.nginx_file]
  type                          = "file"
  include                       = [ "/var/log/nginx/access.json.log" ]
  start_at_beginning            = false
  fingerprinting.strategy       = "device_and_inode"

[sinks.nginx_output_vector]
  type                          = "vector"
  inputs                        = [ "nginx_file" ]

  address                       = "172.26.10.108:9876"
Nezapomeňte přidat uživatele vector do potřebné skupiny, aby mohl číst log soubory. Například, nginx v centosu vytváří logy s právy skupiny adm.
usermod -a -G adm vectorSpustíme službu vector
systemctl enable vector
systemctl start vector
Logy vectoru si můžete prohlédnout takto
journalctl -f -u vectorV logu by měla být taková položka
INFO vector::topology::builder: Healthcheck: Passed.Zátěžové testování
Testování provádíme pomocí Apache benchmark.
Na všechny servery byl nainstalován balíček httpd-tools
Spouštíme testování pomocí Apache benchmark z 4 různých serverů ve screen. Nejprve spustíme terminálový multiplexor screen a poté spustíme testování pomocí Apache benchmark. Jak pracovat se screenem najdete v .
Z 1. serveru
while true; do ab -H "User-Agent: 1server" -c 100 -n 10 -t 10 http://vhost1/; sleep 1; doneZ 2. serveru
while true; do ab -H "User-Agent: 2server" -c 100 -n 10 -t 10 http://vhost2/; sleep 1; doneZ 3. serveru
while true; do ab -H "User-Agent: 3server" -c 100 -n 10 -t 10 http://vhost3/; sleep 1; doneZ 4. serveru
while true; do ab -H "User-Agent: 4server" -c 100 -n 10 -t 10 http://vhost4/; sleep 1; doneZkontrolujeme data v Clickhouse
Přihlaste se do Clickhouse
clickhouse-client -h 172.26.10.109 -mProvádíme SQL dotaz
SELECT * FROM vector.logs;

┌─node_name────┬───────────timestamp─┬─server_name─┬─user_id─┬─request_full───┬─request_user_agent─┬─request_http_host─┬─request_uri─┬─request_scheme─┬─request_method─┬─request_length─┬─request_time─┬─request_referrer─┬─response_status─┬─response_body_bytes_sent─┬─response_content_type─┬───remote_addr─┬─remote_port─┬─remote_user─┬─upstream_addr─┬─upstream_port─┬─upstream_bytes_received─┬─upstream_bytes_sent─┬─upstream_cache_status─┬─upstream_connect_time─┬─upstream_header_time─┬─upstream_response_length─┬─upstream_response_time─┬─upstream_status─┬─upstream_content_type─┐
│ nginx-vector │ 2020-08-07 04:32:42 │ vhost1      │         │ GET \/ HTTP\/1.0 │ 1server            │ vhost1            │ \/           │ http           │ GET            │             66 │        0.028 │                  │             404 │                       27 │                       │ 172.26.10.106 │       45886 │             │ 172.26.10.106 │             0 │                     109 │                  97 │ DISABLED              │                     0 │                0.025 │                       27 │                  0.029 │             404 │                       │
└──────────────┴─────────────────────┴─────────────┴─────────┴────────────────┴────────────────────┴───────────────────┴─────────────┴────────────────┴────────────────┴────────────────┴──────────────┴──────────────────┴─────────────────┴──────────────────────────┴───────────────────────┴───────────────┴─────────────┴─────────────┴───────────────┴───────────────┴─────────────────────────┴─────────────────────┴───────────────────────┴───────────────────────┴──────────────────────┴──────────────────────────┴────────────────────────┴─────────────────┴───────────────────────
Zjistíme velikost tabulek v Clickhouse
select concat(database, '.', table)                         as table,
       formatReadableSize(sum(bytes))                       as size,
       sum(rows)                                            as rows,
       max(modification_time)                               as latest_modification,
       sum(bytes)                                           as bytes_size,
       any(engine)                                          as engine,
       formatReadableSize(sum(primary_key_bytes_in_memory)) as primary_keys_size
from system.parts
where active
group by database, table
order by bytes_size desc;
Zjistíme, kolik místa zabírají logy v Clickhouse.
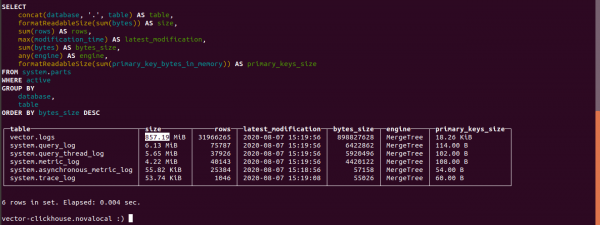
Velikost tabulky logs činí 857.19 MB.
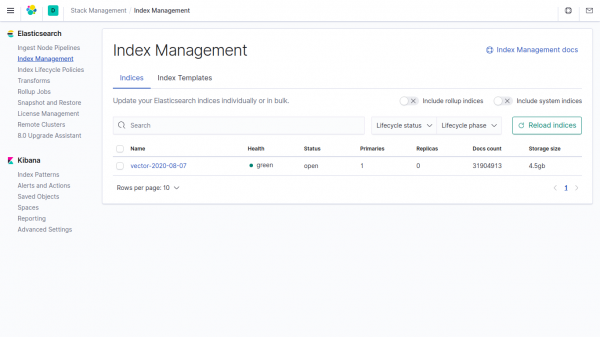
Velikost stejných dat v indexu Elasticsearch činí 4,5 GB.
Pokud v parametrech vector u Clickhouse neuvedete data, zabírá to v 4500/857,19 = 5,24krát méně než v Elasticsearch.
Ve vector se pole compression používá výchozně.
Telegramový chat k
Telegramový chat k
Telegramovému chatu k ""
Zdroj: habr.com
