

Systém doménových jmen (DNS) je podobný telefonní knize, která převádí uživatelsky přívětivá jména, jako je „ussc.ru“, na IP adresy. Aktivita DNS je přítomna téměř ve všech relacích komunikace, bez ohledu na protokol. Takže logování DNS je cenným zdrojem dat pro odborníka na informační bezpečnost, což jim umožňuje odhalovat anomálie nebo získávat další informace o vyšetřovaném systému.
V roce 2004 Florian Weimer navrhl metodu logování nazvanou Passive DNS, která umožňuje obnovit historii změn údajů DNS s možností indexace a vyhledávání, což může poskytovat přístup k následujícím údajům:
- Doménové jméno
- IP adresa požadovaného doménového jména
- Datum a čas odpovědi
- Typ odpovědi
- atd.
Data pro Passive DNS se shromažďují z rekurzivních DNS serverů pomocí zabudovaných modulů nebo zachytáváním odpovědí od DNS serverů odpovědných za zónu.
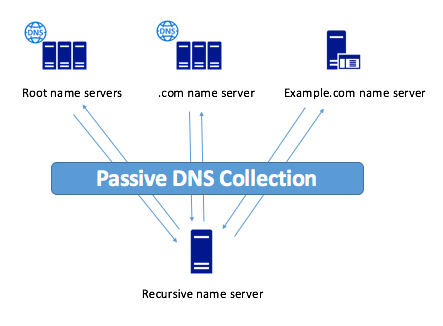
Obrázek 1. Passive DNS (pořízeno ze stránky )
Specifikem Passive DNS je absence potřeby registrovat IP adresu klienta, což umožňuje chránit soukromí uživatelů.
V současnosti existuje mnoho služeb, které poskytují přístup k údajům Passive DNS:
Společnost
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Přístup
Na žádost
Nepotřebuje registraci
Registrace je zdarma
Na žádost
Nepotřebuje registraci
Na žádost
API
Je k dispozici
Je k dispozici
Je k dispozici
Je k dispozici
Je k dispozici
Je k dispozici
Přítomnost klienta
Je k dispozici
Je k dispozici
Je k dispozici
Žádná
Žádná
Žádná
Začátek sběru dat
2010
2013
2009
Zobrazuje pouze poslední 3 měsíce
2008
2006
Tabulka 1. Služby s přístupem k údajům Passive DNS
Možnosti využití Passive DNS
Použitím Passive DNS lze budovat vazby mezi doménovými jmény, NS servery a IP adresami. To umožňuje vytvářet mapy zkoumaných systémů a sledovat změny této mapy od prvního zjištění až do současnosti.
Také Passive DNS usnadňuje odhalování anomálií v provozu. Například sledování změn v NS zónách a záznamech typu A a AAAA umožňuje odhalovat škodlivé weby, které používají metodu fast flux, zaměřenou na skrytí C&C před odhalením a blokací. Protože legitimní doménová jména (kromě těch, která se používají pro rozložení zátěže) nebudou často měnit své IP adresy, většina legitimních zón zřídka mění své NS servery.
Pasivní DNS na rozdíl od přímého skenování subdomén podle slovníků umožňuje najít i ty nejexotičtější doménová jména, například "222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru". To také někdy umožňuje identifikovat testovací (a zranitelné) oblasti webových stránek, materiály pro vývojáře atd.
Zkoumání odkazu z e-mailu pomocí Pasivního DNS
V současnosti je spam jedním z hlavních způsobů, jakým útočníci pronikají do počítačů obětí nebo kradou citlivé informace. Pokusíme se prozkoumat odkaz z takového e-mailu pomocí Pasivního DNS, abychom zhodnotili účinnost této metody.
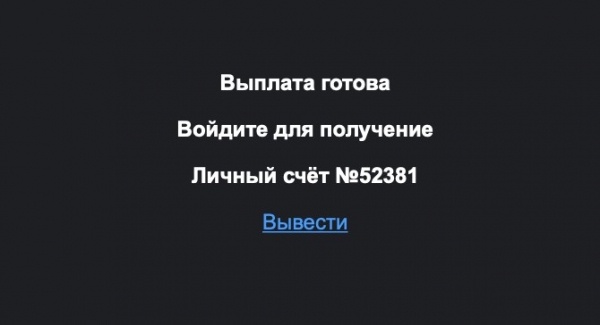
Obrázek 2. Spamový e-mail
Odkaz z tohoto e-mailu vedl na stránku magnit-boss.rocks, která nabízela automaticky shromažďovat bonusy a get peníze:
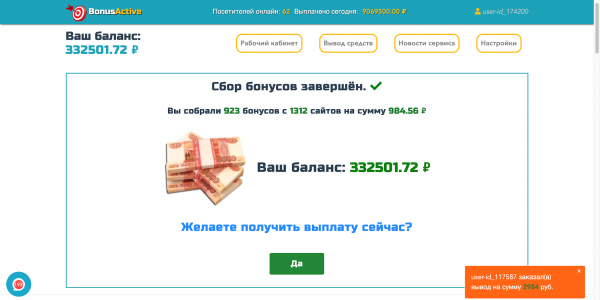
Obrázek 3. Stránka umístěná na doméně magnit-boss.rocks
Pro zkoumání této stránky byl použit , které již má 3 klienty na , a .
Nejprve zjistíme celou historii této domény, k tomu použijeme příkaz:
pt-client pdns —query magnit-boss.rocks
Tento příkaz vydá informace o všech DNS řešeních spojených s touto doménou.
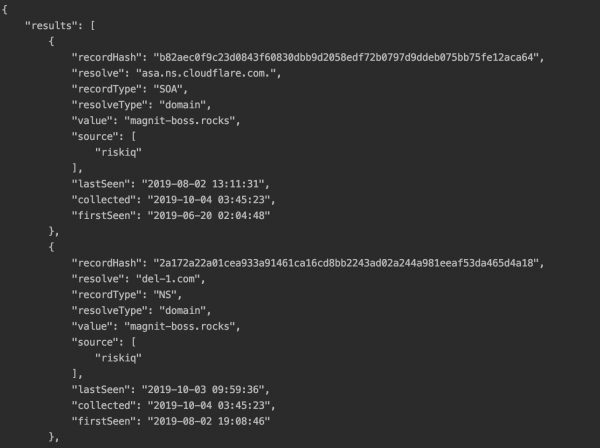
Obrázek 4. Odpověď z API Riskiq
Převedeme odpověď z API do přehlednější podoby:
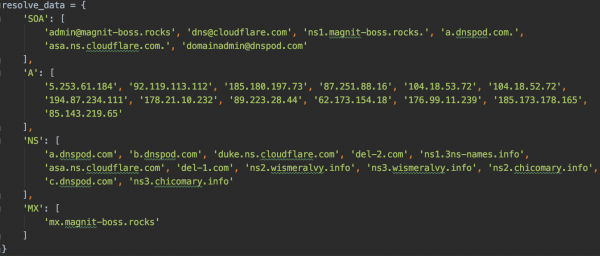
Obrázek 5. Všechny záznamy z odpovědi
Pro další zkoumání byly zvoleny IP adresy, na které se tato doména resolvovala v době obdržení e-mailu 01.08.2019, mezi tyto adresy patří 92.119.113.112 a 85.143.219.65.
Použitím příkazu:
pt-client pdns —query
můžeme získat všechna doménová jména, která jsou spojena s těmito IP adresami.
IP adresa 92.119.113.112 má 42 unikátních doménových jmen, které se resolvovaly na tuto IP adresu, mezi nimi jsou následující jména:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- a další
IP adresa 85.143.219.65 má 44 unikátních doménových jmen, které se resolvovaly na tuto IP adresu, mezi nimi jsou následující jména:
- cvv2.name (stránka pro prodej údajů o kreditních kartách)
- emaills.world
- www.mailru.space
- a další
Spojení s těmito doménovými jmény naznačují phishing, ale my přece věříme v dobré lidi, a proto se pokusíme získat bonus ve výši 332 501,72 rublů? Po stisknutí tlačítka "ANO" nás stránka vyzve, abychom převedli 300 rublů z karty pro odblokování účtu a přesměruje nás na stránku as-torpay.info pro zadání údajů.
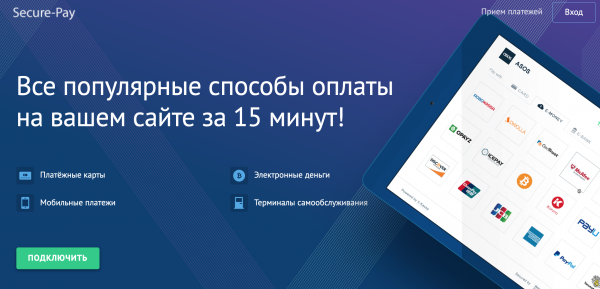
Obrázek 6. Hlavní stránka webu ac-pay2day.net
Na první pohled legální web, má HTTPS certifikát a hlavní stránka nabízí možnost připojit tento platební systém na svůj web, ale bohužel všechny odkazy na připojení nefungují. Tato doménová adresa se resolvuje pouze na jednu IP adresu — 190.115.19.74. Tato IP adresa má přitom 1475 unikátních doménových názvů, které se resolvovaly na tuto IP adresu, mezi nimiž jsou takové názvy jako:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- a další
Jak vidíme, Passive DNS umožňuje relativně rychle a efektivně shromáždit data o zkoumaném zdroji a dokonce vytvořit jakýsi otisk, který umožňuje odhalit celou schéma krádeže osobních údajů, od jejich získání po pravděpodobné místo prodeje.
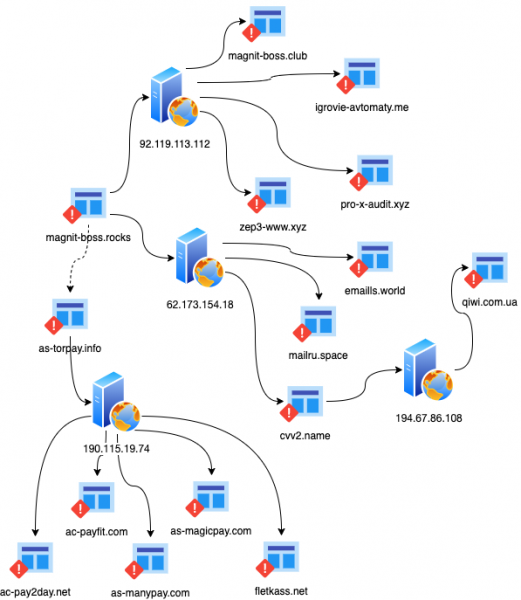
Obrázek 7. Mapa zkoumaného systému
Není vše tak růžové, jak bychom si přáli. Například taková vyšetřování se mohou snadno narazit na CloudFlare nebo podobné služby. A účinnost shromážděné databáze velmi závisí na počtu DNS dotazů, které procházejí modulem pro shromažďování dat Passive DNS. Přesto však Passive DNS je zdrojem dodatečných informací pro výzkumníka.
Autor: Specialista Uralského centra systémové bezpečnosti
Zdroj: habr.com
