

V mnoha IT systémech platí povinné pravidlo pravidelné výměny hesel. To je pravděpodobně nejoblíbenější a nejužitečnější požadavek na bezpečnostní systémy. Někteří uživatelé jako tip mění číslo na konci.
Taková praxe způsobovala řadu nepříjemností. Lidem však nezbývalo než to snášet, neboť to bylo kvůli bezpečnosti. Nyní je tento tip zcela neaktuální. V květnu 2019 dokonce společnost Microsoft konečně zrušila požadavek na pravidelnou změnu hesel ze základního souboru bezpečnostních požadavků pro osobní a serverové verze Windows 10: zde je se seznamem změn k verzi Windows 10 v1903 (všimněte si fráze Zrušení politik expiring password policies, které vyžadují pravidelné změny hesel). Samotná pravidla a systémové politiky Základní bezpečnostní politika Windows 10 Verze 1903 a Windows Server 2019 jsou součástí balíčku .
Můžete tyto dokumenty ukázat vedení a říct: časy se změnily. Povinná změna hesel je archaismus, nyní téměř oficiálně. Dokonce ani bezpečnostní audit již nebude kontrolovat tento požadavek (pokud se orientuje podle oficiálních pravidel pro základní ochranu počítačů s Windows).
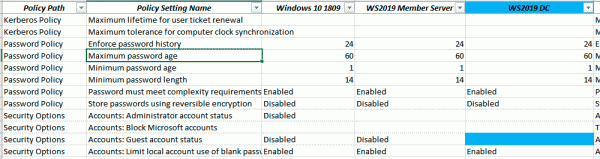
Fragment seznamu se základními bezpečnostními politikami Windows 10 v1809 a změnami v 1903, kde se příslušné politiky o době platnosti hesel již neuplatňují. Mimochodem, v nové verzi se také standardně ruší administrátorské a hostující účty
Microsoft jasně vysvětluje na blogu, proč se vzdala pravidla o povinné změně hesla: „Pravidelné vypršení platnosti hesla chrání pouze před pravděpodobností, že heslo (nebo hash) bude ukradeno během jeho platnosti a bude použito neoprávněnou osobou. Pokud heslo nebylo ukradeno, nemá smysl je měnit. A pokud máte důkazy, že bylo heslo ukradeno, rozhodně budete chtít jednat okamžitě, a nečekat na vypršení platnosti, abyste problém vyřešili.“
Dále Microsoft vysvětluje, že v dnešní době je špatné chránit se před krádeží hesel tímto způsobem: „Pokud je známo, že heslo pravděpodobně bude ukradeno, jak dlouhá doba je přijatelná pro umožnění zloději použít toto ukradené heslo? Výchozí hodnota je 42 dní. Není to směšně dlouhá doba? Opravdu, je to velmi dlouho, a přesto naše současná základní úroveň byla nastavena na 60 dní — dříve na 90 dní — protože častá expirace přináší další problémy. A pokud heslo nutně nebude ukradeno, získáte tyto problémy bez užitku. Kromě toho, pokud jsou vaši uživatelé ochotni vyměnit heslo za sladkost, žádná politika expirace hesel nepomůže.
Alternativa
Microsoft uvádí, že její základní bezpečnostní politiky jsou určeny pro dobře spravované podniky, které se starají o bezpečnost. Také mají sloužit jako vodítko pro auditory. Pokud taková organizace zavedla seznamy zakázaných hesel, vícefaktorovou autentizaci, detekci pokusů o heslové útoky a detekci anomálních pokusů o přihlášení, je potřeba, aby heslo mělo periodickou expiraci? A pokud nezavedli moderní ochranné prostředky, pomůže jim expirace hesla?
Logika Microsoftu je překvapivě přesvědčivá. Máme dvě možnosti:
- Společnost zavedla moderní ochranné prostředky.
- Společnost ne zavedla moderní ochranné prostředky.
V prvním případě pravidelná změna hesla nepřináší žádné další výhody.
Ve druhém případě je pravidelná změna hesla bezcenná.
Takže místo expirace hesla by mělo být primárně použito, vícefaktorovou autentizaci. Další ochranné prostředky jsou uvedeny výše: seznamy zakázaných hesel, detekce bruteforce a dalších anomálních pokusů o přihlášení.
«Pravidelná expirace hesla je archaické a zastaralé ochranné opatření., — shrnuje Microsoft, — a my se domníváme, že pro naši úroveň základní ochrany není třeba uplatňovat žádnou konkrétní hodnotu. Tím, že ji odstraníme z naší základní úrovně, mohou organizace vybírat to, co nejlépe odpovídá jejich očekávaným potřebám, aniž by to odporovalo našim doporučením.
Výstup
Co si může myslit externí pozorovatel, pokud firma dnes nutí uživatele pravidelně měnit hesla?
- Dané: firma používá zastaralý ochranný mechanismus.
- Předpoklad: firma neimplementovala moderní ochranné mechanismy.
- Výstup: tato hesla jsou snáze dostupná a použitelná.
To znamená, že pravidelná změna hesel dělá firmu atraktivnější cílem pro útoky.
Zdroj: habr.com
