

Zamysleli jste se někdy, co dělá skener s VDI stanicí? Nejprve to vypadá dobře: je detekován jako běžné USB zařízení a "transparentně" je viditelný z virtuálního stroje. Poté uživatel zadá příkaz ke skenování a všechny plány se rozpadnou. V nejlepším případě selže ovladač skeneru, v horším případě za pár minut software skeneru, a může to také ovlivnit další uživatele clusteru. Proč? Protože abyste získali pětimegabajtový komprimovaný obrázek, je potřeba poslat přes USB 2.0 o dva až tři řády více dat. Propustnost sběrnice je 480 Mb/s.
Takže je potřeba testovat tři věci: UX, periferie a bezpečnost — to je povinné. Je v tom rozdíl. Můžete nainstalovat agenty lokálně na každou virtuální pracovní stanici. To je relativně levné, ale neukazuje zátěž na kanálu a nepočítá zátěž procesoru úplně správně. Druhá možnost — nasadit potřebný počet robotů-emulátorů na jiném místě a začít je připojovat k reálným pracovním místům jako skuteční uživatelé. Zatížení z protokolu přenosu videostreamu obrazovky (přesněji, změněné pixely), analýza a odesílání síťových paketů se ukáže jako zátěž na kanál. Kanál je vůbec velmi zřídka testován.
UX — to je rychlost vykonávání různých akcí koncovým uživatelským. Existují testovací balíčky, které zatěžují instalaci stovkami uživatelů a vykonávají typické pro ně činnosti: spouštějí kancelářské balíčky, čtou PDF, surfují, výjimečně sledují porno v pracovní době a tak dále.
Docela dobrý příklad toho, proč jsou takové testy důležité předem, byl při poslední instalaci. Tam tisíc uživatelů přechází do VDI, mají kancelář, prohlížeč a SAP. IT oddělení ve firmě je vyspilé, takže je zde kultura zátěžového testování před nasazením. Podle mých zkušeností se obvykle musí zákazník na takovéto testy přesvědčovat, protože náklady jsou vysoké a užitek není vždy zřejmý. Existují přece kalkulace, kde se dá udělat chyba? V praxi — takové testy odhalují místa, která byla myšlena, ale nemohla být ověřena.
Instalace
Šest serverů, konfigurace je následující:
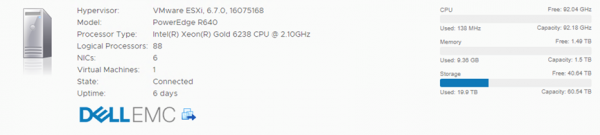
K SCL zákazníka jsme neměli přístup, byla poskytována již ve formě místa jako služby, fakticky. Ale víme, že je tam all-flash. Jaký přesně all-flash, nevíme, ale oddíly mají po 10 TB. VDI — VMware podle výběru zákazníka, protože IT tým již zná stack, a vše se celkem organicky doplňuje do celkové infrastruktury. VMware velmi "poskytuje" závislost na své ekosystému, ale pokud rozpočet na nákup stačí — roky můžete nemít žádné problémy. Ale to je často velmi velké "pokud". Máme dobrou slevu, a zákazník o tom ví.
Začínáme testy, protože IT tým téměř nic nepouští do produkce bez testů. VDI — to není něco, co můžete spustit a pak přijmout. Uživatelé se postupně zapojují a je možné narazit na problémy až za půl roku. Což, samozřejmě, nikdo nechce.
450 „uživatelů“ v testu, zátěž generujeme lokálně. Robouživatelé provádějí různé akce současně, měříme čas každé operace během několika hodin práce:
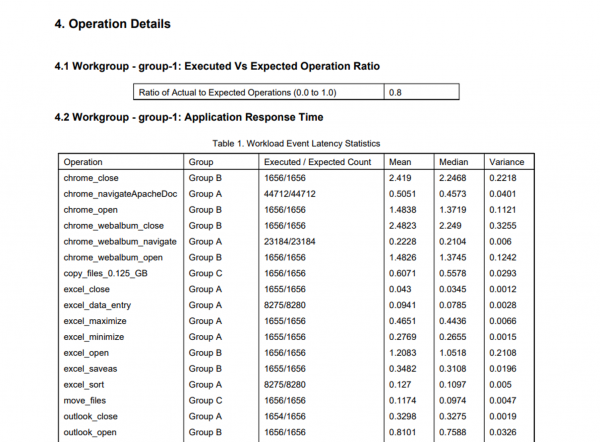
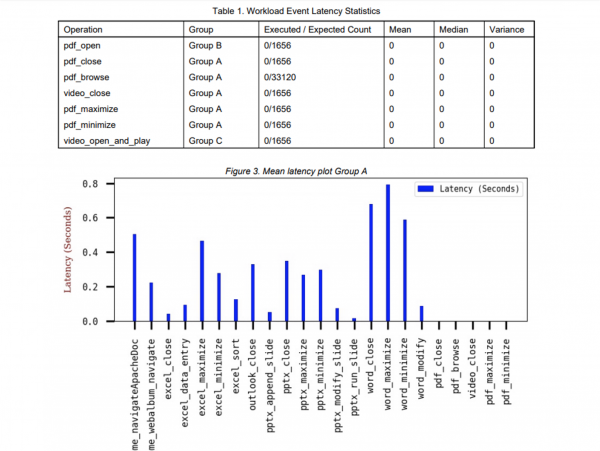
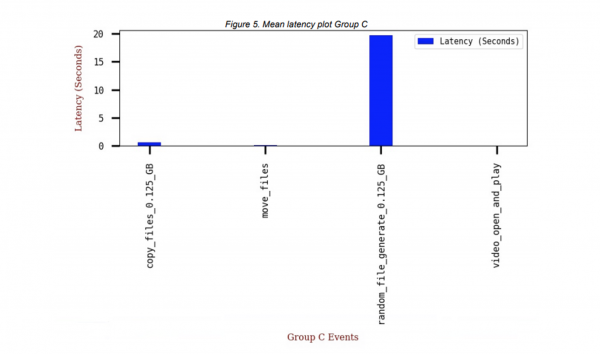
Sledujeme, jak se budou chovat servery, SCL. Bude VDI schopno vytvořit potřebný počet virtuálních pracovních míst a tak dále. Protože zákazník nešel cestou hyperkonvergence, ale vzal flashovou SCL, bylo potřeba také zkontrolovat správnost sizingu.
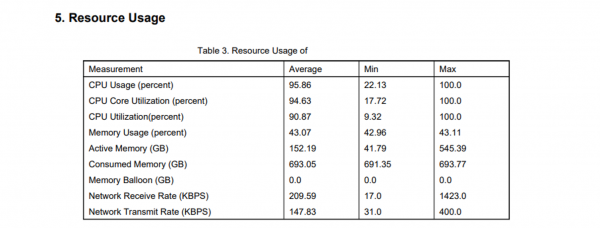
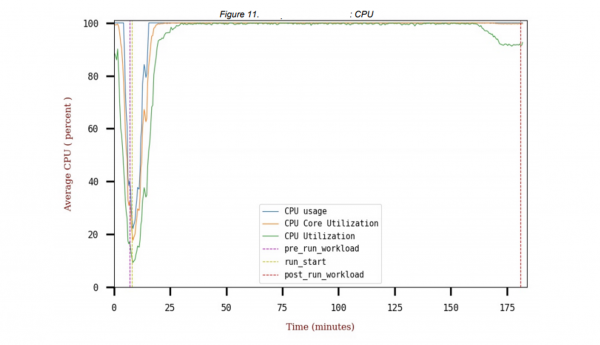
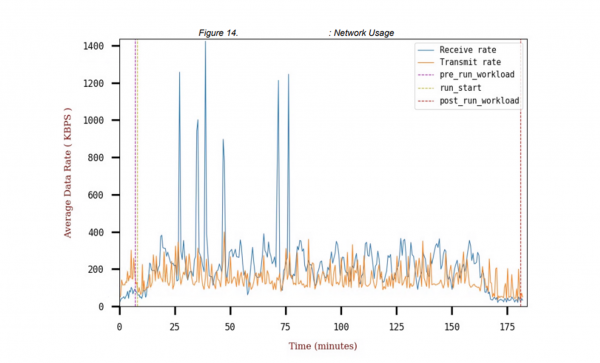
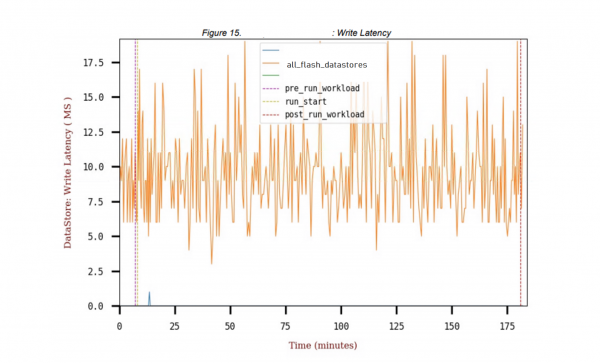
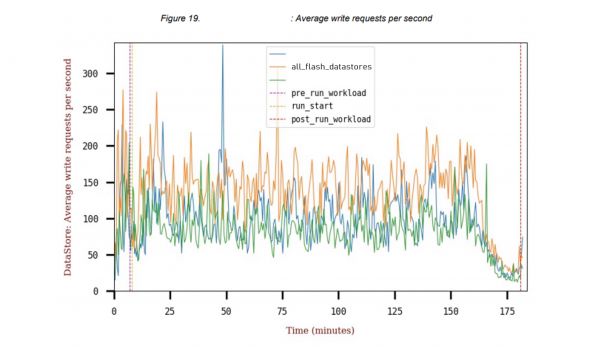
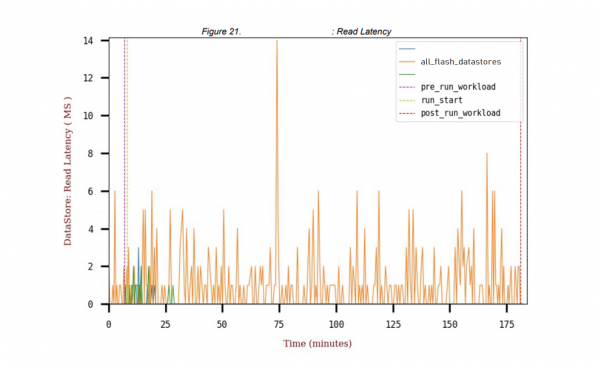
Pokud něco někde zpomaluje — je potřeba měnit nastavení VDI farmy, zejména rozdělení zdrojů mezi uživateli různých kategorií.
Periferie
Se периферією obvykle tři situace:
- Zákazník jednoduše říká, že nic nepřipojujeme (no, kromě headsetů, ty jsou obvykle viditelné "z krabice"). V posledních asi pěti letech velmi zřídka vidím headsety, které by se samy nepřipojily a které by VMware nepodporovalo.
- Druhý přístup — vezmeme a v rámci projektu implementace VDI měníme periferii: bereme to, co jsme testovali a co zákazník podporuje. Případ z pochopitelných důvodů vzácný.
- Třetí přístup — připojujeme existující hardware.
O problému se skenery už víte: je potřeba nainstalovat mezikrokový software na pracovní stanici (tenký klient), který získává USB stream, komprimuje obrázek a posílá ho do VDI. Z důvodu několika specifik to není vždy možné: zatímco na Win-klientech (domácích počítačích a tenkých klientech) je vše v pořádku, pro *nix sestavy obvykle poskytovatel VDI podporuje pouze nějakou konkrétní distribuci, což znamená, že se začínají objevovat potíže, stejně jako u Mac klientů. Za svou zkušenost si pamatuji, že málokdo připojoval místní tiskárny k Linuxovým instalacím tak, aby pracovaly bez neustálého volání do podpory během ladění. Ale to už je pokrok, před nějakým časem — dokonce i to, aby pracovaly, bylo obtížné.
Videokonference – všichni zákazníci dříve či později chtějí, aby to fungovalo a fungovalo to dobře. Pokud byla farma správně navržena, pak to funguje dobře, pokud ne, dochází k situaci, kdy během audio konference roste zátěž na kanálu, navíc se objevuje problém, že obraz se zobrazuje špatně (full HD chybí, obličej má 9–16 pixelů). Objevuje se velmi silné dodatečné zpoždění, když vzniká smyčka mezi klientem, pracovní stanicí VDI, serverem VC, z něj k druhému VDI a druhému klientovi. Je třeba správně spojit přímo z klienta na server VC, což vyžaduje instalaci dalšího komponentu.
USB klíče – s těmi nejsou vůbec žádné problémy, jakékoli čipové karty a podobně, vše funguje hned. Obtíže mohou nastat se skenery čárových kódů, štítkovými tiskárnami, strojními zařízeními (ano, i to se stalo), pokladnami. Ale vše se dá vyřešit. S drobnými nuancemi a ne bez překvapení, ale nakonec se to podaří.
Když uživatel sleduje YouTube z VDI stanice – je to nejhorší situace jak pro zátěž, tak pro kanál. Většina řešení nabízí HTML5 video přesměrování. Komprimovaný soubor se posílá na klienta, kde se přehrává. Nebo se klientovi posílá odkaz pro přímou komunikaci mezi prohlížečem a video hostingem (to je méně časté).
Bezpečnost
Bezpečnost obvykle vyvstává na místech spojení komponentů a na zařízeních uživatelů. Na spojích v jednom ekosystému by vše mělo na papíře fungovat dobře. V praxi se to však stává v 90 % případů, a něco je stále třeba upravit. V posledních letech se ukázala jako velmi výhodná další akvizice od VMware — přidali do ekosystému MDM pro správu zařízení v rámci společnosti. VMware nedávno představili zajímavé síťové vyvažovače (dřívější Avi Networks), které umožňují řešit rozdělování toků například rok po předání VDI. Další čistě vmwarevní vlastností je dobrá optimalizace poboček díky jejich nedávnému nákupu, kdy získali společnost VeloCloud, která vyrábí SD-WAN pro pobočkové sítě.
Z pohledu koncového uživatele je architektura a dodavatel téměř neviditelný. Globálně je důležité, že existuje klient pro jakékoliv zařízení, ať už se jedná o tablet, Mac nebo tenkého klienta Windows, ze kterého je možné se připojit. Existovali dokonce klienti i pro televize, ale naštěstí už nejsou.
Specifikem VDI instalací nyní je, že koncoví uživatelé doma jednoduše nemají počítač. Často mají slabý android tablet (někdy dokonce s myší nebo klávesnicí), nebo mají štěstí a dostanou počítač s Windows XP. Jak si jistě uhádnete, ten nebyl nějakou dobu aktualizován. A už se nikdy neaktualizuje. Nebo velmi slabá zařízení, kde klient není nainstalován, aplikace nefungují a uživatel nemůže pracovat. Naštěstí i velmi slabá zařízení jsou použitelná (ne vždy pohodlně, ale použitelně), což se považuje za velké plus VDI. Co se týče bezpečnosti — je nutné testovat kompromitaci klientských systémů. K tomu dochází dost často.
Ve světle doporučení Rospotrebnadzoru k organizaci práce podniků v podmínkách rizika COVID-19 je připojení k pracovním místům v kancelářích velmi aktuální. Zdá se, že tato situace potrvá dlouho, a ano, pokud jste uvažovali o VDI — můžete začít testovat. Bude se hodit. Doporučení jsou , vysvětlení . Je důležité, že pomocí VDI lze také přestavět prostory, aby se splnily požadavky. Regulátor zavádí určité normy distancování. Například v kanceláři o rozloze 50 m² nemůže být více než pět zaměstnanců.
Pokud máte dotazy ohledně VDI, které nejsou určeny pro komentáře, zde je můj email: SSkryl@croc.ru.
Zdroj: habr.com
