

FHRP (First Hop Redundancy Protocol) — rodina protokolů, které slouží k vytváření redundantního výchozího brány. Základní myšlenkou těchto protokolů je sloučení několika směrovačů do jednoho virtuálního směrovače se společnou IP adresou. Tato IP adresa bude přiřazena hostitelům jako adresa výchozí brány. Volnou implementací této myšlenky je protokol VRRP (Virtual Router Redundancy Protocol). V tomto článku se podíváme na základy protokolu VRRP.
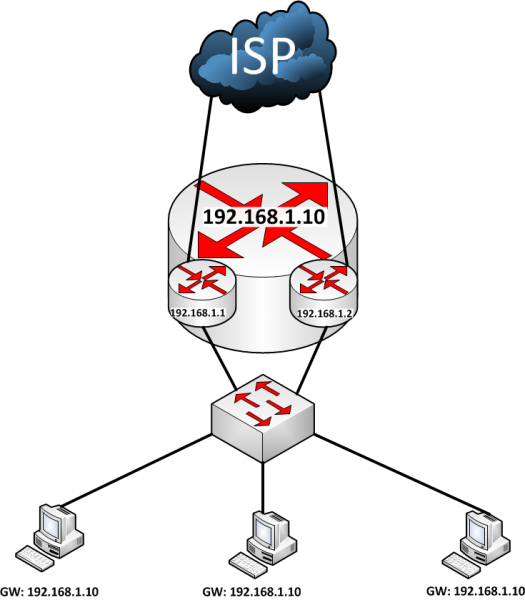
Směrovače VRRP se slučují do jednoho virtuálního směrovače. Všechny směrovače ve skupině mají společnou virtuální IP (VIP) adresu a společné číslo skupiny nebo VRID (Virtual Router Identifier). Jeden směrovač může být členem několika skupin, z nichž každá musí mít svůj unikátní pár VIP/VRID.
Pokud jde o Cisco, virtuální směrovač je nastaven na požadovaném rozhraní příkazem:
R1(config-if)# vrrp ipVšechny směrovače se dělí na dva typy: VRRP Master a VRRP Backup.
VRRP Master — je směrovač, který se stará o přenos paketů pro danou virtuální skupinu.
VRRP Backup — je směrovač, který čeká na pakety od Master. Pokud pakety od Master přestanou přicházet, Backup se pokusí přejít do stavu Master.
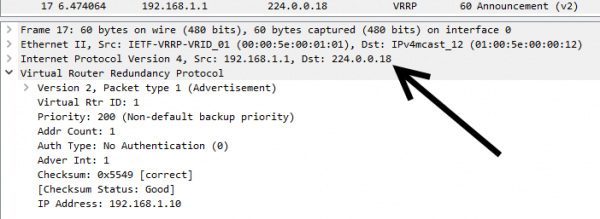
Směrovač se stává Master, pokud má nejvyšší prioritu. Master neustále vysílá zprávy na širokopásmovou adresu 224.0.0.18, aby informoval záložní směrovače, že funguje. Master posílá zprávy podle časovače Adver Timer, který je ve výchozím nastavení 1 sekunda.
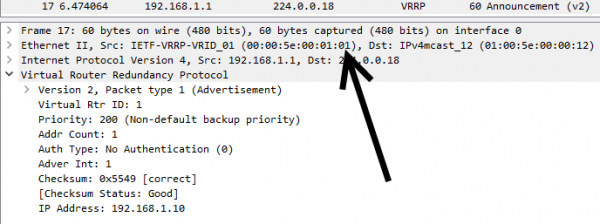
Přitom se jako MAC adresa odesílatele používá skupinová adresa 00:00:5E:00:01:xx, kde xx je VRID v hexadecimálním formátu. V tomto příkladu se používá první skupina.
Pokud záložní směrovače neobdrží zprávy během tří Adver Timer (Master Down Timer), novým Masterem se stává směrovač s nejvyšší prioritou, nebo směrovač s nejvyšší IP. Přitom se záložní směrovač s vyšší prioritou ujme role Master s nižší prioritou. Pokud však má Backup vypnutý režim preempt, nebude převzat roli od Master.
R1(config-if)# no vrrp preemptPokud je VRRP směrovač vlastníkem VIP adresy, vždy převezme roli Master.
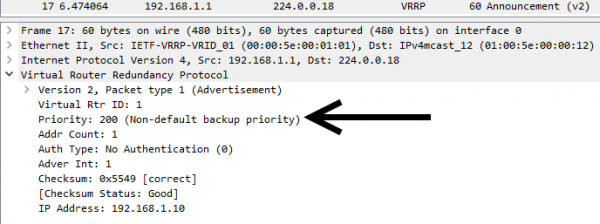
Priorita VRRP je nastavena na hodnoty od 1 do 254. Hodnota 0 je rezervována pro případy, kdy je třeba, aby Master byl deaktivován zodpovídá za směrování. Hodnota 255 se nastavuje směrovači, který je vlastníkem VIP. Výchozí priorita je 100, ale může být nastavena administrativně:
R1(config-if)#vrrp priorityZde můžeme vidět prioritu směrovače, když je nastavena administrativně:
A zde je případ, kdy je směrovač vlastníkem VIP:
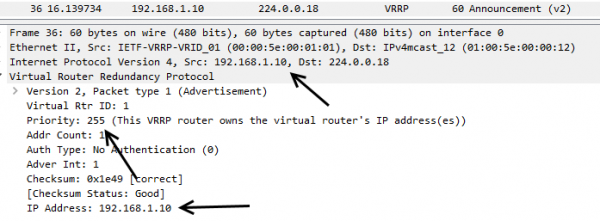
Směrovač VRRP může mít tři stavy: Initialize, Backup, Master. Tyto stavy směrovač postupně mění.
Ve stavu Initialize směrovač čeká na zahájení práce. Pokud je tento směrovač vlastníkem VIP adresy (priorita je 255), pak směrovač odesílá zprávy o tom, že se stává Master. Také odesílá , ve kterém je MAC adresa zdroje rovna adrese virtuálního směrovače. Poté přechází do stavu Master. Pokud směrovač není vlastníkem VIP, přechází do stavu Backup.
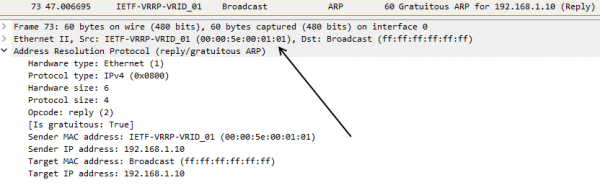
Ve stavu Backup směrovač čeká na pakety od Master. Směrovač v tomto stavu neodpovídá na ARP dotazy od VIP adresy. Také nepřijímá pakety, které mají jako cílovou adresu MAC adresu virtuálního směrovače.
Pokud Backup nedostává zprávy od Master během Master Down Timer, odešle zprávu VRRP, že se chystá stát Master. Poté odešle vysílací zprávu VRRP, ve které je MAC adresa zdroje rovna adrese tohoto virtuálního směrovače. V této zprávě směrovač udává svou prioritu.
Ve stavu Master směrovač zpracovává pakety adresované virtuálnímu směrovači. Také odpovídá na ARP dotazy na VIP. Master rozesílá zprávy VRRP každé Adver Timer, aby potvrdil, že funguje.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Backup -> Master
VRRP také umožňuje vyrovnávat zátěž mezi více směrovači. K tomu se na jednom rozhraní vytvoří dvě VRRP skupiny. Jedné skupině se nastaví vyšší priorita než druhé. Přitom na druhém směrovači se priorita nastaví opačně. Tzn. pokud na jednom směrovači je priorita první skupiny 100, a druhé skupiny 200, pak na druhém směrovači bude priorita první skupiny 200, a druhé 100.
Jak bylo zmíněno dříve, v každé skupině by měl být unikátní VIP. Výsledkem je získání dvou IP adres, obsluhovaných dvěma routery, z nichž každý může sloužit jako výchozí brána.
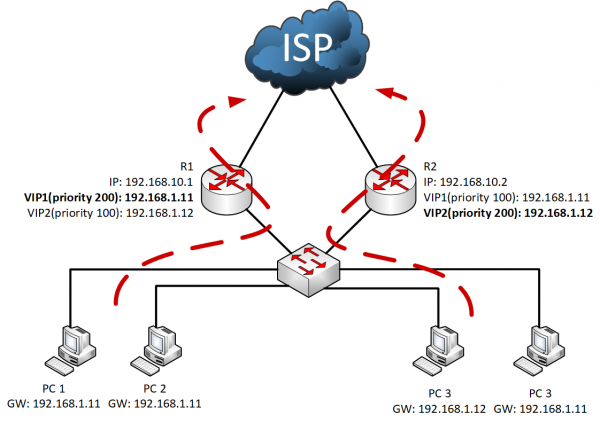
Polovině počítačů je přiřazena jedna adresa výchozí brány, druhé polovině jiná. Tímto způsobem polovina provozu bude proudit přes jeden router, zatímco druhá polovina přes druhý. Při selhání jednoho z routerů převezme druhý práci obou VIP.
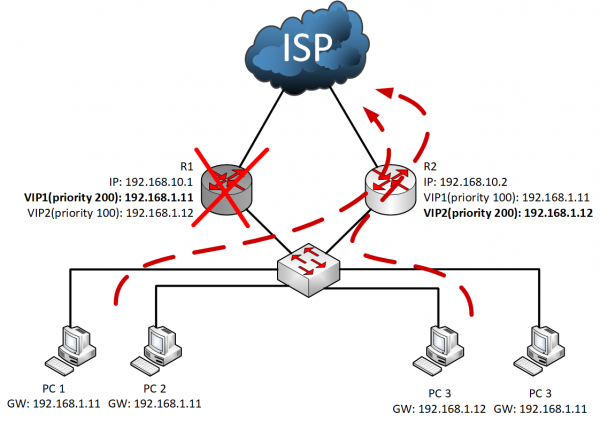
Tak VRRP umožňuje organizovat vysokou dostupnost výchozí brány, čímž se zvyšuje spolehlivost sítě. A v případě použití více virtuálních routerů lze také vyvažovat zátěž mezi skutečnými routery. Doba reakce na selhání může být snížena zkrácením časovačů.
Zdroj: habr.com
