

Existuje docela zajímavý dokument , který se zabývá informační bezpečností pomocí Pareto principu (80/20). Tento princip říká, že 20 % ochranných opatření poskytuje 80 % výsledku z hlediska zabezpečení firmy. Po seznámení s tímto dokumentem mnozí „bezpečnostní specialisté“ zjišťují, že při výběru ochranných opatření nezačínají s těmi nejúčinnějšími. V dokumentu se vyzdvihuje 5 klíčových ochranných opatření, která mají největší dopad na IN:
- Inventarizace všech zařízení v síti. Je obtížné chránit síť, když nevíte, co v ní je.
- Inventarizace veškerého softwaru. Software s zranitelnostmi se často stává vstupním bodem pro hackera.
- Secure Configuration — nebo povinné používání integrovaných ochranných funkcí softwaru nebo zařízení. Jinými slovy — změňte výchozí hesla a omezte přístup.
- Vyhledávání a odstraňování zranitelností. Většina útoků začíná právě s známou zranitelností.
- Správa privilegovaného přístupu. Vaši uživatelé by měli mít pouze skutečně potřebná práva a provádět pouze skutečně nezbytné akce.
V rámci tohoto článku se podíváme konkrétně na 5. bod na příkladu použití . Přesněji se zaměříme na typické případy a problémy, které lze odhalit po zavedení nebo v rámci bezplatného testování Fudo PAM.
Fudo PAM
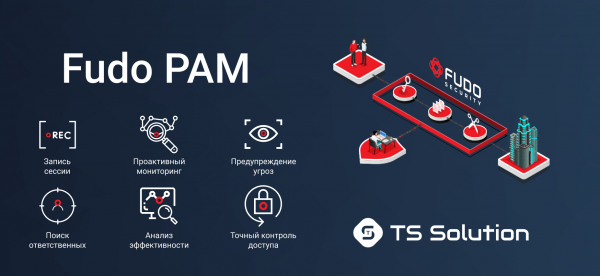
Dvě slova o řešení. Fudo PAM je relativně nové řešení pro správu privilegovaného přístupu. Mezi klíčové vlastnosti patří:
- Záznam relací. Sledování relace v reálném čase. Připojení k relaci. Vytváření důkazů pro soudní řízení.
- Proaktivní monitorování. Flexibilní politiky. Vyhledávání podle vzoru. Automatizace činností.
- Upozornění na hrozby. Neoprávněné používání účtů. Vyhodnocení úrovně hrozby. Detekce anomálií.
- Hledání odpovědných osob. V případě používání jednoho účtu k přihlášení více uživateli.
- Analýza efektivity. Jednotlivých uživatelů, oddělení nebo celých organizací.
- Přesná kontrola přístupu. Omezování provozu a přístup pro uživatele v určité časové úseky.
A největší výhoda — je nasazena doslova během několika hodin, poté je systém připraven k použití.
Pro ty, kteří mají zájem o produkt, se uskuteční webinář s podrobným přehledem a ukázkou funkcionality. Nyní se však zaměříme na skutečné problémy, které se daří odhalit během pilotních projektů systémů správy privilegovaného přístupu.
1. Správci sítě si pravidelně otevírají přístup k zakázaným zdrojům
Ačkoliv to možná zní divně, první incidenty, které se podaří odhalit, jsou porušení ze strany správců. Nejčastěji se jedná o neoprávněnou změnu seznamů přístupu na síťovém vybavení. Například, aby otevřeli přístup k zakázanému webu nebo pro zakázanou aplikaci. Je třeba poznamenat, že takové změny mohou v konfiguraci zařízení zůstat roky.
2. Používání jednoho účtu hned několika správci
Další častý problém spojený se správci. „Sdílení“ jednoho účtu mezi kolegy je velmi běžná praxe. Je to pohodlné, ale poté je obtížné pochopit, kdo je odpovědný za určitou akci.
3. Pracující zaměstnanci jsou aktivní méně než 2 hodiny denně
Mnoho společností má zaměstnance nebo partnery, kteří potřebují přístup k interním zdrojům (nejčastěji k vzdálené pracovní ploše). Fudo PAM umožňuje sledovat skutečnou aktivitu během těchto relací. Často se ukazuje, že vzdáleně pracující zaměstnanci pracují mnohem méně, než bylo uvedeno.
4. Stejné heslo se používá pro více systémů
Poměrně vážný problém. Zapamatovat si několik hesel je vždy obtížné, a tak uživatelé často používají jedno heslo pro všechny systémy. Pokud by toto heslo „uniklo“, potenciální narušitel by mohl získat přístup prakticky k celé IT infrastruktuře.
5. Uživatelé mají větší práva, než se předpokládalo
Často se zjistí, že uživatelé, kteří mají zdánlivě omezená práva, ve skutečnosti disponují většími privilegii, než by měli. Například mohou restartovat kontrolované zařízení. Obvykle se jedná buď o chybu při udělování práv, nebo o nedostatky vestavěného systému rozdělování práv.
Webinář
Pokud vás zajímá téma PAM, zveme vás na , který se uskuteční 21. listopadu.
Toto není náš poslední webinář v tomto roce, který plánujeme uskutečnit, takže sledujte aktualizace (, , , )!
Zdroj: habr.com
