

V sobotu 30. května 2020 se vyskytl problém s populárními SSL/TLS certifikáty od dodavatele Sectigo (dříve Comodo), který nebyl ihned jasný. Samotné certifikáty zůstávaly v pořádku, ale „prošlá“ jeden z mezinárodních CA-certifikátů v řetězcích, se kterými byly tyto certifikáty dodávány. Situace nebyla fatální, ale nepříjemná: aktuální verze prohlížečů si ničeho nevšimly, avšak většina automatizací a starších prohlížečů/OS se s tímto obratem nevypořádala.
Habr nebyl výjimkou, a proto byl napsán tento článek / postmortem.
TL;DR Řešení na konci.
Přeskočme základní teorii o PKI, SSL/TLS, https a podobně. Mechanismus ověření bezpečnostního certifikátu domény spočívá ve vytvoření řetězce několika certifikátů až k jednomu z důvěryhodných prohlížečem nebo operačním systémem, které se nacházejí v takzvaném Trust Store. Tento seznam se šíří s operačním systémem, ekosystémem prostředí pro vykonávání kódu nebo s prohlížečem. Jakékoliv certifikáty mají platnost, po jejímž uplynutí jsou považovány za nedůvěryhodné, včetně certifikátů v trust store. Jak vypadala řetězec důvěry před oním osudným dnem? Pomoc nám poskytne webová utility od společnosti Qualys.
Jedním z nejpopulárnějších "komerčních" certifikátů je Sectigo Positive SSL (dříve známý jako Comodo Positive SSL, certifikáty s tímto názvem jsou stále v oběhu), což je takzvaný DV-certifikát. DV je nejjednodušší úroveň certifikace, která znamená ověření přístupu k řízení domény vydavatelským certifikátem. Samotné DV se rozumí jako „ověření domény“. Pro informaci: existují také OV (ověření organizace) a EV (rozšířené ověření), a bezplatný certifikát od Let’s Encrypt je také DV. Pro ty, kterým z jakéhokoli důvodu nevyhovuje mechanismus ACME, je produkt Positive SSL nejvhodnější co do ceny/možnosti (jednodoménový certifikát stojí přibližně 5-7 dolarů ročně s celkovou dobou platnosti certifikátu až 2 roky a 3 měsíce).
Standardní certifikát Sectigo DV (RSA) byl donedávna dodáván s takovýmto řetězcem mezinárodních CA:
Certifikát č. 1:
  Data:
    Verze: 3 (0x2)
    Sériové číslo:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Algoritmus podpisu: sha384WithRSAEncryption
      Vydavatel: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Platnost
        Nejdříve: 2. listopadu 00:00:00 2018 GMT
        Nejpozději: 31. prosince 23:59:59 2030 GMT
      Předmět: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certifikát č. 2:
  Data:
    Verze: 3 (0x2)
    Sériové číslo:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Algoritmus podpisu: sha384WithRSAEncryption
      Vydavatel: C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Platnost
        Nejdříve: 30. května 10:48:38 2000 GMT
        Nejpozději: 30. května 10:48:38 2020 GMT
      Předmět: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Chybí zde „třetí certifikát“, samopodpisový od AddTrust AB, protože v určitém bodě se stalo pravidlem špatného vkusu zahrnovat do řetězců samopodpisové kořenové certifikáty. Můžete si povšimnout, že mezilehlý CA, vydaný UserTrust od AddTrust má platnost do 30. května 2020. Není to náhoda, protože pro tento CA byla plánována procedura vyřazení z provozu. Předpokládalo se, že do 30. května 2020 se ve všech trust store již objeví křížově podepsaný certifikát od UserTrust (pod kapotou je to tentýž certifikát, přesněji veřejný klíč) a řetězec, i s již nedůvěryhodným certifikátem, bude mít alternativní cesty vybudování a nikdo to nezaznamená. Nicméně plány se rozpadly o realitu, konkrétně o široký termín „legacy systems“. Opravu vlastníci aktuálních verzí prohlížečů nic nezaznamenali, ale spousta automatizací, postavených na curl a ssl/tls knihovnách různých programovacích jazyků a runtime prostředí, selhala. Je třeba pochopit, že mnoho produktů se neřídí zabudovanými prostředky OS pro budování řetězců, ale „nosí“ svůj trust store s sebou. A ne vždy obsahují to, co by chtěl vidět. . A v Linuxu se také ne vždy aktualizují balíčky typu ca-certificates. Výsledkem je, že vše vypadá v pořádku, ale něco nefunguje zde nebo onde.
Z obrázku 1 je jasné, že i když pro většinu vše vypadalo jako obvykle, u někoho se něco pokazilo a provoz značně poklesl (levá červená čára), poté vzrostl, když vyměnili jeden z klíčových certifikátů (pravá čára). Mezi tím došlo k výkyvům, když byly měněny jiné certifikáty, od kterých také něco záviselo. Vzhledem k tomu, že pro většinu to vizuálně pokračovalo fungovat více či méně standardně (vyjma podivných chyb jako neschopnost načíst obrázky na Habrastorage), lze nepřímo vyvodit počet legacy klientů a botů na Habru.
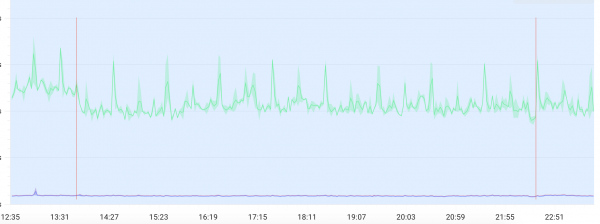 Obrázek 1. Graf „provozu“ na Habru.
Z obrázku 2 lze posoudit, jak se v aktuálních verzích prohlížečů buduje „alternativní“ řetězec k důvěryhodnému CA certifikátu v prohlížeči uživatele, i při přítomnosti „propadlého“ certifikátu v řetězci. To je, jak sama Sectigo považovala, ta správná příčina, proč nic nedělat.
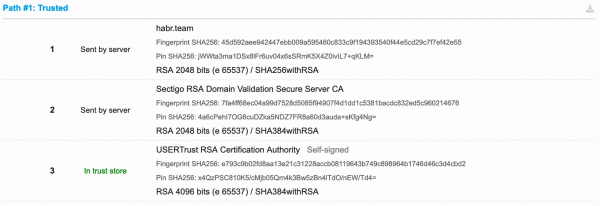 Obrázek 2. Řetězec k důvěryhodnému certifikátu moderní verze prohlížeče.
Na obrázku 3 lze vidět, jak vše vlastně vypadá, když něco jde špatně a máme legacy systém. V takovém případě se HTTPS spojení nenavazuje a vidíme chybu typu „ověření certifikátu selhalo“ nebo podobnou.
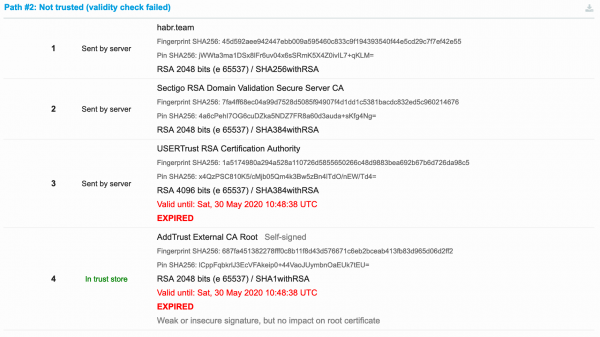 Obrázek 3. Řetězec byl neplatný, protože kořenový certifikát a jím podepsaný mezilehlý certifikát „propadly“.
Na obrázku 4 už vidíme „řešení“ pro legacy systémy: existuje další mezilehlý certifikát, spíše „křížové podepsání“ od jiného CA, který je obvykle předinstalován v legacy systémech. To, co je třeba udělat: najít tento certifikát (který je označen jako Extra download) a nahradit jím „propadlý“.
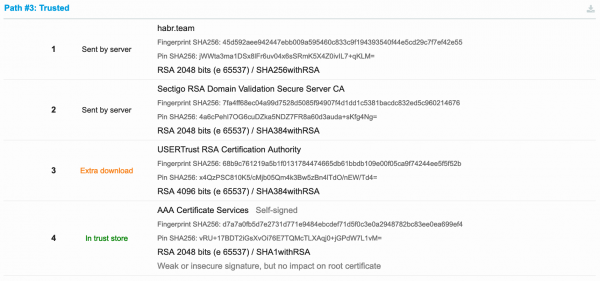 Obrázek 4. Alternativní řetězec pro legacy systémy.
Mimochodem: problém neměl širokou publicitu a žádnou veřejnou diskusi, mimo jiné kvůli nadměrné sebevědomí Sectigo. Zde je například názor jednoho z dodavatelů certifikátů na k této situaci:
Previously they [Sectigo] assured everyone that no issues will be. However, the reality is that some legacy servers/devices are affected.
That is a ridiculous situation. We pointed their attention to the expiring AddTrust RSA/ECC multiple times within a year and each time Sectigo assured us no issues will be.
Osobně jsem se na Stack Overflow na tento účet před měsícem, ale soudě podle všeho publikum projektu není příliš vhodné pro takové otázky, takže jsem na ně musel odpovědět sám na základě rozboru.
Sectigo K tomu je FAQ, ale je natolik nečitelný a rozsáhlý, že je nemožné ho používat. Toto je citace, která je kvintesencí celé publikace:
Co musíte udělat
Ve většině případů, včetně certifikátů pro moderní klientské nebo serverové systémy, není třeba podnikat žádné kroky, ať už máte nebo nemáte vydané certifikáty s křížovým podepisováním na kořen AddTrust.K 30. dubnu 2020: Pro obchodní procesy, které závisí na velmi starých systémech, společnost Sectigo zpřístupnila (výchozí v balíčcích certifikátů) nový starý kořen pro křížové podepisování, kořen "AAA Certificate Services". Buďte však prosím velmi opatrní vůči jakémukoli procesu, který závisí na velmi starých systémech. Systémy, které neobdržely aktualizace nezbytné k podpoře novějších kořenů, jako je kořen COMODO od společnosti Sectigo, budou nevyhnutelně postrádat další důležité bezpečnostní aktualizace a měly by být považovány za nezabezpečené. Pokud byste i přesto chtěli křížově podepsat kořen AAA Certificate Services, kontaktujte prosím přímo společnost Sectigo.
Zcela souhlasím s tvrzením "velmi starý". Například curl v konzoli Ubuntu Linux 18.04 LTS (naše základní OS v současnosti) s posledními aktualizacemi, které nejsou starší než měsíc, se těžko označuje jako velmi starý, přesto nefunguje.
Většina distributorů certifikátů vydala své poznámky se řešeními během večera 30. května. Například velmi kvalitní technické od (s konkrétním popisem, co dělat a s hotovými balíčky CA-bundles v zip archivech, ale pouze RSA):
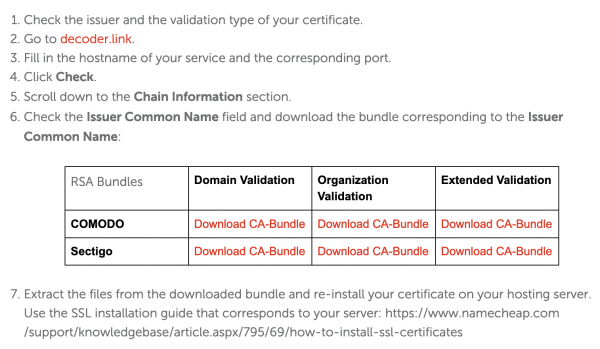 Obrázek 5. Sedm kroků, jak rychle opravit vše.
Existuje od Redhat, ale všechno je tam víc Legacy a je nutné nainstalovat ještě starší kořenový certifikát od Comodo, aby to všechno fungovalo.
Řešení
Stojí za to zopakovat řešení i zde. Níže se nachází dva soubory řetězců pro certifikáty DV Sectigo (ne Comodo!), jeden pro běžné RSA certifikáty, druhý pro méně běžné ECC (ECDSA) certifikáty (používáme dva řetězce poměrně dlouho). S ECC to bylo složitější, protože většina řešení nezohledňuje přítomnost takových certifikátů kvůli jejich nízké rozšířenosti. Nakonec byl potřebný mezilehlý certifikát nalezen na .
Řetězec pro certifikáty založené na algoritmu klíče RSA. Porovnejte s vaším řetězcem a věnujte pozornost tomu, že byl vyměněn pouze dolní certifikát, zatímco horní zůstal stejný. Rozlišuju je v běžných podmínkách podle posledních tří symbolů bloků base64, nepočítaje symbol "rovná se" (v tomto případě En8= a 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Řetězec pro certifikáty založené na algoritmu klíče ECC. Analogicky řetězec pro RSA, byl vyměněn pouze dolní certifikát, zatímco horní zůstal stejný (v tomto případě fmA== a v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Takto to přibližně vypadá. Děkuji za pozornost.
Zdroj: habr.com
