

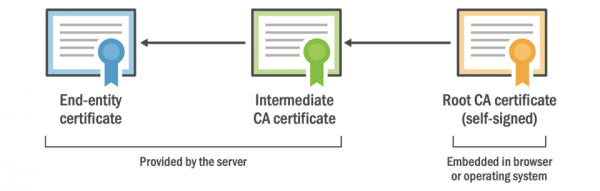
Aby mohl prohlížeč autentizovat webovou stránku, musí se představit jako platný řetězec certifikátů. Typický řetězec je znázorněn výše a může obsahovat více než jeden mezilehlý certifikát. Minimální počet certifikátů v platném řetězci je tři.
Kořenový certifikát je srdcem certifikační autority. Je doslova zabudován do vašeho operačního systému nebo prohlížeče a fyzicky přítomen na vašem zařízení. Nelze jej změnit ze strany serveru. Je potřeba vynucené aktualizace operačního systému nebo vestavěného softwaru na zařízení.
Bezpečnostní specialista Scott Helme , že hlavní problémy se objeví u certifikační autority Let’s Encrypt, protože dnes je to nejpopulárnější CA na internetu a jeho kořenový certifikát brzy "vyprší". Změna kořene Let’s Encrypt .
Koncové a mezilehlé certifikáty certifikační autority (CA) jsou doručovány klientovi ze serveru, zatímco kořenový certifikát je na straně klienta již existuje, proto pomocí této kolekce certifikátů lze vytvořit řetězec a autentizovat webovou stránku.
Problém spočívá v tom, že každý certifikát má dobu platnosti, po které je potřeba jej nahradit. Například od 1. září 2020 plánuje prohlížeč Safari zavést omezení na dobu platnosti serverových TLS certifikátů .
To znamená, že všichni budeme muset nahrazovat serverové certifikáty alespoň každých 12 měsíců. Toto omezení se vztahuje pouze na serverové certifikáty, vztahuje se ne i na kořenové certifikáty CA.
Certifikáty CA podléhají jinému souboru pravidel, a proto mají různá omezení na dobu platnosti. Velmi často se vyskytují mezilehlé certifikáty s dobou platnosti 5 let a kořenové certifikáty se životností dokonce 25 let!
S mezilehlými certifikáty obvykle nejsou problémy, protože jsou dodávány klientovi serverem, který mnohem častěji mění svůj vlastní certifikát, takže během této procedury jednoduše nahradí i mezilehlý certifikát. Je docela snadné jej vyměnit spolu se serverovým certifikátem, na rozdíl od kořenového certifikátu CA.
Jak jsme již zmínili, kořenový CA je integrován přímo do samotného klientského zařízení, do operačního systému, prohlížeče nebo jiného softwaru. Změnu kořenového CA nemůže webová stránka kontrolovat. Je nutná aktualizace na klientovi, ať už jde o aktualizaci operačního systému nebo softwaru.
Některé kořenové CA existují již velmi dlouho, mluvíme o 20-25 letech. Brzy se některé z nejstarších kořenových CA blíží ke konci svého přirozeného životního cyklu, jejich čas téměř vypršel. Pro většinu z nás to nebude problém, protože CA vytvořily nové kořenové certifikáty, které se již mnoho let šíří po celém světě v aktualizacích operačního systému a prohlížečů. Ale pokud někdo dlouho neaktualizoval operační systém nebo prohlížeč, může to být problém.
Taková situace nastala 30. května 2020 v 10:48:38 GMT. To je přesný čas, kdy od certifikační autority Comodo (Sectigo).
Byl používán k překřížnému podepisování, aby zajistil kompatibilitu se zastaralými zařízeními, jejichž úložiště neobsahuje nový kořenový certifikát USERTrust.
Bohužel, problémy vznikly nejen v zastaralých prohlížečích, ale také v neprohlížečových klientech na bázi OpenSSL 1.0.x, LibreSSL a . Například v televizních přijímačích , službě , v aplikacích Fortinet, Chargify, na platformě .NET Core 2.0 pod Linuxem a .
Předpokládalo se, že problém zasáhne pouze zastaralé systémy (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9 atd.), protože moderní prohlížeče mohou použít druhý kořenový certifikát USERTrust. Ve skutečnosti však začaly výpadky v stovkách webových služeb, které používaly volné knihovny OpenSSL 1.0.x a GnuTLS. Bezpečné připojení přestalo být navázáno s chybovým hlášením o zastarání certifikátu.
Další je Let’s Encrypt
Další dobrý příklad nadcházející změny kořenového CA je certifikační autorita Let’s Encrypt. Ještě plánovali přejít z řetězce Identrust na vlastní řetězec ISRG Root, ale to .
"Z důvodu obav z nedostatečné distribuce kořene ISRG na zařízeních Android jsme se rozhodli posunout datum přechodu k vlastnímu kořenu z 8. července 2019 na 8. července 2020," stojí v oficiálním prohlášení Let’s Encrypt.
Datum muselo být přesunuto kvůli problému známému jako „propagace kořenů“ (root propagation), konkrétně nedostatku této propagace, kdy kořenový CA není příliš široce rozšířen mezi všemi klienty.
V současnosti Let’s Encrypt používá křížově podepsaný mezilehlý certifikát s řetězcem až ke kořeni IdenTrust DST Root CA X3. Tento kořenový certifikát byl vydán již v září 2000 a vyprší 30. září 2021. Do té doby plánuje Let’s Encrypt přejít na svůj vlastní samopodepsaný kořen ISRG Root X1.
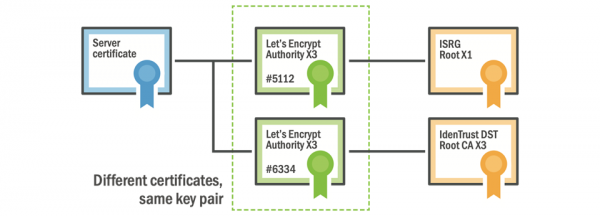
Kořen ISRG byl vydán 4. června 2015. Po tom začal proces jeho schvalování jako certifikačního úřadu, který byl dokončen Od tohoto okamžiku byl kořenový CA dostupný všem klientům prostřednictvím aktualizace operačního systému nebo softwaru. Všechno, co bylo potřeba udělat, bylo nainstalovat aktualizaci.
Ale v tom je problém.
Pokud váš mobilní telefon, televizor nebo jiné zařízení nebylo aktualizováno dva roky, jak se dozví o novém kořenovém certifikátu ISRG Root X1? A pokud nebude nainstalován v systému, všechny serverové certifikáty Let’s Encrypt vaše zařízení uzná za neplatné, jakmile Let’s Encrypt přejde na nový kořen. V ekosystému Android je mnoho zastaralých zařízení, která dlouho nebyla aktualizována.
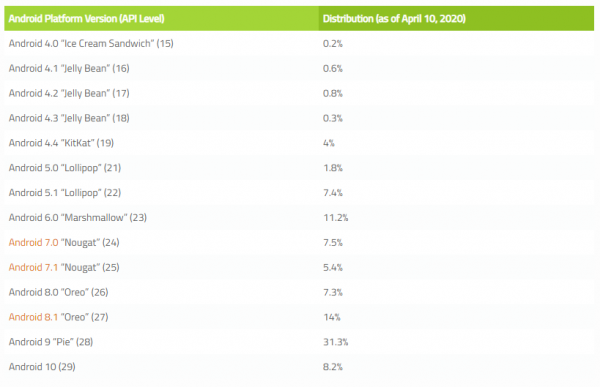
Ekosystém Android
A proto Let’s Encrypt odložil přechod na svůj vlastní kořen ISRG a stále používá mezilehlý certifikát, který má řetězec k jádru IdenTrust. Ale přechod bude nutné provést. A datem změny kořene je stanoveno .
Pro ověření, zda je na vašem zařízení (televizor, set-top box nebo jiný klient) nainstalován kořen ISRG X1, navštivte testovací web. Pokud se nezobrazí varování o bezpečnosti, obvykle je vše v pořádku.
Let’s Encrypt není jediný, kdo musí vyřešit problém s přechodem na nový kořen. Kryptografie na internetu se začala používat před necelými 20 lety, takže právě teď nastává okamžik, kdy vyprší platnost mnoha kořenových certifikátů.
S tímto problémem se mohou setkat vlastníci chytrých televizorů, kteří už léta neaktualizovali software Smart TV. Například nový kořen GlobalSign byl vydán v roce 2012, a po nějaké době některé staré Smart TV nemohou vytvořit řetězec k němu, protože tento kořenový CA tam prostě chybí. Zejména ti klienti nemohli navázat zabezpečené připojení k webu bbc.co.uk. Aby problém vyřešili, správci BBC museli použít trik: oni přes další mezilehlé certifikáty, zapojujíce staré kořeny a , které ještě nepropadly.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermediate)
GlobalSign Root CA - R5 (Intermediate)
GlobalSign Root CA - R3 (Intermediate)
Toto je dočasné řešení. Problém nezmizí, pokud se neaktualizuje klientský software. Smart TV je v podstatě omezený počítač s Linuxem. A bez aktualizací jeho kořenové certifikáty nevyhnutelně propadnou.
To platí pro všechna zařízení, nejen pro televize. Pokud máte jakékoli zařízení, které je připojeno k internetu a které bylo inzerováno jako „chytrý“ přístroj, pak se problém s propadlými certifikáty téměř určitě týká i jeho. Pokud se zařízení neaktualizuje, kořenové úložiště CA se časem zastará, a nakonec se problém projeví. Jak brzy se problém objeví, závisí na datu poslední aktualizace kořenového úložiště. To může být několik let před datem skutečného vydání zařízení.
Mimochodem, to je problém, proč některé velké mediální platformy nemohou používat moderní automatizované certifikační centra jako Let's Encrypt, uvádí Scott Helme. Pro chytré TV nejsou vhodná, a počet kořenů je příliš malý na to, aby zaručil podporu certifikátu na zastaralých zařízeních. Jinak TV zkrátka nebude moci spustit moderní streamovací služby.
Poslední incident s AddTrust ukázal, že i velké IT společnosti nejsou připraveny na to, že platnost kořenového certifikátu končí.
Řešení problému je pouze jedno – aktualizace. Vývojáři chytrých zařízení by měli předem zajistit mechanismus pro aktualizaci softwaru a kořenových certifikátů. Na druhou stranu, výrobcům se nevyplácí zajišťovat provoz svých zařízení po uplynutí záruky.
Zdroj: habr.com
