

Na konci května jsme objevili kampaň šíření malware klasifikovaného jako Remote Access Trojan (RAT) - programy, které umožňují útočníkům vzdáleně ovládat infikovaný systém.
Skupina, kterou zkoumáme, se vyznačovala tím, že si nevybrala specifickou rodinu RAT pro infekci. V útocích v rámci této kampaně byly zaznamenány hned několik trojanských koní (všechny široce dostupné). Tato vlastnost nám připomněla krysařího krále - mytické zvíře tvořené hlodavci s propletenými ocasy.
Originál byl přebrán z monografie K. N. Rossikova „Myši a myšovití hlodavci, nejvýznamnější z hlediska hospodářství“ (1908).
Na počest tohoto tvora jsme nazvali zkoumanou skupinu RATKing. V tomto příspěvku podrobně popíšeme, jak útočníci provedli útok, jaké nástroje použili, a také se podělíme o naše úvahy ohledně atribuce této kampaně.
Průběh útoku
Všechny útoky v této kampani probíhaly podle následujícího algoritmu:
- Uživatel obdržel phishingový e-mail se odkazem na Google Drive.
- Po kliknutí na odkaz oběť stáhla škodlivý VBS skript, který zapsal DLL knihovnu pro načtení konečného payloadu do registru Windows a spustil PowerShell pro jeho vykonání.
- DLL knihovna implantovala konečný payload - vlastně jeden z RAT používaných útočníky - do systémového procesu a zapisovala VBS skript do autostartu, aby se usadila v infikovaném stroji.
- Konečný payload byl vykonáván v systémovém procesu a dával útočníkovi možnost ovládat infikovaný počítač.
Schématicky to můžeme představit takto:
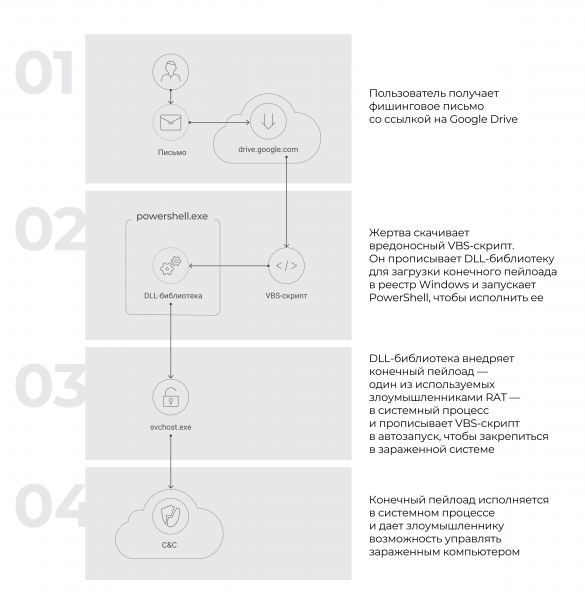
Dále se zaměříme na prvních tři fáze, protože nás zajímá právě mechanismus dodání malware. Nebudeme podrobně popisovat mechanismus fungování samotného malware. Jsou široce dostupné - buď prodávány na specializovaných fórech, nebo distribučně jako projekty s otevřeným zdrojovým kódem, a tudíž nejsou unikátní pro skupinu RATKing.
Analýza fází útoku
Fáze 1. Phishingová kampaň
Útok začínal tím, že oběť obdržela škodlivý e-mail (útočníci používali různé šablony s textem, na screenshotu níže je jeden z příkladů). Ve zprávě byl odkaz na legitimní úložiště drive.google.com, která údajně vedla na stránku pro stažení dokumentu ve formátu PDF.
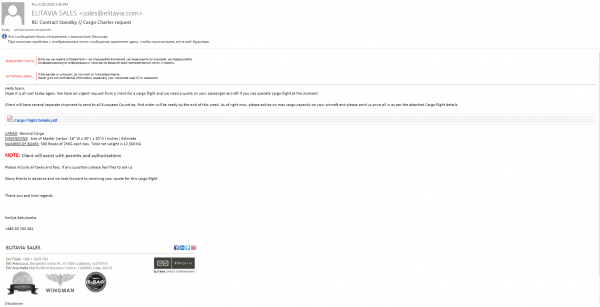
Příklad phishingového e-mailu
Ve skutečnosti se však nestahoval žádný PDF dokument, ale VBS skript.
Při kliknutí na odkaz z e-mailu na obrázku výše se stáhl soubor s názvem Cargo Flight Details.vbs. V tomto případě se útočníci ani nesnažili zamaskovat soubor jako legitimní dokument.
Zároveň jsme v rámci této kampaně objevili skript s názvem Cargo Trip Detail.pdf.vbs. Ten už by mohl být zaměněn za legitimní PDF, protože Windows defaultně skrývá příponu souborů. Pravda, v tomto případě by jeho ikona, odpovídající VBS skriptu, mohla stále vzbudit podezření.
V této fázi mohla oběť podvod rozpoznat: stačilo se na stahované soubory na sekundu podívat. Nicméně v takových phishingových kampaních se útočníci často spoléhají právě na nepozorného nebo spěchajícího uživatele.
Fáze 2. Činnost VBS skriptu
VBS skript, který mohl uživatel neúmyslně otevřít, zapsal DLL knihovnu do registru Windows. Skript byl obfuskovaný: řádky v něm byly zapsány ve formě bajtů, oddělených libovolným symbolem.
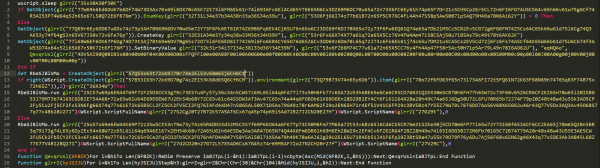
Příklad obfuskovaného skriptu
Algoritmus deobfuskace je dost jednoduchý: z obfuskovaného řetězce byl vyloučen každý třetí znak, poté byl výsledek dekódován z base16 na původní řetězec. Například z hodnoty 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (vyznačeno na obrázku výše) vznikl řetězec WScript.Shell.
Pro deobfuskaci řetězců jsme použili funkci na Pythonu:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Níže na řádcích 9–10 je vyznačena hodnota, při deobfuskaci které vznikl DLL soubor. Právě ten byl v následující fázi spuštěn pomocí PowerShell.

Řetězec s obfuskovaným DLL
Každá funkce ve VBS skriptu byla vykonávána podle toho, jak byly řetězce deobfuskovány.
Po spuštění skriptu byla vyvolána funkce wscript.sleep — s její pomocí se provádělo zpožděné vykonání.
Dále skript pracoval s registrem Windows. Použil k tomu technologii WMI. S její pomocí byl vytvořen unikátní klíč a do jeho parametru byla zapsána tělo spustitelného souboru. Přístup k registru přes WMI byl proveden pomocí následujícího příkazu:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 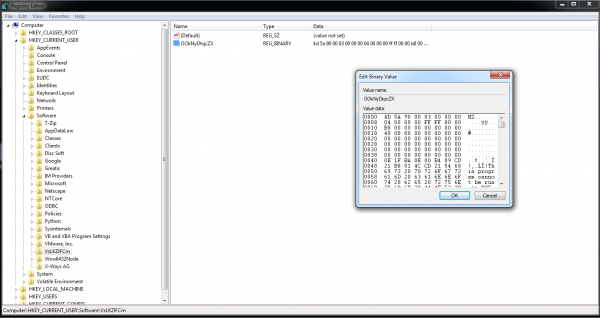
Záznam provedený v registru VBS skriptem
Krok 3. Práce knihovny DLL
Ve třetím kroku škodlivá knihovna DLL načetla konečný payload, injektovala ho do systémového procesu a zajistila automatické spouštění skriptu VBS při přihlášení uživatele do systému.
Spuštění přes PowerShell
Knihovna DLL byla spuštěna pomocí následujícího příkazu v PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Tento příkaz prováděl následující:
- získával hodnotu registru s názvem
rnd_value_name— tato data představovala DLL soubor napsaný na platformě .Net; - načítal získaný .Net modul do paměti procesu
powershell.exepomocí funkce[System.Threading.Thread]::GetDomain().Load()(podrobní popis funkce Load() ); - vykonával funkci
GUyyvmzVhebFCw]::EhwwK()— na ní začalo vykonávání knihovny DLL — s parametryvbsScriptPath,xorKey,vbsScriptName. ParametrxorKeyuchovával klíč pro dešifrování konečného payloadu, a parametryvbsScriptPathavbsScriptNamebyly předávány k zápisu skriptu VBS do automatického spouštění.
Popis knihovny DLL
V dekompilované podobě vypadala loader takto:
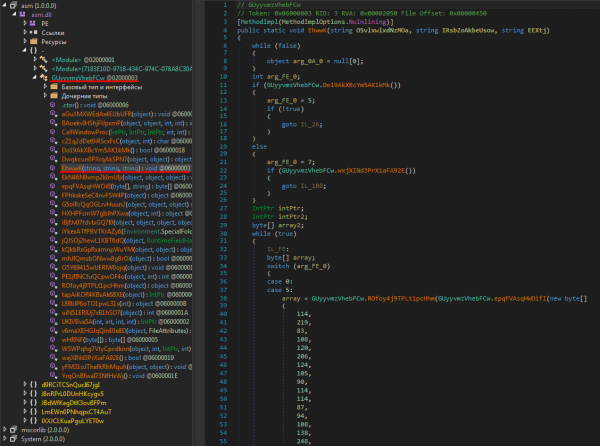
Loader v dekompilované podobě (červeně podtržena funkce, se kterou začínalo vykonávání knihovny DLL)
Loader je chráněn prorektorem .Net Reactor. S odstraněním této ochrany si skvěle poradí utilita de4dot.
Tento loader:
- prováděl injekci payloadu do systémového procesu (v tomto příkladu je to
svchost.exe); - zapisoval skript VBS do automatického spouštění.
Injekce payloadu
Podívejme se na funkci, kterou volal PowerShell skript.
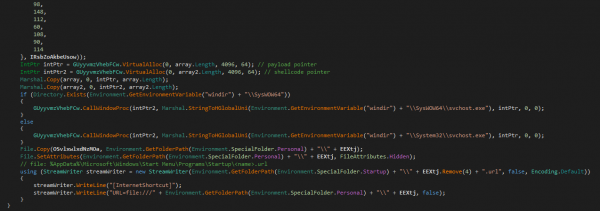
Funkce volaná PowerShell skriptem
Tato funkce prováděla následující akce:
- dešifrovala dvě pole dat (
poleapole2na snímku obrazovky). Původně byla stlačena pomocí gzip a zašifrována algoritmem XOR s klíčemxorKey; - kopírovala data do vyhrazených oblastí paměti. Data z
pole— do oblasti paměti, na kterou ukazovalintPtr(ukazatel na payloadna snímku obrazovky); data zpole2— do oblasti paměti, na kterou ukazovalintPtr2(ukazatel na shellcodena snímku obrazovky); - volala funkci
CallWindowProcA( této funkce je na stránkách Microsoftu) s následujícími parametry (níže jsou uvedena jména parametrů, na snímku obrazovky jsou v tomtéž pořadí, ale s pracovními hodnotami):lpPrevWndFunc— ukazatel na data zpole2;hWnd— ukazatel na řetězec, obsahující cestu k vykonávanému souborusvchost.exe;Msg— ukazatel na data zpole;wParam,lParam— parametry zprávy (v tomto případě tyto parametry nebyly použity a měly hodnoty 0);
- vytvářela soubor
%AppData%MicrosoftWindowsStart MenuProgramsStartup<název>.url, kde<nazev>— to jsou první 4 znaky parametruvbsScriptName(na screenshotu fragment kódu s tímto działáním začíná s příkazemFile.Copy). Tímto způsobem malware přidával URL-soubor do seznamu souborů pro automatické spouštění při přihlášení uživatele do systému a tím se ukotvoval na infikovaném počítači. URL-soubor obsahoval odkaz na skript:
[InternetShortcut]
URL = file : / / / <vbsScriptPath>
Pro pochopení toho, jak byl injekt proveden, jsme dešifrovali datové pole pole a pole2. K tomu jsme použili následující funkci v Pythonu:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
V důsledku toho jsme zjistili, že:
polepředstavoval PE-soubor — to je konečný payload;pole2představoval shell-kód, nezbytný pro provedení injektu.
Shell-kód z pole pole2 byl předán jako hodnota funkce lpPrevWndFunc do funkce CallWindowProcA. lpPrevWndFunc — funkce zpětného volání, její prototyp vypadá takto:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Tímto způsobem, při spuštění funkce CallWindowProcA s parametry hWnd, Msg, wParam, lParam se vykonává shell-kód z pole pole2 s argumenty hWnd a Msg. hWnd — to je ukazatel na řetězec obsahující cestu k spustitelnému souboru svchost.exe, a Msg — ukazatel na konečný payload.
Shell-kód získával adresy funkcí z kernel32.dll a ntdll32.dll podle hodnot hash jejich názvů a vykonával injekt konečného payloadu do paměti procesu svchost.exe, pomocí techniky Process Hollowing (podrobně o ní lze číst v této ). Při injektu shell-kód:
- vytvářel proces
svchost.exev pozastaveném stavu pomocí funkceCreateProcessW; - poté skrýval zobrazení sekce v paměťovém prostoru procesu
svchost.exepomocí funkceNtUnmapViewOfSection. Tímto způsobem program uvolnil paměť originálního procesusvchost.exe, aby poté na tuto adresu alokoval paměť pro payload; - alokoval paměť pro payload v paměťovém prostoru procesu
svchost.exepomocí funkceVirtualAllocEx;
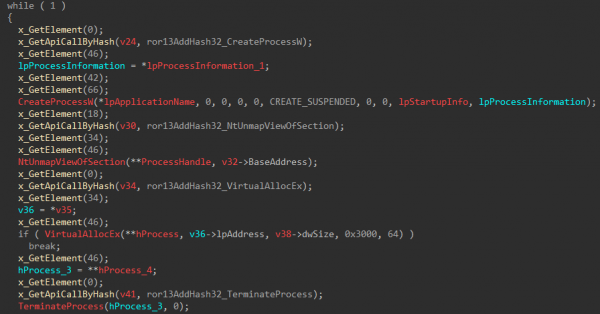
Začátek injektu
- zapisoval obsah payloadu do paměťového prostoru procesu
svchost.exepomocí funkceWriteProcessMemory(jak je znázorněno na screenshotu níže); - obnovoval proces
svchost.exepomocí funkceResumeThread.
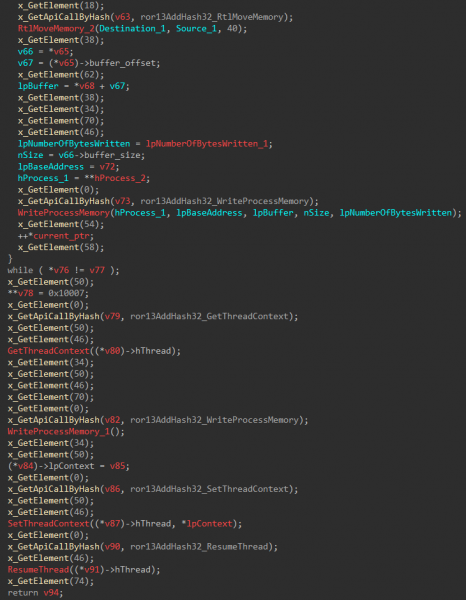
Ukončení injektu
Načítané škodlivé VLC
V důsledku popsaných činností se do infikovaného systému instaloval jeden z několika malwarových programů třídy RAT. V tabulce níže jsou uvedeny malware používané při útoku, které s jistotou můžeme přiřadit jedné skupině útočníků, protože vzorky se obracely na stejný řídicí server.
Název VPO
Poprvé zaznamenáno
SHA-256
C&C
Proces, ve kterém je prováděn injekt
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Příklady distribuovaného VPO se stejným řídicím serverem
Zde jsou zajímavé dvě věci.
Za prvé, samotný fakt, že útočníci použili hned několik různých rodin RAT. Takové chování není pro známé kybernetické skupiny typické, které často používají přibližně stejnou sadu obvyklých nástrojů.
Za druhé, RATKing použili malware, který buď prodávány na specializovaných fórech za nízkou cenu, nebo jsou dokonce projekty s otevřeným zdrojovým kódem.
Úplnější seznam použitých VPO v kampani — s jednou důležitou výhradou — je uveden na konci článku.
O skupině
Nemůžeme přiřadit popsanou škodlivou kampaň k jakýmkoli známým útočníkům. Dosud se domníváme, že tyto útoky provedla zcela nová skupina. Jak jsme již psali na začátku, pojmenovali jsme ji RATKing.
Pro vytvoření VBS skriptu skupina pravděpodobně použila nástroj podobný utilitě od vývojáře . To naznačuje podobnost skriptu, který tento program vytváří, se skriptem útočníků. Konkrétně oba:
- provádějí odložené spuštění pomocí funkce
Sleep; - používají WMI;
- zapisují tělo spustitelného souboru jako parametrový klíč registru;
- spouštějí tento soubor pomocí PowerShell v jeho vlastní adresovém prostoru.
Pro názornost porovnejte příkaz PowerShell pro spuštění souboru z registru, který používá skript vytvořený pomocí VBS-Crypter:
((Get-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);s analogickým příkazem, který použil skript útočníků:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Všimněme si, že jako jeden z payloadů útočníci použili jinou utilitu od NYAN-x-CAT — .
Adresy C&C serverů ukazují na ještě jednu význačnou vlastnost RATKing: skupina preferuje služby dynamického DNS (viz. přehled C&C v tabulce s IoC).
IoC
V tabulce níže je uveden kompletní seznam VBS skriptů, které s velkou pravděpodobností lze přiřadit k popisované kampani. Všechny tyto skripty jsou podobné a provádějí zhruba stejnou posloupnost akcí. Všechny injektují malware třídy RAT do důvěryhodného procesu Windows. U všech z nich jsou adresy C&C zaregistrovány s použitím Dynamic DNS služeb.
Přesto však nemůžeme tvrdit, že všechny tyto skripty šířili stejní útočníci, s výjimkou vzorků s podobnými adresami C&C (např. kimjoy007.dyndns.org).
Název VPO
SHA-256
C&C
Proces, ve kterém je prováděn injekt
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Zdroj: habr.com
