

Úvod
Optimalizace kancelářské infrastruktury a zavedení nových pracovních míst je vážný problém pro firmy všech typů a velikostí. Optimálním řešením pro nový projekt je pronájem zdrojů v cloudu a nákup licencí, které lze používat jak u poskytovatele, tak ve vlastním datovém centru. Jedním z řešení pro tento scénář je , které umožňuje vytvořit platformu pro spolupráci a firemní komunikaci organizace jak v cloudovém prostředí, tak na její vlastní infrastruktuře.

Řešení je určeno pro kanceláře jakékoliv velikosti a má dva hlavní scénáře nasazení: při počtu do 3000 poštovních schránek a bez vysokých požadavků na odolnost proti výpadkům lze použít instalaci v režimu single-server, zatímco varianta instalace multi-server podporuje spolehlivou a reaktivní práci stovek a tisíců poštovních schránek. Ve všech případech mají uživatelé přístup k poště, dokumentům a zprávám prostřednictvím jednoho webového rozhraní z pracovního místa s jakýmkoliv operačním systémem bez nutnosti instalace a nastavení dalšího softwaru, nebo prostřednictvím mobilních aplikací pro iOS a Android. Možné je také použití obvyklých klientů jako Outlook a Thunderbird.
Pro nasazení projektu partner Zextras — vybral Yandex.Cloud, protože jeho architektura je podobná AWS a má podporu úložiště kompatibilního se S3, což sníží náklady na ukládání velkého objemu pošty, zpráv a dokumentů a zvýší spolehlivost řešení.
V prostředí Yandex.Cloud pro instalaci single-server se používají základní prostředky pro správu virtuálních strojů a možnosti správy virtuálních sítí . Pro instalaci multi-server je kromě uvedených prostředků nezbytné použít technologie , v případě potřeby (v závislosti na měřítku systému) také , a síťový vyvažovač zátěže .
S3-kompatibilní objektové úložiště může být použito v obou variantách instalace a také může být připojeno k systémům nasazeným on-premise pro ekonomické a spolehlivé ukládání dat poštovního serveru v Yandex.Cloud.
Pro instalaci na jednom serveru, v závislosti na počtu uživatelů a/nebo e-mailových schránek, je zapotřebí: pro hlavní server 4-12 vCPU, 8-64 GB vRAM (konkrétní hodnoty vCPU a vRAM závisí na počtu e-mailových schránek a skutečné zátěži), minimálně 80 GB diskového prostoru pro operační systém a aplikace, a také další diskový prostor pro ukládání e-mailů, indexů, logů atd., což závisí na počtu a průměrné velikosti e-mailových schránek a může se dynamicky měnit během provozu systému; pro pomocné servery Docs: 2-4 vCPU, 2-16 GB vRAM, 16 GB diskového prostoru (konkrétní hodnoty zdrojů a počet serverů závisí na skutečné zátěži); navíc může být zapotřebí server TURN/STUN (jeho potřeba jako samostatného serveru a zdroje závisí na skutečné zátěži). Pro instalace na více serverech se počet a funkce rolí virtuálních strojů a přidělené zdroje určují individuálně podle požadavků uživatele.
Cíl článku
Popis nasazení v prostředí Yandex.Cloud produktů Zextras Suite na základě e-mailového serveru Zimbra v variantě instalace na jednom serveru. Získaná instalace může být použita v produktivním prostředí (zkušení uživatelé si mohou provést potřebná nastavení a přidat zdroje).
Systém Zextras Suite/Zimbra zahrnuje:
- Zimbra — firemní e-mail s možností sdílení e-mailových schránek, kalendářů a kontaktů (adresních knih).
- Zextras Docs — integrovaný kancelářský balík založený na LibreOffice online pro vytváření a společnou práci s dokumenty, tabulkami a prezentacemi.
- Zextras Drive – individuální úložiště souborů, které umožňuje upravovat, ukládat a sdílet soubory a složky s ostatními uživateli.
- Zextras Team – messenger s podporou audio- a videokonferencí. K dispozici jsou verze Team Basic, která umožňuje pouze komunikaci 1:1, a Team Pro, která podporuje vícero uživatelské konference, kanály, možnost sdílení obrazovky, výměny souborů a další funkce.
- Zextras Mobile – podpora mobilních zařízení přes Exchange ActiveSync pro synchronizaci e-mailů s mobilními zařízeními s funkcemi správy MDM (Mobile Device Management). Umožňuje používat Microsoft Outlook jako e-mailového klienta.
- Zextras Admin – implementace multi-tenant správy systému s delegováním administrátorů pro řízení skupin klientů a tříd služeb.
- Zextras Backup - zálohování a obnova dat v plném cyklu v reálném čase
- Zextras Powerstore — hierarchické úložiště objektů poštovního systému s podporou tříd zpracování dat, s možností ukládání dat lokálně nebo v cloudových úložištích architektury S3, včetně Yandex Object Storage.
Po dokončení instalace uživatel získá funkční systém v prostředí Yandex.Cloud.
Podmínky a omezení
- Není popsáno přidělení diskového prostoru pro poštovní schránky, indexy a jiné typy dat, protože Zextras Powerstore podporuje různé typy úložišť. Typ a velikost úložišť závisí na úlohách a parametrech systému. Pokud je to nutné, může být to provedeno později v procesu převodu popsané instalace do produkčního prostředí.
- Pro zjednodušení instalace není zvažováno použití spravovaného administrátorem DNS serveru pro resolvování interních (neverejných) doménových jmen, používá se standardní DNS server Yandex.Cloud. Při použití v produkčním prostředí se doporučuje používat DNS server, který už může být v podnikové infrastruktuře.
- Předpokládá se, že užíváte účet v Yandex.Cloud s výchozími nastaveními (zejména při přihlášení do „Konzole“ služby existuje pouze katalog (v seznamu „Dostupné cloudy“ pod názvem default). Uživatelé, kteří jsou obeznámeni s prací v Yandex.Cloud, mohou podle svého uvážení vytvořit samostatný katalog pro testovací stanoviště nebo použít stávající.
- Uživatel musí mít veřejnou DNS zónu, ke které by měl mít administrativní přístup.
- Uživatel musí mít přístup k adresáři v „Konzole“ Yandex.Cloud alespoň s rolí „editor“ (u „Majitele cloudu“ jsou všechny potřebné práva defaultně, pro poskytování přístupu jiným uživatelům k cloudu existují příručky: , , )
- V tomto článku není popsána instalace uživatelských X.509 certifikátů, které se používají k ochraně síťové komunikace pomocí mechanismů TLS. Po dokončení instalace budou použity self-signed certifikáty, což umožňuje používat prohlížeče pro přístup k nainstalovanému systému. Obvykle zobrazují upozornění na to, že server nemá ověřený certifikát, ale umožňují pokračovat v práci. Před instalací certifikátů ověřitelných klientskými zařízeními (podepsanými veřejnými a/nebo firemními certifikačními autoritami) nemusí aplikace pro mobilní zařízení se nainstalovaným systémem fungovat. Proto je instalace uvedených certifikátů v produktivním prostředí nezbytná a provádí se po dokončení testu podle firemních bezpečnostních politik.
Popis procesu instalace systému Zextras/Zimbra ve variantě „single-server“
1. Předběžná příprava
Před zahájením instalace je třeba zajistit:
a) Změnu veřejné DNS zóny (vytvoření A-záznamu pro server Zimbra a MX-záznamu pro obsluhovanou poštovní doménu).
b) Nastavení virtuální síťové infrastruktury v Yandex.Cloud.
Přitom, po provedení změn v DNS zóně, je třeba nějaký čas na rozšíření těchto změn, ale na druhé straně nelze vytvořit A-záznam, aniž byste znali IP adresu, se kterou je spojen.
Proto se postupuje v následujícím pořadí:
1. Rezervovat veřejnou IP adresu v Yandex.Cloud
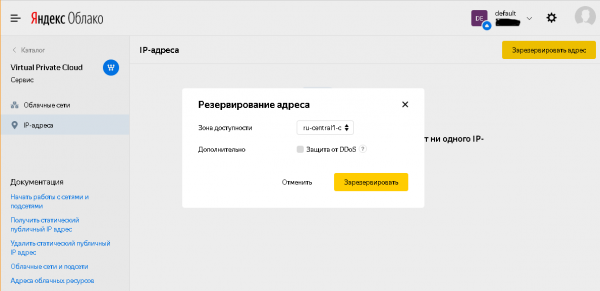
1.1 V „Konzoli Yandex.Cloud“ (pokud je to nutné, vyberte katalog v „dostupné cloudy“) přejděte do sekce Virtual Private Cloud, podsekce IP adresy, poté stiskněte tlačítko „Rezervovat adresu“, vyberte preferovanou dostupnostní zónu (nebo se souhlasíte s nabízenou hodnotou; tato zóna dostupnosti by se měla následně používat pro všechny další popsané činnosti v Yandex.Cloud, pokud je na příslušných formulářích možnost výběru dostupnostní zóny), v otevřeném dialogovém okně, pokud chcete, ale není to nutné, můžete zvolit volbu „Ochrana před DDoS“, a stiskněte tlačítko „Rezervovat“ (viz také ).
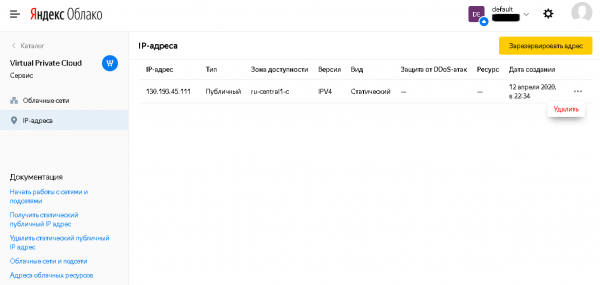
Po zavření dialogu bude v seznamu IP adres k dispozici systémem přidělená statická IP adresa, kterou lze zkopírovat a použít v dalším kroku.
1.2 V 'přímé' zóně DNS vytvořit A záznam pro server Zimbra, který ukazuje na dříve přidělenou IP adresu, A záznam pro server TURN, který ukazuje na stejnou IP adresu, a MX záznam pro spravovanou poštovní doménu. V našem příkladu to budou mail.testmail.svzcloud.ru (server Zimbra), turn.testmail.svzcloud.ru (server TURN) a testmail.svzcloud.ru (poštovní doména) odpovídajícím způsobem.
1.3 V Yandex. Cloudu v vybrané zóně dostupnosti pro podsíť, která bude použita pro nasazení virtuálních strojů, povolit NAT do Internetu.
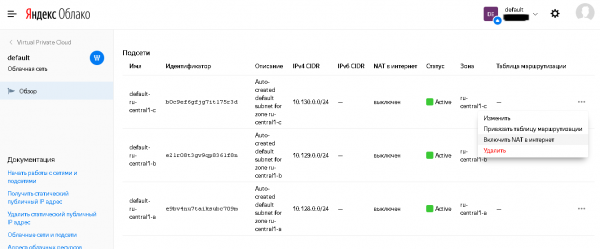
K tomu v sekci Virtuální privátní cloud, podsekci 'Cloudové sítě', vybrat odpovídající cloudovou síť (ve výchozím stavu je dostupná pouze síť default), v ní zvolit odpovídající zónu dostupnosti a v jejím nastavení zvolit možnost 'Povolit NAT do Internetu'.
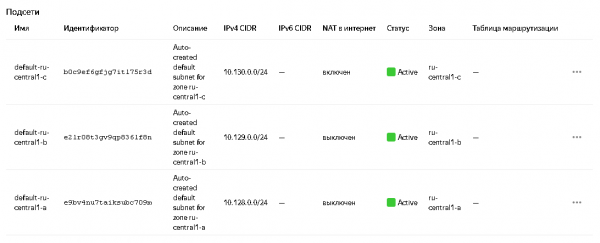
Status se změní v seznamu podsítí:
Podrobnosti viz dokumentace: a .
2. Vytváření virtuálních strojů
2.1. Vytvoření virtuálního stroje pro Zimbra
Postup:
2.1.1 V 'Konzole Yandex. Cloudu' přejít do sekce Compute Cloud, podsekce 'Virtuální stroje', kliknout na tlačítko 'Vytvořit VM' (podrobnosti o vytváření VM viz. ).
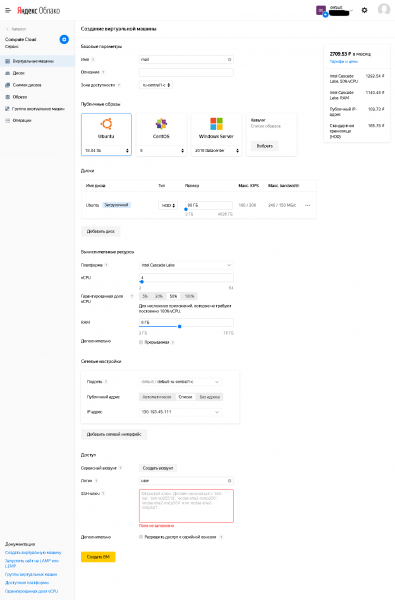
2.1.2 Tam je třeba zadat:
- Jméno – libovolné (v souladu s podporovaným formátem Yandex. Cloudu)
- Zóna dostupnosti – měla by odpovídat dříve vybrané pro virtuální síť.
- V 'Veřejných obrazech' vybrat Ubuntu 18.04 lts
- Na discích nastavit spouštěcí disk o velikosti alespoň 80 GB. Pro testovací účely stačí typ HDD (a také pro produkční použití s podmínkou přesunutí některých typů dat na disky typu SSD). Pokud je potřeba, další disky mohou být přidány po vytvoření VM.
V 'výpočetních zdrojích' zadat:
- vCPU: alespoň 4.
- Garantovaný podíl vCPU: po dobu provádění v článku popisovaných akcí alespoň 50%, po dokončení instalace je možné, pokud je to nutné, snížit.
- RAM: doporučuje se 8 GB.
- Podsíť: vybrat podsíť, pro kterou byl na etapě předběžné přípravy povolen NAT do Internetu.
- Veřejná adresa: vybrat ze seznamu IP adres, dříve použitých k vytvoření A záznamu v DNS.
- Uživatel: podle svého uvážení, ale odlišný od uživatele root a od systémových účtů Linux.
- Je nutné definovat veřejný (otevřený) SSH klíč.
→
Viz také Příloha 1. Vytváření SSH klíčů v openssh a putty a konverze klíčů z formátu putty na openssh.
2.1.3 Po dokončení nastavení klikněte na "Vytvořit VM".
2.2. Vytváření virtuálního stroje pro Zextras Docs
Postup:
2.2.1 V 'Konzole Yandex. Cloudu' přejít do sekce Compute Cloud, podsekce 'Virtuální stroje', kliknout na tlačítko 'Vytvořit VM' (podrobnosti o vytváření VM viz. ).
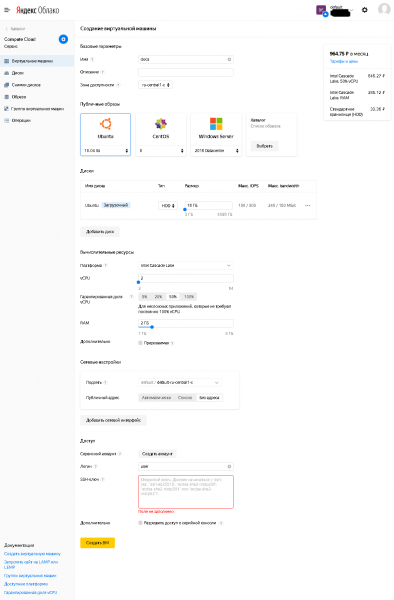
2.2.2 Tam je třeba zadat:
- Jméno – libovolné (v souladu s podporovaným formátem Yandex. Cloudu)
- Zóna dostupnosti – měla by odpovídat dříve vybrané pro virtuální síť.
- V 'Veřejných obrazech' vybrat Ubuntu 18.04 lts
- Na discích nastavit spouštěcí disk o velikosti alespoň 80 GB. Pro testovací účely stačí typ HDD (a také pro produkční použití s podmínkou přesunutí některých typů dat na disky typu SSD). Pokud je potřeba, další disky mohou být přidány po vytvoření VM.
V 'výpočetních zdrojích' zadat:
- vCPU: alespoň 2.
- Garantovaný podíl vCPU: po dobu provádění v článku popisovaných akcí alespoň 50%, po dokončení instalace je možné, pokud je to nutné, snížit.
- RAM: alespoň 2GB.
- Podsíť: vybrat podsíť, pro kterou byl na etapě předběžné přípravy povolen NAT do Internetu.
- Veřejná adresa: bez adresy (k tomuto stroji není vyžadován přístup z Internetu, pouze odchozí přístup z tohoto stroje na Internet, který je zajištěn možností "NAT do Internetu" používané podsítě).
- Uživatel: podle svého uvážení, ale odlišný od uživatele root a od systémových účtů Linux.
- Je nutné definovat veřejný (otevřený) SSH klíč, může to být stejný jako pro server Zimbra, můžete vygenerovat samostatný pár klíčů, protože soukromý klíč pro server Zextras Docs bude potřebné umístit na disk serveru Zimbra.
Viz také Příloha 1. Vytváření SSH klíčů v openssh a putty a konverze klíčů z formátu putty na openssh.
2.2.3 Po dokončení nastavení klikněte na "Vytvořit VM".
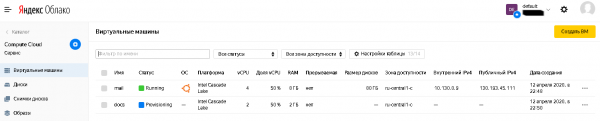
2.3 Vytvořené virtuální stroje budou dostupné v seznamu virtuálních strojů, kde se zobrazuje například jejich stav a používané IP adresy, jak veřejné, tak interní. Informace o IP adresách budou potřeba v následujících krocích instalace.
3. Příprava serveru Zimbra na instalaci
3.1 Instalace aktualizací
Je nutné se přihlásit na server Zimbra přes jeho veřejnou IP adresu pomocí preferovaného SSH klienta a s použitím soukromého (privátního) SSH klíče a jména uživatele, které bylo zadáno při vytváření virtuálního stroje.
Po přihlášení proveďte příkazy:
sudo apt update
sudo apt upgrade
(při provádění posledního příkazu odpovězte "y" na otázku, zda si jste jisti, že chcete nainstalovat navrhovaný seznam aktualizací)
Po instalaci aktualizací můžete (ale nemusíte) provést příkaz:
sudo apt autoremoveA na závěr kroku proveďte příkaz
sudo shutdown –r now3.2 Instalace aplikací
Je nutné nainstalovat NTP klienta pro synchronizaci systémového času a aplikaci screen následujícím příkazem:
sudo apt install ntp screen(při provádění posledního příkazu odpovězte "y" na otázku, zda si jste jisti, že chcete nainstalovat přiložený seznam balíčků)
Můžete také nainstalovat další nástroje pro pohodlí administrátora. Například Midnight Commander může být nainstalován příkazem:
sudo apt install mc3.3. Změna systémové konfigurace
3.3.1 V souboru /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg změnit hodnotu parametru manage_etc_hosts s true na false.
Poznámka: redaktor pro úpravu tohoto souboru je nutné spustit s oprávněními uživatele root, například, "sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg" nebo, pokud je nainstalován balíček mc, můžete použít příkaz „sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
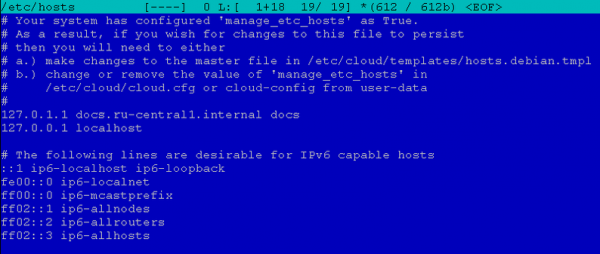
3.3.2 Upravit /etc/hosts následujícím způsobem, změnit v řádku, který definuje FQDN hostitele, adresu z 127.0.0.1 na vnitřní IP adresu tohoto serveru a název – z úplného názvu v zóně .internal na veřejný název serveru zapsaný dříve v A-záznamu zóny DNS a odpovídajícím způsobem změnit krátké jméno hostitele (pokud se liší od krátkého jména hostitele z A-záznamu veřejného DNS).
Například, v našem případě měl soubor hosts následující podobu:

Po úpravě vypadal takto:
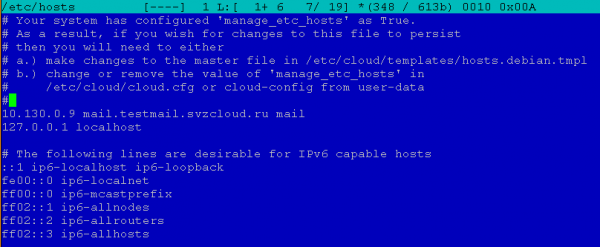
Poznámka: redaktor pro úpravu tohoto souboru je nutné spustit s oprávněními uživatele root, například, "sudo vi /etc/hosts" nebo, pokud je nainstalován balíček mc, můžete použít příkaz „sudo mcedit /etc/hosts»
3.4 Nastavit heslo uživatele
Je to nezbytné, protože v budoucnu bude probíhat konfigurace firewallu a v případě jakýchkoli problémů s ním, pokud uživatel má heslo, může se přihlásit do virtuálního stroje pomocí sériové konzole z webové konzole Yandex.Cloud a deaktivovat firewall a/nebo opravit chybu. Při vytváření virtuálního stroje uživatel nemá heslo, a proto je přístup možný pouze přes SSH s použitím autentizace pomocí klíčů.
Pro nastavení hesla je nutné provést příkaz:
sudo passwd Například, v našem případě to bude příkaz „sudo passwd user”.
4. Instalace Zimbry a Zextras Suite
4.1. Stažení distribucí Zimbry a Zextras Suite
4.1.1 Stažení distribuce Zimbry
Postup:
1) Navštivte prohlížečem URL a vyplňte formulář. Přijde vám e-mail s odkazy na stažení Zimbry pro různé OS.
2) Vyberte aktuální verzi distribuce pro platformu Ubuntu 18.04 LTS a zkopírujte odkaz
3) Stáhněte distribuci Zimbry na server Zimbra a rozbalte ji. K tomu v ssh relaci na serveru zimbra proveďte příkazy
cd ~
mkdir zimbra
cd zimbra
wget
tar -zxf
(v našem příkladu to je „tar -zxf zcs-9.0.0_OSE_UBUNTU18_latest-zextras.tgz”)
4.1.2 Stažení distribuce Zextras Suite
Postup:
1) Navštivte prohlížečem URL
2) Vyplňte formulář zadaním potřebných údajů a stiskněte tlačítko „DOWNLOAD NOW”
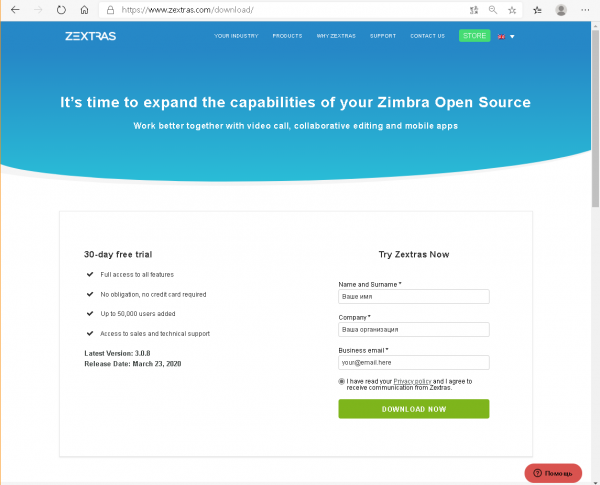
3) Otevře se stránka pro stažení
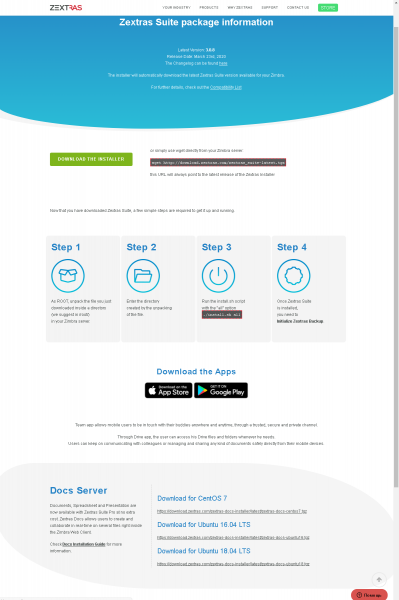
Na této stránce jsou dva zajímavé URL: jedno nahoře pro Zextras Suite, které nyní potřebujeme, a druhé dole v bloku Docs Server pro Ubuntu 18.04 LTS, které bude potřeba později pro instalaci Zextras Docs na VM pro Docs.
4) Stáhněte distribuci Zextras Suite na server Zimbra a rozbalte ji. K tomu proveďte následující příkazy v SSH relaci na serveru zimbra.
cd ~
mkdir zimbra
cd zimbra
(pokud po předchozím kroku nebyl změněn aktuální adresář - výše uvedené příkazy nemusíte provádět)
wget http://download.zextras.com/zextras_suite-latest.tgz
tar –zxf zextras_suite-latest.tgz
4.2. Instalace Zimbra
Pořadí akcí
1) Přejděte do adresáře, do kterého se soubory rozbalily v kroku 4.1.1 (můžete zkontrolovat příkazem ls, pokud se nacházíte v adresáři ~/zimbra).
V našem příkladu to bude:
cd ~/zimbra/zcs-9.0.0_OSE_UBUNTU18_latest-zextras/zimbra-installer2) Spusťte instalaci Zimbra příkazem
sudo ./install.sh3) Odpovídáme na otázky instalátoru
Na otázky instalátoru můžete odpovídat „y“ (odpovídá „ano“), „n“ (odpovídá „ne“) nebo nechat návrh instalátora beze změn (nabízí varianty, které zobrazuje v hranatých závorkách, například „[Y]“ nebo „[N]“).
Souhlasíte s podmínkami licenční smlouvy o softwaru? – ano.
Použít repozitář balíčků Zimbra? – standardně (ano).
“Nainstalovat zimbra-ldap?”, “Nainstalovat zimbra-logger?”, “Nainstalovat zimbra-mta?– standardně (ano).
Nainstalovat zimbra-dnscache? – ne (v operačním systému je standardně aktivní vlastní DNS keš, takže tento balíček bude mít konflikt kvůli používaným portům).
Nainstalovat zimbra-snmp? – dle přání, můžete nechat variantu standardně (ano), nebo ten balíček nenainstalovat. V našem příkladu byla zanechána varianta standardně.
“Nainstalovat zimbra-store?”, “Nainstalovat zimbra-apache?”, “Nainstalovat zimbra-spell?”, “Nainstalovat zimbra-memcached?”, “Nainstalovat zimbra-proxy?– standardně (ano).
Nainstalovat zimbra-snmp? – ne (balíček fakticky není podporován a funkčně je nahrazen Zextras Drive).
Nainstalovat zimbra-imapd? – standardně (ne).
Nainstalovat zimbra-chat? – ne (funkčně nahrazen Zextras Team).
Poté se instalátor zeptá, zda pokračovat v instalaci?
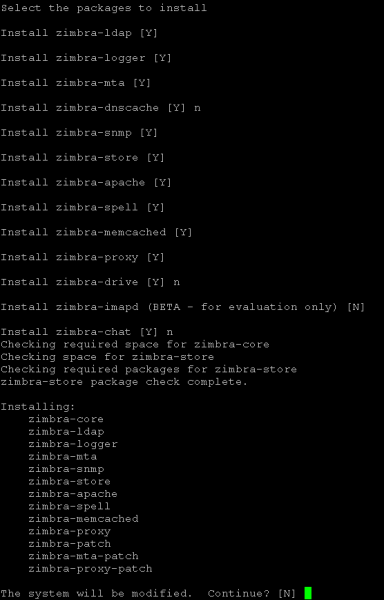
Odpovězte „ano“, pokud můžete pokračovat, jinak odpovězte „ne“ a získejte možnost změnit odpovědi na dříve položené otázky.
Po souhlasu s pokračováním instalátor provede instalaci balíčků.
4.) Odpovězte na otázky počátečního konfigurátoru.
4.1) Vzhledem k tomu, že se v našem příkladu liší DNS jméno poštovního serveru (jméno A záznamu) a jméno spravovaného poštovního doménového (jméno MX záznamu), konfigurátor zobrazuje varování a navrhuje zadat jméno spravovaného poštovního doménového. Souhlasíme s jeho návrhem a zadáme jméno MX záznamu. V našem příkladu to vypadá následovně:
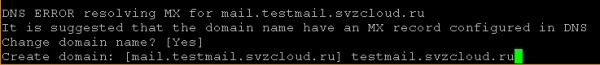
Poznámka: nastavení spravovaného poštovního doménového, které se liší od jména serveru, je možné i v případě, že pro jméno serveru existuje shodný MX záznam.
4.2) Konfigurátor zobrazuje hlavní nabídku.
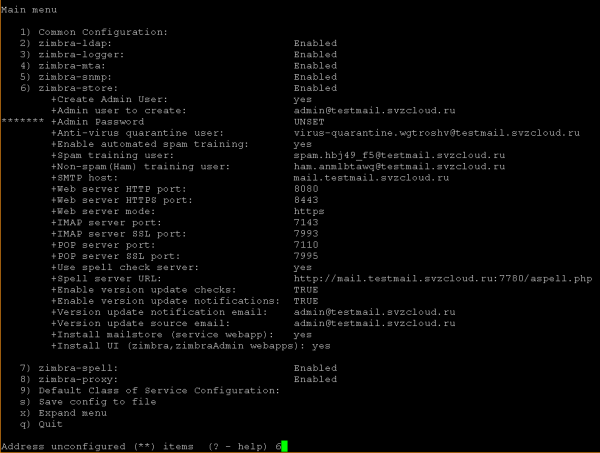
Musíme nastavit heslo administrátora Zimbra (bod menu 6 v našem příkladu), bez nějž není možné pokračovat s instalací, a změnit nastavení zimbra-proxy (bod menu 8 v našem příkladu; pokud je to nutné, toto nastavení lze změnit i po instalaci).
4.3) Úprava nastavení zimbra-store
Do výzvy konfigurátoru zadáme číslo položky nabídky a stiskneme Enter. Dostaneme se do menu nastavení úložiště:
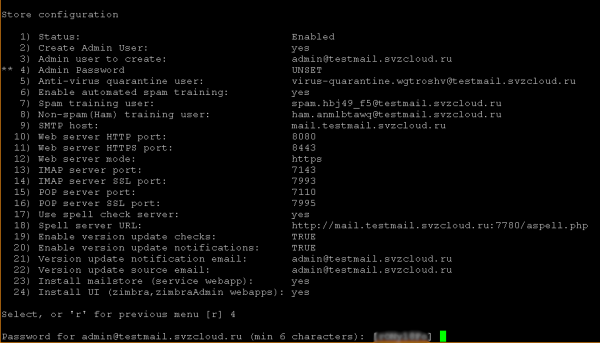
kde v výzvě konfigurátoru zadáme číslo položky Admin Password (v našem příkladu 4), stiskneme Enter, poté konfigurátor navrhne náhodně vygenerované heslo, se kterým lze souhlasit (a zapamatovat si ho) nebo zadat vlastní. V obou případech je na konci nutné stisknout Enter, poté bude z položky „Admin Password“ odstraněn marker čekání na zadání informací od uživatele:
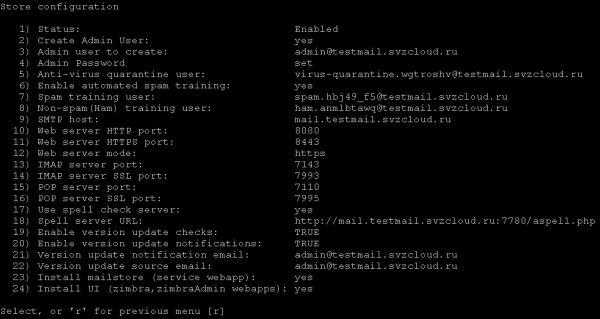
Vracíme se do předchozí nabídky (souhlasíme s návrhem konfigurátoru).
4.4) Úprava nastavení zimbra-proxy
Analogicky k předchozímu kroku v hlavním menu vybereme číslo položky „zimbra-proxy“ a zadáme ho do výzvy konfigurátoru.
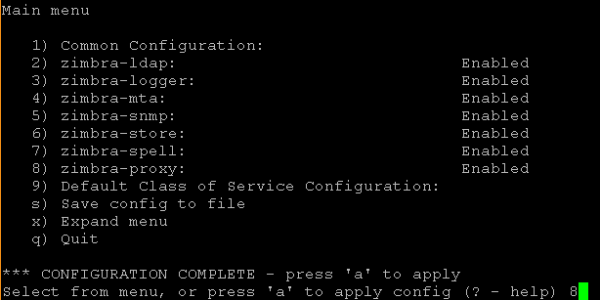
V otevřeném menu Proxy configuration vybereme číslo položky „Proxy server mode“ a zadáme ho do výzvy konfigurátoru.
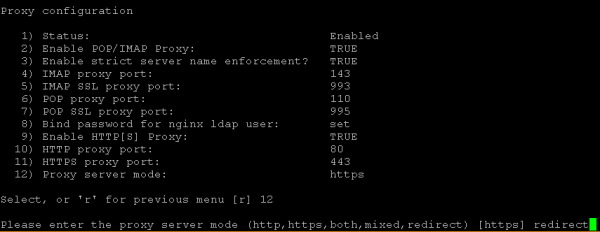
Konfigurátor nabídne výběr jednoho z režimů, zadáváme do jeho výzvy „redirect“ a stiskneme Enter.
Poté se vracíme do hlavní nabídky (souhlasíme s návrhem konfigurátoru).
4.5) Spuštění konfigurace
Pro spuštění konfigurace zadejte „a“ v příkazovém řádku konfigurátoru. Poté se zeptá, zda chcete uložit zadanou konfiguraci do souboru (který lze použít pro opětovnou instalaci) – je možné přijmout výchozí nabídku, pokud bude uložení provedeno – zeptá se, do jakého souboru uložit konfiguraci (také je možné přijmout výchozí návrh nebo zadat své jméno souboru).
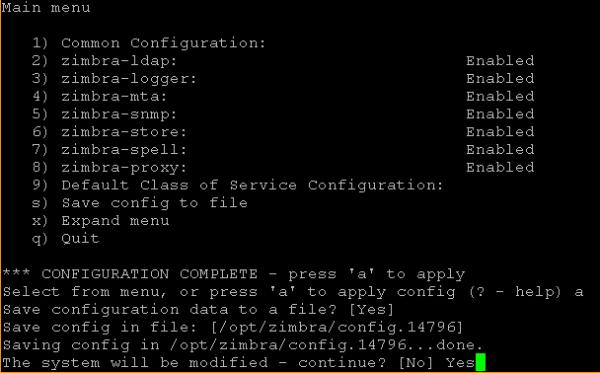
V této fázi lze ještě odmítnout pokračování a provést změny v konfiguraci, pokud souhlasíte s výchozí odpovědí na otázku „Systém bude upraven – pokračovat?“.
Pro zahájení instalace je třeba na tuto otázku odpovědět „Ano“, poté bude konfigurátor nějakou dobu aplikovat dříve zadaná nastavení.
4.6) Dokončení instalace Zimbry
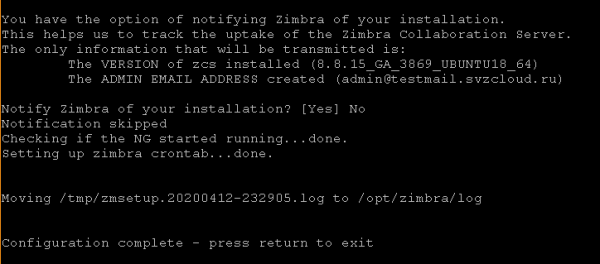
Před dokončením se instalátor zeptá, zda chcete Zimbře oznámit, že byla instalace dokončena? Můžete buď souhlasit s výchozí nabídkou, nebo odmítnout (odpovězením „Ne“) oznámení.
Poté ještě nějakou dobu provede instalátor závěrečné operace a zobrazí oznámení o dokončení konfigurace systému s nabídkou stisknout jakoukoli klávesu pro ukončení instalátoru.
4.3. Instalace Zextras Suite
Více informací o instalaci Zextras Suite najdete zde. .
Postup:
1) Přejděte do adresáře, do kterého byly rozbaleny soubory v kroku 4.1.2 (můžete zkontrolovat příkazem ls, nacházejíc se v adresáři ~/zimbra).
V našem příkladu to bude:
cd ~/zimbra/zextras_suite2) Spusťte instalaci Zextras Suite příkazem
sudo ./install.sh all3) Odpovídáme na otázky instalátoru
Princip činnosti instalátoru je podobný jako u instalátoru Zimbry, s výjimkou absence konfigurátoru. Na otázky instalátora můžete odpovědět „y“ (odpovídá „ano“), „n“ (odpovídá „ne“) nebo ponechat nabídku instalátora beze změny (nabízí možnosti, které zobrazuje v hranatých závorkách, například „[Y]“ nebo „[N]“).
Pro zahájení procesu instalace je nutné postupně odpovědět „ano“ na následující otázky:
Souhlasíte s podmínkami licenční smlouvy o softwaru?
Přejete si, aby Zextras Suite automaticky stáhl, nainstaloval a aktualizoval knihovnu ZAL?
Poté bude zobrazeno oznámení s nabídkou stisknout Enter pro pokračování:
Po stisknutí Enter začne proces instalace, který bude občas přerušen otázkami, na které, mimochodem, odpovídáme souhlasem s výchozími nabídkami („ano“), a to:
Zextras Suite Core bude nyní nainstalován. Pokračovat?
Přejete si zastavit webovou aplikaci Zimbra (schránku)?
Zextras Suite Zimlet bude nyní nainstalován. Pokračovat?
Před zahájením finální části instalace se zobrazí upozornění na nutnost nastavení DOS filtru s nabídkou stisknout Enter pro pokračování. Po stisknutí Enter začíná finální část instalace, na konci se zobrazí závěrečné oznámení a činnost instalátoru se ukončí.
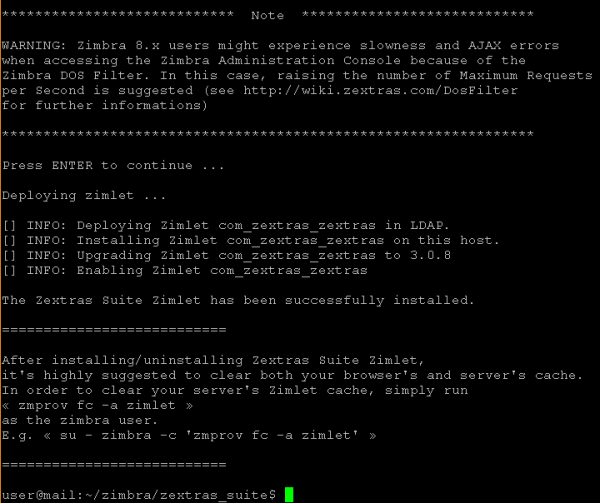
4.4. Primární ladění nastavení a určení parametrů konfigurace LDAP
1) Všechny následující úkony se provádějí pod uživatelským účtem zimbra. K tomu je nutné provést příkaz
sudo su - zimbra2) Změníme nastavení DOS filtru příkazem
zmprov mcf zimbraHttpDosFilterMaxRequestsPerSec 1503) K instalaci Zextras Docs budou potřeba informace o některých parametrech nastavení Zimbra. K tomu lze provést příkaz:
zmlocalconfig –s | grep ldapV našem příkladu bude vypsána následující informace:
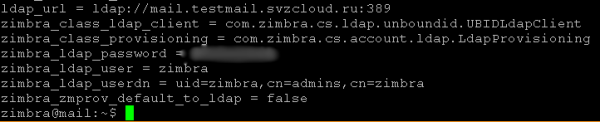
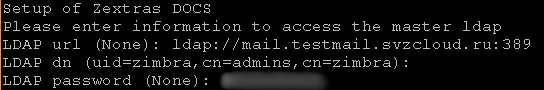
Pro další použití budou potřeba ldap_url, zimbra_ldap_password (a zimbra_ldap_userdn, i když instalátor Zextras Docs obvykle poskytuje správné předpoklady o uživatelském jménu LDAP).
4) Ukončit práci pod uživatelským účtem zimbra, vykonáním příkazu
logout
5. Příprava serveru Docs k instalaci
5.1. Nahrání soukromého SSH klíče na server Zimbra a přihlášení na server Docs
Je nutné umístit na server Zimbra soukromý klíč SSH klíčů, jehož veřejný klíč byl použit v kroku 2.2.2. bodě 2.2 při vytváření virtuálního stroje Docs. Můžete ho nahrát na server pomocí SSH (například přes sftp) nebo vložit přes schránku (pokud to umožňuje použitý SSH klient a běhové prostředí).
Předpokládáme, že soukromý klíč byl umístěn do souboru ~/.\ssh/docs.key a uživatel, který byl použit pro přihlášení na server Zimbra, je jeho vlastníkem (pokud byl tento soubor nahrán nebo vytvořen tímto uživatelským účtem, stal se automaticky jeho vlastníkem).
Je nutné jednorázově provést příkaz:
chmod 600 ~/.\ssh/docs.keyDále je pro přihlášení na server Docs nutné provést následující sekvenci akcí:
1) Přihlásit se na server Zimbra
2) Proveďte příkaz
ssh -i ~/.\ssh/docs.key user@Hodnotu lze najít v „Konzoli Yandex.Cloud“, například, jak je ukázáno v bodě 2.3.
5.2. Instalace aktualizací
Po přihlášení na server Docs proveďte příkazy podobně jako na serveru Zimbra:
sudo apt update
sudo apt upgrade
(při provádění posledního příkazu odpovězte "y" na otázku, zda si jste jisti, že chcete nainstalovat navrhovaný seznam aktualizací)
Po instalaci aktualizací můžete (ale nemusíte) provést příkaz:
sudo apt autoremoveA na závěr kroku proveďte příkaz
sudo shutdown –r now5.3. Instalace aplikací
Je třeba nainstalovat NTP klienta pro synchronizaci systémového času a aplikaci screen, stejně jako pro server Zimbra, pomocí následujícího příkazu:
sudo apt install ntp screen(při provádění posledního příkazu odpovězte "y" na otázku, zda si jste jisti, že chcete nainstalovat přiložený seznam balíčků)
Můžete také nainstalovat další nástroje pro pohodlí administrátora. Například Midnight Commander může být nainstalován příkazem:
sudo apt install mc5.4. Změna systémové konfigurace
5.4.1. V souboru /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg, stejně jako pro server Zimbra, změňte hodnotu parametru manage_etc_hosts z true na false.
Poznámka: redaktor pro úpravu tohoto souboru je nutné spustit s oprávněními uživatele root, například, "sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg" nebo, pokud je nainstalován balíček mc, můžete použít příkaz „sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
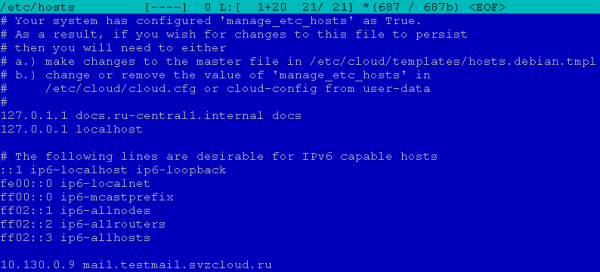
5.4.2. Upravte /etc/hosts a přidejte do něj veřejný FQDN serveru Zimbra, ale s interní IP adresou, kterou přidělilo Yandex.Cloud. Pokud existuje spravovaný interní DNS server používaný virtuálními stroji (například v produkčním prostředí), který je schopen překládat veřejný FQDN serveru Zimbra na interní IP adresu při dotazu z interní sítě (pro dotazy z Internetu by měl být FQDN serveru Zimbra překládán na veřejnou IP adresu, a server TURN by měl být vždy překládaný na veřejnou IP adresu, i při volání z interních adres), tato operace není nutná.
Například, v našem případě měl soubor hosts následující podobu:
Po úpravě vypadal takto:
Poznámka: redaktor pro úpravu tohoto souboru je nutné spustit s oprávněními uživatele root, například, "sudo vi /etc/hosts" nebo, pokud je nainstalován balíček mc, můžete použít příkaz „sudo mcedit /etc/hosts»
6. Instalace Zextras Docs
6.1. Přihlaste se na server Docs
Postup přihlášení na server Docs je popsán v bodě 5.1.
6.2. Stahování distribuce Zextras Docs
Postup:
1) Z stránky, ze které byl v bodě 4.1.2 stažen distribuce Zextras Suite (v kroku 3), zkopírujte URL pro sestavení Docs pro Ubuntu 18.04 LTS (pokud nebyla dříve zkopírována).
2) Stáhněte distribuci Zextras Suite na server Zimbra a rozbalte ji. K tomu proveďte následující příkazy v SSH relaci na serveru zimbra.
cd ~
mkdir zimbra
cd zimbra
wget
(v našem případě se vykonává příkaz „wget »)
tar –zxf(v našem případě se vykonává příkaz „tar –zxf zextras-docs-ubuntu18.tgz“)
6.3. Instalace Zextras Docs
Více o instalaci a konfiguraci Zextras Docs viz. .
Postup:
1) Přejděte do adresáře, do kterého se soubory rozbalily v kroku 4.1.1 (můžete zkontrolovat příkazem ls, pokud se nacházíte v adresáři ~/zimbra).
V našem příkladu to bude:
cd ~/zimbra/zextras-docs-installer2) Spusťte instalaci Zextras Docs příkazem
sudo ./install.sh3) Odpovídáme na otázky instalátoru
Na otázky instalátora můžete odpovídat „y“ (odpovídá „ano“), „n“ (odpovídá „ne“) nebo nechat nabídku instalátora nezměněnou (nabízí varianty, které zobrazuje v hranatých závorkách, například „[Y]“ nebo „[N]“).
Systém bude upraven, chcete pokračovat? – přijímáme výchozí možnost („ano“).
Poté začne instalace závislostí: instalátor bude ukazovat, které balíčky chce nainstalovat a žádat o potvrzení jejich instalace. Ve všech případech souhlasíme s výchozími návrhy.
Například se může ptát „python2.7 nebyl nalezen. Chcete ho nainstalovat?», «python-ldap nebyl nalezen. Chcete ho nainstalovat?a podobně.
Po instalaci všech potřebných balíčků instalátor žádá o souhlas s instalací Zextras Docs:
Chcete nainstalovat Zextras DOCS? – přijímáme výchozí možnost („ano“).
Poté nějakou dobu probíhá instalace balíčků, vlastně Zextras Docs a přechod k otázkám konfigurátoru.
4) Odpovídáme na otázky konfigurátoru
Konfigurátor po kolejích žádá konfigurační parametry, do odpovědi se vkládají hodnoty získané v kroku 3 v bodě 4.4. Primární ladění nastavení a určení parametrů konfigurace LDAP.
V našem příkladu má nastavení podobu:
5) Dokončení instalace Zextras Docs
Po odpovědi na otázky konfigurátoru instalátor dokončuje místní konfiguraci Docs a registruje nainstalovanou službu na hlavním serveru Zimbra, který byl dříve nainstalován.
Pro instalaci na jediném serveru obvykle stačí, ale v některých případech (pokud dokumenty nebudou otevírány v Docs v webovém klientu na kartě Disk) může být nutné provést akci, povinnou pro instalaci na více serverech – v našem příkladu na hlavním serveru Zimbra bude zapotřebí vykonat příkaz jako uživatel Zimbra. /opt/zimbra/libexec/zmproxyconfgen a zmproxyctl restart.
7. Primární nastavení Zimbry a Zextras Suite (kromě Team)
7.1. Primární přihlášení do administrátorské konzole
Přihlaste se v prohlížeči na URL: https://<FQDN_serveru_Zimbra>:7071
Pokud chcete, můžete se přihlásit do webového klienta na URL: https://<FQDN_serveru_Zimbra>
Při přihlášení prohlížeče zobrazují varování o nezabezpečeném připojení vzhledem k nemožnosti ověřit certifikát. Je nutné souhlasit s přechodem na stránku, přestože se zobrazí toto varování. Je to způsobeno tím, že po instalaci se používá self-signed X.509 certifikát pro TLS připojení, který lze později (v produkčním použití – nutné) vyměnit za komerční certifikát nebo jiný certifikát uznávaný používanými prohlížeči.
Ve formuláři pro autentizaci zadejte uživatelské jméno ve formátu admin@<váš spravovaný poštovní domén> a heslo administrátora Zimbra, které bylo nastaveno při instalaci serveru Zimbra v kroku 4.3 v bodě 4.2.
V našem příkladu to vypadá takto:
Administrátorská konzole:
Webový klient:
Poznámka 1. Pokud při přihlášení do administrátorské konzole nebo webového klienta nezadáte spravovanou e-mailovou doménu, uživatelé se budou autentizovat na e-mailové doméně, která byla vytvořena při instalaci serveru Zimbra. Po instalaci je to jediná existující spravovaná e-mailová doména na tomto serveru, avšak v průběhu používání systému mohou být přidány další e-mailové domény, a pak bude mít explicitní uvedení domény v uživatelském jménu význam.
Poznámka 2. Při přihlášení do webového klienta může prohlížeč požadovat povolení k zobrazení oznámení z webu. Je třeba dát souhlas k přijímání oznámení z tohoto webu.
Poznámka 3. Po přihlášení do administrátorské konzole se může zobrazit oznámení o existujících zprávách pro administrátora, které obvykle slouží jako připomínka k nastavení Zextras Backup a/nebo k zakoupení licenčního klíče Zextras před vypršením doby platnosti předběžné licence, která je nastavena jako výchozí. Tyto úkony lze provést později, takže zprávy existující při přihlášení lze ignorovat a/nebo je označit jako přečtené v menu Zextras: Oznámení Zextras.
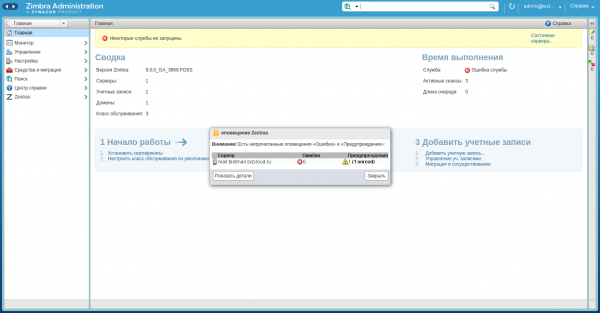
Poznámka 4. Je třeba poznamenat, že v monitoru stavu serveru je stav služby Docs zobrazen jako 'nedostupná', i když Docs v webovém klientu funguje správně:
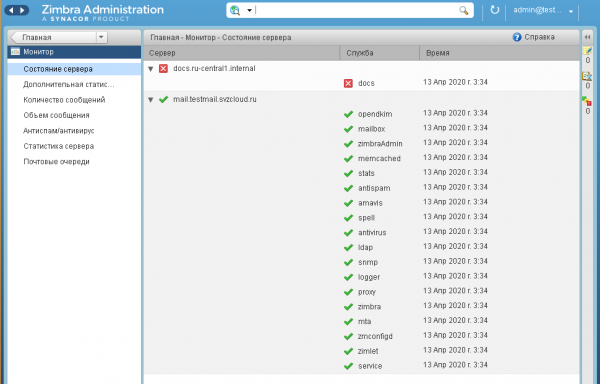
Je to vlastnost zkušební verze, kterou lze odstranit pouze po zakoupení licence a kontaktování technické podpory.
7.2. Nasazení komponent Zextras Suite
V menu Zextras: Core je třeba kliknout na tlačítko 'Nasadit' pro všechny zimlety, které mají být použity.
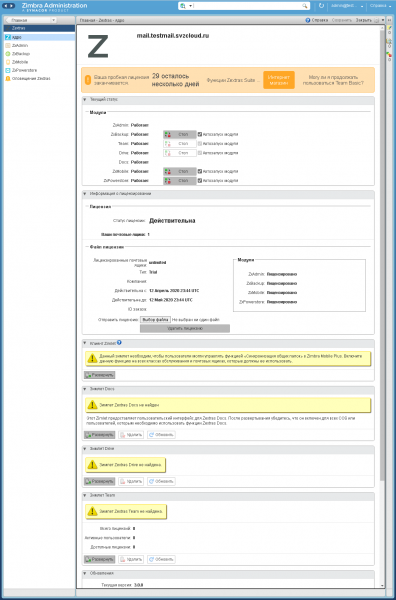
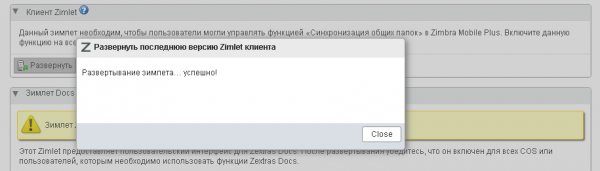
Při nasazování zimletů se zobrazí dialog s výsledkem operace následujícího typu:
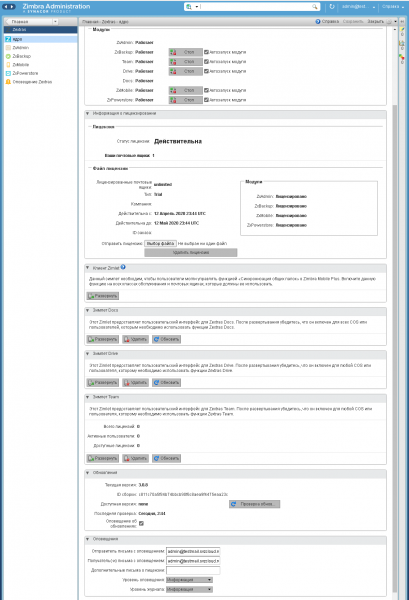
V našem příkladu dochází k nasazení všech zimletů Zextras Suite, po čemž bude formulář Zextras: Core vypadat následovně:
7.3. Úprava nastavení přístupu
7.3.1. Úprava globálních nastavení
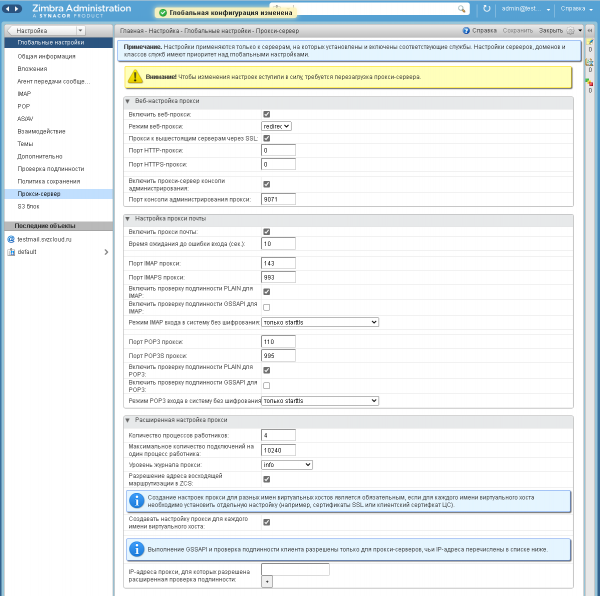
V menu Nastavení: Globální nastavení, podmenu Proxy server, změňte následující parametry:
Režim webového proxy: redirect
Povolit proxy server administrátorské konzole: zaškrtněte políčko.
Poté v pravém horním rohu formuláře klikněte na 'Uložit'.
V našem příkladu má formulář po provedených změnách následující vzhled:
7.3.2. Změna nastavení serveru hlavního Zimbra
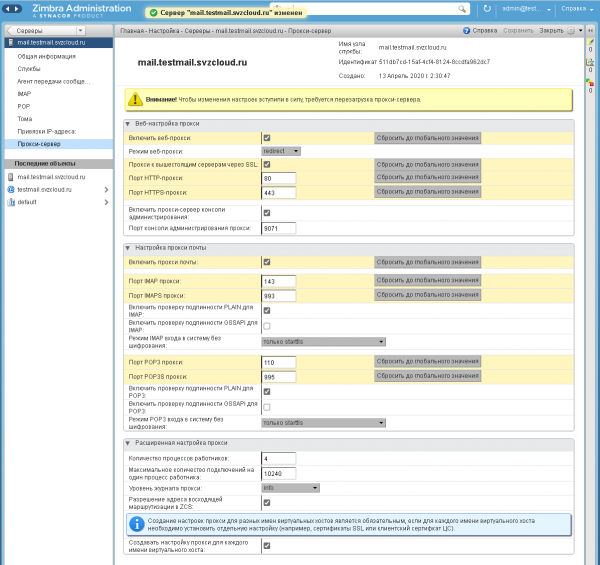
V menu Nastavení: Servery: , podmenu Proxy server, změňte následující parametry:
Režim webového proxy: stiskněte tlačítko „Resetovat na výchozí hodnotu“ (přitom se hodnota nezmění, protože již byla nastavena při instalaci). Aktivujte proxy server konzole pro správu: zkontrolujte, že je zaškrtnuté pole (měla se aplikovat výchozí hodnota, pokud ne, můžete stisknout tlačítko „Resetovat na výchozí hodnotu“ a/nebo nastavit ručně). Poté v pravém horním rohu formuláře stiskněte „Uložit“.
V našem příkladu má formulář po provedených změnách následující vzhled:
Poznámka: (může být vyžadován restart, pokud se neobjeví přihlášení na tento port)
7.4. Nové přihlášení do konzole správce
Přihlaste se do konzole správce v prohlížeči pomocí URL: https://:9071
Pro další použití použijte tento URL
Poznámka: pro single-server instalace obvykle stačí změna provedená v předchozím kroku, ale v některých případech (pokud se na uvedené URL nezobrazuje stránka serveru) může být vyžadováno provedení akce, která je povinná pro multi-server instalaci – v našem příkladu na hlavním serveru Zimbra bude potřeba provést příkaz pod uživatelským účtem Zimbra /opt/zimbra/libexec/zmproxyconfgen a zmproxyctl restart.
7.5. Úprava výchozího COS
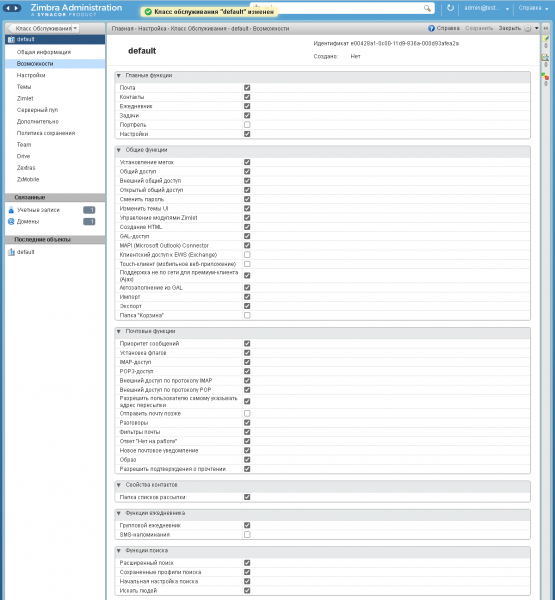
V menu Nastavení: Třída služby vyberte COS s názvem „default“.
V podmenu „Možnosti“ zrušte zaškrtnutí pro funkci „Portfolio“, poté v pravém horním rohu formuláře stiskněte „Uložit“.
V našem příkladu po nastavení má formulář následující podobu:
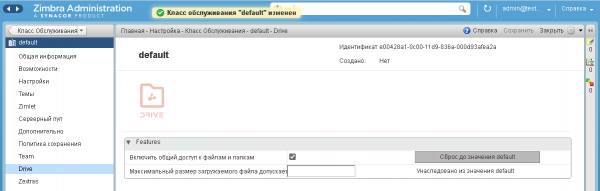
Také se doporučuje v podmenu Drive zaškrtnout pole pro nastavení „Povolit sdílení souborů a složek“, poté v pravém horním rohu formuláře stiskněte „Uložit“.
V našem příkladu po nastavení má formulář následující podobu:
V testovacím prostředí v této stejné třídě služby můžete povolit funkce Team Pro, k čemuž v podmenu Team zaškrtněte pole s názvem, po čemž formulář nastavení přijme následující podobu:
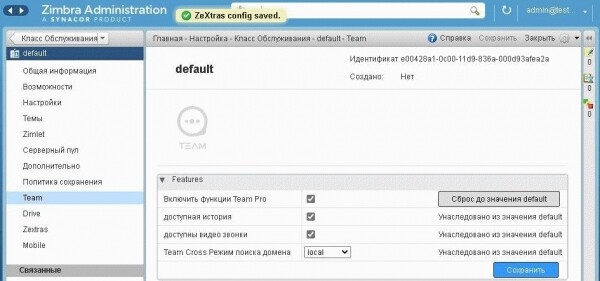
Při vypnutých funkcích Team Pro budou uživatelům k dispozici pouze funkce Team Basic.
Věnujte prosím pozornost tomu, že Zextras Team Pro se licencuje nezávisle na Zextras Suite, což umožňuje zakoupit jej pro menší počet poštovních schránek než sama Zextras Suite; funkce Team Basic jsou zahrnuty v licenci Zextras Suite. Proto může být při používání v produkčním prostředí vyžadováno vytvoření samostatné třídy služeb pro uživatele Team Pro, která zahrnuje příslušné funkce.
7.6. Nastavení firewallu
Je nutné pro hlavní server Zimbra:
a) Povolit přístup z internetu k portům ssh, http/https, imap/imaps, pop3/pop3s, smtp (hlavní port a další porty pro použití poštovními klienty) a port administrátorské konzole.
b) Povolit všechna připojení z vnitřní sítě (pro kterou byla v kroku 1.3 bodu 1 zapnuta NAT na internet).
Pro server Zextras Docs není třeba nastavovat firewall, protože k němu není přístup z internetu.
K tomu je třeba provést následující sekvenci kroků:
1) Přihlaste se do textové konzole hlavního serveru Zimbra. Při přihlašování přes SSH je třeba zadat příkaz "screen", aby se zabránilo přerušení provádění příkazů při dočasném ztrátě spojení se serverem kvůli změnám nastavení firewallu.
2) Proveďte příkazy
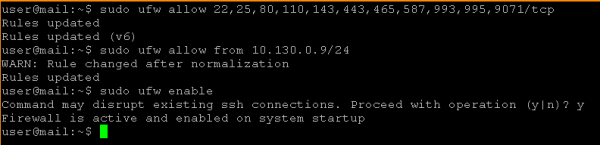
sudo ufw allow 22,25,80,110,143,443,465,587,993,995,9071/tcp
sudo ufw allow from /
sudo ufw enable
V našem příkladu to vypadá takto:
7.7. Ověření přístupu k webovému klientu a administrátorské konzole
Pro kontrolu funkčnosti firewallu můžete v prohlížeči přejít na následující URL
Administrátorská konzole: https://:9071
Webový klient: http:// (dojde k automatickému přesměrování na https://)
Při tom alternativní URL https://:7071 by administrátorská konzole neměla být přístupná.
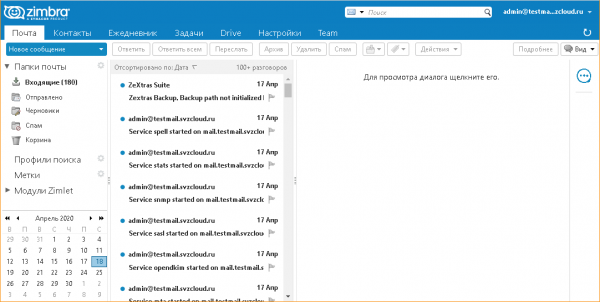
Webový klient v našem příkladu vypadá následujícím způsobem:
Poznámka. Při přihlášení do webového klienta může prohlížeč požadovat povolení k zobrazování oznámení z webu. Je nutné souhlasit s přijímáním oznámení z tohoto webu.
8. Zajištění fungování audio a video konferencí v Zextras Team
8.1. Obecné informace
Provádění níže uvedených akcí není nutné, pokud všichni klienti Zextras Team vzájemně komunikují bez použití NAT (přičemž komunikace se samotným serverem Zimbra může probíhat pomocí NAT, tedy je důležité, aby mezi klienty NET byl přítomen NAT), nebo pokud se používá pouze textový messenger.
Pro zajištění interakce klientů v režimu audio- a videokonferencí:
a) Je nutné nainstalovat nebo použít existující TURN server.
b) Jelikož TURN server obvykle má také funkci STUN serveru, doporučuje se jej využívat i v této roli (alternativou mohou být veřejné STUN servery, ale jedna funkčnost STUN obvykle nestačí).
V produkčním prostředí, kvůli potenciálně vysoké zátěži, je doporučeno umístit TURN server na samostatnou virtuální mašinu. Pro testování a/nebo malou zátěž může být TURN server kombinován se základním serverem Zimbra.
V našem příkladu zvažujeme instalaci TURN serveru na základní server Zimbra. Instalace TURN na samostatný server je obdobná, s tím rozdílem, že kroky týkající se instalace a konfigurace softwaru TURN se provádějí na TURN serveru, zatímco kroky k nastavení serveru Zimbra pro používání tohoto serveru se provádějí na základním serveru Zimbra.
8.2. Instalace TURN serveru
Nejprve se přihlaste přes SSH na základní server Zimbra a zadejte příkaz
sudo apt install resiprocate-turn-server8.3. Nastavení TURN serveru
Poznámka. Editor pro změnu všech níže uvedených konfiguračních souborů je třeba spouštět s právy uživatele root, např. “sudo vi /etc/reTurn/reTurnServer.config" nebo, pokud je nainstalován balíček mc, můžete použít příkaz „sudo mcedit /etc/reTurn/reTurnServer.config»
Jednoduché vytvoření uživatele
Pro usnadnění vytváření a ladění testovacího připojení k TURN serveru vypneme používání hashovaných hesel v databázi uživatelů TURN serveru. V produkčním prostředí se doporučuje používat hashovaná hesla; v tomto případě je třeba generaci hashů hesel provádět podle pokynů obsažených v souborech /etc/reTurn/reTurnServer.config a /etc/reTurn/users.txt.
Postup:
1) Upravte soubor /etc/reTurn/reTurnServer.config
Změňte hodnotu parametru „UserDatabaseHashedPasswords“ z „true“ na „false“.
2) Upravte soubor /etc/reTurn/users.txt
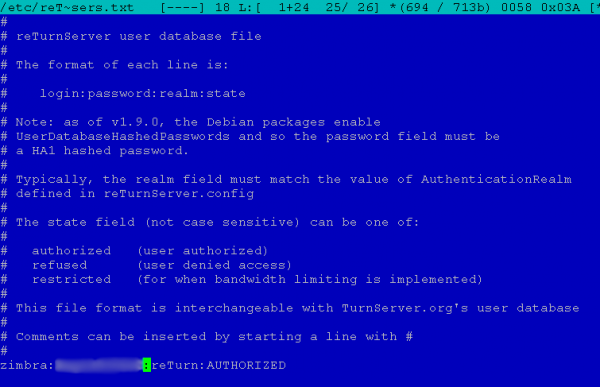
Zadejte zde uživatelské jméno, heslo, realm (libovolný, nepoužívá se při nastavení připojení Zimbře) a nastavte stavu účtu jako „AUTORIZOVÁNO“.
V našem příkladu měl soubor původně tento tvar:
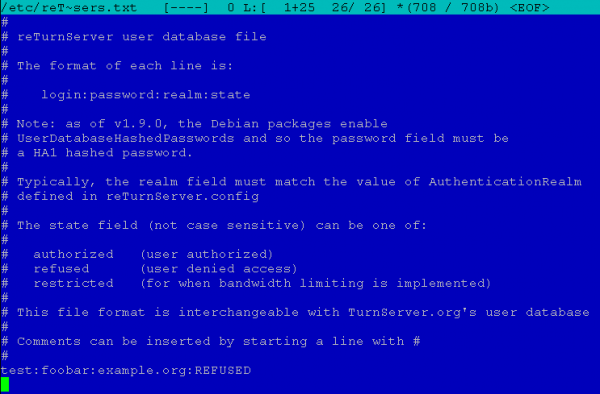
Po úpravě měl tvar:
3) Aplikace konfigurace
Proveďte příkaz
sudo systemctl restart resiprocate-turn-server8.4. Nastavení firewallu pro server TURN
V této fázi se nastavují další pravidla firewallu potřebná k provozu serveru TURN. Je nutné povolit přístup k hlavnímu portu, na kterém server přijímá požadavky, a k dynamickému rozsahu portů, které server používá k zajištění mediálních toků.
Porty jsou uvedeny v souboru /etc/reTurn/reTurnServer.config, v našem případě to jsou:
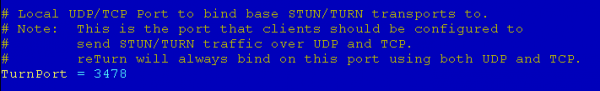
a
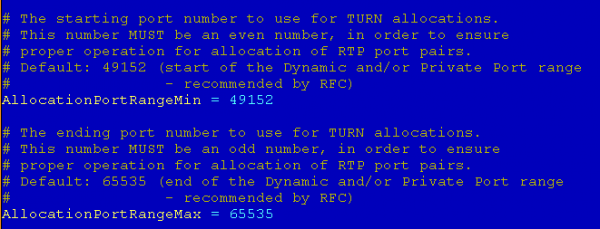
Pro nastavení pravidel firewallu je nutné provést následující příkazy
sudo ufw allow 3478,49152:65535/udp
sudo ufw allow 3478,49152:65535/tcp
8.5. Nastavení použití serveru TURN v Zimbře
Pro nastavení se používá FQDN serveru TURN, vytvořeného v kroku 1.2 bodě 1, a mělo by být směrováno DNS servery na stejnou veřejnou IP adresu jak pro požadavky z Internetu, tak pro požadavky z interních adres.
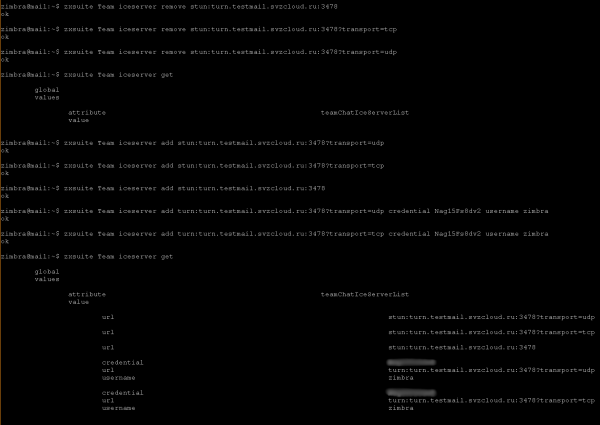
Zobrazte aktuální nastavení připojení „zxsuite team iceServer get“, prováděné pod uživatelským účtem zimbra.
Další informace o nastavení použití serveru TURN naleznete v části „Instalace Zextras Team pro použití TURN serveru“ v .
Pro nastavení je nutné provést následující příkazy na serveru Zimbra:
sudo su - zimbra
zxsuite team iceServer add stun:<FQDN vašeho serveru TURN>:3478?transport=udp
zxsuite team iceServer add turn:<FQDN vašeho serveru TURN>:3478?transport=udp credential <heslo> username <jméno uživatele>
zxsuite team iceServer add stun:<FQDN vašeho serveru TURN>:3478?transport=tcp
zxsuite team iceServer add turn:<FQDN vašeho serveru TURN>:3478?transport=tcp credential <heslo> username <jméno uživatele>
zxsuite team iceServer add stun:<FQDN vašeho serveru TURN>:3478
logout
Jako <jméno uživatele> a <heslo> se používají hodnoty uživatelského jména a hesla, které byly nastaveny v kroku 2 bodě 8.3.
V našem příkladu to vypadá takto:
9. Povolení průchodu pošty protokolem SMTP
V souladu s , v Yandex. Cloud je vždy blokován odchozí traffic na TCP port 25 do Internetu a na virtuální stroje Yandex Compute Cloud, když je oslovován přes veřejnou IP adresu. To nebrání ověřit příjem pošty na obsluhovaném poštovním doméně, odeslané z jiného poštovního serveru, ale brání odeslání pošty mimo server Zimbra.
V dokumentaci je uvedeno, že Yandex.Cloud může na žádost otevřít TCP port 25, pokud dodržujete , a vyhrazuje si právo port znovu zablokovat v případě porušení pravidel. Pro otevření portu je nutné kontaktovat podporu Yandex.Cloud.
Aplikace
Vytváření SSH klíčů v OpenSSH a PuTTY a konverze klíčů z formátu PuTTY do OpenSSH
1. Vytváření párů klíčů pro SSH
Ve Windows pomocí PuTTY: spusťte příkaz puttygen.exe a klikněte na tlačítko „Generovat“
V Linuxu: proveďte příkaz
ssh-keygen2. Konverze klíčů z formátu PuTTY do OpenSSH
Ve Windows:
Postup:
- Spusťte aplikaci puttygen.exe.
- Načtěte soukromý klíč ve formátu ppk, k čemuž použijte položku v nabídce Soubor → Načíst privátní klíč.
- Zadejte kód (passphrase), pokud je vyžadován pro tento klíč.
- Veřejný klíč ve formátu OpenSSH se v PuTTYgen zobrazuje s nápisem „Veřejný klíč pro vložení do pole authorized_keys souboru OpenSSH“
- Pro export soukromého klíče do formátu OpenSSH vyberte v hlavním menu Převody → Exportovat klíč OpenSSH
- Uložte soukromý klíč do nového souboru.
V Linuxu
1. Nainstalujte balíček nástrojů PuTTY:
v Ubuntu:
sudo apt-get install putty-toolsv distribucích podobných Debianu:
apt-get install putty-toolsv distribucích založených na RPM (CentOS atd.):
yum install putty2. Pro konverzi soukromého klíče spusťte příkaz:
puttygen -O private-openssh -o3. Pro generování veřejného klíče (pokud je potřeba):
puttygen -O public-openssh -oVýsledek
Po instalaci podle pokynů obdrží uživatel nastavený e-mailový server Zimbra s rozšířením Zextras pro firemní komunikaci a spolupráci na dokumentech v infrastruktuře Yandex.Cloud. Nastavení byla provedena s určitými omezeními pro testovací prostředí, ale přenést instalaci do produkčního režimu a přidat možnosti používání objektového úložiště Yandex.Cloud a další není obtížné. S dotazy ohledně nasazení a používání řešení se obraťte na partnera Zextras — nebo zástupce .
Na všechny otázky týkající se Zextras Suite se můžete obrátit na zástupce společnosti „Zextras“ Ekaterinu Triandafilidi na e-mailu katerina@zextras.com
Zdroj: habr.com
