

Zdroj: Acunetix
Red Teaming (útok "červeného týmu") je komplexní simulace reálných útoků s cílem vyhodnotit kybernetickou bezpečnost systémů. "Červený tým" představuje skupinu (specialistů, kteří provádějí testy na proniknutí do systému). Mohou to být jak najatí externí odborníci, tak zaměstnanci vaší organizace, ale ve všech případech je jejich úloha stejná — simulovat činnosti útočníků a pokoušet se proniknout do vašeho systému.
Kromě "červených týmů" existují v kybernetické bezpečnosti i další týmy. Například "modrý tým" (Blue Team) spolupracuje s červeným a jeho činnost je zaměřena na zvyšování bezpečnosti infrastruktury systému zevnitř. "Purpurový tým" (Purple Team) je spojovacím článkem, který pomáhá oběma ostatním týmům při vytváření útočné strategie a opatření na ochranu. Nicméně, red teaming je jednou z nejméně pochopených metod řízení kybernetické bezpečnosti a mnoho organizací tuto praxi stále neochotně zavádí.
V tomto článku podrobně vysvětlíme, co se skrývá za pojmem Red Teaming, a jak implementace praktik komplexní simulace skutečných útoků může pomoci zlepšit bezpečnost vaší organizace. Cílem článku je ukázat, jak může tato metoda významně zvýšit bezpečnost vašich informačních systémů.
Red Teaming: přehled
Ačkoli se dnes "červené" a "modré" týmy asociují především s oblastí informačních technologií a kybernetickou bezpečností, tyto pojmy byly vynalezeny vojáky. V zásadě jsem o těchto pojmech poprvé slyšel v armádě. Práce analytika kybernetické bezpečnosti v 80. letech se značně lišila od dneška: přístup k šifrovaným počítačovým systémům byl mnohem více omezen než dnes.
Jinak řečeno, moje první zkušenosti s vojenskými hrami – modelováním, simulací a organizací interakcí – byly velmi podobné dnešnímu procesu komplexní simulace útoků, který se stal rozšířeným v oblasti kybernetické bezpečnosti. Stejně jako dnes se zde kladl velký důraz na použití metod sociálního inženýrství k přesvědčení zaměstnanců, aby poskytli "nepříteli" neoprávněný přístup k vojenským systémům. Protože, ačkoli technické metody simulace útoků udělaly značný pokrok ve srovnání s 80. lety, je třeba poznamenat, že mnoho základních nástrojů soutěžního přístupu, a zejména techniky sociálního inženýrství, do značné míry nezávisí na platformě.
Hlavní hodnota komplexní simulace skutečných útoků se také od 80. let nezměnila. Simulací útoku na vaše systémy lépe odhalíte zranitelnosti a pochopíte, jak mohou být využity. A zatímco dříve byl red teaming využíván především "bílými hackery" a odborníky na kybernetickou bezpečnost, kteří hledali zranitelnosti prostřednictvím penetračního testování, dnes má tato metoda mnohem širší uplatnění v oblasti kybernetické bezpečnosti a byznysu.
Klíčové pro red teaming je pochopení, že ve skutečnosti nemůžete získat představu o zabezpečení vašich systémů, dokud nejsou napadeny. A místo toho, abyste riskovali útok ze strany skutečných útočníků, je mnohem bezpečnější simulačně provést takový útok pomocí "červeného týmu."
Red Teaming: scénáře použití
Jednoduchý způsob, jak pochopit základy red teamingu, je podívat se na několik příkladů. Zde jsou dva z nich:
- Scénář 1. Představte si, že na webu pro zákaznickou podporu byl proveden penetrační test, a ten byl úspěšný. To by mohlo naznačovat, že je vše v pořádku. Nicméně později, během komplexní simulace útoku "červený tým" zjistí, že ačkoli samotná aplikace zákaznické podpory je v pořádku, funkce externího chatu nedokáže přesně identifikovat lidi, což dává možnost podvést zástupce zákaznické podpory, aby změnili e-mailovou adresu v účtu (což umožňuje novému uživateli, útočníkovi, získat přístup).
- Scénář 2. V rámci provádění pentestu bylo zjištěno, že veškeré prostředky pro správu VPN a vzdálený přístup jsou zabezpečeny. Nicméně zástupce "červeného týmu" bez problémů prochází kolem recepce a odnáší laptop jednoho z zaměstnanců.
V obou výše uvedených případech "červený tým" kontroluje nejen spolehlivost každého systému jednotlivě, ale i celý systém jako celek na přítomnost slabých míst.
Komu je určena komplexní simulace útoků?
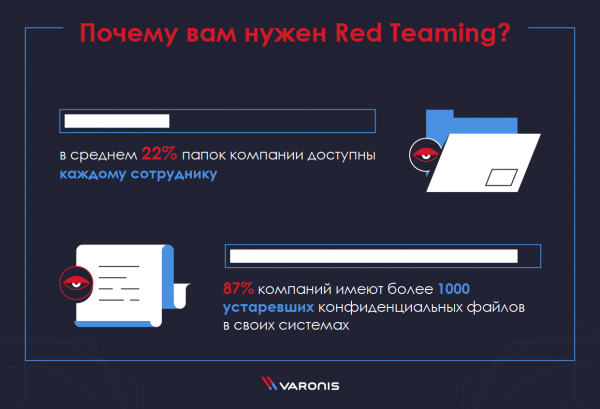
Jednoduše řečeno, téměř každá společnost může mít prospěch z red teamingu. Jak ukazuje, , znepokojující množství organizací žije v mylné představě, že mají plnou kontrolu nad svými daty. Zjistili jsme například, že průměrně 22 % složek společnosti je přístupných každému zaměstnanci, a že 87 % firem má ve svých systémech více než 1000 zastaralých důvěrných souborů.
Pokud vaše společnost nepracuje v oblasti technologií, může se zdát, že red teaming vám moc nepomůže. Ale není tomu tak. Kybernetická bezpečnost totiž není jen ochrana citlivých informací.
Útočníci se stejnou měrou snaží získat technologie bez ohledu na obor, ve kterém společnost působí. Například se mohou snažit získat přístup k vaší síti, aby prostřednictvím ní skryli své útoky na jiný systém nebo síť kdekoli na světě. Při tomto typu útoku útočníci nechtějí vaše data. Chtějí infikovat vaše počítače škodlivým softwarem, aby z nich vytvořili botnet.
Pro malé firmy může být obtížné najít zdroje k provádění red teamingu. V takovém případě dává smysl svěřit tento proces externímu dodavateli.
Red Teaming: doporučení
Optimální čas pro provádění red teamingu a jeho frekvence závisí na tom, v jakém sektoru pracujete, a na rozvinutosti vašich prostředků pro zajištění kybernetické bezpečnosti.
Konkrétně byste měli automatizovat činnosti, jako je průzkum aktiv a analýza zranitelností. Vaše organizace by také měla kombinovat automatizované technologie s lidským dohledem a pravidelně provádět komplexní testování penetrace.
Po dokončení několika obchodních cyklů testování penetrace a hledání zranitelností můžete přistoupit k komplexní simulaci skutečného útoku. V této fázi vám red teaming přinese výrazné výhody. Nicméně pokus o jeho provedení předtím, než si upevníte základy kybernetické bezpečnosti, nepřinese znatelné výsledky.
Tým „bílých hackerů“ bude pravděpodobně schopen ohrozit nepřipravený systém tak rychle a snadno, že získáte příliš málo informací pro další kroky. Abychom dosáhli skutečného efektu, měla by být informace získané „červeným týmem“ porovnána s předchozími testy penetrace a hodnoceními zranitelnosti.
Co je testování penetrace?
Komplexní simulaci skutečného útoku (Red Teaming) často zaměňují s , ale tyto dvě metody se mírně liší. Přesněji řečeno, testování penetrace je pouze jednou z metod red teamingu.
Úloha pentestera Práce pentesterů je rozdělena do čtyř hlavních fází: plánování, shromažďování informací, útok a zpráva. Jak vidíte, pentesteři dělají víc než pouze hledání zranitelností softwaru. Snaží se postavit na místo hackerů a po proniknutí do vašeho systému začíná jejich skutečná práce.
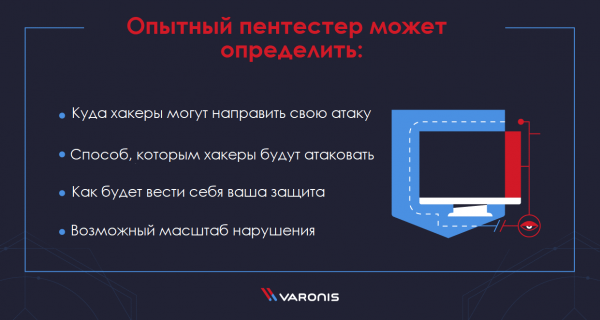
Zjistí zranitelnosti a poté provádějí nové útoky na základě získaných informací, pohybují se v hierarchii složek. Právě tím se odborníci provádějící testování penetrace liší od těch, kdo jsou najímáni pouze k vyhledávání zranitelností pomocí software pro skenování portů nebo detekci virů. Zkušený pentester může určit:
- kam mohou hackeři zaměřit svůj útok;
- jakým způsobem budou hackeři útočit;
- jak se vaše ochrana bude chovat;
- jaký může být rozsah narušení.
Testování průniku se zaměřuje na odhalení nedostatků na úrovni aplikací a sítí, stejně jako na možnosti překonání fyzických bezpečnostních bariér. Zatímco automatizované testování může odhalit některé problémy kybernetické bezpečnosti, manuální testování průniku navíc zohledňuje zranitelnost podnikání vůči útokům.
Red Teaming vs. testování průniku
Nejistě, test na průnik je důležitý, ale je to pouze jedna část celého spektra aktivit prováděných při red teaming. Činnost „červeného týmu“ má mnohem širší cíle než pentesteři, kteří obvykle pouze usilují o přístup k síti. V red teamingu často pracuje více lidí, zdrojů a času, protože specialisté z „červeného týmu“ důkladně zkoumají, aby plně pochopili skutečnou úroveň rizika a zranitelnosti v technologiích, jakož i v lidských a fyzických aktivech organizace.
Kromě toho existují i další rozdíly. Red teaming se obvykle využívá organizacemi s vyspělejšími a rozvinutějšími opatřeními v oblasti kybernetické bezpečnosti (ačkoliv to v praxi vždy tak není).
Obvykle jsou to společnosti, které již provedly testování průniku a opravily většinu nalezených zranitelností, a nyní hledají někoho, kdo by se pokusil znovu získat přístup k citlivým informacím nebo překonat ochranu jakýmkoliv způsobem.
Proto se red teaming spoléhá na tým odborníků na bezpečnost, zaměřených na konkrétní cíl. Ti se zaměřují na vnitřní zranitelnosti a používají elektronické i fyzické metody sociálního inženýrství vůči zaměstnancům organizace. Na rozdíl od pentesterů nemají „červené týmy“ při svých útocích spěch, chtějí se vyhnout odhalení, jak by to udělal skutečný kyberzločinec.
Výhody Red Teamingu
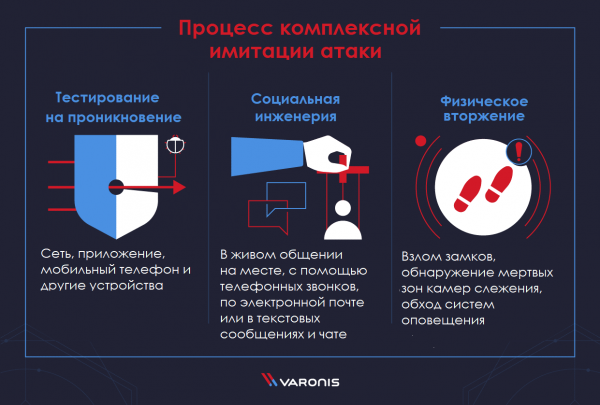
V komplexní simulaci reálných útoků je mnoho výhod, ale nejdůležitější je, že tento přístup umožňuje získat komplexní obraz úrovně kybernetické bezpečnosti organizace. Typický proces komplexní simulace útoku zahrnuje penetrační testování (síť, aplikace, mobilní telefony a další zařízení), sociální inženýrství (živou interakcí na místě, telefonními hovory, e-mailem nebo textovými zprávami a chatem) a fyzické vniknutí (zámková sváření, detekce mrtvých zón sledovacích kamer, obcházení poplachových systémů). Pokud existují v jakémkoli z těchto aspektů vaší sítě zranitelnosti, budou odhaleny.
Jakmile jsou zranitelnosti odhaleny, mohou být opravena. Efektivní procedura simulace útoku nekončí po odhalení zranitelností. Jakmile jsou nedostatky zabezpečení jasně identifikovány, budete chtít pracovat na jejich opravách a opětovném testování. Ve skutečnosti skutečná práce obvykle začíná po invazi "červeného týmu", kdy provádíte forenzní analýzu útoku a snažíte se snížit odhalené zranitelnosti.
Kromě těchto dvou hlavních výhod red teaming také nabízí řadu dalších. Tak "červený tým" může:
- identifikovat rizika a zranitelnosti k útokům v klíčových informačních aktivech firmy;
- modelovat metody, taktiku a postupy skutečných útočníků v prostředí s omezeným a kontrolovaným rizikem;
- zhodnotit schopnost vaší organizace detekovat, reagovat a předcházet složitým cíleným hrozbám;
- podnítit úzkou spolupráci s odděleními IT bezpečnosti a "modrými týmy", aby se zajistilo výrazné snížení následků a provést komplexní praktické workshopy k výsledkům zjištěných zranitelností.
Jak funguje Red Teaming?
Skvělý způsob, jak pochopit princip fungování red teamingu, je podívat se na to, jak obvykle probíhá. Běžný proces komplexní simulace útoků se skládá z několika fází:
- Organizace se domluví s "červeným týmem" (interním nebo externím) na cíli prováděného útoku. Například takovým cílem může být získání důvěrných informací z konkrétního serveru.
- Poté «červený tým» provádí průzkum cíle. V důsledku toho se vytváří schéma cílových systémů, včetně síťových služeb, webových aplikací a interních portálů pro zaměstnance.
- Po tom se v cílovém systému hledají zranitelnosti, které se obvykle realizují pomocí phishingu nebo XSS útoků.
- Jakmile jsou získány tokeny pro přístup, «červený tým» je využívá k prozkoumání dalších zranitelností.
- Při zjištění dalších zranitelností «červený tým» usiluje o zvýšení svého přístupového oprávnění na požadovanou úroveň k dosažení cíle.
- Jakmile získají přístup k cílovým datům nebo aktivu, úkol útoku je považován za splněný.
Ve skutečnosti zkušený odborník «červeného týmu» využije širokou škálu různých metod pro překonání každého z výše uvedených kroků. Hlavní úvaha z tohoto příkladu je, že malé zranitelnosti v jednotlivých systémech mohou přerůst v katastrofální selhání, pokud se spojí v řetězec.
Co je třeba zvážit při oslovení «červeného týmu»?
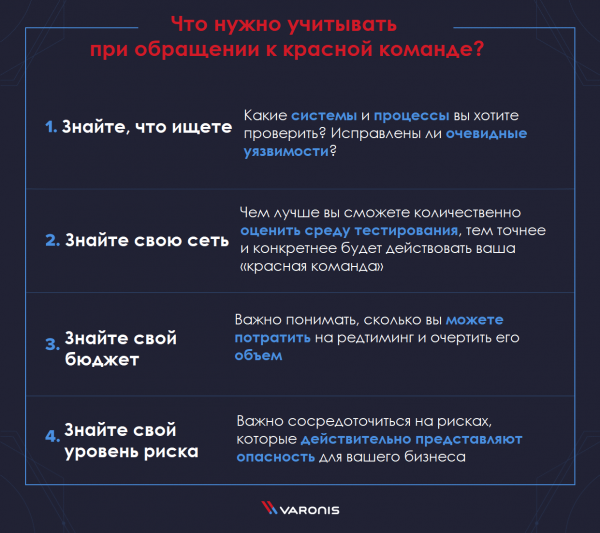
Abychom získali maximální návratnost z red teamingu, je nutné se pečlivě připravit. Systémy a procesy, které každá organizace používá, se liší a kvalitní úroveň red teamingu se dosahuje, když je zaměřen na hledání zranitelností ve vašich systémech. Z tohoto důvodu je důležité vzít v úvahu několik faktorů:
Vězte, co hledáte
Především je důležité pochopit, které systémy a procesy chcete otestovat. Možná víte, že chcete testovat webovou aplikaci, ale nevíte přesně, co to vlastně zahrnuje a které další systémy jsou integrovány s vašimi webovými aplikacemi. Proto je důležité, abyste dobře rozuměli svým vlastním systémům a odstranili všechny zřejmé zranitelnosti, než začnete komplexní simulaci skutečného útoku.
Poznejte svou síť
Toto souvisí s předchozím doporučením, ale více se týká technických charakteristik vaší sítě. Čím lépe budete moci kvantitativně zhodnotit testovací prostředí, tím přesněji a konkrétněji bude váš «červený tým» jednat.
Poznejte svůj rozpočet
Red teaming může probíhat na různých úrovních, ale simulace celého spektra útoků na vaši síť, včetně sociálního inženýrství a fyzického vniknutí, se může ukázat jako nákladná záležitost. Z tohoto důvodu je důležité pochopit, kolik můžete na takovou kontrolu utratit, a odpovídajícím způsobem vymezit její rozsah.
Znáte svou úroveň rizika
Některé organizace mohou tolerovat poměrně vysokou úroveň rizika v rámci svých standardních obchodních postupů. Jiným naopak bude muset být omezena úroveň rizika mnohem více, zejména pokud firma působí v přísně regulovaném odvětví. Proto je při provádění red teamingu důležité zaměřit se na rizika, která skutečně představují hrozbu pro váš podnik.
Red Teaming: nástroje a taktiky
Při správné realizaci provede „červený tým“ rozsáhlý útok na vaše sítě s využitím všech nástrojů a metod, které používají hackeři. Mezi ně patří mimo jiné:
- Testování aplikací na penetraci — cílené na odhalení nedostatků na úrovni aplikací, jako jsou podvody meziwebových žádostí, chyby při vstupu dat, slabé řízení relací a mnohé další.
- Testování sítě na penetraci — zaměřené na odhalení nedostatků na úrovni sítě a systému, včetně nesprávných konfigurací, zranitelností bezdrátové sítě, neoprávněných služeb a mnoha dalších.
- Fyzické testování na penetraci — kontrola účinnosti, jakož i silných a slabých stránek fyzických prostředků bezpečnostní kontroly v reálném životě.
- Sociální inženýrství — cílené na využití slabin lidí a lidské povahy, testování zranitelnosti lidí vůči podvodu, přesvědčování a manipulacím pomocí phishingu e-mailem, telefonními hovory a textovými zprávami, stejně jako při fyzickém kontaktu na místě.
Vše výše zmíněné jsou komponenty red teamingu. Jde o komplexní vícestupňové modelování útoku, které má za cíl určit, jak dobře mohou vaši lidé, sítě, aplikace a fyzické prostředky bezpečnostní kontroly odolávat útoku skutečného útočníka.
Trvalý rozvoj metod Red Teaming
Příroda komplexní simulace reálných útoků, kdy "červené týmy" se snaží najít nové zranitelnosti v bezpečnostním systému, zatímco "modré týmy" se je snaží opravit, vede k neustálému vývoji metod těchto kontrol. Z tohoto důvodu je obtížné sestavit aktuální seznam moderních technik red teaming, jelikož rychle zastarávají.
Proto většina specialistů provádějících red teaming stráví alespoň část svého času studiem nových zranitelností a metod jejich využití, za použití mnoha zdrojů poskytovaných komunitou "červených týmů". Zde je několik nejpopulárnějších z těchto komunit:
- — to je placená služba, která nabízí online videokurzy zaměřené především na penetrační testování, ale také kurzy o forenzní analýze operačních systémů, sociálním inženýrství a assembleru pro ochranu informací.
- — "operátor ofenzivní kybernetické bezpečnosti", který pravidelně vede blog o metodách komplexní simulace reálných útoků a je dobrým zdrojem nových přístupů.
- Twitter je také dobrým zdrojem, pokud hledáte aktuální informace o red teamingu. Můžete je najít pomocí hashtagů. a .
- — další zkušený odborník na red teaming, který vydává zpravodaj a , spravuje a hodně píše o moderních trendech "červených týmů". Mezi jeho posledními články jsou: a .
- — to je zpravodaj o webové bezpečnosti, který sponzoruje PortSwigger Web Security. Je to dobrý zdroj pro informace o vývoji a novinkách v oblasti red teamingu — útocích, únikách dat, exploitech, zranitelnostech webových aplikací a nových bezpečnostních technologiích.
- — "bílý hacker" a odborník na penetrační testy, pravidelně informuje o nových taktikách "červeného týmu" na svém .
- MWR labs — dobrý, i když velmi technický zdroj novinek o red teamingu. Publikují užitečné informace pro červené týmy. , a jejich obsahuje rady pro řešení problémů, se kterými se setkávají odborníci na bezpečnostní testování.
- — právník a „bílý hacker“. V jeho twitterovém feedu naleznete metody užitečné pro „červené týmy“, jako je psaní SQL injekcí a falšování tokenů OAuth.
- (ATT & CK) — to je pečlivě vybudovaná znalostní báze o chování útočníků. Sleduje fáze životního cyklu útočníků a platformy, na které cílí.
- — to je příručka pro hackery, která, ačkoliv je poměrně stará, pokrývá mnoho základních metod, jež stále tvoří základ komplexní simulace skutečných útoků. Autor Peter Kim také má , kde nabízí rady k hackování a další informace.
- SANS Institute — další významný poskytovatel výukových materiálů v oblasti kybernetické bezpečnosti. Jejich , věnovaný digitální kriminalistice a incidentní reakci, obsahuje nejnovější zprávy o kurzech SANS a rady odborníků z praxe.
- Některé z nejzajímavějších novinek o red teamingu byly publikovány v . Obsahuje články zaměřené na technologie, jako je srovnání red teamingu s penetračním testováním, stejně jako analytické články, například „Manifest specialisty červeného týmu“.
- Nakonec, Awesome Red Teaming je komunita na GitHubu, která nabízí zdrojů, věnovaných red teamingu. Zahrnuje prakticky všechny technické aspekty činnosti „červeného týmu“, od získávání počátečního přístupu, provádění škodlivých akcí až po sběr a extrakci dat.
Co je „modrý tým“?
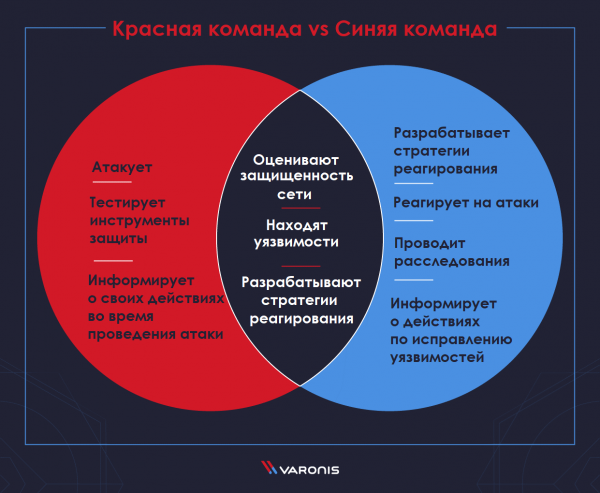
S tímto množstvím „barevných“ týmů může být obtížné určit, jaký typ vaše organizace potřebuje.
Jednou z alternativ „červenému týmu“, spíše jinému typu týmu, který může být používán ve spojení s „červeným týmem“, je „modrý tým“. „Modrý tým“ také hodnotí bezpečnost sítě a odhaluje jakékoli možné zranitelnosti infrastruktury. Jeho cílem je však něco jiného. Týmy tohoto typu jsou nezbytné k nalezení způsobů ochrany, změny a reorganizace ochranných mechanismů, aby se reakce na incidenty stala mnohem efektivnější.
Stejně jako „červený tým“ musí modrý tým ovládat stejné znalosti o taktikách útočníků, technikách a procesech, aby na jejich základě vytvářel strategie reakce. Nicméně povinnosti „modrého týmu“ se neomezují pouze na ochranu před útoky. Podílí se také na posilování celé bezpečnostní infrastruktury, například používáním systému detekce vniknutí (IDS), který zajišťuje nepřetržitou analýzu neobvyklé a podezřelé aktivity.
Zde je několik kroků, které „modrý tým“ vykonává:
- audit bezpečnosti, zejména audit DNS;
- analýza logů a paměti;
- analýza paketů síťových dat;
- analýza dat o rizicích;
- analýza digitální stopy;
- zpětné inženýrství;
- DDoS testování;
- vývoj scénářů realizace rizik.
Rozdíly mezi červeným a modrým týmem
Běžná otázka pro mnoho organizací: který tým by měli použít — červený nebo modrý. Tato otázka je také často provázena přátelskou nevraživostí mezi lidmi, kteří pracují „na opačných stranách barikád“. Ve skutečnosti však nemá žádný tým smysl bez druhého. Takže správná odpověď na tuto otázku je, že oba týmy jsou důležité.
„Červený tým“ útočí a používá se k prověřování připravenosti „modrého týmu“ na obranu. Někdy může „červený tým“ nalézt zranitelnosti, které „modrý tým“ zcela přehlédl, a v tomto případě by měl „červený tým“ ukázat, jak tyto zranitelnosti mohou být opraveny.
Pro oba týmy je životně důležité spolupracovat proti kyberzločincům na posílení informační bezpečnosti.
Z tohoto důvodu nedává smysl vybírat jen jednu stranu nebo investovat pouze do jednoho typu týmu. Je důležité mít na paměti, že cílem obou stran je prevenci kybernetických zločinů.
Jinými slovy, společnosti musí navázat vzájemnou spolupráci obou týmů, aby zajistily komplexní audit – se záznamy všech provedených útoků a kontrol, zápisy zjištěných nedostatků.
Červený tým poskytuje informace o operacích, které provedli během simulace útoku, zatímco modrý tým uvádí akce, které podnikli k vyplnění mezer a odstranění zjištěných zranitelností.
Význam obou týmů nelze podceňovat. Bez jejich nepřetržitého auditu bezpečnosti, provádění testů na penetraci a zdokonalování infrastruktury by společnosti neměly žádnou představu o stavu své vlastní bezpečnosti. Minimálně do té doby, než dojde k úniku dat, a stane se bolestně jasným, že bezpečnostní opatření byla nedostatečná.
Co je to 'fialový tým'?
'Fialový tým' vznikl jako pokus o spojení červeného a modrého týmu. 'Fialový tým' je spíše koncepcí než samostatným typem týmu. Je lepší jej považovat za kombinaci červeného a modrého týmu. Zapojí obě skupiny a pomáhá jim spolupracovat.
'Fialový tým' může pomoci bezpečnostním službám zvýšit efektivitu detekce zranitelností, hledání hrozeb a monitorování sítě tím, že přesně modeluje běžné scénáře hrozeb a pomáhá vytvářet nové metody detekce a prevence hrozeb.
Některé organizace zapojují 'fialový tým' pro jednorázové cílené akce, kdy jsou cíle bezpečnosti, termíny a klíčové výsledky přesně definovány. To zahrnuje uznání nedostatků v útoku a obraně, stejně jako stanovení budoucích požadavků na školení a technologie.
Alternativní přístup, který v současnosti nabírá na obrátkách, spočívá v tom, že 'fialový tým' se považuje za konceptuální model, který funguje v celé organizaci, a napomáhá budování kultury kybernetické bezpečnosti a jejího neustálého zlepšování.
Závěr
Red Teaming, nebo komplexní simulace útoků, je silná metoda testování zranitelností bezpečnostního systému organizace, ale je třeba ji používat opatrně. Zvláště k jejímu provádění potřebujete mít dostatečně , jinak nemusí splnit očekávání, která na něj byla kladena.
Red Teaming může odhalit zranitelnosti vašeho systému, o kterých jste ani nevěděli, a pomoci je odstranit. Používáním soutěžního přístupu mezi modrými a červenými týmy můžete simulovat chování skutečného hackera, jako by se chtěl zmocnit vašich dat nebo poškodit vaše aktiva.
Zdroj: habr.com
