

Pokračujeme v analýze úkolů modulu Network soutěže WorldSkills v kompetenci „Síťové a systémové administraci“.
V článku budou projednány následující úkoly:
- Na VŠECH zařízeních vytvořte virtuální rozhraní, podrozhraní a smyčková rozhraní. Přiřaďte IP adres v souladu s topologií.
- Zapněte mechanismus SLAAC pro přidělování IPv6 adres v síti MNG na rozhraní routeru RTR1;
- Na virtuálních rozhraních ve VLAN 100 (MNG) na přepínačích SW1, SW2, SW3 aktivujte automatickou konfiguraci IPv6;
- Na VŠECH zařízeních (kromě PC1 a WEB) ručně přiřaďte link-local adresy;
- Na VŠECH přepínačích vypněte VŠECHNY nepoužívané porty a převeděte je do VLAN 99;
- Na přepínači SW1 aktivujte blokaci po dobu 1 minuty v případě dvakrát nesprávného zadání hesla během 30 sekund;
- Všechna zařízení by měla být dostupná pro správu prostřednictvím protokolu SSH verze 2.
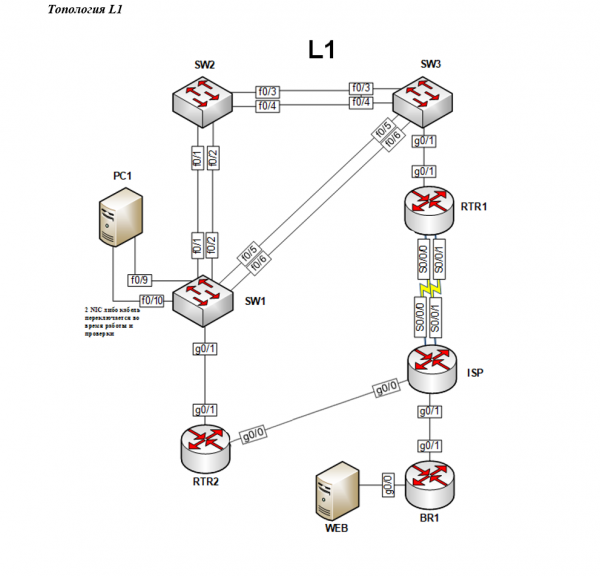
Topologie sítě na fyzické úrovni je znázorněna na následujícím diagramu:
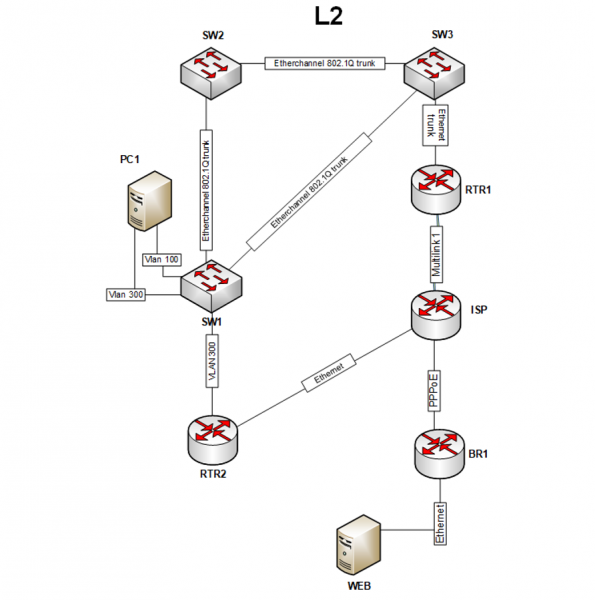
Topologie sítě na linkové úrovni je znázorněna na následujícím diagramu:
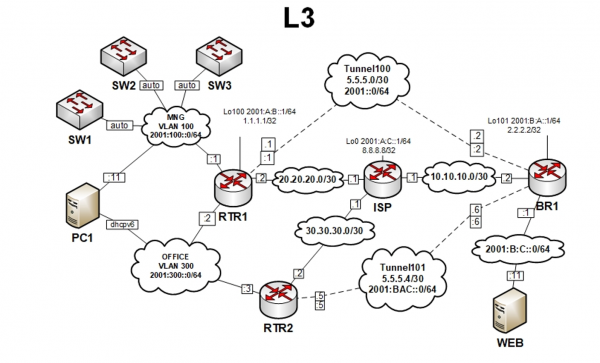
Topologie sítě na síťové úrovni je znázorněna na následujícím diagramu:
Předběžné nastavení
Před provedením výše uvedených úkolů je dobré nastavit základní přepínání na přepínačích SW1-SW3, protože bude pohodlnější kontrolovat jejich nastavení později. Nastavení přepínání bude podrobně popsáno v následujícím článku, zatímco budou určena pouze základní nastavení.
Nejdříve je nutné vytvořit VLAN s čísly 99, 100 a 300 na všech přepínačích:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
Dalším krokem bude převedení rozhraní g0/1 na SW1 do VLAN s číslem 300:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
Rozhraní f0/1-2, f0/5-6, která směřují k jiným přepínačům, by měla být převedena do režimu trunk:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
Na přepínači SW2 v režimu trunk budou rozhraní f0/1-4:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
Na přepínači SW3 v režimu trunk budou rozhraní f0/3-6, g0/1:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
V této fázi konfigurace budou switche umožňovat výměnu tagovaných paketů, což bude potřebné k vykonání úkolů.
1. Na VŠECH zařízeních vytvořte virtuální rozhraní, podrozhraní a rozhraní typu loopback. Přiřaďte IP adresy podle topologie.
Prvním bude konfigurován router BR1. Podle topologie L3 je zde třeba nastavit rozhraní typu loopback, které se označuje číslem 101:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
Pro kontrolu stavu vytvořeného rozhraní můžete použít příkaz show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local adresa
    2001:B:A::1			//IPv6 adresa
...
BR1#
Je vidět, že loopback je aktivní, jeho stav UP. Pokud se podíváte níže, můžete vidět dvě IPv6 adresy, ačkoli byla použita pouze jedna příkaz pro nastavení IPv6 adresy. Důvodem je, že FE80::2D0:97FF:FE94:5022 — to je link-local adresa, která je přiřazena při zapnutí ipv6 na rozhraní příkazem ipv6 enable.
A pro zobrazení IPv4 adresy se používá podobný příkaz:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
Pro BR1 je třeba okamžitě nastavit rozhraní g0/0, zde stačí jednoduše zadat IPv6 adresu:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
Nastavení lze zkontrolovat stejným příkazem show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//link-local adresa
    2001:B:C::1			//IPv6 adresa
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local adresa
    2001:B:A::1			//IPv6 adresa
Dále bude konfigurován router ISP. Zde podle úkolu bude nastaven loopback s číslem 0, ale kromě toho je vhodnější nastavit rozhraní g0/0, na kterém by měla být adresa 30.30.30.1, protože v následujících úkolech nebude nic řečeno o nastavení těchto rozhraní. Nejprve se nastaví loopback s číslem 0:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
Příkazem show ipv6 interface brief se můžete ujistit o správnosti nastavení rozhraní. Pak se nastaví rozhraní g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Dále bude konfigurován router RTR1. Zde je také třeba vytvořit loopback pod číslem 100:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
Na RTR1 je také třeba vytvořit 2 virtuální podineterfacy pro VLANy s čísly 100 a 300. Můžete to provést následujícím způsobem.
Nejprve je nutné povolit fyzický rozhraní g0/1 příkazem no shutdown:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Poté se vytvářejí a konfiguruje podinterfacy s čísly 100 a 300:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
Číslo podinterfacy se může lišit od čísla VLAN, v níž bude pracovat, ale pro snadnost je lepší použít číslo podinterfacy, které se shoduje s číslem VLAN. Při nastavování typu enkapsulace v podinterfacy by mělo být uvedeno číslo shodující se s číslem VLAN. Takže po příkazu encapsulation dot1Q 300 podinterfacy bude propouštět pouze pakety VLAN s číslem 300.
Posledním v tomto úkolu bude směrovač RTR2. Spojení mezi SW1 a RTR2 by mělo být v režimu access, rozhraní switche bude propouštět směrem k RTR2 pouze pakety určené pro VLAN s číslem 300, což je uvedeno v úkolu pro topologii L2. Na směrovači RTR2 se tedy bude konfigurovat pouze fyzické rozhraní bez vytváření podinterfacy:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Poté se konfiguruje rozhraní g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Tímto je konfigurace rozhraní směrovačů pro aktuální úkol ukončena. Konfigurace ostatních rozhraní bude provedena podle potřeby při plnění dalších úkolů.
a. Povolte mechanismus SLAAC pro přidělování IPv6 adres v síti MNG na rozhraní směrovače RTR1.
Mechanismus SLAAC je ve výchozím nastavení povolen. Jediné, co je třeba udělat, je povolit IPv6 směrování. Můžete to provést následujícím příkazem:
RTR1(config-subif)#ipv6 unicast-routing
Bez tohoto příkazu zařízení plní roli hostitele. Jinými slovy, díky výše uvedenému příkazu se otevřou možnosti pro použití dalších funkcí IPv6, včetně přidělování IPv6 adres, konfigurace směrování a další.
b. Na virtuálních rozhraních ve VLAN 100 (MNG) na přepínačích SW1, SW2, SW3 povolte režim automatické konfigurace IPv6.
Z topologie L3 je zřejmé, že přepínače jsou připojeny k síti VLAN 100. To znamená, že na přepínačích je potřeba vytvořit virtuální rozhraní a poté přiřadit příjem IPv6 adres podle výchozí hodnoty. Původní konfigurace byla vytvořena právě proto, aby přepínače mohly obdržet adresy z RTR1 jako výchozí. Tuto úlohu je možné provést pomocí následujícího seznamu příkazů, které jsou vhodné pro všechny tři přepínače:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Kontrola je možná stejným příkazem show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// link-local adresa
    2001:100::A8BB:CCFF:FE80:C000	// obdržená IPv6 adresa
Kromě link-local adresy se objevila IPv6 adresa obdržená od RTR1. Tato úloha byla úspěšně dokončena a na ostatních přepínačích je nutné zadat stejné příkazy.
c. Na VŠECH zařízeních (kromě PC1 a WEB) ručně přiřaďte link-local adresy
Třicetimístné IPv6 adresy nepřinášejí radost správcům, proto je možné ručně změnit link-local adresy na minimální délku. V úlohách není uvedeno, jaké adresy vybrat, proto je zde poskytnut svobodný výběr.
Například na přepínači SW1 je nutné nastavit link-local adresu fe80::10. To lze provést následujícím příkazem z konfiguračního režimu vybraného rozhraní:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Nyní adresace vypadá mnohem atraktivněji:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		//link-local adresa
    2001:100::10	//IPv6 adresa
Kromě link-local adresy se změnila i obdržená IPv6 adresa, protože adresa je přiřazena na základě link-local adresy.
Na přepínači SW1 bylo třeba nastavit link-local adresu pouze na jednom rozhraní. U routeru RTR1 je potřeba provést více konfigurací — je nutné nastavit link-local na dvou podrozhraních, na loopbacku a v následujících konfiguracích se objeví také rozhraní tunnel 100.
Aby se předešlo zbytečnému psaní příkazů, lze přiřadit stejnou link-local adresu na všech rozhraních najednou. To lze provést pomocí klíčového slova range s následným výčtem všech rozhraní:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Při kontrole rozhraní bude možné vidět, že na všech vybraných rozhraních byly změněny link-local adresy:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Všechna ostatní zařízení se nastavují stejným způsobem.
d. Na VŠECH switchích vypněte VŠECHNY nepoužívané porty uvedené v úkolu a převeďte je do VLAN 99.
Hlavní myšlenka spočívá ve stejném způsobu výběru více rozhraní pro konfiguraci pomocí příkazu. range, a poté je třeba napsat příkazy pro převod do požadovaného VLAN a následné vypnutí rozhraní. Například na switchi SW1, podle topologie L1, budou vypnuty porty f0/3-4, f0/7-8, f0/11-24 a g0/2. Pro tento příklad bude konfigurace následující:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
Při kontrole nastavení již známým příkazem je třeba věnovat pozornost tomu, že všechna nepoužívaná rozhraní by měla mít stav administratively down, což oznamuje, že je port vypnutý:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
Chcete-li zkontrolovat, ve které VLAN se port nachází, můžete použít jiný příkaz:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Zde by měla být všechna nepoužívaná rozhraní. Je třeba poznamenat, že porty nelze převést do VLAN, pokud taková VLAN nebyla vytvořena. Právě proto byly při počátečním nastavení vytvořeny všechny potřebné VLANy pro provoz.
e. Na switchi SW1 aktivujte blokaci na 1 minutu v případě dvakrát nesprávného zadání hesla během 30 sekund.
To lze provést následujícím příkazem:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
Tyto nastavení lze zkontrolovat také následujícím způsobem:
SW1#show login
...
   If more than 2 login failures occur in 30 seconds or less,
     logins will be disabled for 60 seconds.
...
Kde je srozumitelně vysvětleno, že po dvou neúspěšných pokusech během 30 sekund nebo méně, bude přístup zablokován na 60 sekund.
2. Všechna zařízení musí být dostupná pro správu pomocí protokolu SSH verze 2.
Aby byla zařízení dostupná prostřednictvím SSH verze 2, je nutné nejprve nakonfigurovat zařízení, proto se z informačního hlediska nejprve nastaví zařízení s továrními nastaveními.
Verzi protokolu lze změnit následujícím způsobem:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
Systém žádá o vytvoření RSA klíčů pro fungování SSH verze 2. Podle rady inteligentního systému lze RSA klíče vytvořit následujícím příkazem:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
Systém neumožňuje provést příkaz, protože nebylo změněno hostname. Po změně hostname je třeba znovu spustit příkaz pro generování klíčů:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Nejprve definujte doménu.
R1(config)#
Nyní systém neumožňuje vytvořit RSA klíče, protože chybí doménové jméno. A po nastavení doménového jména bude možné vytvářet RSA klíče. Délka RSA klíčů musí být minimálně 768 bitů pro bezproblémovou funkčnost SSH verze 2:
R1(config)#ip domain-name wsrvuz19.ru
R1(config)#crypto key generate rsa
Kolik bitů v modulus [512]: 1024
% Generování 1024 bitových RSA klíčů, klíče nebudou exportovatelné...[OK]
Aby SSHv2 fungovalo, je potřeba:
- Změnit hostname;
- Změnit doménové jméno;
- Vygenerovat RSA klíče.
V předchozím článku byla uvedena nastavení pro změnu hostname a doménového jména na všech zařízeních, proto je při pokračování v nastavení současných zařízení třeba pouze vygenerovat RSA klíče:
RTR1(config)#crypto key generate rsa
Kolik bitů v modulus [512]: 1024
% Generování 1024 bitových RSA klíčů, klíče nebudou exportovatelné...[OK]
SSH verze 2 je aktivní, ale zařízení ještě nejsou plně nakonfigurována. Konečným krokem bude nastavení virtuálních konzolí:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
V předchozím článku byla nastavena model AAA, kde byla na virtuálních konzolích určena autentizace pomocí místní databáze, a uživatel po autentizaci měl být ihned přesměrován do privilegovaného režimu. Nejjednodušší kontrola funkčnosti SSH je pokus o připojení k vlastnímu zařízení. Na RTR1 je loopback s ip adresou 1.1.1.1, můžete se pokusit připojit na tuto adresu:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
Po klíči -l se zadává uživatelské jméno existujícího uživatele a poté heslo. Po autentizaci dojde k okamžitému přechodu do privilegovaného režimu, což znamená, že SSH je správně nakonfigurováno.
Zdroj: habr.com
