

Ahoj všichni. V očekávání spuštění kurzu jsme pro vás připravili překlad zajímavého článku.
Dnešní průvodce vás seznámí se základy pro začátek práce s balíčkem aircrack-ng. Samozřejmě není možné poskytnout všechny potřebné informace a pokrýt každý scénář. Buďte tedy připraveni vykonávat domácí úkoly a provádět výzkum samostatně. Na a v existuje mnoho dalších tutoriálů a užitečných informací.
I když nepokrývá všechny kroky od začátku do konce, průvodce podrobněji objasňuje práci s aircrack-ng.
Nastavení hardwaru, instalace Aircrack-ng
Prvním krokem k zajištění správné funkce aircrack-ng ve vaší Linuxové systém je patch a instalace odpovídajícího ovladače pro vaši síťovou kartu. Mnoho karet pracuje s několika ovladači, z nichž některé poskytují potřebnou funkcionalitu pro použití aircrack-ng, jiné ne.
Myslím, že není třeba říkat, že potřebujete síťovou kartu, která je kompatibilní s balíčkem aircrack-ng. Tedy takové hardwarové vybavení, které je plně kompatibilní a může provádět injekce paketů. S kompatibilní síťovou kartou můžete hacknout bezdrátový přístupový bod za méně než hodinu.
Abyste zjistili, do které kategorie patří vaše karta, podívejte se na stránku . Přečtěte si , pokud nevíte, jak používat tabulku. Přesto to nebrání vašemu čtení průvodce, který vám pomůže naučit se něco nového a ujistit se o vlastnostech vaší karty.
Nejprve potřebujete vědět, jaký čipset je ve vaší síťové kartě a jaký ovladač budete potřebovat. Musíte to určit pomocí informací z výše uvedeného odstavce. V sekci se dozvíte, jaké ovladače budete potřebovat.
Instalace aircrack-ng
Nejnovější verzi aircrack-ng si můžete stáhnout , nebo můžete použít distribuci pro penetrační testování, jako je Kali Linux nebo Pentoo, kde je nainstalována nejnovější verze. aircrack-ng.
Pro instalaci aircrack-ng se obraťte na .
Základy IEEE 802.11
Dobře, nyní, když je vše připraveno, je čas se na chvíli zastavit, než začneme jednat, a dozvědět se něco o tom, jak fungují bezdrátové sítě.
Další část je důležitá pro pochopení problému, pokud něco nebude fungovat podle očekávání. Porozumění tomu, jak to vše funguje, vám pomůže najít problém nebo alespoň jej správně popsat, abyste mohli požádat někoho jiného o pomoc. Tady je to trochu těžší, a možná budete chtít tuto část přeskočit. Nicméně pro útoky na bezdrátové sítě je třeba mít určité znalosti, a útok je tedy o něco víc než jen zadat jeden příkaz a nechat aircrack, aby to udělal za vás.
Jak najít bezdrátovou síť
Tato část je stručným úvodem do spravovaných sítí, které fungují s přístupovými body (Access Point, AP). Každý přístupový bod vysílá přibližně 10 takzvaných beacon rámců za sekundu. Tyto pakety obsahují následující informace:
- Název sítě (ESSID);
- Používá se šifrování (a které šifrování se používá, ale mějte na paměti, že tyto informace nemusí být přesné, jen proto, že je přístupový bod hlásí);
- Jaké rychlosti přenosu dat jsou podporovány (v MBit);
- Na kterém kanálu se síť nachází.
Tyto informace se zobrazují v nástroji, který se připojuje konkrétně k této síti. Zobrazují se, když povolíte kartě skenovat sítě pomocí iwlist <interface> scan
Každý přístupový bod má jedinečnou MAC adresu (48 bitů, 6 párů hexadecimálních čísel). Vypadá přibližně takto: 00:01:23:4A:BC:DE. Každé síťové zařízení má takovou adresu a síťová zařízení spolu komunikují pomocí ní. Je to tedy něco jako jedinečné jméno. MAC adresy jsou jedinečné a neexistují dvě zařízení se stejnými MAC adresami.
Připojení k síti
Existuje několik možností připojení k bezdrátové síti. Ve většině případů se používá Open System Authentication. (Pokud chcete vědět více o autentizaci, .)
Open System Authentication:
- Žádá o autentizaci přístupového bodu;
- Přístupový bod odpovídá: OK, jste autorizováni.
- Žádá o asociaci s přístupovým bodem;
- Přístupový bod odpovídá: OK, jste připojeni.
To je nejjednodušší případ, ale problémy nastávají, když nemáte přístupová práva, protože:
- Je používán WPA/WPA2 a potřebujete autentizaci APOL. Přístupový bod na druhém kroku odmítne odpověď.
- Přístupový bod má seznam povolených klientů (MAC adres) a nedovolí připojit nikoho jiného. Říká se tomu filtrování podle MAC.
- Přístupový bod používá autentizaci sdíleného klíče, což znamená, že musíte zadat správný WEP klíč, abyste se mohli připojit. (Viz část abyste se o tom dozvěděli více)
Jednoduché sniffování a hackování
Detekce sítí
První, co musíte udělat, je najít potenciální cíl. V balíčku aircrack-ng k tomu existuje , ale můžete použít i jiné programy, například .
Než začnete hledat sítě, musíte převést svou síťovou kartu do takzvaného "monitorovacího režimu". Monitorovací režim je speciální režim, který umožňuje vašemu počítači poslouchat síťové pakety. Tento režim také umožňuje provádět injekce. O injekcích si promluvíme příště.
Aby bylo možné převést síťovou kartu do monitorovacího režimu, použijte :
airmon-ng start wlan0Tak vytvoříte další rozhraní a přidáte k němu "mon". Takže, wlan0 se stane wlan0mon. Chcete-li zkontrolovat, zda je opravdu síťová karta v monitorovacím režimu, proveďte iwconfig a ujistěte se o tom sami.
Poté spusťte pro hledání sítí:
airodump-ng wlan0monPokud airodump-ng pokud se nemůže připojit k WLAN zařízení, uvidíte něco takového:
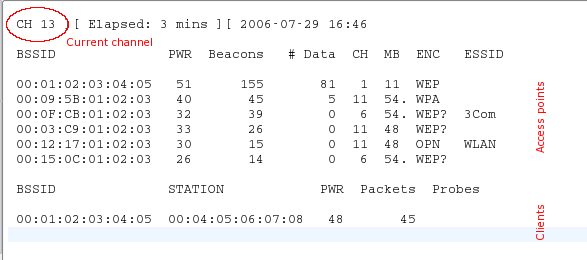
přeskakuje z kanálu na kanál a zobrazuje všechny přístupové body, od kterých dostává beacon. Kanály 1 až 14 se používají pro standardy 802.11 b a g (v USA je povoleno používat pouze kanály 1 až 11; v Evropě 1 až 13 s některými výjimkami; v Japonsku 1 až 14). 802.11a funguje v pásmu 5 GHz, přičemž jeho dostupnost se v různých zemích liší více než v pásmu 2,4 GHz. Obecně známé kanály začínají od 36 (32 v některých zemích) do 64 (68 v některých zemích) a od 96 do 165. Na Wikipedii najdete podrobnější informace o dostupnosti kanálů. V Linuxu se o povolení/zákaz přenosu na určité kanály pro vaši zemi stará ; měl by však být správně nakonfigurován.
Aktuální kanál je zobrazen v levém horním rohu.
Za chvíli se objeví přístupové body a (doufám) i někteří s nimi spojení klienti.
Horní blok zobrazuje nalezené přístupové body:
bssid
mac-adresa přístupového bodu
pwr
kvalita signálu, když je vybrán kanál
pwr
síla signálu. Některé ovladače ji neudávají.
beacons
počet přijatých beaconů. Pokud vám chybí ukazatel síly signálu, můžete ho měřit v beaconech: čím více beaconů, tím lepší signál.
data
počet přijatých datových rámců
ch
kanál, na kterém přístupový bod pracuje
mb
rychlost nebo režim přístupového bodu. 11 – to je čistý 802.11b, 54 – to je čistý 802.11g. Hodnoty mezi těmito dvěma jsou smíšené.
enc
šifrování: opn: žádné šifrování, wep: wep šifrování, wpa: wpa nebo wpa2, wep?: wep nebo wpa (zatím nejasné)
essid
název sítě, někdy skrytý
Dolní blok zobrazuje nalezené klienty:
bssid
mac-adresa, se kterou se klient asociuje u tohoto přístupového bodu
station
mac-adresa samotného klienta
pwr
síla signálu. Některé ovladače ji neudávají.
packets
počet přijatých datových rámců
probes
jména sítí (essid), které tento klient již zkoušel
Nyní musíte sledovat cílovou síť. K ní by měl být připojen alespoň jeden klient, protože prolomení sítí bez klientů je složitější téma (viz část ). Měla by používat WEP šifrování a mít dobrý signál. Možná můžete změnit polohu antény, abyste zlepšili příjem signálu. Někdy mohou být pro sílu signálu rozhodující i centimetry.
Ve výše uvedeném příkladu existuje síť 00:01:02:03:04:05. Ta se ukázala jako jediný možný cíl, protože k ní je připojen klient. A také má dobrý signál, proto je vhodným cílem pro trénink.
Sniffing vektorů inicializace
Kvůli přeskočení mezi kanály nebudete zachytávat všechny pakety z cílové sítě. Proto chceme naslouchat pouze na jednom kanálu a navíc zaznamenávat všechna data na disk, abychom je později mohli použít pro prolomení:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon S pomocí parametru -c vybíráte kanál, a parametr za -w je prefix síťových dumpů, zaznamenaných na disk. Přepínač –bssid spolu s MAC-adresou přístupového bodu omezuje přijímání paketů na jeden přístupový bod. Přepínač –bssid je dostupný pouze v novějších verzích airodump-ng.
Před hackováním WEP budete potřebovat od 40 000 do 85 000 různých inicializačních vektorů (Initialization Vector, IV). Každý datový paket obsahuje inicializační vektor. Tyto vektory lze opakovaně používat, takže počet vektorů je obvykle o něco menší než počet zachycených paketů.
Takže budete muset počkat, než zachytíte od 40 tisíc do 85 tisíc datových paketů (s IV). Pokud není síť zatížena, zabere to velmi dlouho. Tento proces můžete urychlit aktivním útokem (nebo útokem opakování). O těchto metodách si povíme v následující části.
Hacking
Pokud už máte dostatek zachycených inicializačních vektorů uložených v jednom nebo několika souborech, můžete se pokusit hacknout klíč WEP:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC adresa za flagem -b – je to BSSID cíle, a dump-01.cap – je soubor obsahující zachycené pakety. Můžete použít více souborů, stačí do příkazu přidat všechna jména nebo využít zástupný symbol, například dump*.cap.
Více informací o parametrech , výstupu a použití můžete získat z .
Počet inicializačních vektorů potřebných k hacknutí klíče není omezen. Děje se tak proto, že některé vektory jsou slabší a ztrácejí více informací o klíči než jiné. Obvykle se tyto inicializační vektory mísí s silnějšími. Pokud budete mít štěstí, můžete hacknout klíč jen s 20 000 inicializačními vektory. Nicméně často to také nemusí stačit, aircrack-ng může to trvat dlouho (týden nebo více v případě vysoké chybovosti) a pak se vám řekne, že klíč nelze hacknout. Čím více máte inicializačních vektorů, tím rychleji může k hacknutí dojít a obvykle to trvá několik minut nebo dokonce vteřin. Zkušenosti ukazují, že pro hacknutí stačí 40 000 – 85 000 vektorů.
Existují pokročilejší přístupové body, které používají speciální algoritmy k filtrování slabých inicializačních vektorů. Výsledkem je, že nezískáte více než N vektorů z přístupového bodu, a nebo budete potřebovat miliony vektorů (například 5-7 milionů), abyste klíč hackli. Můžete , co dělat v takových případech.
Aktivní útoky
Většina zařízení nepodporuje injekce, alespoň ne bez upravených ovladačů. Některé podporují pouze určité útoky. Odkazujte na a podívejte se na sloupec aireplay. Někdy tato tabulka nedává aktuální informace, proto pokud uvidíte slovo „NE“ naproti vašemu ovladači, nezoufejte a raději se podívejte na domovskou stránku ovladače, do seznamu rozesílání ovladačů na . Pokud se vám podařilo úspěšně provést opakování s ovladačem, který nebyl na seznamu podporovaných, neváhejte navrhnout změny na stránce tabulky kompatibility a přidat odkaz na stručný návod. (K tomu je třeba požádat o účet na wiki na IRC.)
Nejprve se ujistěte, že injekce paketů skutečně funguje s vaší síťovou kartou a ovladačem. Nejjednodušší způsob, jak to ověřit, je provést testovací injekční útok. Předtím, než pokračujete, se ujistěte, že jste tento test úspěšně absolvovali. Vaše karta by měla mít schopnost provádět injekce, abyste mohli provést následující kroky.
Budete potřebovat BSSID (MAC adresa přístupového bodu) a ESSID (název sítě) přístupového bodu, který neprovádí filtrování podle MAC adres (například váš vlastní), a který se nachází v dostupném dosahu.
Zkuste se připojit k přístupovému bodu pomocí :
aireplay-ng --fakeauth 0 -e "vaše síťové ESSID" -a 00:01:02:03:04:05 wlan0mon Hodnota za -a bude BSSID vašeho přístupového bodu.
Injekce byla úspěšná, pokud uvidíte něco jako toto:
12:14:06  Odesílání žádosti o ověření
12:14:06  Ověření úspěšné
12:14:06  Odesílání žádosti o asociaci
12:14:07  Asociace úspěšná :-)
Pokud ne:
- Zkontrolujte správnost ESSID a BSSID;
- Ujistěte se, že na vašem přístupovém bodě je vypnuto filtrování podle MAC adres;
- Zkuste to na jiném přístupovém bodu;
- Ujistěte se, že je váš ovladač správně nakonfigurován a podporován;
- Místo „0“ zkuste „6000 -o 1 -q 10“.
ARP replay
Nyní, když víme, že injekce paketů funguje, můžeme provést něco, co výrazně urychlí zachycení vektorů inicializace: útok na injekce .
Hlavní myšlenka
Jednoduše řečeno, ARP funguje tak, že posílá vysílací dotaz na IP adresu a zařízení s touto IP adresou vrací odpověď. Protože WEP nechrání proti opakovanému přehrávání, můžete zachytit paket a poslat ho znovu a znovu, dokud je platný. Potřebujete pouze zachytit a reprodukovat ARP dotaz, který byl zaslán přístupovým bodem, abyste vytvořili provoz (a získali inicializační vektory).
Lenivý způsob
Nejprve otevřete okno s airodump-ng, které zachycuje provoz (viz výše). Aireplay-ng a airodump-ng mohou pracovat současně. Počkejte, až se klient objeví v cílové síti, a začněte útok:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b označuje cílový BSSID, -h na MAC adresu připojeného klienta.
Nyní musíte počkat na příjem ARP paketu. Obvykle je potřeba čekat několik minut (nebo si přečíst článek dále).
Pokud máte štěstí, uvidíte něco jako:
Ukládání ARP dotazů do replay_arp-0627-121526.cap
Musíte také spustit airodump pro zachycení odpovědí.
Přečteno 2493 paketů (obdrženo 1 ARP dotaz), odesláno 1305 paketů...
Pokud potřebujete zastavit přehrávání, není nutné čekat na příjem dalšího ARP paketu, můžete prostě použít dříve zachycené pakety pomocí parametru -r <název_souboru>
Při použití ARP injekcí můžete použít metodu PTW pro prolomení WEP klíče. To výrazně zkracuje počet potřebných paketů, a tím i čas potřebný k prolomení. Musíte zachytit kompletní paket pomocí airodump-ng, tedy nepoužívat možnost “--ivs” při provádění příkazu. Pro aircrack-ng použijte “aircrack -z <název_souboru>”
Pokud počet příchozích datových paketů airodump-ng přestane růst, možná budete muset snížit rychlost přehrávání. Udělejte to pomocí parametru -x <packety za sekundu>.
Agresivní způsob
Většina operačních systémů vyčistí ARP cache při odpojení. Pokud je potřeba odeslat další paket po opětovném připojení (nebo prostě použít DHCP), posílají ARP dotaz. Jako vedlejší efekt můžete zachytit ESSID a možná keystream během opětovného připojení. To je užitečné, pokud je ESSID vaší cíle skrytý nebo pokud používá autentizaci se sdíleným klíčem.
Nechte airodump-ng a aireplay-ng pracovat. Otevřete další okno a spusťte :
Zde -a – to je BSSID přístupového bodu, -c MAC adresa vybraného klienta.
Počkejte několik sekund a ARP replay začne fungovat.
Většina klientů se snaží automaticky obnovit připojení. Ale riziko, že si někdo této útoku všimne, nebo alespoň věnuje pozornost tomu, co se na WLAN děje, je vyšší než u jiných útoků.
Více nástrojů a informací o nich najdete zde .
Zdroj: habr.com
