

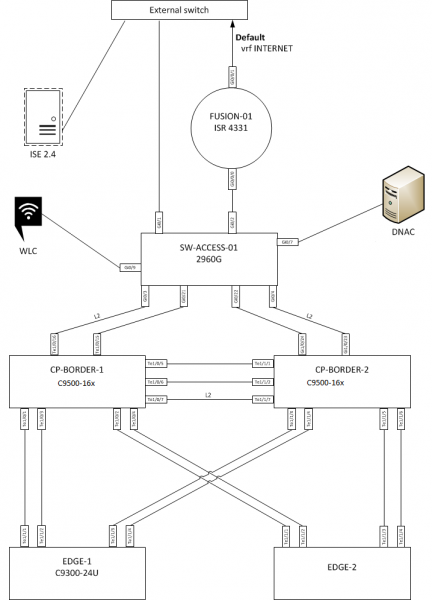
Stánek, který si můžete osahat u nás v laboratoři, pokud máte zájem.
SD-WAN a SD-Access jsou dva různé nové proprietární přístupy k budování sítí. V budoucnu by se měly sloučit do jedné overlayové sítě, ale prozatím se jen přibližují. Logika je taková: vezmeme síť z 90. let a aplikujeme na ni všechny potřebné opravy a funkce, aniž bychom čekali, až se za 10 let stane novým otevřeným standardem.
SD-WAN je patch SDN pro distribuované podnikové sítě. Transport samostatně, kontrola samostatně, takže kontrola se zjednodušuje.
Výhody — všechny komunikační kanály jsou aktivně využívány včetně záložního. Existuje směrování paketů k aplikacím: co, přes jaký kanál a s jakou prioritou. Zjednodušená procedura nasazení nových bodů: místo aplikace konfigurace stačí zadat adresu serveru Cisco na velkém internetu, v datovém centru KROK nebo u zákazníka, odkud se berou konfigurace specifické pro vaši síť.
SD-Access (DNA) — to je automatizace řízení lokální sítě: konfigurace z jednoho místa, průvodci, pohodlné rozhraní. V podstatě se buduje jiná síť s jiným transportem na úrovni protokolů nad vaší a na hranicích perimetru je zajištěna kompatibilita se starými sítěmi.
S tím se také podíváme níže.
Teď trochu ukázek na testovacích stáncích v naší laboratoři, jak to vypadá a funguje.
Začneme se SD-WAN. Hlavní možnosti:
- Zjednodušení nasazení nových bodů (ZTP) — předpokládá se, že nějakým způsobem zadáváte bodu adresu serveru s nastaveními. Bod se k němu přihlásí, obdrží konfiguraci, aplikuje ji a připojí se k vaší řídicí panelu. Tím se zajišťuje Zero-Touch Provisioning (ZTP). K nasazení koncového zařízení nemusí síťový inženýr vycestovat na místo. Hlavní je, aby na místě správně zapnul zařízení a připojil k němu všechny kabely, dále se zařízení samo připojí k systému. Konfigurace lze nahrát prostřednictvím DNS dotazů v cloudu dodavatele z připojeného USB disku, nebo lze otevřít hypertextový odkaz z notebooku připojeného k zařízení přes Wi-Fi nebo Ethernet.
- Zjednodušení rutinního administrativního řízení sítě — konfigurace ze šablon, globální politiky, které lze centrálně nastavovat na pět poboček i na 5 000. Vše z jednoho místa. Aby nebyla dlouhá cesta — velmi užitečná možnost automatického návratu k předchozí konfiguraci.
- Řízení provozu na úrovni aplikací — zajištění kvality a stálá aktualizace signatur aplikací. Politiky se nastavují a aplikují centrálně (není potřeba psát a aktualizovat routingové mapy pro každý router, jako dříve). Je vidět, kdo, kam a co posílá.
- Segmentace sítě. Nezávislé izolované VPN nad celou infrastrukturou — každá s vlastní routovací politikou. Ve výchozím nastavení je provoz mezi nimi uzavřen, lze otevírat přístupy pouze pro specifické typy provozu ve srozumitelných uzlech sítě, například povolením všeho přes velký firewall nebo proxy.
- Viditelnost historie kvality provozu sítě — jak fungovaly aplikace a kanály. Velmi užitečné pro analýzu a opravu situace ještě před tím, než začnou uživatelé podávat stížnosti na nestabilní fungování aplikací.
- Viditelnost kanálů — zda stojí za to, kolik skutečně přijímají dva různí operátoři na objektu, nebo zda ve skutečnosti procházejí přes jednu a tutéž síť a degradují/padají zároveň.
- Viditelnost pro cloudové aplikace a řízení provozu přes určité kanály na jeho základě (Cloud Onramp).
- Jedno zařízení obsahuje router a firewall (přesněji, NGFW). Méně zařízení — levnější nasazení nové pobočky.
Komponenty a architektura řešení SD-WAN
Koncová zařízení — WAN routery, které mohou být hardwarové nebo virtuální.
Orkestrátory — prostředek pro správu sítě. Na nich se nastavují parametry koncových zařízení, politiky routování provozu, funkce zabezpečení. Vznikají konfigurace, které se automaticky odesílají skrze kontrolní síť na uzly. Paralelně orkestrátor sleduje síť a provádí monitoring — dostupnost zařízení, portů, komunikačních kanálů, zatížení rozhraní.
Analytické nástroje. Vytvářejí zprávy na základě údajů shromážděných z koncových zařízení: historie kvality provozu kanálů, síťových aplikací, dostupnosti uzlů atd.
Controllery odpovídají za zavádění politik routování provozu na síť. Nejbližším analogem v tradičních sítích je BGP Route Reflector. Globální politiky, které administrátor nastavuje v orchestrátoru, vedou k tomu, že controllery mění součást svých routovacích tabulek a rozesílají aktualizované informace na koncová zařízení.
Co získává IT služba od SD-WAN:
- Záložní kanál je neustále využíván (neplýtvá časem). Vyjde to levněji, protože si můžete dovolit dva tenčí kanály.
- Automatické přepínání provozu aplikací mezi kanály.
- Čas administrátora: můžete globálně rozvíjet síť, a ne se plazit od zařízení k zařízení s konfiguracemi.
- Rychlost zřizování nových poboček. Je výrazně vyšší.
- Méně prostojů během výměny nefunkčního zařízení.
- Rychlé překonfigurování sítě pro nové služby.
Co získává firma od SD-WAN:
- Zaručený provoz obchodních aplikací na distribuované síti, včetně přes otevřené internetové kanály. To se týká předvídatelnosti podnikání.
- Okamžitá podpora nových obchodních aplikací na celé distribuované síti bez ohledu na počet poboček. To se týká rychlosti podnikání.
- Rychlé a bezpečné připojení poboček na jakýchkoli vzdálených místech s použitím jakékoliv technologie připojení (internet je všude, dedikované linky a VPN ne). To se týká flexibility podnikání při výběru lokace.
- Může to být projekt s dodáním a uvedením do provozu, nebo služba
s měsíčními platbami od IT společnosti, poskytovatele telekomunikací nebo cloudového operátora. Jak komu vyhovuje.
Výhody podniků od SD-WAN mohou být naprosto různé, například nám jeden zákazník řekl, že od top manažera dostal požadavek na uskutečnění přímé linky se všemi zaměstnanci velké společnosti a možností dodávat obsah.
Pro nás to byla "vojenská operace". V tu dobu jsme již řešili úkol modernizace KSPT. A když chápeme, že se musíme v zásadě věnovat obnově zařízení, a technologický stack se posunul dál, proč se zabývat obnovou stejných technologií a služeb, pokud můžeme udělat krok vpřed.
SD-WAN je na místě instalován silami administrátorů. To je důležité pro vzdálené pobočky, kde může prostě chybět kvalifikovaný správce. Pošlete je poštou a řekněte: „Kabel 1 zapněte do krabice 1, kabel 2 – do krabice 2, a nezapomeňte to zaměnit! Nezaměňte to, #@$@%!“. A pokud to nepopletou, zařízení se samo spojí s centrálním serverem, stáhne a aplikuje své konfigurace, a tato kancelář se stane součástí zabezpečené sítě společnosti. Je příjemné, když není třeba cestovat a snadno ospravedlnit v rozpočtu.
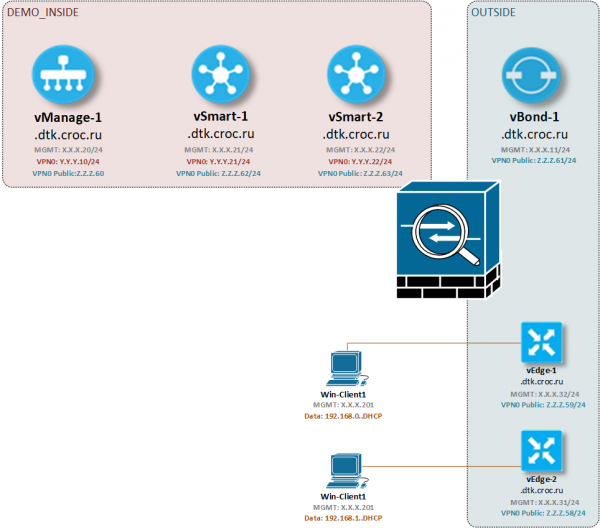
Zde je schéma stánku:
Několik příkladů nastavení:
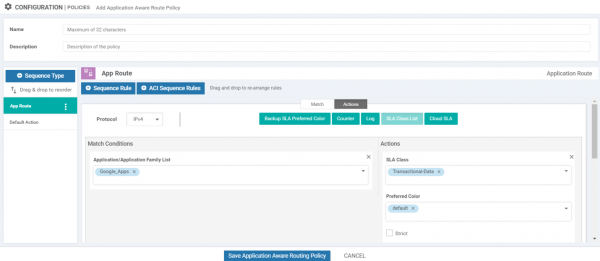
Politika – globální pravidla řízení provozu. Úprava politiky.
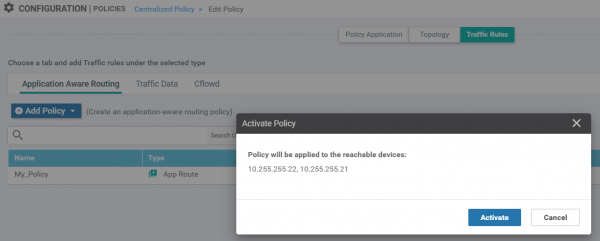
Aktivace politiky řízení provozu.
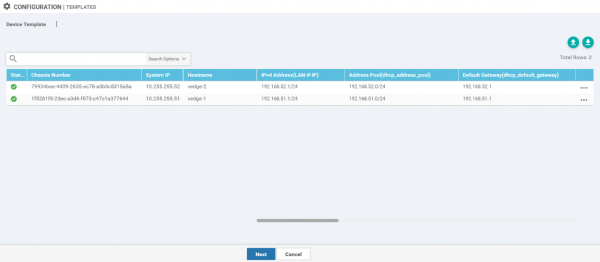
Hromadné nastavení základních parametrů zařízení (IP adresy, DHCP pooly).
Screenshoty monitorování výkonu aplikací
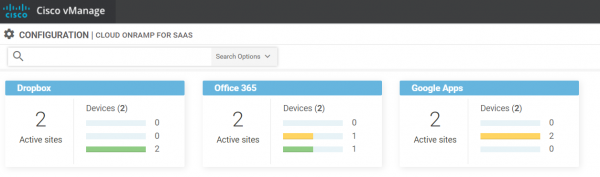
Pro cloudové aplikace.
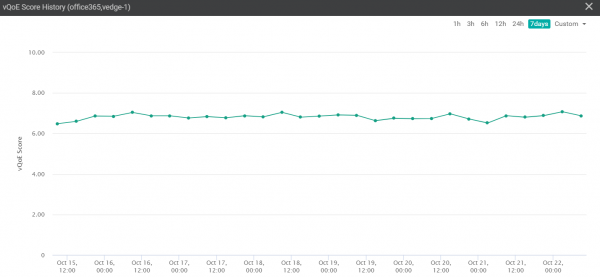
Podrobně pro Office365.
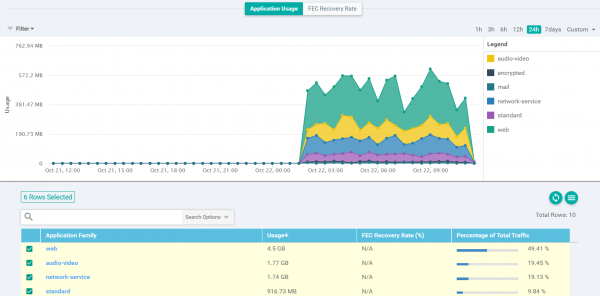
Pro on-prem aplikace. Bohužel jsme na našem stánku nenašli aplikace s chybami (FEC Recovery rate je všude nula).
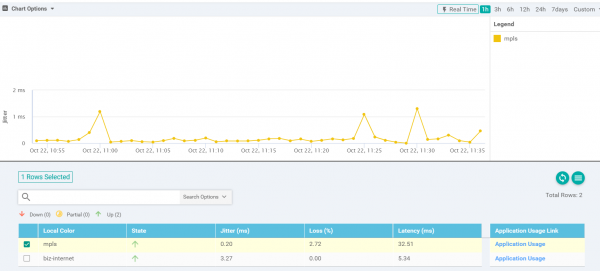
Další – výkon kanálů přenosu dat.
Jaký hardware je podporován na SD-WAN
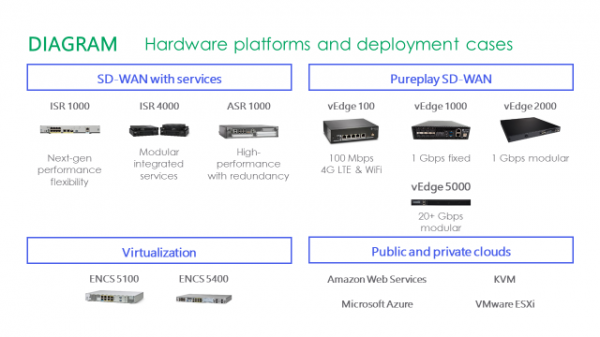
1. Hardwarové platformy:
- Routery Cisco vEdge (dřívější název – Viptela vEdge), běžící na operačním systému Viptela.
- Routery Integrated Services Router (ISR) série 1 000 a 4 000, běžící na IOS XE SD-WAN.
- Router Aggregation Services Router (ASR) série 1 000, běžící na IOS XE SD-WAN.
2. Virtuální platformy:
- Router Cloud Services Router (CSR) 1 000v, běžící na IOS XE SD-WAN.
- Router vEdge Cloud Router, běžící na operačním systému Viptela.
Virtuální platformy lze nasazovat na výpočetních platformách Cisco x86, například Enterprise Network Compute System (ENCS) série 5 000, Unified Computing System (UCS) a Cloud Services Platform (CSP) série 5 000. Virtuální platformy mohou také běžet na jakémkoli zařízení x86, které používá hypervisor, jako je KVM nebo VMware ESi.
Jak se nasazují nová zařízení
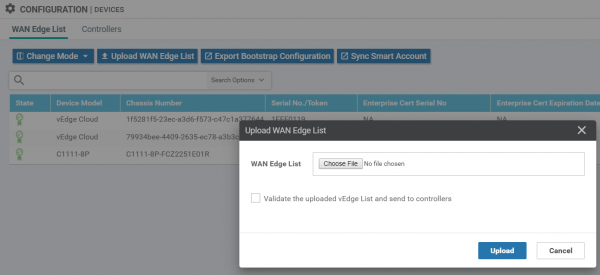
Seznam licencovaných zařízení k nasazení se stahuje buď ze smart účtu v Cisco nebo se nahrává CSV souborem. Více screenshotů se pokusím získat později, momentálně nemáme žádná nová zařízení k nasazení.
Postup kroků, kterým zařízení prochází při nasazení.
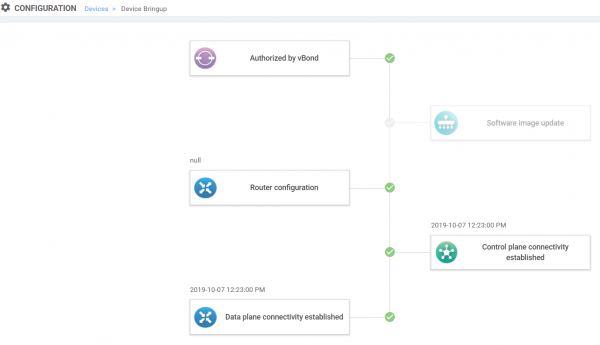
Jak se nasazují nová zařízení/způsob dodání konfigurace
Zakládáme zařízení ve Smart Account.
CSV soubor lze nahrát, nebo postupně po jednom:
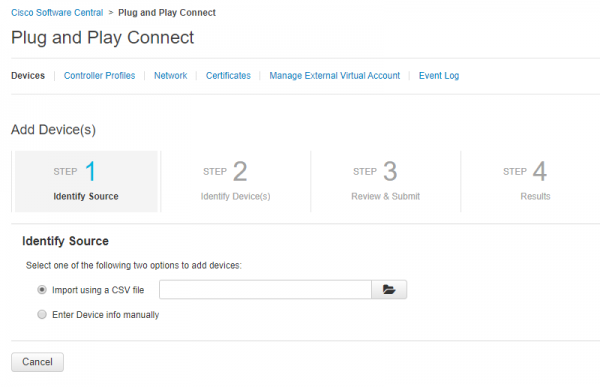
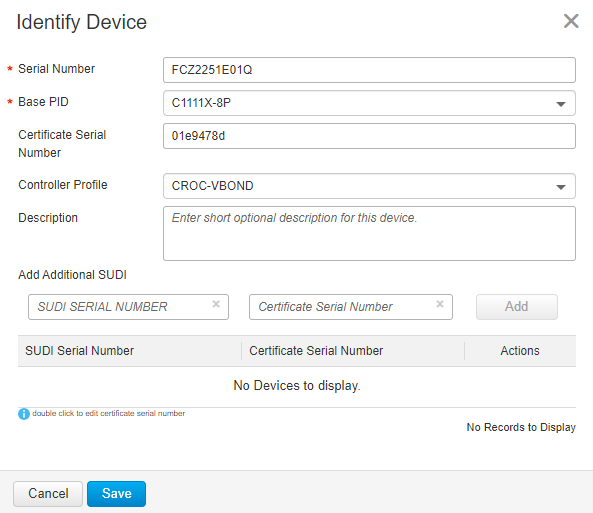
Vyplňujeme parametry zařízení:
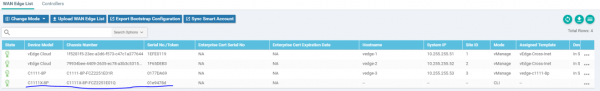
Dále v vManage synchronizujeme data se Smart Account. Zařízení se objeví v seznamu:
V rozbalovací nabídce naproti zařízení klikneme na Generate Bootstrap Configuration
a získáme počáteční konfiguraci:
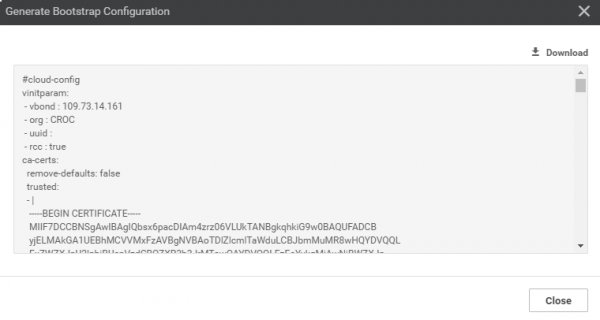
Tuto konfiguraci je třeba nahrát zařízení. Nejjednodušší způsob — připojit k zařízení flash disk se souborem pojmenovaným ciscosd-wan.cfg. Při spuštění zařízení bude tento soubor hledat.
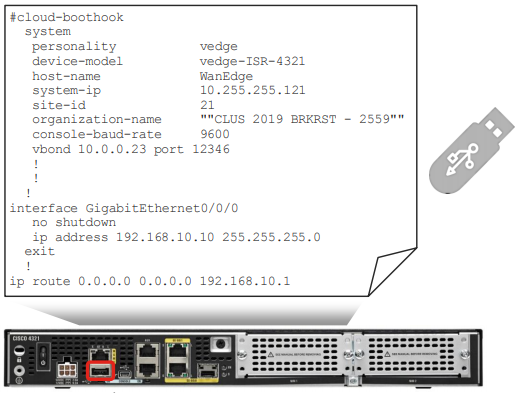
Po získání počáteční konfigurace bude zařízení schopno se připojit k orchestrátoru a získat od něj plnou konfiguraci.
Podívejme se na SD-Access (DNA)
SD-Access zjednodušuje nastavení portů a přístupových práv pro připojení uživatelů. To se provádí pomocí wizardů. Parametry portů jsou nastavovány v vazbě na skupiny "Administrátoři", "Účetnictví", "Tiskárny", nikoliv na VLAN a IP podsítě. To minimalizuje chyby spojené s lidským faktorem. Pokud má například firma mnoho poboček po Rusku a centrální kancelář je přetížena, umožňuje SD-Access řešit více úkolů přímo na místě. Například problémy s troubleshootingem.
Pro bezpečnostní otázky je důležité, že SD-Access předpokládá jasné rozdělení uživatelů a zařízení do skupin a definování politik interakce mezi nimi, autorizaci při jakémkoli připojení klienta do sítě a zajištění "práv přístupu" po celé síti. Pokud se této metodiky dodrží, správa se stává mnohem jednodušší.
Proces spuštění pro nové kanceláře byl také zjednodušen díky Plug-and-Play agentům ve switchích. Není třeba chodit do rozvaděče s konzolí, nebo dokonce jezdit na místo.
Zde jsou příklady nastavení:
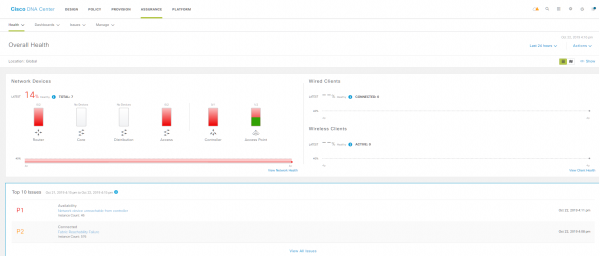
Celkový stav.
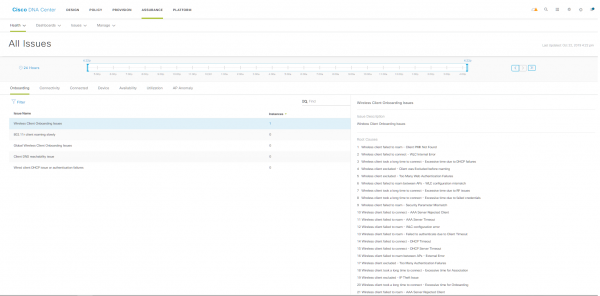
Incidenty, které by měl administrátor zkontrolovat.
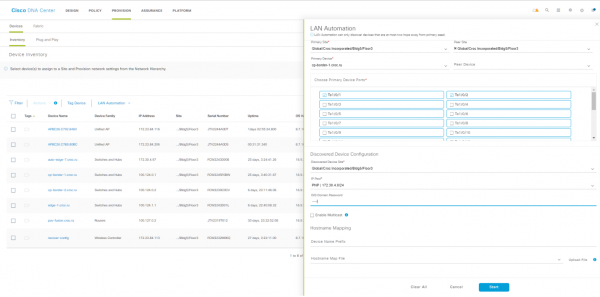
Automatické doporučení, co změnit v konfiguracích.
Plán integrace SD-WAN se SD-Access
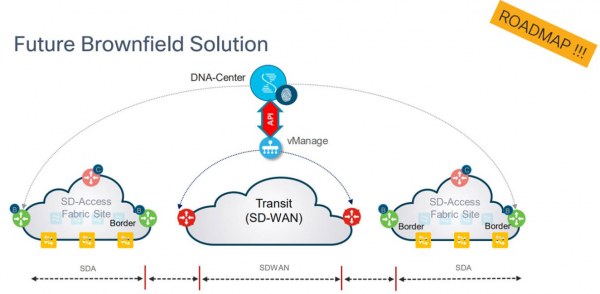
Slyšel jsem, že Cisco má takové plány — SD-WAN a SD-Access. To by mělo výrazně snížit problémy s řízením teritoriálně rozložených a lokálních KSP.
vManage (orchestrátor SD-WAN) je spravován přes API s DNA Center (řízením SD-Access).
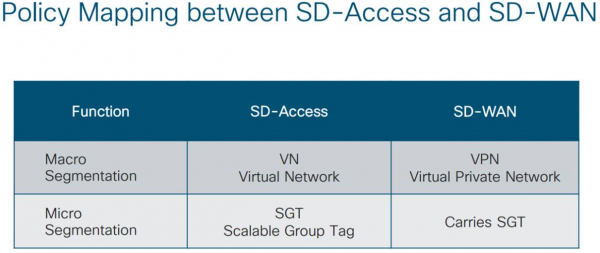
Politiky mikro- a makrossegmentace se mapují následujícím způsobem:
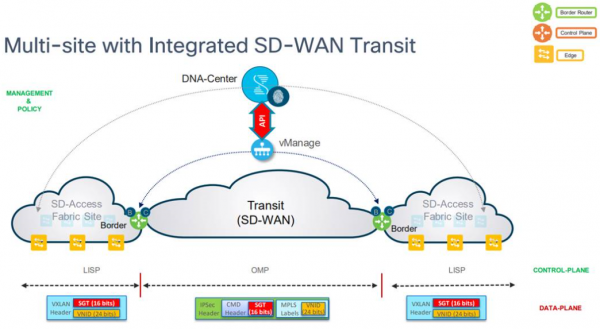
Na úrovni paketů to vypadá takto:
Kdo a co si o tom myslí
Od roku 2016 se věnujeme SD-WAN v samostatné laboratorní oblasti, kde testujeme různé varianty řešení pro potřeby maloobchodu, bankovnictví, dopravy a průmyslu.
Vždy hodně komunikujeme s reálnými zákazníky.
Mohu říci, že maloobchod již s jistotou testuje SD-WAN, přičemž někteří to dělají se dodavateli (nejčastěji s Cisco), ale jsou i ti, kteří se snaží problém vyřešit samostatně: vyvíjejí svojí verzi softwaru, která funkcionalitou připomíná SD-WAN.
Všichni chtějí nebo jinak přicházejí k centralizovanému řízení celého spektra zařízení. Je to jeden bod administrace pro nestandardní instalace a standardní pro různé dodavatele a technologie. Je důležité minimalizovat ruční práci, protože to jednak snižuje riziko lidského faktoru při nastavování zařízení, a za druhé to uvolňuje zdroje IT oddělení pro řešení dalších úkolů. Obvykle pochopení potřeby přichází kvůli velmi dlouhým cyklům aktualizace po celé zemi. A například pokud maloobchod prodává alkohol, potřebuje stálé spojení pro prodej. Aktualizace nebo prostoj během dne přímo ovlivňuje tržby.
V maloobchodu se nyní jasně formuje chápání, pro jaké úkoly IT použije SD-WAN:
- Rychlé nasazení (často je třeba na LTE před příchodem kabelového poskytovatele, často je třeba, aby novou pobočku zvedl administrátor ve městě podle GPH, a pak jen centrum sledovalo a konfigurovalo).
- Centralizované řízení, spojení pro zahraniční objekty.
- Snížení nákladů na telekomunikace.
- Různé doplňkové služby (funkce DPI umožňují prioritní dodávání provozu od důležitých aplikací, jako je pokladní systém).
- Práce s kanály automaticky, nikoli ručně.
A je zde také kontrola na shodu — hodně se o tom mluví, ale nikdo to nevnímá jako problém. Udržování toho, že vše funguje správně, také v této paradigmě normálně funguje. Mnoho lidí si myslí, že tímto směrem se bude vyvíjet celý trh síťových technologií.
Banky, podle mého názoru, zatím testují SD-WAN spíše jako novou technologickou funkci. Čekají na konec podpory předchozích generací zařízení a teprve potom se budou měnit. Banky mají vůbec svou zvláštní atmosféru, pokud jde o komunikační kanály, takže je současný stav odvětví nijak zvlášť netrápí. Problémy spíše spočívají v jiných oblastech.
Na rozdíl od ruského trhu se v Evropě SD-WAN aktivně zavádí. Mají dražší komunikační kanály, a proto evropské společnosti přinášejí svůj technologický stack do ruských poboček. V Rusku je však jistá stabilita, protože cena kanálů (i když je region výrazně dražší než centrum) je zcela přijatelná a nevzbuzuje žádné dotazy. Rok co rok se na komunikační kanály bez problémů vyčleňují rozpočty.
Tady je příklad z celosvětové praxe, kdy společnost díky SD-WAN na Cisco ušetřila čas a peníze.
Existuje taková společnost - National Instruments. V určitém okamžiku si uvědomili, že globální výpočetní síť, 'získaná' spojením 88 lokalit na celém světě, byla neefektivní. Kromě toho společnosti chyběla propustnost a výkon globální výpočetní sítě. Nebyl tam vyvážený vztah mezi neustálým růstem společnosti a omezeným IT rozpočtem.
SD-WAN pomohlo National Instruments snížit náklady na MPLS o 25 % (úspora 450 tisíc dolarů za rok 2018), a rozšířit šířku pásma o 3 075 %.
Po implementaci SD-WAN společnost získala inteligentní softwarem definovanou síť a centralizované řízení politikami, aby automaticky optimalizovala provoz a výkon aplikací. — podrobný případ.
úžasný případ přesunu S7 do jiné kanceláře, kdy to ze začátku vypadalo těžce, ale zajímavě — bylo třeba přepracovat 1,5 tisíce portů. Poté se však něco pokazilo a nakonec se administrátoři ocitli těmi posledními před termínem, na které se sypaly všechny nahromaděné zpoždění.
Přečtěte si více anglicky:
- .
- .
- .
- .
- Ale o síťových trendech ve světě.
V ruštině:
- .
- .
- .
- .
- Můj e-mail, pokud máte otázky nebo chcete otestovat své úlohy na naší stanici, — mkazakov@croc.ru.
Zdroj: habr.com
