

Pravidelně píšeme o tom, jak hackeři často používají , aby se vyhnuli odhalení. Doslova , využívají standardní nástroje Windows, čímž obejdou antiviry a další utility pro odhalení škodlivé aktivity. Jako obránci nyní musíme čelit smutným důsledkům těchto mazaných hackerských technik: dobře umístěný zaměstnanec může použít stejný přístup k tajné krádeži dat (duševního vlastnictví společnosti, čísla kreditních karet). A pokud si nedá na čas, ale bude pracovat pomalu a nenápadně, bude extrémně obtížné — ale i tak možné, pokud se použije správný přístup a odpovídající , — odhalit takovou aktivitu.
Na druhou stranu, nerad bych démonizoval zaměstnance, protože nikdo nechce pracovat v obchodním prostředí přímo z „1984“ Orwella. Naštěstí existuje řada praktických kroků a tipů, které mohou výrazně komplikovat život insiderům. Podíváme se na skryté metody útoků, které používají hackeři zaměstnanci s určitou technickou znalostí. A brzy si probereme možnosti, jak taková rizika snížit – prozkoumáme jak technické, tak organizační postupy.
Co je na PsExec špatného?
Edward Snowden se spravedlivě nebo nespravedlivě stal synonymem insiderové krádeže dat. Mimochodem, nezapomeňte se podívat na o dalších insiderech, kteří si rovněž zaslouží určitý stupeň proslulosti. Je třeba zdůraznit jeden důležitý bod o metodách, které používal Snowden — jak víme, on nenainstaloval žádný externí škodlivý software!
Naopak, Snowden použil trochu sociálního inženýrství a využil svého postavení systémového administrátora k shromažďování hesel a vytváření přihlašovacích údajů. Nic složitého — žádné , útoky nebo .
Zaměstnanci organizací nejsou vždy v unikátní pozici jako Snowden, ale z konceptu „přežívání na drobcích“ lze vytáhnout řadu lekcí, o kterých je dobré vědět – nevykonávat žádné škodlivé akce, které by mohly být odhaleny, a obzvlášť opatrně zacházet s přihlašovacími údaji. Pamatujte na tuto myšlenku.
a jeho bratranec udělaly dojem na nespočet penetračních testerů, hackerů a blogerů zabývajících se kybernetickou bezpečností. Kombinované s mimikatz, psexec umožňuje útočníkům pohybovat se uvnitř sítě, aniž by museli znát heslo v otevřené podobě.
Mimikatz zachycuje NTLM hash z procesu LSASS a poté předává token nebo přihlašovací údaje – tzv. útok "pass the hash" – v psexec, což umožňuje útočníkovi přihlásit se na jiný server jako jiný uživatel. A s každým dalším přesunem na nový server útočník shromažďuje další přihlašovací údaje, čímž rozšiřuje své možnosti v hledání dostupného obsahu.
Když jsem poprvé začal pracovat s psexec, zdál se mi opravdu kouzelný – díky , geniálnímu vývojáři psexec, – ale také vím o jeho objemných komponentech. Není vůbec nenápadný!
První zajímavý fakt o psexec je, že používá velmi složitý síťový souborový protokol SMB od Microsoftu. Pomocí SMB psexec přenáší malé binární souborové do cílového systému, umisťuje je do složky C:Windows.
Dále psexec vytváří službu Windows pomocí zkopírovaného binárního souboru a spouští ji pod velmi "nečekaným" názvem PSEXECSVC. Můžete to vidět na dálkovém stroji (viz níže).
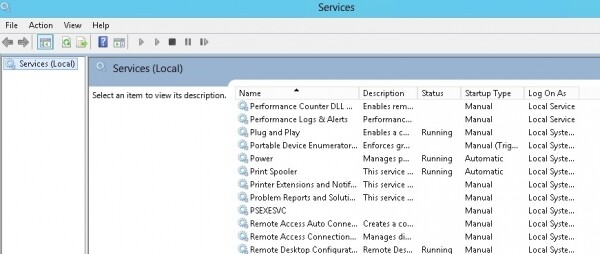
Vizitka Psexec: služba „PSEXECSVC“. Spouští binární soubor, který byl umístěn přes SMB do složky C:Windows.
Jako poslední fáze, zkopírovaný binární soubor otevírá RPC připojení k cílovému serveru a poté přijímá řídicí příkazy (výchozí – přes cmd shell Windows), spouští je a přesměrovává vstup a výstup na domácí stroj útočníka. Útočník tak vidí základní příkazový řádek – stejně, jako by byl připojen přímo.
Mnoho komponentů a velmi hlučný proces!
Složitý mechanismus vnitřních procesů psexec vysvětluje zprávu, která mě zmátla během mých prvních testů před několika lety: „Spouštím PSEXECSVC ...“ a následující pauzu před zobrazením příkazového řádku.
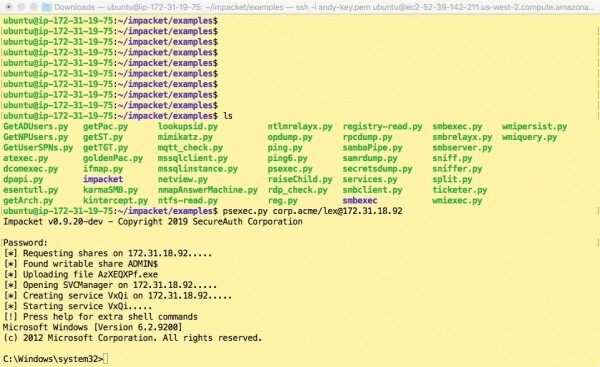
Psexec z Impacket ve skutečnosti ukazuje, co se děje „pod kapotou“.
Není překvapením, že psexec vykonával obrovské množství práce "pod kapotou". Pokud máte zájem o podrobnější vysvětlení, podívejte se na významné shrnutí.
Je zřejmé, že při použití jako nástroje pro systémovou administraci, což bylo původním účelem psexec, není nic špatného na "bzučení" všech těchto mechanismů Windows. Pro útočníka však psexec vytvoří komplikace a pro obezřetného a mazaného insidera, jako je Snowden, bude psexec nebo podobný nástroj příliš velkým rizikem.
A tady přichází Smbexec
SMB je dovedný a skrytý způsob přenosu souborů mezi servery a hackeři se vkládali přímo do SMB již odpradávna. Předpokládám, že všichni víte, že není dobré SMB porty 445 a 139 na internetu, že?
Na Defconu v roce 2013 Eric Milman () představil , aby si penetrační testeři mohli vyzkoušet skrytý průnik do SMB. Neznám celou historii, ale poté Impacket dále vylepšil smbexec. Opravdu jsem pro své testování stáhl právě skripty od Impacket v Pythonu z .
Na rozdíl od psexec, smbexec se vyhýbá přenášení potenciálně detekovatelného binárního souboru na cílový stroj. Místo toho nástroj žije z "podpory" prostřednictvím spuštění místní příkazové řádky Windows.
Co to dělá: přenáší příkaz z útočné mašiny přes SMB do speciálního příchozího souboru a poté vytváří a spouští složitou příkazovou řádku (jako služba Windows), která se zdá být známá uživatelům Linuxu. Stručně řečeno: spouští nativní Windows shell cmd, přesměrovává výstup do jiného souboru a poté ho posílá přes SMB zpět na počítač útočníka.
Nejlepší způsob, jak to pochopit, je prostudovat příkazovou řádku, kterou jsem získal z protokolu událostí (viz níže).
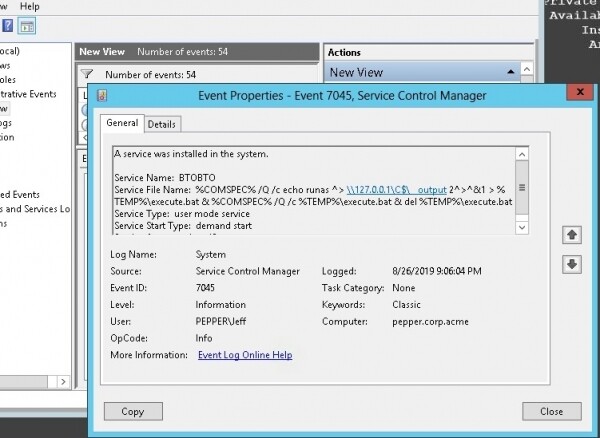
Není to nejlepší způsob přesměrování vstupu/výstupu? Mimochodem, vytvoření služby má identifikátor události 7045.
Stejně jako psexec také vytváří službu, která vykonává veškerou práci, ale služba po tom je smazána – používá se pouze jednou k provedení příkazu a pak zmizí! Zaměstnanec informační bezpečnosti, který sleduje stroj oběti, nebude schopen odhalit zjevné indikátorů útoku: žádný spouštěný škodlivý soubor, žádná trvalá služba není nastavena a není důkaz o použití RPC, jelikož SMB je jediným prostředkem přenosu dat. Skvělé!
Útočník má k dispozici "pseudo-shell" s prodlevami mezi odesláním příkazu a přijetím odpovědi. Ale to je zcela dostatečné pro práci útočníka – ať už interního nebo externího hackera, který už má základnu – aby začal hledat zajímavý obsah.
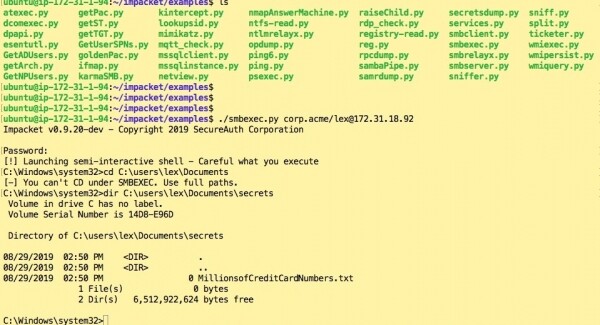
Pro zpětný přenos dat z cílového stroje na stroj útočníka se používá . Ano, to je ta samá Samba , ale přetvořená na Python skript pomocí Impacket. V podstatě smbclient umožňuje diskrétně organizovat přenos FTP přes SMB.
Pojďme udělat krok zpět a přemýšlet o tom, co to může znamenat pro zaměstnance. V mojí fiktivní scénáři, dejme tomu, blogerce, finanční analytikovi nebo vysoce placenému bezpečnostnímu konzultantovi, je povoleno používat osobní notebook k práci. V důsledku jistého magického procesu se na firmu urazí a "pouští se do všeho možného". V závislosti na operačním systému notebooku buď používá verzi Pythonu od Impact, nebo Windows verzi smbexec nebo smbclient ve formě .exe souboru.
Stejně jako Snowden, zjistí heslo jiného uživatele buď tak, že mu nahlédne přes rameno, nebo má štěstí a narazí na textový soubor s heslem. A s těmito údaji začne zkoumat systém na nové úrovni oprávnění.
Hacking DCC: nepotřebujeme žádný "hloupý" Mimikatz
Ve svých předchozích příspěvcích zaměřených na pentest jsem velmi často používal mimikatz. Je to skvělý nástroj pro zachycení přihlašovacích údajů – NTLM hashů a dokonce i hesel v otevřené podobě, skrývajících se uvnitř notebooků a čekajících, až jimi budou použity.
Časy se změnily. Nástroje monitorování se zlepšily v detekci a blokování mimikatz. Administrátoři informační bezpečnosti mají také více možností, jak snížit rizika spojená s útoky typu "pass the hash" (dále jen PtH).
Co by tedy měl udělat chytrý zaměstnanec, aby získal další přihlašovací údaje bez použití mimikatz?
V balíčku od Impacket je nástroj nazvaný , která extrahuje přihlašovací údaje z keše Domain Credential Cache, nebo stručně DCC. Jak chápu, pokud doménový uživatel vstupuje na server, ale řadič domény není k dispozici, DCC umožňuje serveru autentifikovat uživatele. Tak či onak, secretsdump vám umožňuje stáhnout všechny tyto hashe, pokud jsou dostupné.
DCC-hashe jsou ne NTLM-hashe a nelze je použít pro útok PtH.
No, můžete se pokusit je prolomit, abyste získali původní heslo. Microsoft se však stal chytřejším v práci s DCC a prolomit DCC-hashe je extrémně obtížné. Ano, existuje , "nejrychlejší online generátor hesel na světě", ale vyžaduje k efektivnímu fungování GPU.
Místo toho se pokusme uvažovat jako Snowden. Zaměstnanec může provést osobní sociální inženýrství a možná zjistit nějaké informace o osobě, jejíž heslo se snaží prolomit. Například zjistit, zda byla kdykoli prolomena online-účty této osoby a prostudovat jejich heslo v otevřené podobě na přítomnost jakýchkoli indicií.
A to je ten scénář, kterým jsem se rozhodl řídit. Představme si, že insider zjistil, že její nadřízená Cruella byla několikrát prolomena na různých webových stránkách. Po analýze několika z těchto hesel si uvědomuje, že Cruella upřednostňuje používat formát názvu baseballového týmu „Yankees“ a aktuální rok za ním – „Yankees2015“.
Pokud se teď snažíte to reprodukovat ve svých domácích podmínkách, můžete stáhnout malý, „C“ , implementující algoritmus hashování DCC, a zkompilovat jej. , mimochodem, přidal podporu DCC, takže jej také můžete použít. Představme si, že insider nechce ztrácet čas studiem John the Ripper a preferuje spouštění „gcc“ na zastaralém C kódu.
Ztvárňující roli insidera, spustil jsem několik různých kombinací a nakonec jsem zjistil, že heslo Cruelly je „Yankees2019“ (viz níže). Mise splněna!
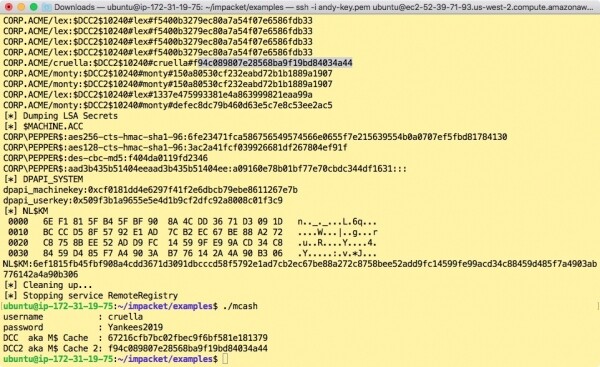
Trochu sociálního inženýrství, špetka hádání a špetka Maltego – a už jste na cestě k prolomení hashe DCC.
Navrhuji tímto skončit. K této otázce se vrátíme v dalších publikacích a prozkoumáme ještě více pomalých a skrytých metod útoku, při čemž budeme i nadále stavět na vynikajícím souboru utilit od Impacket.
Zdroj: habr.com
