

Dnes vznikla potřeba monitorovat změny určitých souborů na serveru, existuje mnoho různých způsobů, například , ale protože jsem nedávno začal používat , rozhodl jsem se monitorovat soubory pomocí Elasticu, jedním z jeho .
Instalaci Elastic stacku a Auditbeat nebudu podrobně popisovat, vše je v manuálech, jediné, co musíte udělat po instalaci, je upravit soubor auditbeat.yml, v modulu file_integrity přidejte cestu k monitorovanému souboru.
Po nastavení a spuštění se v Kibana objeví index auditbeat-*
Dále vytvoříme monitorování, uvedeme název monitorování, interval kontroly a také typ monitorování a soubor indexu:
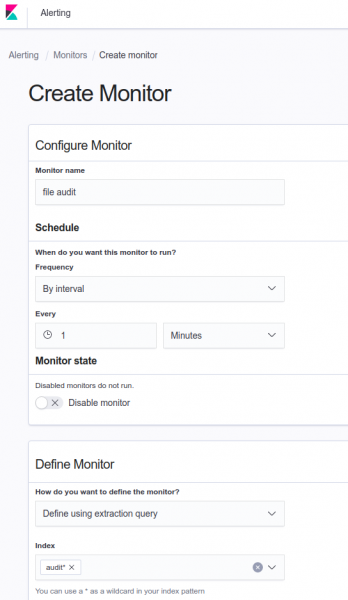
v Definujte dotaz na extrakci napíšeme následující:
Definujte dotaz na extrakci
{
    "query": {
        "bool": {
            "must": [
                {
                    "match_phrase": {
                        "file.path": {
                            "query": ""

                        }
                    }
                }
            ],
            "filter": [
                {
                    "term": {
                        "event.action": {
                            "value": "attributes_modified"    #změny atributů, možné hodnoty jsou created nebo deleted

                        }
                    }
                },
                {
                    "range": {
                        "@timestamp": {
                            "from": "now-1m" #období, za které sledujeme změny

                        }
                    }
                }
            ],
            "adjust_pure_negative": true,
            "boost": 1
        }
    }
}
Poté klikneme na tlačítko Spustit a ověříme dotaz, mělo by se objevit toto:
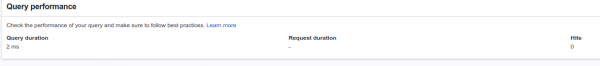
Zkusíme změnit cílový soubor a znovu spustit dotaz:

jak vidíte hits se změnil na 2, klikneme na aktualizaci a vytvoříme spouštěč na změnu hodnoty:
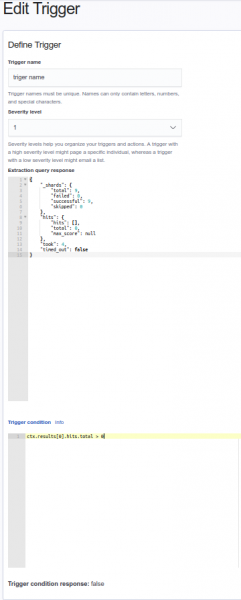
Necháme vše, jak je na obrázku.
Dále můžete nastavit upozornění v Slacku nebo jiném messengeru.
Zdroj: habr.com
