

Kdysi stačilo pro ochranu lokální sítě běžné firewall a antivirus, ale proti útokům moderních hackerů a pandemii malwaru je taková sada už nedostatečně efektivní. Starý známý firewall analyzuje pouze hlavičky paketů a povoluje nebo blokuje je podle souboru formálních pravidel. O obsahu paketů nic neví, a proto nedokáže rozpoznat zdánlivě legální akce útočníků. Antivirus ne vždy zachytí škodlivý software, a tak se před administrátorem objevuje úkol sledovat anomální aktivitu a včas izolovat infikované hostitele.
Existuje mnoho pokročilých nástrojů, které umožňují chránit IT infrastrukturu společnosti. Dnes si promluvíme o systémech detekce a prevence narušení s otevřeným zdrojovým kódem, které lze implementovat bez nutnosti zakoupit drahé vybavení a softwarové licence.
Klasifikace IDS/IPS
IDS (Intrusion Detection System) je systém určený k registraci podezřelých akcí v síti nebo na jednotlivém počítači. Vede záznamy událostí a informuje odpovědného pracovníka za informační bezpečnost. V rámci IDS můžeme vyčlenit následující prvky:
- senzory pro sledování síťového provozu, různých záznamů atd.
- analyzační subsystém, který v získaných datech odhaluje známky škodlivého vlivu;
- úložiště pro shromažďování primárních událostí a výsledků analýzy;
- ovládací konzoli.
Původně byly IDS klasifikovány podle umístění: mohly být orientovány na ochranu jednotlivých uzlů (host-based nebo Host Intrusion Detection System — HIDS) nebo chránit celou firemní síť (network-based nebo Network Intrusion Detection System — NIDS). Je také třeba zmínit tzv. APIDS (Application protocol-based IDS): ty sledují omezenou skupinu aplikačních protokolů pro odhalení specifických útoků a nevykonávají hlubokou analýzu síťových paketů. Tyto produkty obvykle připomínají proxy a používají se k ochraně konkrétních služeb: webových serverů a webových aplikací (např. napsaných v PHP), databázových serverů atd. Typickým zástupcem této třídy je mod_security pro webový server Apache.
Zajímáme se především o univerzální NIDS, které podporují širokou škálu komunikačních protokolů a technologii hluboké analýzy paketů DPI (Deep Packet Inspection). Tyto systémy monitorují veškerý procházející provoz od úrovně kanálu a odhalují široké spektrum síťových útoků, stejně jako pokusy o neoprávněný přístup k informacím. Často se takové systémy vyznačují distribuovanou architekturou a mohou spolupracovat s různým aktivním síťovým vybavením. Je třeba poznamenat, že mnohé moderní NIDS jsou hybridní a kombinují několik přístupů. V závislosti na konfiguraci a nastaveních mohou plnit různé úkoly – například ochranu jednoho uzlu nebo celé sítě. Navíc funkce IDS pro pracovní stanice převzaly antivirové balíčky, jež se staly multifunkčními firewally, které také řeší úkoly rozpoznávání a blokování podezřelého provozu.
Zpočátku mohly IDS pouze detekovat činnost škodlivého softwaru, práci skenerů portů nebo porušování firemních bezpečnostních politik uživateli. Při výskytu určité události informovaly správce, ale brzy se ukázalo, že k rozpoznání útoku nestačí – je nutné jej zablokovat. Tak se IDS transformovaly na IPS (Intrusion Prevention Systems) – systémy prevence narušení, které jsou schopny spolupracovat se síťovými bránami.
Metody detekce
Moderní řešení pro detekci a prevenci narušení používají různé metody k určení škodlivé aktivity, které lze rozdělit do tří kategorií. To nám dává další možnost klasifikace systémů:
- Signaturní IDS/IPS odhalují v provozu určité vzory nebo sledují změny stavu systémů, aby určili síťový útok nebo pokus o nákazu. Prakticky nezpůsobují falešné poplachy, ale nejsou schopny odhalit neznámé hrozby.
- Systémy IDS pro detekci anomálií nepoužívají útočné signatury. Rozpoznávají chování informačních systémů, které se odchyluje od normy (včetně anomálií v síťovém provozu), a dokážou identifikovat i neznámé útoky. Tyto systémy generují poměrně mnoho falešných poplachů a při nevhodném použití mohou paralyzovat fungování místní sítě.
- Systémy IDS založené na pravidlech fungují na principu: pokud FAKT, pak AKCE. V podstatě se jedná o expertní systémy s databázemi znalostí — souhrném faktů a pravidel logického odvození. Tato řešení jsou náročná na nastavení a vyžadují od administrátora podrobné porozumění fungování sítě.
Historie vývoje IDS
Era rychlého rozvoje internetu a podnikových sítí začala v 90. letech minulého století, avšak pokročilé technologie síťové bezpečnosti začali odborníci řešit o něco dříve. V roce 1986 publikovali Dorothy Denning a Peter Neumann model IDES (Intrusion Detection Expert System), který se stal základem většiny moderních systémů detekce průniků. Tento systém využíval expertní systém k identifikaci známých typů útoků, stejně jako statistické metody a profily uživatelů/systémů. IDES byla spuštěna na pracovních stanicích Sun, kontrolující síťový provoz a data aplikací. V roce 1993 byla vydána NIDES (Next-generation Intrusion Detection Expert System) — expertní systém nového typu pro detekci průniků.
Na základě prací Deninga a Neimana vznikl v roce 1988 expertní systém MIDAS (Multics intrusion detection and alerting system), který využívá P-BEST a LISP. V té době byla také vytvořena na statistických metodách založená systém Haystack. Další statistický detektor anomálií W&S (Wisdom & Sense) byl vyvinut o rok později v Národní laboratoři Los Alamos. Rozvoj oboru probíhal rychlým tempem. Například v roce 1990 byl v systému TIM (Time-based inductive machine) implementován detekce anomálií s využitím induktivního učení na sekvenčních vzorcích uživatele (jazyk Common LISP). NSM (Network Security Monitor) pro detekci anomálií porovnával přístupové matice a ISOA (Information Security Officer’s Assistant) podporoval různé strategie detekce: statistické metody, kontrolu profilu a expertní systém. Systém ComputerWatch vytvořený v AT&T Bell Labs používal pro kontrolu jak statistické metody, tak i pravidla, a první prototyp distribuovaného IDS vyvinuli vývojáři z Kalifornské univerzity již v roce 1991 — DIDS (Distributed intrusion detection system) byla zároveň expertním systémem.
Zpočátku byly IDS proprietární, ale již v roce 1998 Národní laboratoř Lawrence Berkeley uvedla Bro (v roce 2018 byla přejmenována na Zeek) — systém s otevřeným zdrojovým kódem, který používá vlastní pravidlový jazyk pro analýzu dat libpcap. V listopadu téhož roku se objevil sniffer paketů APE, který využíval libpcap a o měsíc později byl přejmenován na Snort, a později se stal plnohodnotným IDS/IPS. Tehdy začaly vznikat také mnohé proprietární řešení.
Snort a Suricata
V mnoha společnostech mají preference pro bezplatné IDS/IPS s otevřeným zdrojovým kódem. Dlouhou dobu bylo standardním řešením již zmíněné Snort, ale v současnosti ji nahradila systém Suricata. Podívejme se na jejich výhody a nevýhody podrobněji. Snort kombinuje výhody signaturní metody s možností detekce anomálií v reálném čase. Suricata také umožňuje použít jiné metody kromě rozpoznávání útoků na základě signatur. Systém byl vytvořen odštěpenou skupinou vývojářů projektu Snort a podporuje funkce IPS od verze 1.4, zatímco ve Snort možnost prevence útoků přišla později.
Hlavním rozdílem mezi dvěma populárními produkty je, že Suricata má možnost využití GPU pro výpočty v režimu IDS, a také má pokročilejší IPS. Systém je původně navržen pro vícerozměrnost, zatímco Snort je produkt pro jednorozměrné zpracování. Díky své dlouhé historii a zděděnému kódu nevyužívá optimálně vícejádrové vícerozměrné hardwarové platformy, zatímco Suricata na běžných osobních počítačích umožňuje zpracování datového toku až 10 Gbit/s. O podobnostech a rozdílech obou systémů by se dalo dlouho diskutovat, ale i když Suricata běží rychleji, pro úzké kanály to nemá zásadní význam.
Možnosti nasazení
IPS by měla být umístěna tak, aby systém mohl sledovat kontrolované části sítě. Nejčastěji to je dedikovaný počítač, jehož jedno rozhraní je připojeno za hranicemi zařízení a „dívá se“ přes ně do nezabezpečených veřejných sítí (Internet). Druhé rozhraní IPS je připojeno na vstup chráněné části, aby veškerý provoz procházel systémem a byl analyzován. V komplikovanějších případech chráněných segmentů jich může být několik: například v podnikových sítích se často vyčleňuje demilitarizovaná zóna (DMZ) s veřejně dostupnými službami z Internetu.
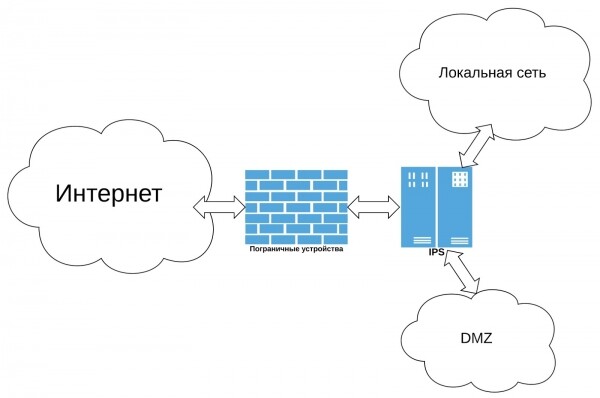
Taková IPS může zabránit pokusům o skenování portů nebo prolomení hesel, využívání zranitelností v poštovním serveru, webovém serveru nebo skriptech, stejně jako dalším typům externích útoků. V případě, že počítače v místní síti budou napadeny škodlivým softwarem, IDS jim zabrání navázat spojení s venkovními servery botnetu. Pro důkladnější ochranu vnitřní sítě bude pravděpodobně vyžadována složitá konfigurace s distribuovaným systémem a nákladnými spravovanými přepínači schopnými zrcadlit provoz pro připojené rozhraní IDS na jednom z portů.
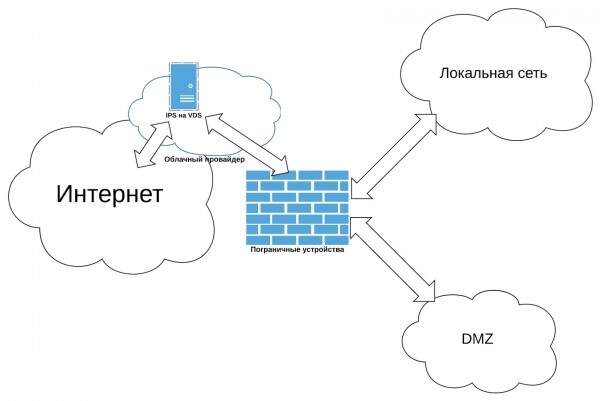
Často jsou podnikové sítě vystaveny distribuovaným útokům zaměřeným na odmítnutí služby (DDoS). Ačkoliv moderní IDS dokážou s nimi bojovat, výše uvedený způsob nasazení zde jen stěží pomůže. Systém rozpoznává škodlivou aktivitu a blokuje parazitní provoz, ale k tomu musí pakety projít externím internetovým připojením a dostat se na jeho síťové rozhraní. V závislosti na intenzitě útoku nemusí datový kanál zvládnout zátěž a cíl útočníků bude dosažen. Pro takové případy doporučujeme nasadit IDS na virtuálním serveru s výrazně výkonnějším internetovým připojením. Připojení VPS k lokální síti je možné přes VPN, a poté je třeba nastavit směrování veškerého externího provozu. Pak v případě DDoS útoku nebude třeba posílat pakety přes připojení k poskytovateli, budou zablokovány na externím uzlu.
Problém volby
Zjistit lídra mezi bezplatnými systémy je velmi obtížné. Výběr IDS/IPS závisí na topologii sítě, potřebných funkcích ochrany, stejně jako na osobních preferencích administrátora a jeho ochotě se zabývat nastaveními. Snort má delší historii a je lépe zdokumentován, ačkoli informace o Suricatě také nejsou těžko dostupné na internetu. V každém případě k osvojování systému bude třeba vynaložit určité úsilí, které se nakonec vrátí — komerční hardwarové a hardwarově-softwarové IDS/IPS stojí dost draho a ne vždy se vejdou do rozpočtu. Nevyplatí se litovat ztraceného času, protože dobrý administrátor vždy zvyšuje kvalifikaci na účet zaměstnavatele. V této situaci mají všichni zisk. V následujícím článku se podíváme na některé možnosti nasazení Suricaty a v praxi porovnáme modernější systém s klasickým IDS/IPS Snort.
Zdroj: habr.com
