

Informační bezpečnost se oddělila od telekomunikací jako samostatný obor se svou specifikou a svým vybavením. Existuje však málo známá třída zařízení, která stojí na pomezí telekomunikací a informační bezpečnosti – brokeri síťových paketů (Network Packet Broker), také nazývaní zátěžoví vyrovnávače, specializované/m monitorovací switche, agregátory provozu, Security Delivery Platform, Network Visibility a tak dále. A my, jako ruský výrobce a vývojář takových zařízení, bychom chtěli o nich říci více.
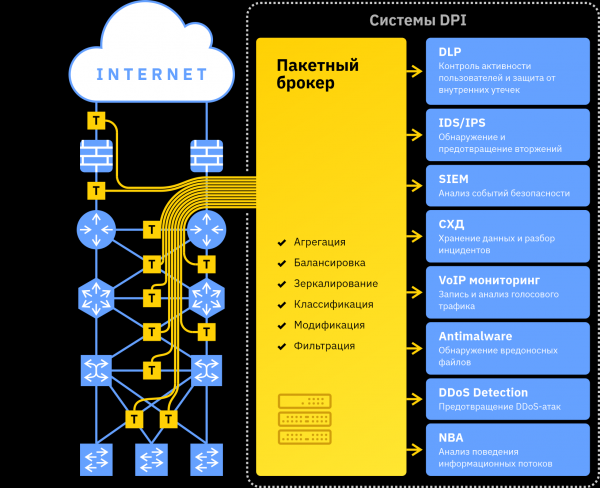
Oblast použití a řešené úkoly
Brokeri síťových paketů jsou specializovaná zařízení, která našla největší uplatnění v systémech informační bezpečnosti. Tento typ zařízení je relativně nový a málo zastoupený v běžné síťové infrastruktuře ve srovnání se switchemi, směrovači atd. Pionýrem ve vývoji tohoto typu zařízení byla americká společnost Gigamon. V současnosti na tomto trhu přibylo značně více hráčů (včetně podobných řešení od známého výrobce testovacích komplexů – společnosti IXIA), ale o existenci takových zařízení stále ví jen úzký okruh profesionálů. Jak bylo uvedeno výše, ani terminologie není jednoznačná: názvy se pohybují od „systémů zajištění průhlednosti sítě“ po jednoduché „vyrovnávače“.
Při vývoji brokerů síťových paketů jsme se setkali s tím, že kromě analýzy směrů rozvoje funkcionality a testování v laboratořích/testovacích zónách je nutné současně vysvětlovat potenciálním zákazníkům existenci takové třídy zařízení, protože ne všichni o nich ví.
Před 15-20 lety bylo v síti málo provozu a šlo převážně o méně důležitá data. Ale v podstatě opakuje : rychlost internetového připojení se každoročně zvyšuje o 50 %. Objem provozu rovněž vytrvale roste (na grafu je uvedena prognóza z roku 2017 od společnosti Cisco, zdroj Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
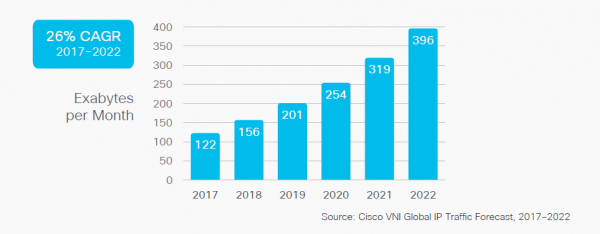
Spolu se zvýšením rychlosti roste důležitost cirkulující informace (to zahrnuje obchodní tajemství i proslulé osobní údaje) a celkově funkčnost infrastruktury.
Obor informační bezpečnosti se tedy také začal vyvíjet. Průmysl na to reagoval vznikem celého spektra zařízení pro hlubokou analýzu provozu (DPI): od systémů pro prevenci DDoS útoků až po systémy pro správu bezpečnostních událostí, včetně IDS, IPS, DLP, NBA, SIEM, Antimailware a tak dále. Obvykle je každý z těchto prostředků software, který se instaluje na serverovou platformu. Každý program (analytické prostředky) je navíc instalován na svou vlastní serverovou platformu: výrobci softwaru jsou různí, a také pro analýzu na úrovni L7 je zapotřebí množství výpočetních zdrojů.
Při budování systému informační bezpečnosti je nezbytné vyřešit několik hlavních úkolů:
- Jakým způsobem přenášet provoz z infrastruktury na analytické systémy? (Původně navržené SPAN porty v moderní infrastruktuře již nestačí ani co do počtu, ani co do výkonu.)
- Jakým způsobem rozdělovat provoz mezi různé analytické systémy?
- Jakým způsobem škálovat systémy v případě nedostatečného výkonu jednoho instance analyzátoru pro zpracování veškerého příchozího provozu?
- Jakým způsobem monitorovat rozhraní 40G/100G (a v blízké budoucnosti i 200G/400G), protože analytické prostředky v současnosti podporují pouze rozhraní 1G/10G/25G?
A následující související úkoly:
- Jakým způsobem minimalizovat nežádoucí provoz, který nevyžaduje zpracování, ale dostává se na analytické prostředky a spotřebovává jejich zdroje?
- Jakým způsobem zpracovávat enkapsulované pakety a pakety se služebními štítky zařízení, jejichž příprava na analýzu se ukazuje být buď náročná na zdroje, nebo zcela nerealizovatelná?
- Jakým způsobem vyloučit z analýzy část provozu, která nepodléhá regulaci bezpečnostní politikou (například provoz manažera)?
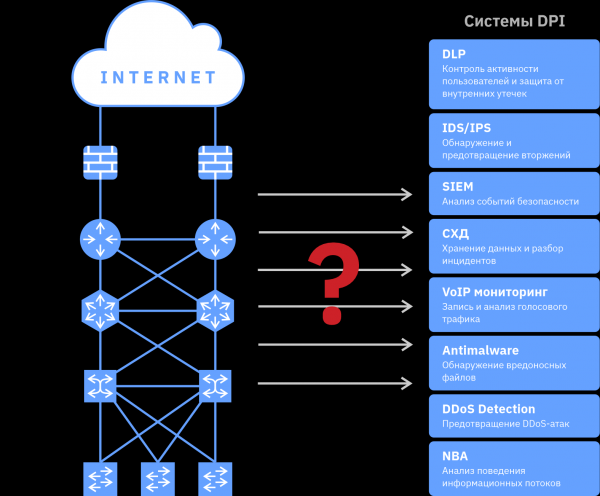
Jak je všem známo, poptávka vytváří nabídku, a v reakci na tyto potřeby začali vznikat brokeři síťových paketů.
Obecný popis brokerů síťových paketů
Brokery síťových paketů fungují na úrovni paketů, a v tom jsou podobné běžným switchům. Hlavní rozdíl od switchů spočívá v tom, že pravidla pro distribuci a agregaci provozu v brokerech síťových paketů jsou zcela určena nastaveními. V brokerech síťových paketů neexistují standardy pro vytváření tabulek přeposílání (MAC tabulek) a protokolů výměny s jinými switchemi (například STP), a proto je rozsah možných nastavení a rozuměných polí v nich mnohem širší. Broker může rovnoměrně rozdělit provoz z jednoho nebo více vstupních portů na určený rozsah výstupních portů s funkcí rovnoměrného zatížení na výstupu. Lze stanovit pravidla pro kopírování, filtrování, klasifikaci, deduplikaci a modifikaci provozu. Tato pravidla mohou být aplikována na různé skupiny vstupních portů brokera síťových paketů, a také aplikována postupně za sebou ve samotném zařízení. Důležitou výhodou paketového brokera je schopnost zpracování provozu při plné rychlosti toku a zachování integrity sessions (v případě vyvažování zátěže na několik stejnorodých systémů DPI).
Zachování integrity sessions spočívá v přenosu všech paketů relace transportní úrovně (TCP/UDP/SCTP) na jeden port. To je důležité, protože systémy DPI (obvykle jde o software běžící na serveru připojeném k výstupnímu portu paketového brokera) analyzují obsah provozu na úrovni aplikací, a všechny pakety odesílané/přijímané jednou aplikací musí přicházet na stejný instance analyzátoru. Pokud se pakety jedné relace ztratí nebo rozdělí mezi různé zařízení DPI, ocitne se každé jednotlivé zařízení DPI v situaci, která je podobná čtení neúplného textu, tedy jednotlivých slov z něj. A pravděpodobně text nepochopí.
Takže, orientovány na systémy informační bezpečnosti, brokery síťových paketů mají funkce, které pomáhají připojit k vysokorychlostním telekomunikačním sítím softwarové komplexy DPI a snížit jejich zátěž: provádějí předběžné filtrování, klasifikaci a přípravu provozu pro zjednodušení následného zpracování.
Kromě toho, jelikož brokeri síťových paketů poskytují širokou škálu statistik a často jsou připojeni k různým bodům sítě, nacházejí také své místo při diagnostice problémů s funkčností samotné síťové infrastruktury.
Základní funkce brokerů síťových paketů
Název „specializované/monitorovací switche“ vznikl od základního účelu: shromáždit provoz z infrastruktury (obvykle pomocí pasivních optických odboček TAP a/nebo SPAN portů) a rozdělit jej mezi prostředky analýzy. Mezi různé typy systémů se provoz zrcadlí (duplikuje), mezi stejnými typy se vyvažuje. V základní funkce obvykle patří filtrování podle polí až do L4 (MAC, IP, TCP/UDP port atd.) a agregace několika slabě zatížených kanálů do jednoho (například pro zpracování na jednom systému DPI).
Tato funkce zabezpečuje řešení základního úkolu — připojení systémů DPI k síťové infrastruktuře. Brokery různých výrobců, které se omezují na základní funkčnost, zabezpečují zpracování až 32 rozhraní 100G na 1U (více rozhraní se fyzicky nevejde na přední panel 1U). Nicméně neumožňují snížit zátěž na prostředky analýzy a pro složitou infrastrukturu nemohou zabezpečit ani požadavky na základní funkci: relace rozdělená do několika tunelů (nebo opatřená MPLS značkami) se může rozbalancovat na různé instance analyzátoru a celkově vypadnout z analýzy.
Kromě přidání rozhraní 40/100G a tím pádem zvýšení výkonu se brokeri síťových paketů aktivně vyvíjejí v oblasti poskytování zásadně nových možností: od vyvažování podle vložených hlaviček tunelů až po dešifrování provozu. Bohužel, takové modely se nemohou pyšnit výkonem v terabitech, ale umožňují vytvořit skutečně kvalitní a technicky „krásný“ systém informační bezpečnosti, v němž každý analytický prostředek zaručeně získává pouze potřebné informace v nejvhodnější podobě pro analýzu.
Rozšířené funkce brokerů síťových paketů
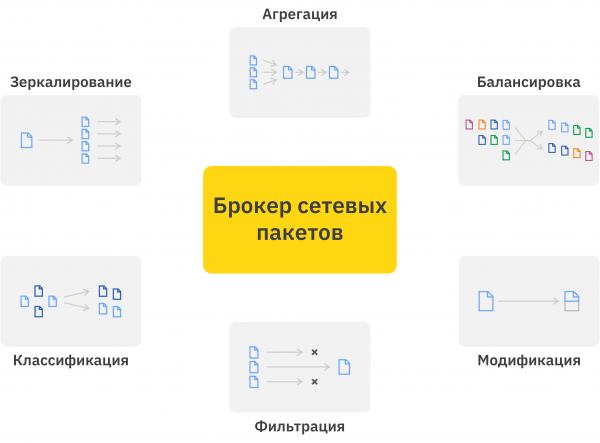
1. Uvedené výše vyvažování podle vložených hlaviček v tunelovaném provozu.
Proč je to důležité? Zvažme 3 aspekty, které mohou být kritické společně nebo jednotlivě:
- zajištění rovnoměrnosti vyvažování při malé četnosti tunelů. V případě, že na bodu připojení informačních bezpečnostních systémů jsou pouze 2 tunely, nebude možné je rozdělit podle externích hlaviček na 3 serverové platformy a zachovat relaci. V tomto případě se provoz v síti přenáší nerovnoměrně a směrování každého tunelu do samostatného zpracování vyžaduje nadbytečnou kapacitu tohoto zpracovatele;
- zajištění integrity relací a toků vícesessionových protokolů (například FTP a VoIP), jejichž pakety se ocitly v různých tunelech. Složitost síťové infrastruktury neustále narůstá: zálohování, virtualizace, zjednodušení správy a tak dále. Na jedné straně to zvyšuje spolehlivost z pohledu přenosu dat, na druhé straně ztěžuje práci informačně-bezpečnostních systémů. I při dostatečné kapacitě analyzátorů pro zpracování vyhrazeného kanálu s tunely se problém ukazuje jako neřešitelný, protože část paketů uživatelské relace se přenáší jiným kanálem. Ačkoli se v některých infrastrukturách ještě snaží o integritu relací, vícesessionové protokoly mohou směřovat zcela různými cestami;
- vyvažování při existenci MPLS, VLAN, individuálních štítků zařízení atd. Nejštědřeji tunely, ale přesto základní funkční vybavení může toto přenášené údaje chápat nikoli jako IP a vyvažovat podle MAC adres, což opětovně narušuje rovnoměrnost vyvažování nebo integritu relací.
Broker síťových paketů analyzuje externí hlavičky a postupně přechází k ukazatelům až k nejvnořenější IP hlavičce a vyvažuje již na jejím základě. Výsledkem je, že toků se stává podstatně více (tedy je možné je víc rovnoměrně rozložit na více platforem) a systém DPI dostává všechny pakety relace a všechny související relace vícesessionových protokolů.
2. Modifikace provozu.
Jedna z nejširších funkcí s mnoha možnostmi a variantami jejich použití:
- odstranění payloadu, v tomto případě se na prostředek analýzy přenášejí pouze hlavičky paketů. To je relevantní pro analytické nástroje nebo typy provozu, u nichž obsah paketů nehraje roli nebo není analyzovatelný. Například u šifrovaného provozu mohou být zajímavá parametrická data výměny (kdo, s kým, kdy a kolik), zatímco payload představuje v podstatě odpad, zabírající kanál a výpočetní prostředky analyzátoru. Jsou možné variace, kdy je payload oříznut, počínaje zadaným posunem – to poskytuje analyzátorům dodatečný prostor.
- detunelování, tedy odstranění hlaviček, které označují a identifikují tunely. Cílem je snížit zátěž na analytické nástroje a zvýšit jejich účinnost. Detunelování může probíhat na základě pevného posunu nebo dynamickou analýzou hlaviček a určením posunu pro každý paket.
- odstranění části hlaviček paketů: MPLS značek, VLAN, specifických polí externího zařízení.
- maskování části hlaviček, například maskování IP adres za účelem anonymizace provozu.
- přidání provozních informací do paketu: časové značky, vstupní port, značky třídy provozu atd.
3. Deduplicace – čištění od opakovaných paketů provozu, které jsou předávány k analytickým prostředkům. Opakující se pakety obvykle vznikají z důvodů připojení k infrastruktuře – provoz může procházet několika analýzami a být zrcadlen s každým z nich. Také dochází k opakovanému odesílání nedoručených TCP paketů, ale pokud jich je hodně, jsou to spíše otázky k monitorování kvality sítě, a ne k informační bezpečnosti v ní.
4. Rozšířené funkce filtrování – od vyhledávání konkrétních hodnot podle zadaného posunu po signaturní analýzu celého paketu.
5. Generace NetFlow/IPFIX – sběr širokého spektra statistik o procházejícím provozu a jeho přenos k analytickým prostředkům.
6. Dešifrování SSL provozu, funguje za podmínky předchozího nahrání certifikátu a klíčů do brokeru síťových paketů. Nicméně to umožňuje výrazně odlehčit analytickým prostředkům.
Existuje ještě mnoho užitečných a marketingových funkcí, ale hlavní zřejmě byly uvedeny.
Rozvoj systémů detekce (napadení, DDoS útoky) v systémech jejich prevence, stejně jako zavedení aktivních prostředků DPI, vyžadoval změnu zapojení z pasivního (přes TAP nebo SPAN porty) na aktivní („v přerušení“). Tato okolnost zvýšila požadavky na spolehlivost (protože selhání v takovém případě vede k narušení funkčnosti celé sítě, nikoli pouze ke ztrátě kontroly nad informační bezpečností) a vedla k výměně optických odboček za optické bypass (aby se vyřešil problém závislosti funkčnosti sítě na funkčnosti systémů informační bezpečnosti), ale hlavní funkčnost a jejím požadavkům zůstaly stejné.
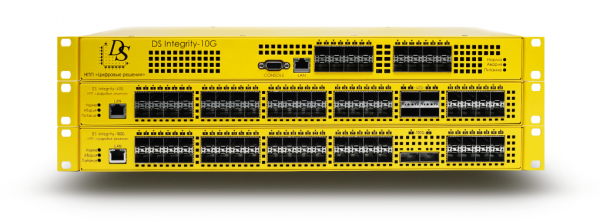
Vyvinuli jsme DS Integrity Brokery síťových paketů s rozhraními 100G, 40G a 10G od konstrukce a schématu až po vestavěný software. Přičemž na rozdíl od jiných brokerů paketů jsou funkce modifikace a vyvažování podle vnořených hlaviček tunelů u nás realizovány hardwarově, při plné rychlosti portů.
Zdroj: habr.com
