

, že 80 % elektronických zpráv na světě je spam. To znamená, že se jedná o e-maily, které příjemci nejsou vůbec potřeba (a to je smutné). Ale jako by toho nebylo málo, mezi spamem se často objevují zprávy zaslané s maligními cíli: například za účelem krádeže nebo smazání dat, nebo vydírání.
KDPV:
Jak víme, aby e-mail skutečně způsobil škodu počítačovým systémům, většinou nestačí pouze doručení zprávy příjemci. Je potřeba "oponent, nakloněný ke spolupráci", tj. uživatel musí sám provést akce, které povedou k naplnění úmyslu útočníka.
Obvykle takovým aktem je "otevření" souboru přílohy e-mailu, tedy manuální spuštění zpracování souboru příslušným programem zpracovatelem uvnitř operačního systému uživatele.
Co je ještě smutnější, oponent-pomocník - to je zcela častý jev, a náš spammer-útočník se na něj může plně spolehnout.
A to vede k
Stručně řečeno, naše účetní otevře účet a tam není účet, ale virus.
Zlovolné zprávy mají samozřejmě významné rozdíly. Ale spoléhat se na pozornost a uvědomělost uživatelů je špatný nápad. I hlučné koncerty na téma „neotevírejte takovéto“ se do paměti kancelářského pracovníka časem vytrácejí, i s ohňostrojem a sólovým vystoupením ředitele (skladba „Polymery“).
Samozřejmě, dobře nastavené systémy nás ochrání před většinou podobných útoků. Ale klíčové slovo je přece „před většinou“. Stoprocentní záruku nikdo nedá; a pokud už se uživatelovi dostane, posílení jeho pozice jako jednoho z nejslabších míst systémů – to je dobrá věc.
V oblasti počítačového zločinu technologie a sociální inženýrství jdou ruku v ruce. Útočník tuší, že je těžké předstírat, že je někdo, komu uživatel bezpodmínečně důvěřuje, a proto je nucen použít i jiné taktiky: zastrašování, nátlak, napodobování uznávaných autorit a/nebo použití příslušných falešných názvů – například posílání zpráv jménem státních orgánů a velkých společností.
A jak nás učí staré rčení: pokud nemůžeme zvítězit, musíme se ujmout vedení. Oprávněně, čím jsme horší než spammeři? Jsme mnohem lepší! A máme také více možností. A samotný úkol si vyžádá minimální programovací dovednosti a prakticky se nedotkne existujících systémů.
Upozornění: autor není spammer, spammer není autor. Autor je pouze a výhradně na straně dobra.
Úkol je velmi jednoduchý:
budeme sami posílat našim uživatelům e-maily, které budou podobné zlovolným. V přílohách těchto e-mailů přiložíme dokumenty, kde velkými písmeny napíšeme „NEOTVÍREJTE DOKUMENTY Z TAKOVÝCH E-MAILŮ. Buďte opatrní a obezřetní.“
Tímto způsobem máme následující podmínky:
Podmínka 1. E-maily musí být různé.Pokud budeme posílat všem pokaždé ten samý e-mail, nebude to mít žádný rozdíl od obyčejných připomínek na schůzkách, na které mají uživatelé silný imunitní systém. Musíme stimulovat u uživatele systém odpovědný za učení. Z toho vyplývají následující podmínky:
Podmínka 2. E-maily musí vypadat jako skutečné.Posílat e-maily od s.r.o. „Maso-kompani“ nebo Baracka Obamy je možné, ale neefektivní. Má smysl využívat opravdu existující (a různé!) názvy organizací a úřadů;
Podmínka 3. Také je důležité, aby e-maily vypadaly trochu divně.Měly by být poněkud podezřelé, aby vzbudily podezření a aktivovaly u uživatele systém učení;
Podmínka 4. A při tom všem e-maily by měly přitahovat pozornost a provokovat.No, tady je to jednoduché, ani nám nemusí nic vymýšlet: spammeři už za nás všechno udělali. „Pokuty“, „Soudní rozhodnutí“ a dokonce i jednoduše „Dokumenty“ v přílohách, „Sankce“, „Přepočty“, „Úroky“ v předmětu a spousta slov „Naléhavě“, „Okamžitě“, „Musíme“, „Umakamte“ v textu – a je hotovo.
K realizaci této kouzelné sady budou potřeba minimální programovací dovednosti a nudný večer. Autor použil Python 3 (protože se potřeboval procvičit) a JS (na sběr dat, přímo z konzole prohlížeče). Ale většina kódu je snadno realizovatelná pomocí nativních nástrojů OS (bash, cmd), jen s kódováním si dáte pořádně zabrat.
Je třeba říci, že samotný nápad nenáleží autorovi, ale byl odkoukaný od jedné velké mezinárodní společnosti. Nicméně je to tak běžná myšlenka, že jakmile ji autor zaslechl, s výkřiky „proč jsem na to dřív nepřišel“ se vrhl do její realizace.
Takže, jako první potřebujeme části, ze kterých sestavíme email. Začneme s polem From – kdo bude strašit naše bázlivé uživatele. Kdo to asi bude: samozřejmě banky, daňové úřady, soudy a různá podivná s.r.o. Můžeme také přidat šablony pro budoucí automatické doplňování, jako například PAI. CmpNmF. Viz from.txt
Teď vlastně potřebujeme jména. S.r.o. Kopretina a Vektor, stejně jako nekonečně se opakující „Městský soud“ asi nevyvolají žádnou odezvu v srdci.
Naštěstí internet nám poskytuje úžasné možnosti získávání informací. Například, lze získat jednoduchým příkazem v JavaScriptu přímo v konzoli prohlížeče, jako například:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}Takto lze velmi rychle sestavit skvělou databázi pro naše úkoly (tím spíše, že autor to už udělal za vás 🙂 ). Budeme ukládat v čistém textu, databáze pro tento úkol je zbytečná. V projektu je použita kódování UTF-8 s BOM, pro případ použití nejrůznějších specifických znaků. Viz soubory txt s odpovídajícími názvy.
Dále je potřeba vygenerovat korektní (z pohledu standardu, ale nemusí být nutně existující) emailovou adresu odesílatele, aby se náš email správně zobrazoval a přesměrovával. Pro některé názvy autor použil fixní domény, pro jiné – autogeneraci z názvu s využitím knihovny pro transliteraci, například s.r.o. „Vektor“ -> warning@ooovektor.ru. Jméno schránky je vybráno ze seznamu v kódu a také má vzbuzovat respekt: „vzyskanie“, „shtraf“, „dolg“, „alarm“ a další „zapros“.
Teď – předmět emailu.
Předmět by měl nutně upoutat pozornost, jinak email projde bez povšimnutí. Nechte volný průchod svému vnitřnímu strašáku účetních a všechno vyjde: „Uzavření účtu(ů) (CmpNm)", „Hlavnímu účetnímu (CmpNm)", „Požadavek (pro CmpNm)", „Okamžitě zaplaťte (!!!)“ a další šprýmy.
Viz subj.txt. Přidejte podle chuti, smíchejte, dobře nezamíchejte.
Text zprávy by měl být poněkud podivný. Už jsme upoutali pozornost uživatele, nyní naším úkolem je vzbudit podezření. Proto se v tomto bodě není třeba příliš snažit. Vezmeme si od spammerů výhružné fráze a budeme je náhodně kombinovat, stoprocentní věrohodnost nám pouze překáží. Bude to vypadat jako nesmysl, například:
(důležitá) Informace (s.r.o. "TEST") K účtu v rámci soudního řízení
 otevřete dokumenty v příloze
 rozhodnutí v příloze
Viz msg.txt. Doplnění jsou vítána.
A nakonec příloha. V projektu je momentálně plánováno 3 typy příloh: pdf, doc, docx. Soubor se kopíruje ze vzorů bez změny obsahu, příloze se přiděluje jméno ze seznamu („Usnesení“, „Soudní rozhodnutí“ apod., viz flnms.txt). Pro první dva typy je velikost generována náhodně přidáním nul na konec souboru. U docx takto nefunguje (i když po obnovovací proceduře se soubor Word otevře; a LibreOffice, například, bez problémů otevírá docx soubory, do kterých byly přidány externí soubory pomocí archivačních nástrojů).
A dostaneme takovéto zázrak:
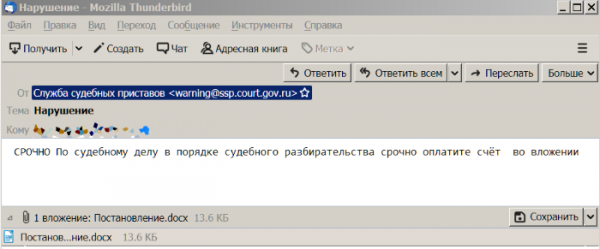
Můžete odesílat:
gen_msg.py buh@oootest.ru
Vlastně, to je vše. Práce na hodinu a užitek… A užitek bude. Protože teorie je suchá, ale strom života bujně zelená – vysvětlení nedocházejí, připomínky se zapomínají a lidé si dovednosti osvojují pouze v praxi. A lépe budeme učiteli, než později všechno obnovovat z záloh, že?
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Zkoušeli jste to na svých uživatelích? Jaké byly výsledky?
0,0%Nikdo se nenadal, smazali to bez otázek0
0,0%Někteří hlásili podezřelé zprávy, přílohy neotevřeli0
50,0%Někteří otevřeli přílohy (řeknu v komentářích, co se dělo dál)3
50,0%Dostal jsem vynadáno od šéfa3
Hlasovalo 6 uživatelů. 21 uživatel se zdrželo.
Zdroj: habr.com
