

O vydání 12. verze Sysmon bylo oznámeno 17. září na . Ve skutečnosti byly v tento den vydány také nové verze Process Monitor a ProcDump. V tomto článku se podívám na klíčovou a spornou novinku 12. verze Sysmon — typ událostí s Event ID 24, do kterého se loguje práce s clipboardem.
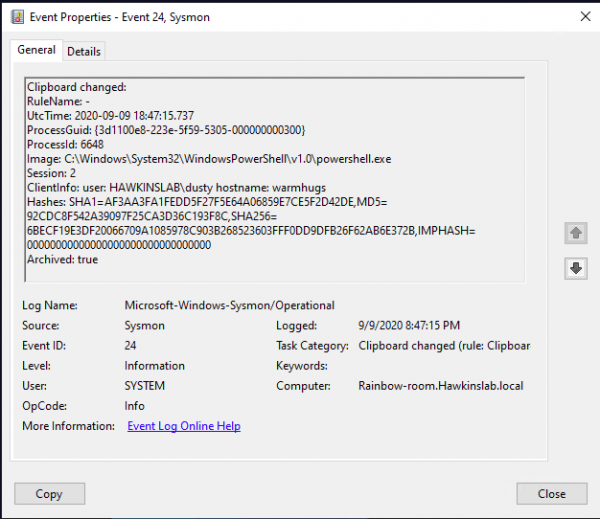
Informace z tohoto typu událostí otevírají nové možnosti kontroly podezřelé aktivity (a také nové zranitelnosti). Budete tak moci pochopit, kdo, odkud a co se pokusil zkopírovat. Pod článkem najdete popis některých polí nové události a pár případových studií.
Nová událost obsahuje následující pole:
Image: proces, jehož data byla zapsána do clipboardu.
Session: seance, ve které došlo k zápisu do clipboardu. Může to být system(0) při práci v interaktivním nebo vzdáleném režimu atd.
ClientInfo:
obsahuje jméno uživatele seance a v případě vzdálené seance — původní jméno hostitele a IP adresu, pokud jsou tyto údaje k dispozici. Hashes:
určuje jméno souboru, do kterého byl zkopírovaný text uložen (analogicky k událostem typu FileDelete). Archived:
stav, zda byl text z clipboardu uložen do archivačního adresáře Sysmon. Pár posledních polí vyvolává obavy. Skutečnost je taková, že od verze 11 může Sysmon (při odpovídajících nastaveních) ukládat různá data do svého archivačního adresáře. Například Event ID 23 loguje události týkající se odstraňování souborů a může je ukládat stejně do toho samého archivačního adresáře. K názvům souborů, které vznikly jako výstup práce s clipboardem, se přidává tag CLIP. Samotné soubory obsahují přesná data, která byla zkopírována do clipboardu.
Takto vypadá uložený soubor
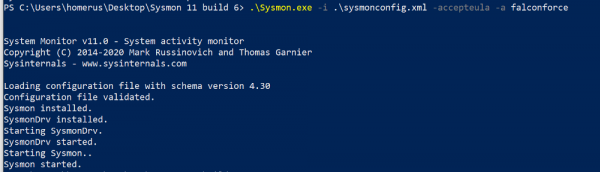
Ukládání do souboru se aktivuje při instalaci. Můžete nastavit whitelist procesů, pro které se text ukládat nebude.
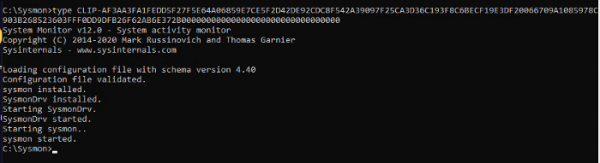
Takto vypadá instalace Sysmon s odpovídajícím nastavením archivačního adresáře:
Tady, myslím, stojí za to zmínit správce hesel, které také používají clipboard. Přítomnost Sysmonu v systému se správcem hesel vám (nebo útočníkovi) umožní zachytit tato hesla. Pokud připustíme, že víte, který konkrétní proces alokuje zkopírovaný text (což nemusí vždy být proces správce hesel, ale může to být nějaký svchost), lze toto vyloučení přidat do whitelistu a neukládat.
Zde si myslím, že je třeba zmínit správce hesel, kteří také používají schránku. Přítomnost Sysmonu v systému se správcem hesel vám (nebo útočníkovi) umožní zachycovat tato hesla. Pokud předpokládáme, že víte, který konkrétní proces alokuje zkopírovaný text (a to nemusí vždy být proces správce hesel, ale může to být nějaký svchost), je možné tuto výjimku přidat na seznam povolených a neukládat.
Možná jste nevěděli, že text z clipboardu je zachycován vzdáleným serverem při přepnutí na něj v režimu sezení RDP. Pokud máte něco v clipboardu a přepínáte mezi sezeními RDP, tyto informace s vámi budou cestovat.
Shrneme možnosti Sysmon pro práci s clipboardem.
Zaznamenávají se:
- Textová kopie vkládaného textu přes RDP a lokálně;
- Zachycení dat z clipboardu různými nástroji/procesy;
- Kopírování/vkládání textu z/na lokální virtuální stroj, i když tento text ještě nebyl vložen.
Nezaznamenávají se:
- Kopírování/vkládání souborů z/na lokální virtuální stroj;
- Kopírování/vkládání souborů přes RDP.
- Malware, který zachycuje váš clipboard, zapisuje pouze do samotného clipboardu.
Přes všechny své nejasnosti tento typ událostí umožní obnovit algoritmus činnosti útočníka a pomůže odhalit dosud nedostupná data pro sestavení postmortemů po útocích. Pokud je záznam obsahu clipboardu přesto povolen, je důležité zaznamenávat každý fakt přístupu k archivačnímu adresáři a identifikovat potenciálně nebezpečné (zahájené nikoli sysmon.exe).
Pro zaznamenávání, analýzu a reakci na výše uvedené události lze použít nástroj , který kombinuje všechny tři přístupy a navíc je efektivním centralizovaným úložištěm všech shromážděných surových dat. Můžeme nastavit jeho integraci s oblíbenými SIEM systémy za účelem minimalizace nákladů na jejich licenční zajištění přesunem zpracování a ukládání surových dat do InTrust.
Chcete-li se dozvědět více o InTrust, přečtěte si naše předchozí články nebo .
(populární článek)
Zdroj: habr.com
