

Dnes se pustíme do studia routerů. Pokud jste prošli mým videokurzem od první do sedmnácté lekce, již jste se naučili základy switchů. Nyní přecházíme k dalšímu zařízení – routeru. Jak víte z předchozího videa, jedno z témat kurzu CCNA se právě tak nazývá – Cisco Switching & Routing.
V této sérii se nebudeme zabývat routery Cisco, ale prozkoumáme koncept směrování jako takového. Budeme mít tři hlavní témata. První je přehled toho, co už víte o routerech a rozhovor o tom, jak to může být aplikováno společně se znalostmi, které jste získali při studiu switchů. Musíme pochopit, v čem spočívá spolupráce switchů a routerů.
Dále se podíváme, co to vlastně směrování je, co znamená a jak funguje, a poté přejdeme k typům směrovacích protokolů. Dnes používám topologii, kterou jste již viděli v předchozích lekcích.
Prozkoumali jsme, jak se data pohybují v síti a jak probíhá třífázové TCP handshake. První zpráva odesílaná v síti je SYN paket. Zjistíme, jak probíhá třífázové handshake, když počítač s IP adresou 10.1.1.10 chce navázat kontakt se serverem 30.1.1.10, tj. pokouší se navázat FTP spojení.
Abychom začali spojení, počítač vytváří port zdroje s náhodným číslem 25113. Pokud jste zapomněli, jak to probíhá, doporučuji znovu si prohlédnout předchozí videolekce, kde jsme tuto otázku probírali.
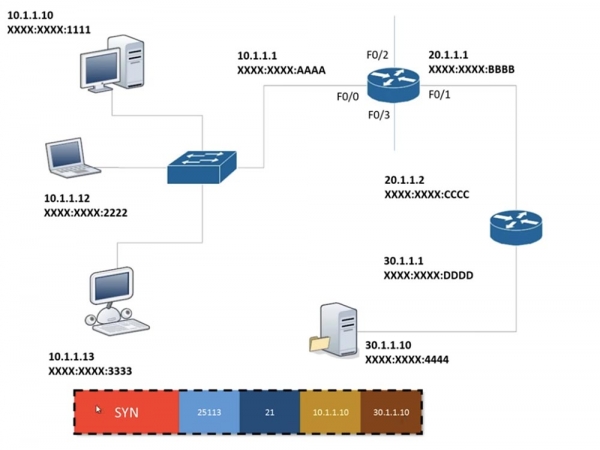
Dále umístí do rámce číslo cílového portu, protože ví, že se musí spojit s portem 21, poté přidává informace třetí úrovně OSI, tj. vlastní IP adresu a IP adresu cílového bodu. Data, obkroužená tečkovaně, se nemění, dokud nedosáhnou koncového bodu. Po dosažení serveru se také nemění, ale server přidává k rámce informace druhé úrovně, tj. MAC adresu. To souvisí s tím, že switche pracují pouze s informacemi druhé úrovně OSI. V tomto scénáři je router jediným síťovým zařízením, které zpracovává informace třetí úrovně, samozřejmě počítač také pracuje s těmito informacemi. Takže switch pracuje pouze s informacemi druhé úrovně, zatímco router – třetí.
Switch zná původní MAC adresu XXXX:XXXX:1111 a chce zjistit MAC adresu serveru, ke kterému se počítač obrací. Porovná původní IP adresu s cílovou adresou, pochopí, že tato zařízení se nacházejí v různých podsítích, a rozhodne se použít bránu pro výstup do jiné podsítě.
Často se mě ptají, kdo určuje, jaká má být IP adresa brány. Především to určuje síťový administrátor, který vytváří síť a přiděluje IP adresu každému zařízení. Jako administrátor můžete routeru přidělit jakoukoli adresu, která se nachází v rozmezí povolených adres vaší podsítě. Obvykle to je první nebo poslední platná adresa, ale neexistují žádná přísná pravidla ohledně jejího přidělení. V našem případě administrátor přidělil adresu brány, nebo routeru, 10.1.1.1 a přiřadil ji portu F0/0.
Když nastavujete síť na počítači se statickou IP adresou 10.1.1.10, přidělujete masku podsítě 255.255.255.0 a výchozí bránu 10.1.1.1. Pokud nepoužíváte statickou adresu, znamená to, že počítač používá DHCP, které přiděluje dynamickou adresu. Nezávisle na tom, kterou IP adresu počítač používá, statickou nebo dynamickou, musí existovat adresa brány pro výstup do jiné sítě.
Takže počítač 10.1.1.10 ví, že musí odeslat rámec routeru 10.1.1.1. Tento přenos probíhá uvnitř lokální sítě, kde IP adresa nemá žádný význam, zde je důležitá pouze MAC adresa. Předpokládejme, že počítač předtím nikdy nekomunikoval s routerem a nezná jeho MAC adresu, takže nejprve musí poslat ARP dotaz, kterým se ptá všech zařízení v podsíti: „Hej, kdo z vás má adresu 10.1.1.1? Prosím, sdělte mi svou MAC adresu!“. Protože ARP je vysílací zpráva, dostává se k všem portům všech zařízení, včetně routeru.
Počítač 10.1.1.12, když obdrží ARP, si myslí: „ne, moje adresa není 10.1.1.1“, a žádost odmítá, obdobně postupuje počítač 10.1.1.13. Router, když dostane žádost, chápe, že se ptají právě jeho, a odešle MAC adresu portu F0/0 – všechny porty mají různé MAC adresy – počítači 10.1.1.10. Nyní, když zná adresu brány XXXX:AAAA, která v tomto případě je cílovou adresou, počítač ji přidává na konec rámce adresovaného serveru. Spolu s tím nastavuje hlavičku rámce FCS/CRC, což představuje mechanismus pro kontrolu chyb přenosu.
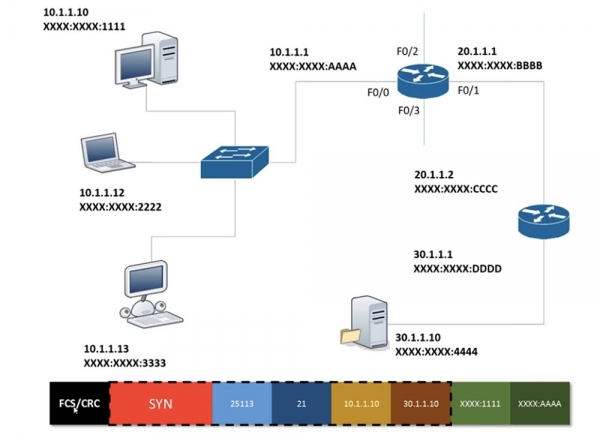
Poté je rámec počítače 10.1.1.10 odeslán dráty k routeru 10.1.1.1. Po obdržení rámce router odstraní FCS/CRC a použije ke kontrole tentýž algoritmus jako počítač. Data jsou nic jiného než soubor nul a jedniček. Pokud jsou data poškozena, tj. 1 se stane 0 nebo 0 se stane 1, nebo dojde k úniku dat, který se často objevuje při použití hubu, zařízení musí rámec znovu odeslat.
Pokud kontrola FCS/CRC proběhla úspěšně, router se podívá na MAC adresy zdroje a cíle a odstraní je, protože to jsou informace 2. úrovně, a přejde k tělu rámce, ve kterém jsou informace 3. úrovně. Z té se dozví, že informace, které rámec obsahuje, jsou určeny pro zařízení s IP adresou 30.1.1.10.
Router ví, kde se toto zařízení nachází. Tento problém jsme neřešili, když jsme se zabývali fungováním switchů, proto se na něj nyní podívejme. Router má 4 porty, proto jsem k němu přidal několik dalších spojení. Tak odkud router ví, že data pro zařízení s IP adresou 30.1.1.10 je třeba poslat přes port F0/1? Proč je neposílá přes port F0/3 nebo F0/2?
Faktem je, že router pracuje s směrovací tabulkou. Každý router má takovou tabulku, která mu umožňuje rozhodnout, přes který port má konkrétní rámec přenášet.
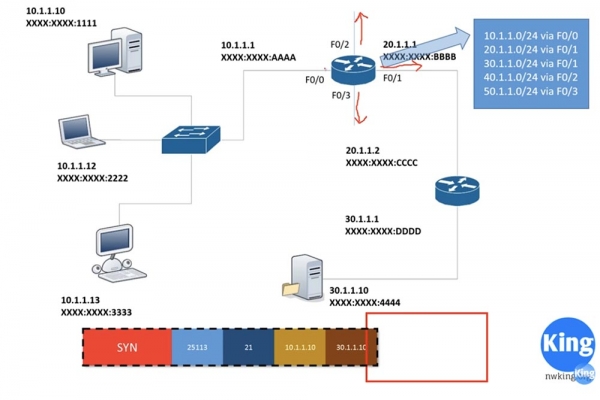
V tomto případě je port F0/0 nastaven na IP adresu 10.1.1.1, což znamená, že je připojen k síti 10.1.1.10/24. Podobně je port F0/1 nastaven na adresu 20.1.1.1, takže je připojen k síti 20.1.1.0/24. Router zná obě tyto sítě, protože jsou přímo připojeny k jeho portům. Informace o tom, že provoz pro síť 10.1.10/24 má probíhat přes port F0/0 a pro síť 20.1.1.0/24 – přes port F0/1, je známá standardně. Odkud ale router ví, jaké porty použít pro ostatní sítě?
Vidíme, že síť 40.1.1.0/24 je připojena k portu F0/2, síť 50.1.1.0/24 – k portu F0/3, a síť 30.1.1.0/24 spojuje druhý router se serverem. Druhý router má také směrovací tabulku, která uvádí, že síť 30. je připojena k jeho portu, označme ho 0/1, a s prvním routerem je spojen pomocí portu 0/0. Tento router ví, že jeho port 0/0 je spojen se sítí 20., a port 0/1 je spojen se sítí 30., a nic víc neví.
Podobně první router zná sítě 40. a 50., připojené k portům 0/2 a 0/3, ale nic neví o síti 30. Směrovací protokol poskytuje routerům informace, které nemají standardně. Mechanismus, pomocí kterého si tyto routery vzájemně předávají informace, je základem směrování, přičemž existuje dynamické a statické směrování.
Statické směrování spočívá v tom, že prvnímu routeru je dána informace: pokud je potřeba navázat spojení se sítí 30.1.1.0/24, musejí se použít porty F0/1. Když však druhému routeru přichází provoz ze serveru, který je určen pro počítač 10.1.1.10, neví, co s tím má dělat, protože v jeho směrovací tabulce jsou pouze informace o sítích 30. a 20. Proto je třeba tomuto routeru také zapsat statické směrování: pokud přijme provoz pro síť 10., musí jej poslat přes port 0/0.
Problém statického směrování spočívá v tom, že musím ručně nastavit první router pro práci se sítí 30. a druhý router pro práci se sítí 10. Je to jednoduché, pokud mám pouze 2 routéry, ale když mám 10 routerů, nastavení statického směrování zabere hromadu času. V takovém případě má smysl použít dynamické směrování.
Takže poté, co počítač obdrží rámec, první router se podívá do své směrovací tabulky a rozhodne se jej odeslat přes port F0/1. Při tom přidává k rámci MAC adresu zdroje XXXX.BBBB a MAC adresu cíle XXXX.CCCC.
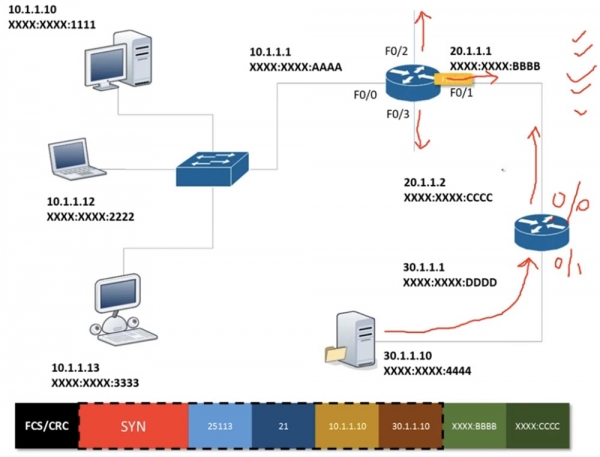
Po obdržení tohoto rámce druhý router "odstraní" MAC adresy, které se vztahují k druhé vrstvě OSI, a přejde k informacím třetí vrstvy. Vidí, že IP adresa cíle 30.1.1.10 patří do téže sítě jako port 0/1 routeru, přidá k rámci MAC adresu zdroje a MAC adresu cílového zařízení a odešle rámec serveru.
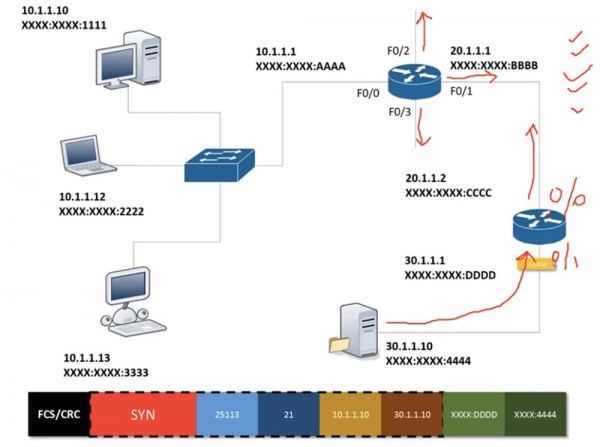
Jak jsem již zmínil, dále se stejný proces opakuje v opačném směru, tedy probíhá druhá fáze handshake, kdy server posílá zpět SYN ACK zprávu. Před tím odstraní veškeré zbytečné informace a ponechá pouze SYN paket.
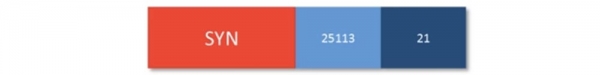
Po obdržení tohoto paketu druhý router zpracovává obdržení informace, doplní ji a odešle dál.
Takže v předchozích lekcích jsme se naučili, jak fungují switche, a nyní jsme zjistili, jak fungují routery. Pojďme si odpovědět na otázku, co představuje směrování v globálním smyslu. Představte si, že narazíte na takovou cestu, která je umístěna na křižovatce s okružními jízdami. Vidíte, že první odbočka vede k základně Královského letectva Fairfax, druhá na letiště, třetí na jih. Pokud zvolíte čtvrtý výjezd, dostanete se do slepé uličky, a přes pátý můžete projet středem města k hradu Braxby.
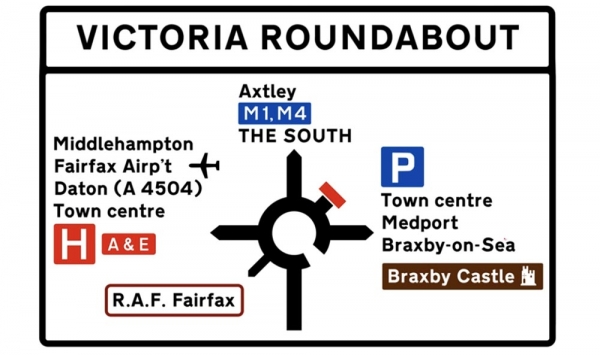
Obecně platí, že směrování je to, co nutí router přijímat rozhodnutí o tom, kam směrovat provoz. V tomto případě byste, jako řidič, měli učinit rozhodnutí, jakou výjezd z křižovatky využít. V sítích musí routery činit rozhodnutí, kam posílat pakety nebo rámce. Musíte pochopit, že směrování umožňuje vytvářet tabulky, na jejichž základě routery přijímají tato rozhodnutí.
Jak jsem řekl, existuje statické a dynamické směrování. Pojďme prozkoumat statické směrování, k tomu nakreslím 3 zařízení, která jsou navzájem propojena, přičemž první a třetí zařízení jsou připojena k sítím. Představte si, že jedna síť 10.1.1.0 chce komunikovat se sítí 40.1.1.0, a mezi routery se nacházejí sítě 20.1.1.0 a 30.1.1.0.
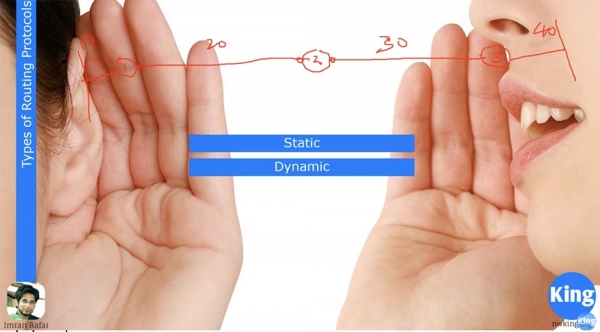
V tomto případě musí být porty routerů přiřazeny k různým podsítím. Router 1 ve výchozím stavu zná pouze sítě 10. a 20. a nic neví o ostatních sítích. Router 2 zná pouze sítě 20. a 30., protože jsou k němu připojeny, a router 3 zná jen sítě 30. a 40. Pokud chce síť 10. komunikovat se sítí 40., musím routeru 1 sdělit informace o síti 30. a že pokud chce přenést rámec ze sítě 40., měl by použít rozhraní pro síť 20. a poslat rámec přes tuto síť 20.
Druhému routeru musím přiřadit 2 trasy: pokud chce odeslat paket ze sítě 40. do sítě 10., musí použít port sítě 20., a pro odeslání paketu ze sítě 10. do sítě 40. – port sítě 30. Podobně musím informovat router 3 o sítích 10. a 20.
Pokud máte malé sítě, je statickou routování snadné nastavit. Čím větší však síť roste, tím více problémů se statickou routováním vzniká. Představte si, že jste vytvořili nové připojení, které přímo spojuje první a třetí router. V takovém případě protokol dynamické routování automaticky aktualizuje routovací tabulku routeru 1, říkající: „Pokud chcete komunikovat s routerem 3, použijte přímou trasu“!
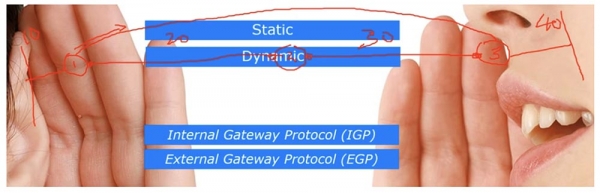
Existují dva typy routovacích protokolů: protokol vnitřního brány IGP a protokol vnější brány EGP. První protokol pracuje s odděleným, autonomním systémem, známým jako doména routování. Představte si, že máte malou organizaci, ve které je pouze 5 routerů. Pokud hovoříme pouze o komunikaci mezi těmito routery, znamená to IGP; pokud však používáte svou síť pro připojení k internetu, jako to dělají ISP poskytovatelé, používáte EGP.
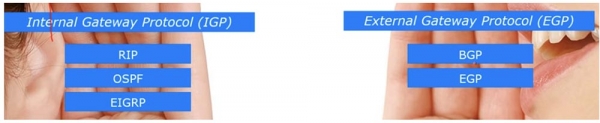
IGP používá 3 populární protokoly: RIP, OSPF a EIGRP. V učebním plánu CCNA se zmiňují pouze o dvou posledních protokolech, protože RIP je zastaralý. Je to nejjednodušší z routovacích protokolů, který se stále používá v některých případech, ale nezajišťuje potřebnou síťovou bezpečnost. To je jeden z důvodů, proč Cisco vyloučilo RIP z učebního plánu. Přesto vám o něm ráda povím, protože jeho studium pomáhá k pochopení základů routování.
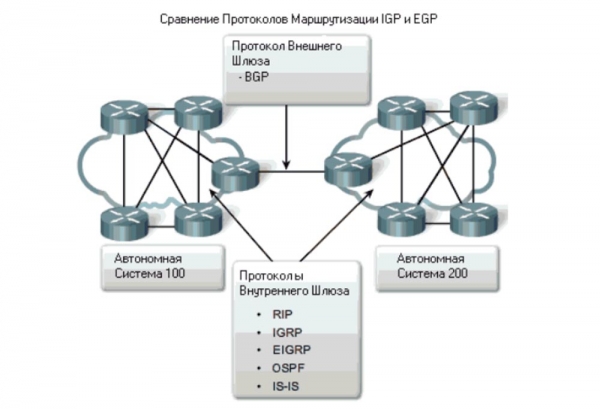
Klasifikace protokolů EGP využívá dva protokoly: BGP a samotný protokol EGP. V rámci kurzu CCNA budeme zvažovat pouze BGP, OSPF a EIGRP. Informace o RIP můžete považovat za bonus, která bude zmíněna v jednom z videonávodů.
Existují také další dva typy protokolů routování: protokoly vzdálenostního vektoru Distance Vector a protokoly routování stavu spojení Link State.
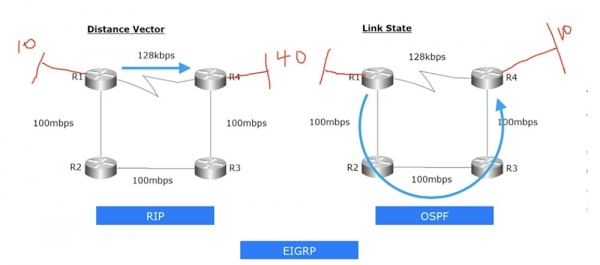
První protokol se zaměřuje na vektory vzdálenosti a směru. Například mohu navázat připojení přímo mezi routerem R1 a R4 nebo můžu zrealizovat připojení přes cestu R1-R2-R3-R4. Pokud mluvíme o protokolech routování, které používají metodu vzdálenostního vektoru, pak bude připojení vždy realizováno po nejkratší cestě. Při tom nezáleží na tom, že toto připojení bude mít minimální rychlost. V našem případě je to 128 kbit/s, což je mnohem pomalejší než připojení po trase R1-R2-R3-R4, kde rychlost činí 100 Mbit/s.
Podívejme se na protokol vzdálenostního vektoru RIP. Přidám před router R1 síť 10. a za routerem R4 – síť 40. Předpokládejme, že v těchto sítích je mnoho počítačů. Pokud chci navázat spojení mezi sítí 10. R1 a sítí 40. R4, nastavím R1 statickou routu typu: „pokud se potřebujete spojit se sítí 40., použijte přímé spojení s routerem R4“. Na všech čtyřech routrech musím také ručně nastavit RIP. Poté tabulka routování R1 automaticky označí, že pokud síť 10. chce komunikovat se sítí 40., je třeba použít přímé spojení R1-R4. I když by alternativní cesta mohla být rychlejší, protokol Distance Vector i tak zvolí nejkratší cestu s nejmenší vzdáleností přenosu.
OSPF je protokol routování stavu spojení, který vždy sleduje stav jednotlivých částí sítě. V tomto případě hodnotí rychlost kanálů a pokud zjistí, že rychlost přenosu dat po kanálu R1-R4 je velmi nízká, vybere cestu s vyšší rychlostí R1-R2-R3-R4, i když je délka delší než nejkratší cesta. Takže pokud nastavím protokol OSPF na všech routerech, při pokusu o spojení sítě 40. se sítí 10. bude provoz odeslán po trase R1-R2-R3-R4. Takže RIP je protokol vzdálenostního vektoru, zatímco OSPF je protokol routování stavu spojení.
Existuje ještě jeden protokol – EIGRP, proprietární routovací protokol Cisco. Pokud hovoříme o síťových zařízeních jiných výrobců, například Juniper, EIGRP není podporován. Je to vynikající routovací protokol, který je mnohem efektivnější než RIP a OSPF, ale lze jej používat pouze v sítích založených na zařízeních výroby Cisco. Později vám podrobněji vysvětlím, čím je tento protokol tak dobrý. Prozatím poznamenám, že EIGRP kombinuje rysy vzdáleně-vektorových protokolů a protokolů routování stavu odkazu, což z něj činí hybridní protokol.
V následujícím videozáznamu se podrobně podíváme na routery Cisco, trochu vám povím o operačním systému Cisco IOS, který je určen jak pro switche, tak pro routery. Doufám, že v hodinách 19 nebo 20 začneme podrobně studovat routovací protokoly, a na příkladu malých sítí ukážu, jak konfigurovat routery Cisco.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
