

Dnes se budeme zabývat protokolem IPv6. Předchozí verze kurzu CCNA nevyžadovala podrobné seznámení s tímto protokolem, avšak ve třetí verzi 200-125 je jeho hlubší studium povinné pro úspěšné složení zkoušky. Protokol IPv6 byl vyvinut již dávno, ale dlouhou dobu nenacházel široké využití. Je velmi důležitý pro budoucí rozvoj internetu, jelikož je určen k odstranění nedostatků rozšířeného protokolu IPv4.
Vzhledem k tomu, že protokol IPv6 je poměrně obsáhlé téma, rozdělil jsem ho na dvě videolekce: Den 24 a Den 25. První den se věnujeme základním pojmům, a ve druhém zpracujeme konfiguraci IP adres podle protokolu IPv6 pro zařízení Cisco. Dnes, jak je obvyklé, projdeme tři témata: potřeba IPv6, formát adres IPv6 a typy adres IPv6.
Dosud jsme v našich lekcích používali IP adresy podle protokolu v4, a jste zvyklí na to, že vypadají poměrně jednoduše. Když jste viděli adresu zobrazenou na tomto snímku, přesně jste věděli, o čem se mluví.
IP adresy v6 však vypadají úplně jinak. Pokud nejste obeznámeni s principem vytváření adres v této verzi internetového protokolu, především vás překvapí, že IP adresa tohoto typu zabírá velmi mnoho místa. Ve čtvrté verzi protokolu jsme měli pouze 4 desetiná čísla, což bylo snadné, ale představte si, že budete muset říct panu X jeho novou IP adresu typu 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
Ale nebojte se – na konci této videolekce budeme na mnohem lepším místě. Nejprve si povězme, proč vznikla potřeba v používání IPv6.
Dnes většina lidí používá IPv4 a je s tím spokojena. Proč tedy bylo potřeba přejít na novou verzi? Za prvé, IP adresy čtvrté verze se skládají z 32 bitů. To umožňuje vytvořit na internetu přibližně 4 miliardy adres, tedy přesný počet IP adres je 2 na 32. Při vzniku IPv4 považovali vývojáři takové množství adres za více než dostatečné. Pokud si pamatujete, adresy této verze jsou rozděleny do 5 tříd: aktuální třídy A, B, C a rezervní třídy D (multicast) a E (výzkum). Takže i když počet pracovních IP adres tvořil pouhých 75 % ze 4 miliard, tvůrci protokolu byli přesvědčeni, že to stačí pro celé lidstvo. Nicméně s rychlým rozvojem internetu se s každým rokem začal projevovat nedostatek volných IP adres a kdyby nebylo technologie NAT, volné adresy IPv4 by už dávno došly. V podstatě se NAT stal zachráncem tohoto internetového protokolu. Proto vznikla potřeba vytvořit novou verzi internetového protokolu, zbavenou nedostatků čtvrté verze. Můžete se ptát, proč se přešlo rovnou z čtvrté verze na šestou. S tím souvisí, že verze 5, stejně jako verze 1, 2 a 3, byly experimentální.
IP adresy verze 6 mají 128bitový adresní prostor. Kolikrát se podle vás zvýšil počet možných IP adres? Pravděpodobně řeknete: „čtyřikrát!“. Ale to není pravda, protože 234 je již čtyřikrát více než 232. Takže hodnota 2128 je neuvěřitelně velká – odpovídá 340282366920938463463374607431768211456. To je počet IP adres dostupných prostřednictvím protokolu IPv6. To znamená, že můžete přiřadit IP adresu čemukoli, co chcete: vašemu autu, telefonu, chytrým hodinkám. Moderní člověk může mít notebook, několik chytrých telefonů, chytré hodinky, chytrý domácí systém – televizor připojený k internetu, pračku připojenou k internetu, celý dům připojený ke světové síti. Takové množství adres umožňuje realizaci konceptu „internet věcí“, který podporuje firma Cisco. To znamená, že vše ve vašem životě je připojeno k internetu a každá věc potřebuje svou IP adresu. S IPv6 je to možné! Každý člověk na Zemi může pro svá zařízení použít miliony adres této verze a stále zůstane příliš mnoho volných. Nemůžeme předpovědět, jak se technologie vyvinou, ale můžeme doufat, že lidstvo se nedostane do doby, kdy na Zemi zůstane pouze 1 počítač. Je možné předpokládat, že IPv6 bude existovat ještě velmi dlouho. Pojďme se podívat, co představuje formát IP adresy šesté verze.
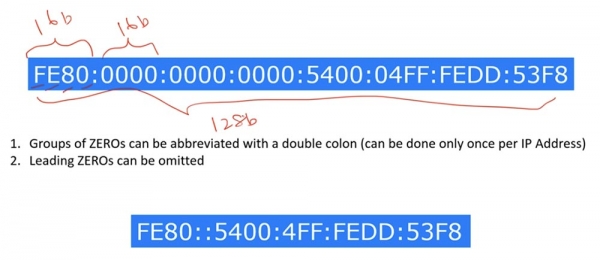
Tyto adresy se zobrazují ve formě 8 skupin hexadecimálních čísel. To znamená, že každý znak adresy má délku 4 bity, takže každá skupina ze 4 takových znaků se skládá z 16 bitů a celá adresa má délku 128 bitů. Každá skupina ze 4 znaků je oddělena od následující skupiny dvojtečkou, na rozdíl od adres IPv4, kde byly skupiny odděleny tečkami, protože tečka je desítkovou formou čísel. Protože si takovou adresu není snadné zapamatovat, existuje několik pravidel pro její zkrácení. První pravidlo říká, že skupiny, které se skládají výhradně z nul, mohou být nahrazeny dvojitým dvojtečkou. Takovou operaci lze provést na každé IP adrese pouze jednou. Pojďme si ukázat, co to znamená.
Jak vidíte v uvedeném příkladu adresy, existují tři skupiny po čtyřech nulách. Celkový počet dvojteček, které oddělují tyto skupiny 0000:0000:0000, je 2. Pokud tedy použijeme dvojité dvojtečky ::, bude to znamenat, že na tomto místě adresy jsou skupiny nul. Jak ale zjistit, kolik skupin nul toto dvojité dvojtečka představuje? Pokud se podíváte na zkrácenou formu zápisu adresy, můžete napočítat 5 skupin po 4 znacích. Ale protože víme, že celá adresa se skládá z 8 skupin, znamená to, že dvojité dvojtečka představuje 3 skupiny po 4 nulách. Toto je první pravidlo zkrácené formy adresy.
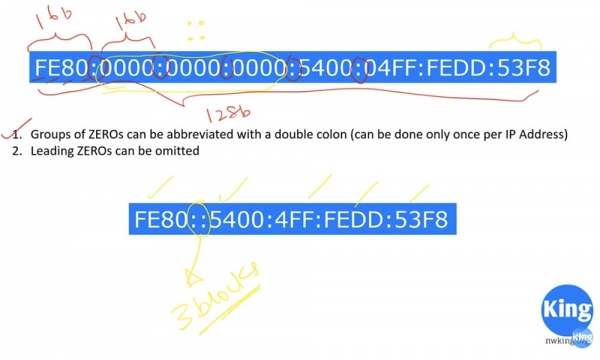
Druhé pravidlo říká, že lze vynechat počáteční nuly v každé skupině znaků. Například 6. skupina plného tvaru adresy vypadá jako 04FF, a její zkrácená forma bude vypadat jako 4FF, protože jsme vynechali počáteční nulu. Tak tedy zápis 4FF znamená nic jiného než 04FF.
Díky těmto pravidlům lze zkrátit jakoukoli IP adresu. Nicméně, i po zkrácení tato adresa nevypadá skutečně krátká. Později si ukážeme, co s tím můžeme udělat, prozatím si jednoduše zapamatujte tato 2 pravidla.
Podívejme se na to, co představují hlavičky adres verze IPv4 a IPv6.
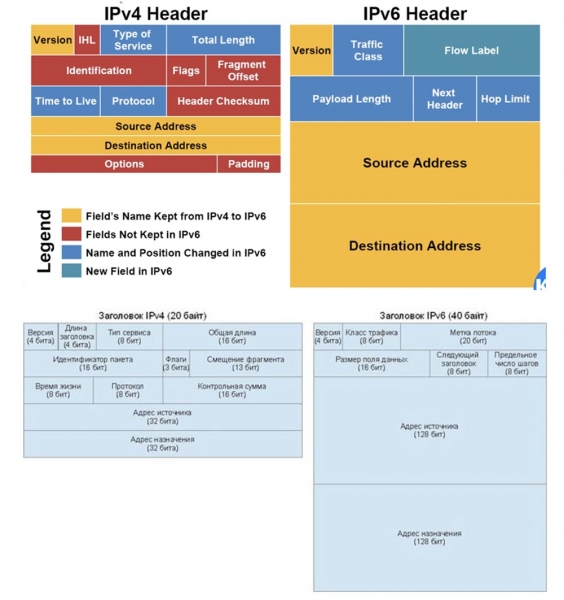
Tento obrázek, který jsem vzal z internetu, velmi dobře vysvětluje rozdíl mezi oběma hlavičkami. Jak vidíte, hlavička adresy IPv4 je mnohem složitější a obsahuje více informací než hlavička IPv6. Pokud je hlavička složitá, router vyžaduje více času na její zpracování a rozhodování o směrování, takže s použitím jednodušších IP adres šesté verze pracují routery efektivněji. Proto je IPv6 mnohem lepší než IPv4.
Délka hlavičky IPv4 od 0 do 31 bitů zabírá 32 bitů. Bez ohledu na poslední řádek Options a Padding má IP adresa verze 4 velikost 20 bajtů, což znamená, že její minimální velikost je 20 bajtů. Délka adresy šesté verze nemá minimální velikost a tato adresa má pevnou délku 40 bajtů.
V hlavičce IPv4 je nejprve uvedena verze, poté je určena délka hlavičky IHL. Ve výchozím nastavení je to 20 bajtů, ale pokud je v hlavičce uvedena dodatečná informace Options, může mít větší délku. Pokud použijete Wireshark, můžete přečíst hodnotu Version, která je rovna 4, a hodnotu IHL, která je rovna 5, což znamená pět vertikálních bloků po 4 bajtech (32 bitů) v každém, nepočítaje blok Options.
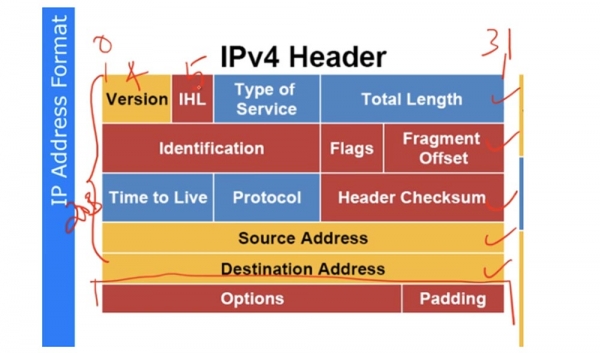
Typ služby Type of Service udává charakter paketu – například hlasový paket nebo paket dat, protože hlasový provoz má přednost před ostatními typy provozu. Jinými slovy, toto pole určuje prioritu provozu. Celková délka Total Length představuje součet délky hlavičky 20 bajtů plus délku payloadu, což jsou předávaná data. Pokud je rovna 50 bajtům, celková délka bude mít hodnotu 70 bajtů. Identifikace paketu Identification slouží k ověření integrity paketu pomocí parametru kontrolního součtu hlavičky Header Checksum. Pokud je paket fragmentován na 5 částí, každé z nich by mělo mít stejný identifikátor — posun fragmentu Fragment Offset, který může mít hodnotu od 0 do 4, přičemž každý fragment paketu by měl mít stejnou hodnotu posunu. Flaggují, zda je povolen posun fragmentů. Pokud nechcete, aby docházelo k fragmentaci dat, nastavíte flag DF – don't fragment. Existuje flag MF – more fragment. To znamená, že pokud byl první paket fragmentován na 5 částí, druhému paketu bude přiřazena hodnota 0, což znamená – žádné další fragmenty! Přitom poslední fragment prvního paketu bude označen 4, aby přijímač mohl snadno deassemblovat paket, tedy provést defragmentaci.
Všimněte si barev použitých na tomto snímku. Červenou barvou jsou označena pole, která byla vyloučena z hlavičky IPv6. Modrou barvou jsou zobrazeny parametry, které přešly ze čtvrté do šesté verze protokolu v pozměněné podobě. Žlutá pole zůstala beze změny v obou verzích. Zelenou barvou je zobrazeno pole, které se objevilo poprvé pouze v IPv6.
Pole Identification, Flags, Fragment Offset a Header Checksum byly vyloučeny, protože při moderním přenosu dat nedochází k fragmentaci a kontrola checksum není vyžadována. Před mnoha lety, při pomalém přenosu dat, byla fragmentace poměrně častým jevem, ale dnes se běžně používá Ethernet standardu IEEE 802.3 s MTU o velikosti 1500 bajtů, a fragmentace se již nevyskytuje.
TTL, nebo čas života paketu, je počítadlo s odpočtem - když čas života dosáhne 0, paket je zahazen. V podstatě to představuje maximální počet skoků, které může paket vykonat v dané síti. Pole Protocol ukazuje, jaký protokol, TCP nebo UDP, je v síti používán.
Header Checksum je zastaralý parametr, proto byl v nové verzi protokolu vyloučen. Následují pole 32-bitové adresy zdroje a 32-bitové adresy cíle. Pokud máme nějaké informace ve řádku Options, hodnota IHL se mění z 5 na 6, což naznačuje, že v hlavičce je další pole.
V hlavičce IPv6 se také používá verze Version, a třída provozu Traffic Class odpovídá poli Type of Service v hlavičce IPv4. Označení toku Flow Label je podobné Traffic Class a slouží k usnadnění směrování homogenního toku paketů. Payload Length znamená délku užitečné zátěže, nebo velikost datového pole umístěného pod hlavičkou. Délka samotné hlavičky je 40 bajtů a je konstantní, a proto není nikde zmiňována.
Pole „další hlavička“, Next Header, ukazuje, jaký typ hlavičky bude mít další paket. To je velmi užitečná funkce, která určuje typ dalšího transportního protokolu - TCP, UDP atd., a bude velmi žádána v budoucích technologiích přenosu dat. I když používáte vlastní protokol, stále můžete zjistit, který protokol bude následující.
Maximální počet skoků, nebo Hop Limit, je analogií TTL v hlavičce IPv4, to je mechanismus pro prevenci cyklování směrování. Následují pole 128-bitové adresy zdroje a 128-bitové adresy cíle. Celá hlavička má velikost 40 bajtů. Jak jsem řekl, IPv6 je mnohem jednodušší než IPv4 a mnohem efektivnější pro rozhodování směrovače.
Podívejme se na typy adres IPv6. Víme, že unicast je cílený přenos, kdy je jedno zařízení přímo spojeno s jiným a obě zařízení mohou komunikovat pouze mezi sebou. Multicast představuje sdílený přenos a znamená, že několik zařízení může současně komunikovat s jedním zařízením, které může zároveň udržovat spojení s více zařízeními. V tomto smyslu je multicast podobný rozhlasové stanici, jejíž signály se šíří všude. Pokud chcete slyšet konkrétní kanál, musíte si rádio ladit na konkrétní frekvenci. Pokud si pamatujete video lekci o protokolu RIP, víte, že tento protokol používá pro rozesílání aktualizací sdílenou doménu 255.255.255.255, ke které jsou připojeny všechny podsítě. Tyto aktualizace však obdrží pouze ta zařízení, která používají protokol RIP.
Dalším typem přenosu, který se v IPv4 nevyskytoval, se nazývá Anycast. Používá se v případě, že máte mnoho zařízení se stejnou IP adresou a umožňuje odesílat pakety nejbližšímu adresátovi z skupiny příjemců.
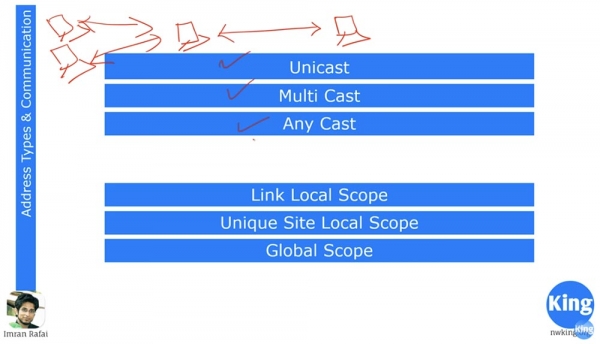
Pokud hovoříme o Internetu, kde máme CDN sítě, můžeme uvést příklad služby YouTube. Tuto službu využívá mnoho lidí na různých místech po světě, ale to neznamená, že se všichni připojují přímo k serveru společnosti v Kalifornii. Služba YouTube má mnoho serverů po celém světě, například server mého indického YouTube se nachází v Singapuru. Podobně protokol IPv6 má vestavěný mechanismus pro přenos pomocí technologie CDN pomocí geograficky distribuované síťové struktury, tedy používá Anycast.
Jak jste si všimli, zde chybí další typ přenosu, Broadcast, protože protokol IPv6 jej nepoužívá. Ale Multicast v tomto protokolu funguje podobně jako Broadcast v IPv4, pouze efektivnějším způsobem.
Šestá verze protokolu používá tři typy adres: Link Local, Unique Site Local a Global. Pamatujeme si, že v IPv4 má jedno rozhraní pouze jednu IP adresu. Představme si, že máme dvě směrovače spojené mezi sebou, takže každé z připojovacích rozhraní bude mít pouze 1 IP adresu. Při použití IPv6 každé rozhraní automaticky získá IP adresu typu Link Local. Tyto adresy začínají na FE80::/64.
Tyto IP adresy se používají pouze pro místní spojení. Lidé pracující na Windows znají velmi podobné adresy typu 169.254.X.X – to jsou adresy automaticky konfigurované podle protokolu IPv4.
Pokud počítač žádá DHCP server o přidělení IP adresy, ale z nějakého důvodu se nemůže s ním spojit, mají zařízení Microsoft mechanismus, který umožňuje počítači přidělit si IP adresu sám. V tomto případě bude adresa přibližně taková: 169.254.1.1. Podobná situace nastane, pokud máme počítač, switch a směrovač. Předpokládejme, že směrovač nedostal IP adresu od DHCP serveru a automaticky si přidělil stejnou IP adresu 169.254.1.1. Po tom pošle prostřednictvím switche po síti vysílací ARP dotaz, ve kterém se zeptá, zda některé síťové zařízení vlastní tuto adresu. Po obdržení dotazu odpoví počítač: „Ano, mám přesně takovou IP adresu!“, po čemž si směrovač přidělí novou náhodnou adresu, například 169.254.10.10, a znovu odešle ARP dotaz po síti.
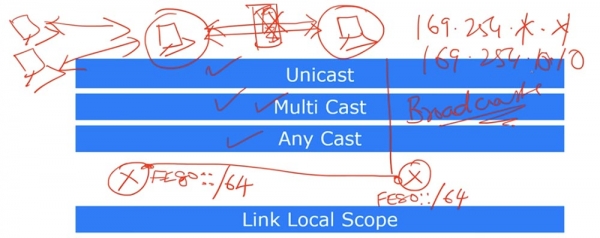
Pokud nikdo neoznámí, že má stejnou adresu, ponechá si adresu 169.254.10.10. Tímto způsobem zařízení v místní síti nemusí vůbec používat DHCP server, využívají mechanismus automatického přidělování IP adres samu sobě, aby si navzájem vytvořila spojení. To je podstata automatické konfigurace IP adres, se kterou jsme se setkali mnohokrát, ale nikdy ji nepoužívali.
Podobně má protokol IPv6 mechanismus přidělování místních IP adres Link Local, začínajících na FE80::. Zlomek 64 znamená oddělení adres sítě a adres hostitele. Přičemž prvních 64 znamená síť, a druhých 64 je hostitel.
FE80:: označuje adresy ve formátu FE80.0.0.0/, kde za lomítkem je část adres hostitele. Tyto adresy se liší pro naše zařízení a jeho připojené rozhraní a konfigurují se automaticky. Přitom část hostitele využívá MAC adresu. Jak je známo, MAC adresa představuje 48bitovou adresu IP, která se skládá ze 6 bloků po 2 hexadecimální čísla. Tento systém používá Microsoft, zatímco Cisco používá 3 bloky po 4 hexadecimální čísla.
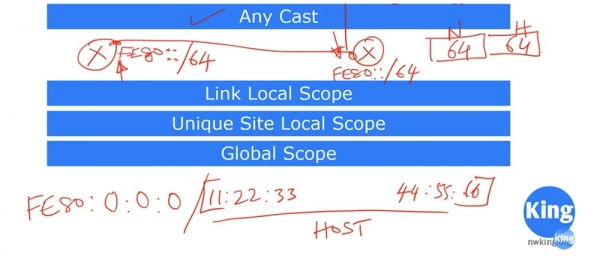
V našem příkladu budeme používat sekvenci Microsoft ve formátu 11:22:33:44:55:66. Jak je přidělována MAC adresa zařízení? Tato sekvence čísel v adrese hostitele představující MAC adresu je rozdělena na dvě části: vlevo jsou tři skupiny 11:22:33, vpravo tři skupiny 44:55:66, a mezi nimi je přidáno FF a FE. Tímto způsobem se vytváří 64bitový blok IP adresy hostitele.
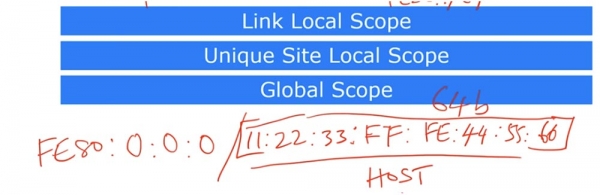
Jak je známo, sekvence ve formátu 11:22:33:44:55:66 představuje MAC adresu, která je jedinečná pro každé zařízení. Pokud vložíme mezi dvě skupiny čísel MAC adresy FF:FE, získáme jedinečnou IP adresu tohoto zařízení. Takto se vytváří IP adresa typu Local Link, která se používá pouze pro spojení mezi sousedy bez speciální konfigurace a serverů. Tato IP adresa může být použitá pouze uvnitř jednoho segmentu sítě a nemůže být použita pro vnější komunikaci mimo tento segment.
Dalším typem adresy je Unique Site Local Scope, které odpovídají interním (private) IP adresám protokolu IPv4 typu 10.0.0.0/8, 172.16.0.0/12 a 192.168.0.0/16. Důvod, proč se používají interní private a externí public IP adresy, spočívá v technologii NAT, o které jsme mluvili v předchozích lekcích. Unique Site Local Scope je technologie, která vytváří interní IP adresy. Můžete říct: „Imráne, vždyť jsi říkal, že každé zařízení může mít svou IP adresu, proto jsme přešli na IPv6,“ a budete mít naprostou pravdu. Ale někteří lidé preferují používat koncept interních IP adres z bezpečnostních důvodů. Přičemž NAT funguje jako firewall a externí zařízení se nemohou náhodně spojit se zařízeními umístěnými uvnitř sítě, protože mají lokální IP adresy, které nejsou přístupné z vnější sítě Internet. Nicméně NAT vytváří mnohé problémy týkající se VPN, například pro protokol ESP. Pro zajištění bezpečnosti protokol IPv4 používal IPSec, ale v protokolu IPv6 je vestavěný bezpečnostní mechanismus, takže spojení mezi interními a externími IP adresami je navázáno velmi jednoduše.
K tomu má IPv6 dva různé typy adres: zatímco adresy Unique Local odpovídají interním IP adresám IPv4, adresy Global odpovídají externím adresám IPv4. Mnoho lidí dává přednost vůbec nepoužívat adresy typu Unique Local, jiní se bez nich neobejdou, takže je to předmětem neustálých sporů. Myslím, že získáte mnohem více výhod, pokud budete používat pouze externí IP adresy, v prvé řadě se to týká mobility. Například moje zařízení bude mít stejnou IP adresu bez ohledu na to, kde se nacházím – v Bangaloru nebo New Yorku, takže bez problémů mohu používat jakékoli své zařízení kdekoli na světě.
Jak jsem již řekl, IPv6 má vestavěný bezpečnostní mechanismus, který umožňuje vytvářet bezpečný VPN tunel mezi místem, kde se nachází vaše kancelář, a vašimi zařízeními. Dříve jsme potřebovali externí mechanismus k vytvoření takového VPN tunelu, ale v IPv6 je to vestavěný standardní mechanismus.
Protože jsme dnes probrali dostatečně témat, přerušuji naši lekci, abychom pokračovali v diskusi o šesté verzi internetového protokolu IP v dalším videu. Jako domácí úkol vás žádám, abyste si dobře prostudovali, co je to šestnáctkový systém číslování, protože pro pochopení IPv6 je velmi důležité rozumět převodu binárního číslování na šestnáctkové a naopak. Například byste měli vědět, že 1111=F, a tak dále, stačí se na to podívat na Googlu. V dalším videu se pokusím s vámi procvičit tento převod. Doporučuji vám zhlédnout dnešní video lekci několikrát, abyste neměli žádné dotazy ohledně probíraných témat.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
