

Dnes se podíváme na dynamický trunkovací protokol DTP a VTP – protokol trunkování VLAN. Jak jsem uvedl v poslední lekci, budeme se řídit tématy zkoušky ICND2 v pořadí, jak jsou uvedena na stránkách Cisco.
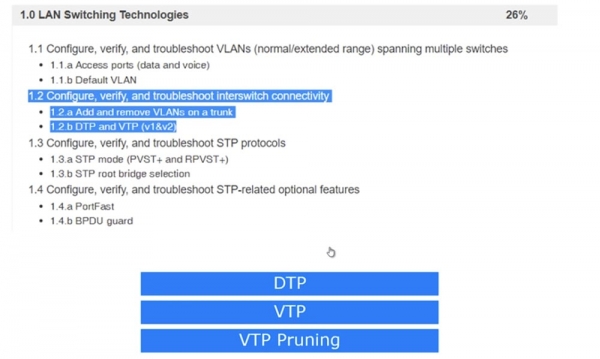
Minule jsme probrali bod 1.1, a dnes se zaměříme na 1.2 – konfigurace, kontrola a odstraňování problémů s připojením síťových switchů: přidání a odstranění VLAN z trunku a protokoly DTP a VTP verze 1 a 2.
Všechny porty switche jsou „z krabice“ ve výchozím nastavení nastaveny na používání režimu Dynamic Auto protokolu DTP. To znamená, že při spojení dvou portů různých switchů se mezi nimi automaticky aktivuje trunk, pokud je jeden z portů nastaven v režimu trunk nebo desirable. Pokud jsou porty obou switchů nastaveny na režim Dynamic Auto, trunk se nevytvoří.
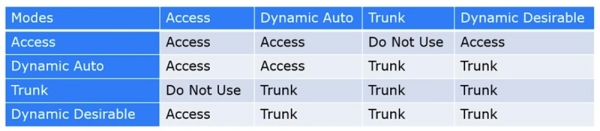
Z toho vyplývá, že vše závisí na nastavení pracovních režimů každého z 2 switchů. Pro lepší pochopení jsem vytvořil tabulku možných kombinací režimů DTP dvou switchů. Vidíte, že pokud oba switche používají Dynamic Auto, nevytvoří trunk, ale zůstanou v režimu Access. Proto pokud chcete, aby mezi dvěma switchemi byl vytvořen trunk, musíte alespoň jeden ze switchů nastavit na režim Trunk nebo nastavit trunkový port na použití režimu Dynamic Desirable. Jak ukazuje tabulka, každý z portů switche může být v jednom ze 4 režimů: Access, Dynamic Auto, Dynamic Desirable nebo Trunk.
Pokud jsou oba porty nastaveny na Access, spojené switche budou používat režim Access. Pokud je jeden port nastaven na Dynamic Auto a druhý na Access, oba budou fungovat v režimu Access. Pokud jeden port pracuje v režimu Access a druhý v režimu Trunk, switche nebude možné propojit, proto tuto kombinaci režimů nelze použít.
Takže pro správnou funkci trunkingu je nezbytné, aby jeden z portů switchů byl nastaven na Trunk a druhý na Trunk, Dynamic Auto nebo Dynamic Desirable. Trunk se také vytváří, pokud jsou oba porty nastaveny na Dynamic Desirable.
Rozdíl mezi Dynamic Desirable a Dynamic Auto spočívá v tom, že v prvním režimu port sám iniciuje trunk, odesláním DTP rámců portu druhého switche. Ve druhém režimu port switche čeká, až někdo začne komunikovat, a pokud jsou porty obou switchů nastaveny na Dynamic Auto, mezi nimi nikdy nevznikne trunk. V případě Dynamic Desirable je situace opačná – pokud jsou oba porty nastaveny na tento režim, mezi nimi se trunk vždy vytvoří.
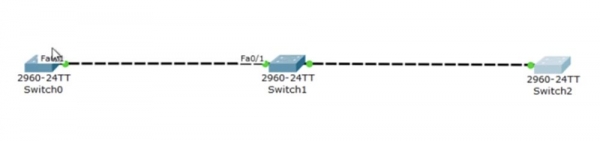
Doporučuji si tuto tabulku zapamatovat, protože vám pomůže správně nastavit switche navzájem. Podívejme se na tento aspekt v programu Packet Tracer. Postupně jsem spojil dohromady 3 switche a nyní zobrazím na obrazovce okna konzolí CLI pro každé z těchto zařízení.
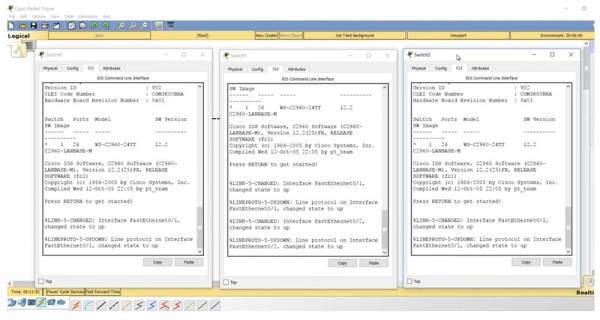
Pokud zadám příkaz show int trunk, neuvidíme žádný trunk, což je zcela přirozené při absenci potřebných nastavení, protože všechny switche jsou nastaveny na režim Dynamic Auto. Pokud vás požádám, abyste zobrazili parametry rozhraní f0/1 prostředního switche, uvidíte, že v režimu administrativních nastavení je uveden parametr dynamic auto.
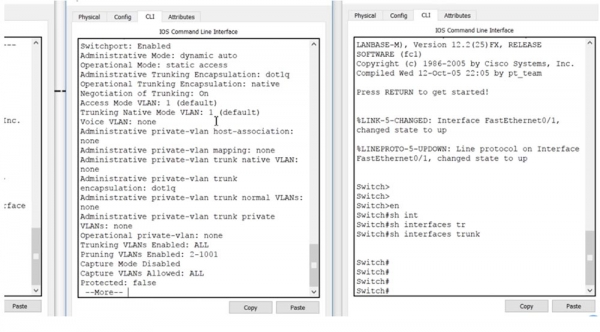
Podobná nastavení mají třetí a první switche – port f0/1 také mají v režimu dynamic auto. Pokud si pamatujete tabulku, pro trunkování musí být všechny porty v režimu trunk nebo jeden z portů musí být v režimu Dynamic Desirable.
Pojďme se podívat do nastavení prvního switche SW0 a nastavíme port f0/1. Po zadání příkazu switchport mode systém zobrazí nápovědu možných parametrů režimu: access, dynamic nebo trunk. Používám příkaz switchport mode dynamic desirable, přičemž si můžete všimnout, jak trunk-port f0/1 druhého switche po zadání tohoto příkazu nejprve přešel do stavu down a poté, po přijetí DTP rámce prvního switche, přešel do stavu up.
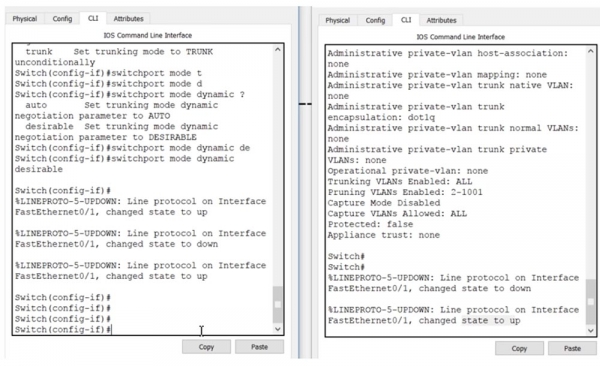
Pokud nyní v konzoli CLI switche SW1 zadáme příkaz show int trunk, uvidíme, že port f0/1 je v stavu trunkování. Zadávám stejný příkaz v konzoli switche SW1 a vidím stejné informace, tj. nyní je mezi switche SW0 a SW1 nastaven trunk. Přičemž port prvního switche je v režimu desirable a port druhého ve režimu auto.
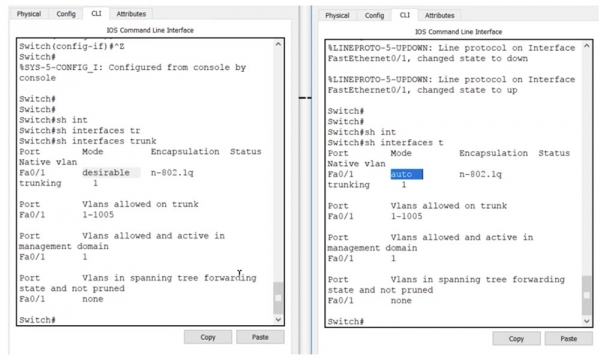
Mezi druhým a třetím switchem není žádné spojení, proto přecházím do nastavení třetího switche a zadávám příkaz switchport mode dynamic desirable. Vidíte, že na druhém switche došlo k těmto změnám stavu down-up, přičemž se to nyní týká portu f0/2, ke kterému je připojen třetí switch. Nyní má druhý switch dva trunky: jeden na rozhraní f0/1, druhý na f0/2. To lze vidět, pokud použijete příkaz show int trunk.
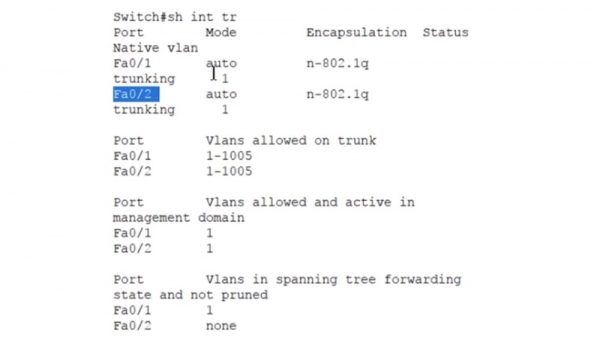
Oba porty druhého switche jsou v režimu auto, to znamená, že pro trunking se sousedními switchemi je nutné, aby jejich porty byly v režimu trunk nebo desirable, protože v tomto případě existují jen dva režimy pro nastavení trunku. Pomocí tabulky můžete vždy nakonfigurovat porty switchů tak, aby byla mezi nimi zorganizována trunk. O tom je podstata použití dynamického protokolu trunkingu DTP.
Pojďme se podívat na protokol trunkingu VLAN, nebo VTP. Tento protokol zajišťuje synchronizaci databází VLAN různých síťových zařízení tím, že přenáší aktualizovanou databázi VLAN z jednoho zařízení na jiné. Vraťme se k naší schémě se třemi switchemi. VTP může fungovat ve třech režimech: server, klient a transparentní. VTP v3 má ještě jeden režim nazvaný Off, avšak v tématu zkoušky Cisco se zvažují pouze verze VTP první a druhé.
Režim Server se používá k vytváření nových VLAN, odstraňování nebo měnění sítí prostřednictvím příkazového řádku switche. V klientském režimu nelze provádět žádné operace s VLAN, v tomto režimu dochází pouze k aktualizaci databáze VLAN ze serveru. Režim transparentní funguje tak, jako by byl protokol VTP vypnutý, to znamená, že switch nevydává vlastní zprávy VTP, ale přenáší aktualizace od jiných switchů – pokud aktualizace dorazí na jeden z portů switche, předává ji dál po síti přes jiný port. V transparentním režimu switch pouze slouží jako přenašeč cizích zpráv, aniž by aktualizoval svou vlastní databázi VLAN.
Na tomto snímku vidíte příkazy pro nastavení protokolu VTP, které se zadávají v režimu globální konfigurace. Prvním příkazem lze změnit používanou verzi protokolu. Druhý příkaz vybírá režim práce VTP.
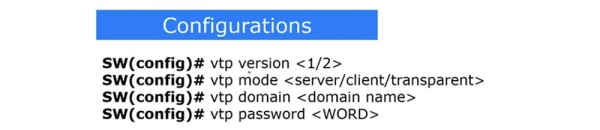
Pokud chcete vytvořit VTP doménu, použijte příkaz vtp domain , a pro nastavení VTP hesla je třeba zadat příkaz vtp password . Přejdeme k CLI konzoli prvního switche a podíváme se na stav VTP zadáním příkazu show vtp status.
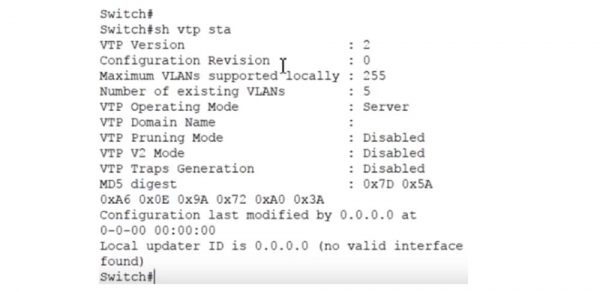
Vidíte verzi protokolu VTP – druhou, maximální počet podporovaných VLAN – 255, počet existujících VLAN – 5 a režim VLAN – server. To vše jsou výchozí parametry. O VTP jsme již diskutovali v lekci „Den 30“, takže pokud jste něco zapomněli, můžete se vrátit a znovu si toto video prohlédnout.
Abych viděl databázi VLAN, zadám příkaz show vlan brief. Zde jsou zobrazeny VLAN1 a VLAN1002-1005. První síť je výchozím způsobem připojena na všechny volné porty switche – 23 porty Fast Ethernet a 2 porty Gigabit Ethernet, ostatní 4 VLAN nejsou podporovány. Databáze VLAN dvou dalších switchů vypadá úplně stejně, s tím rozdílem, že u SW1 zůstalo volných pro VLAN pouze 22 portů Fast Ethernet, protože f0/1 a f0/2 jsou obsazeny trunky. Ještě jednou připomínám to, o čem bylo řečeno v lekci „Den 30“ – protokol VTP podporuje pouze aktualizaci databází VLAN.
Pokud nastavím několik portů na práci se sítěmi VLAN pomocí příkazů switchport access a switchport mode access VLAN10, VLAN20 nebo VLAN30, konfigurace těchto portů nebude replikována pomocí VTP, protože VTP aktualizuje pouze databázi VLAN.
Takže pokud je jeden z portů SW1 nastaven na VLAN20, ale tato síť nebude v databázi VLAN, port bude zakázán. Aktualizace databází probíhá pouze při použití protokolu VTP.
Pomocí příkazu show vtp status vidím, že všechny 3 switche jsou nyní v režimu server. Přepnu prostřední switch SW1 do transparentního režimu pomocí příkazu vtp mode transparent, a třetí switch SW2 do režimu klienta pomocí příkazu vtp mode client.
Nyní se vrátíme k prvnímu switchi SW0 a vytvoříme doménu nwking.org pomocí příkazu vtp domain . Pokud se nyní podíváte na stav VTP druhého switche, který je v transparentním režimu, je zřejmé, že nijak nereagoval na vytvoření domény – pole VTP Domain Name zůstalo prázdné. Třetí switch, který je v režimu klienta, však aktualizoval svou databázi a nyní má doménové jméno VTP - nwking.org. Takže aktualizace databáze switche SW0 prošla přes SW1 a odrazila se na SW2.
Teď se pokusím změnit zadané doménové jméno, k čemuž přejdu do nastavení SW0 a zadám příkaz vtp domain NetworKing. Jak vidíte, tentokrát k žádné aktualizaci nedošlo – doménové jméno VTP na třetím přepínači zůstalo stejné. Je to proto, že taková aktualizace doménového jména probíhá pouze jednou, když se změní doména výchozí. Pokud se doménové jméno VTP změní znovu, na ostatních přepínačích je třeba ho změnit ručně.
Teď vytvořím v konzoli CLI prvního přepínače novou síť VLAN100 a nazvu ji jménem IMRAN. Objevila se v databázi VLAN prvního přepínače, ale neobjevila se v databázi třetího přepínače, protože to jsou různé domény. Pamatujte si, že aktualizace databáze VLAN probíhá pouze v případě, že oba přepínače mají stejnou doménu, nebo jak jsem ukázal dříve, nové doménové jméno je nastaveno místo výchozího jména.
Přecházím do nastavení 3. přepínače a postupně zadávám příkazy vtp mode a vtp domain NetworKing. Všimněte si, že zadávání jména je citlivé na velikost písmen, takže napsání názvu domény musí přesně odpovídat pro oba přepínače. Teď znovu převádím SW2 do režimu klienta pomocí příkazu vtp mode client. Podívejme se, co se stane. Jak vidíte, nyní, při shodě názvu domény, se databáze SW2 aktualizovala a objevila se v ní nová síť VLAN100 IMRAN, a tyto změny nijak neovlivnily střední přepínač, protože je v režimu transparentní.
Pokud se chcete chránit proti neoprávněnému přístupu, můžete vytvořit heslo VTP. Musíte si být jisti, že zařízení na druhé straně bude mít přesně stejné heslo, protože pouze v tomto případě může přijímat aktualizace VTP.
Další, co si ukážeme, je VTP pruning, nebo „odříznutí“ nevyužitých VLAN. Pokud máte v síti 100 zařízení používajících protokol VTP, aktualizace databáze VLAN jednoho zařízení se automaticky replikuje na ostatních 99 zařízeních. Nicméně ne všechna tato zařízení mají výše zmíněné sítě VLAN, takže informace o nich nemusí být potřebné.
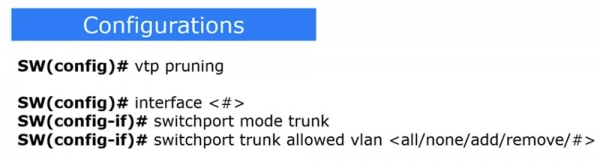
Odkaz na aktualizace databáze VLAN zařízení využívající VTP znamená, že všechny porty všech zařízení obdrží informace o přidaných, odstraněných a změněných VLAN, k nimž se nemusí nijak vztahovat. Tím se síť zaplňuje zbytečným provozem. Aby se tomu zabránilo, používá se koncept 'řezání' VTP. Pro aktivaci režimu 'řezání' neaktuálních VLAN na switči se používá příkaz vtp pruning. Po jeho provedení budou switche automaticky informovat navzájem o tom, které VLAN skutečně používají, a tím varují sousedy, že nemají posílat aktualizace pro sítě, které k nim nejsou připojeny.
Například pokud SW2 nemá žádné porty VLAN10, není potřeba, aby mu SW1 posílal provoz pro tuto síť. Přitom switch SW1 potřebuje provoz VLAN10, protože jeden z jeho portů je připojen k této síti; pouze mu není potřeba posílat tento provoz switchem SW2.
Pokud SW2 používá režim vtp pruning, informuje SW1: 'prosím, nezasílejte mi provoz pro VLAN10, protože tato síť ke mně není připojena a žádný z mých portů není nastaven na tuto síť'. To je výhoda používání příkazu vtp pruning.
Existuje také jiný způsob filtrování provozu pro konkrétní rozhraní. Ten umožňuje nastavit port na trunk s konkrétní VLAN. Nevýhodou tohoto způsobu je potřeba ručního nastavení každého trunk portu, kterému se musí určit, které VLAN jsou povolené a které zakázané. K tomu se používá sekvence tří příkazů. První určuje rozhraní, kterého se tato omezení týkají, druhý promění toto rozhraní na trunk-port a třetí — switchport trunk allowed vlan — ukazuje, která VLAN je na tomto portu povolená: všechno, nic, přidávaná VLAN nebo odstraňovaná VLAN.
V závislosti na konkrétní situaci si vybíráte, co použít: VTP pruning nebo Trunk allowed. Některé organizace se rozhodnou nepoužívat VTP z bezpečnostních důvodů, a proto preferují ruční nastavení trunkingu. Protože příkaz vtp pruning nefunguje v Packet Tracer, ukážu ho v emulátoru GNS3.
Pokud otevřete nastavení SW2 a zadáte příkaz vtp pruning, systém okamžitě oznámí, že tento režim je aktivován: Pruning switched on, což znamená, že "pruning" VLAN je aktivováno jedním příkazem.
Pokud zadáte příkaz show vtp status, uvidíme, že režim vtp pruning je povolen.
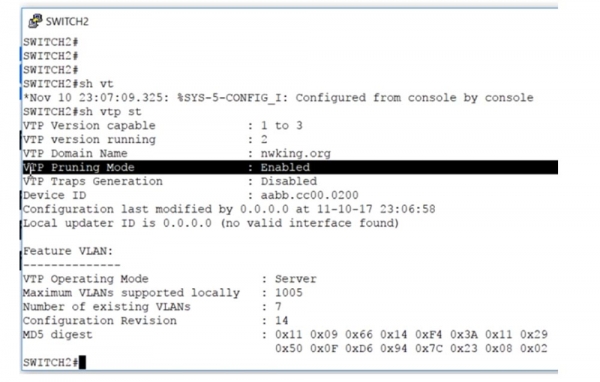
Pokud tento režim nastavujete na serverovém switchi, přejděte do jeho nastavení a zadejte příkaz vtp pruning. To znamená, že zařízení připojená k serveru začnou automaticky používat vtp pruning, aby minimalizovala trunkový provoz pro neaktuální VLAN.
Pokud tento režim nechcete používat, musíte vstoupit do konkrétního rozhraní, například e0/0, a poté zadat příkaz switchport trunk allowed vlan. Systém vám poskytne návrhy možných parametrů tohoto příkazu:
— WORD — číslo VLAN, která bude povolena na tomto rozhraní v trunkovém režimu;
— add — VLAN, kterou je třeba přidat do databáze VLAN;
— all — povolit všechny VLAN;
— except — povolit všechny VLAN kromě uvedených;
— none – zakázat všechny VLAN;
— remove – odstranit VLAN ze seznamu databáze VLAN.
Například, pokud máme povolený trunk pro VLAN10 a chceme ho povolit pro síť VLAN20, musíme zadat příkaz switchport trunk allowed vlan add 20.
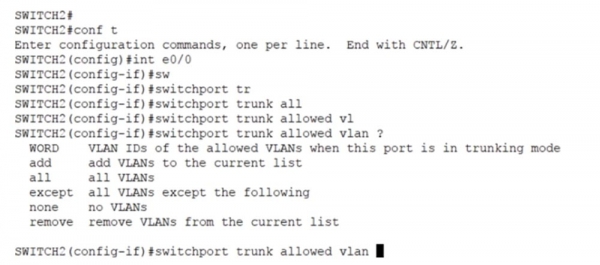
Chci vám ukázat ještě něco, takže použiji příkaz show interface trunk. Všimněte si, že standardně byly pro trunk povoleny všechny VLAN 1-1005, a nyní byla přidána i VLAN10.
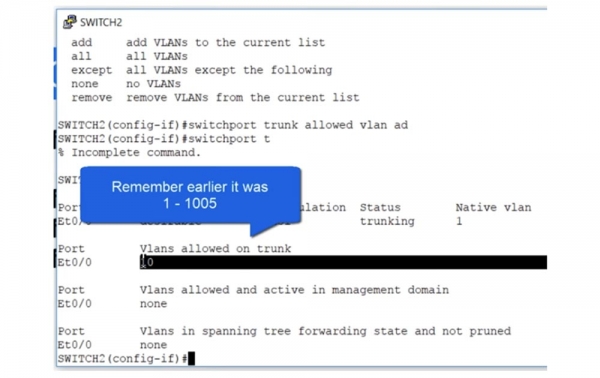
Pokud použiji příkaz switchport trunk allowed vlan add 20 a znovu požádám o zobrazení stavu trunkování, uvidíme, že nyní jsou pro trunk povoleny dvě sítě – VLAN10 a VLAN20.
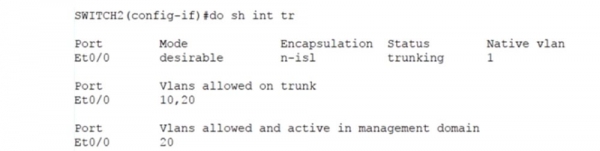
Přičemž žádný jiný provoz, kromě toho určeného pro uvedené sítě, nebude moci procházet tímto trunkem. Povolením provozu pouze pro VLAN 10 a VLAN 20 jsme zakázali provoz pro všechny ostatní VLAN. Takto lze ručně nastavit parametry trunkování pro konkrétní VLAN na konkrétním rozhraní switche.
Všimněte si, že do konce dne 17. listopadu 2017 platí na našem webu 90% sleva na cenu stažení laboratorní práce na toto téma.
Děkuji za pozornost a těším se na setkání v příštím videozáznamu!
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
