

Předpokládejme, že STP je ve stavu konvergence. Co se stane, když vezmu kabel a přímo připojím switch N k root switchi A? Root Bridge «uvidí», že se mu objevil nový aktivovaný port, a vyšle přes něj BPDU.
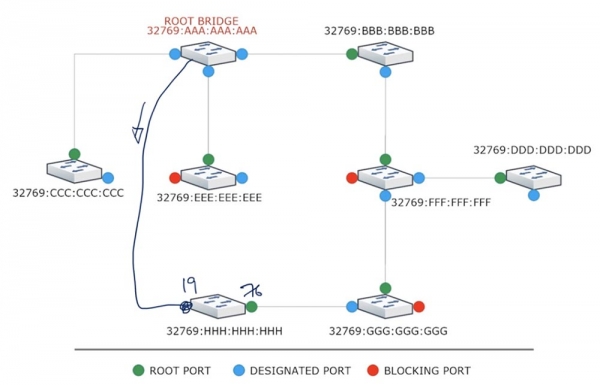
Switch N, přijímající tento rámec s nulovou hodnotou, určí cenu trasy přes nový port jako 0+19 = 19, přičemž cena jeho root portu je 76. Poté port switche N, který byl dříve v disabled stavu, projde všemi fázemi přechodu a přepne se do režimu přenosu za 50 sekund. Pokud jsou k tomuto switche připojena další zařízení, všechna ztratí spojení s root switchem a sítěmi celkově na 50 sekund.
Analogicky postupuje switch G, který od switche N obdrží rámec BPDU s upozorněním na cenu 19. Změní cenu svého určeného portu na 19+19= 38 a převezme ho jako nový root port, protože cena jeho předchozího Root Port je 57, což je více než 38. Přitom začnou znovu všechny fáze přidělování portů trvající 50 sekund, a nakonec se celá síť zhroutí.
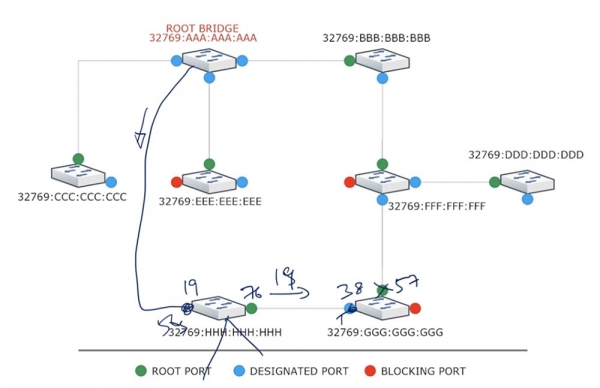
Nyní se podívejme, co se stane v podobné situaci při použití RSTP. Root switch přesně taktéž vyšle BPDU připojenému switchi N, ale ihned poté zablokuje svůj port. Po obdržení tohoto rámce switch N určí, že tato trasa má nižší cenu než jeho root port, a okamžitě svůj port zablokuje. Poté N zašle root switchi Proposal s žádostí o otevření nového portu, protože jeho cena je nižší než cena již existujícího root portu. Jakmile root switch souhlasí s žádostí, odblokuje svůj port a pošle Agreement switchi N, po čemž N učiní nový port svým root portem.
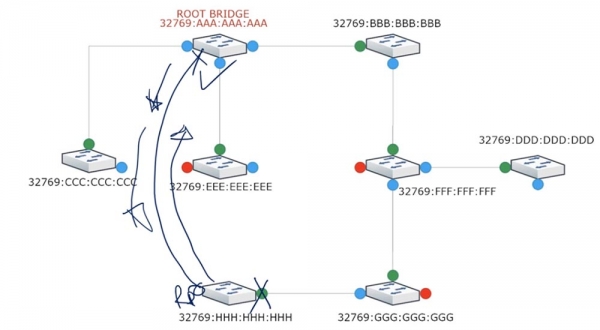
Díky mechanismu Proposal/Agreement se tak přeřazení root portu uskuteční prakticky okamžitě a všechna zařízení připojená k switchi N neztratí spojení se sítí.
Přidělením nového Root Portu přemění switch N starý root port na alternativní port. Totéž se stane se switchem G – vymění si se switchi N zprávy Proposal/Agreement, přidělí nový root port a zablokuje ostatní porty. Poté proces pokračuje v dalším segmentu sítě se switchem F.
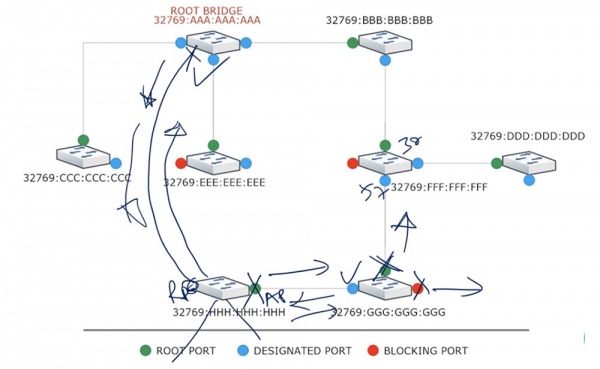
Switch F, po analýze nákladů, zjistí, že cesta k hlavnímu switchi přes dolní port bude stát 57, přičemž již existující cesta přes horní port stojí 38, a všechno nechá, jak to je. Když se o tom dozví, switch G zablokuje port směrem k F a bude přesměrovávat provoz na hlavní switch novou cestou G-H-A.
Dokud switch F neobdrží návrh/dohodu od switche G, bude mít svůj dolní port zablokovaný, aby zabránil tvorbě smyček. Takže vidíte, že RSTP je velmi rychlý protokol, který nevytváří v síti problémy typické pro STP.
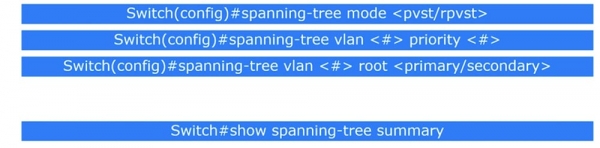
Nyní přejděme k příkazům. Musíte se dostat do globálního konfiguračního režimu switche a vybrat režim PVST nebo RPVST pomocí příkazu spanning-tree mode . Poté musíte rozhodnout, jak změnit prioritu konkrétní VLAN. K tomu se používá příkaz spanning-tree vlan priority . Z posledního videozáznamu byste si měli pamatovat, že priorita je číslo dělitelné 4096 a výchozí hodnota je 32768 plus číslo VLAN. Pokud jste vybrali VLAN1, tak výchozí priorita bude 32768+1= 32769.
K čemu může být potřeba měnit prioritu sítí? Víme, že BID se skládá z číselné hodnoty priority a MAC adresy. MAC adresa zařízení se nedá změnit, má trvalou hodnotu, takže lze změnit pouze velikost priority.
Představme si, že existuje velká síť, kde jsou všechna zařízení Cisco propojena v kruhové topologii. V tomto případě je výchozí hodnotou aktivován PVST, takže systém vybere hlavní switch. Pokud mají všechna zařízení stejnou prioritu, přednost dostane switch se nejstarší MAC adresou. To však může být 10-12 let starý switch zastaralého typu, který nemá dostatek výkonu a kapacity 'vedoucí' tak rozsáhlou síť.
Zároveň může být ve vaší síti nejnovější switch za několik tisíc dolarů, který musí 'podléhat' starému switchi, jehož MAC adresa je nižší. Pokud se starý switch stane hlavním switchem, svědčí to o vážné chybě v návrhu sítě.
Proto musíte přejít do nastavení nového switche a přiřadit mu minimální hodnotu priority, například 0. Při použití VLAN1 bude celková hodnota priority rovna 0+1=1 a všechna ostatní zařízení ho budou neustále považovat za kořenový switch.
Teď si představte takovou situaci. Pokud se kořenový switch z nějakého důvodu stane nedostupným, můžete chtít, aby novým kořenovým switchem nebyl jen jakýkoli switch s nižší prioritou, ale konkrétní switch s lepšími síťovými funkcemi. V takovém případě se v nastavení Root Bridge používá příkaz, který určuje primární a sekundární kořenové switche: spanning-tree vlan root . Hodnota priority pro primární switch Primary bude 32768 – 4096 – 4096 = 24576. Pro sekundární switch Secondary se vypočítá podle vzorce 32768 – 4096 = 28672.
Nemusíte tyto čísla zadávat ručně – systém to udělá za vás automaticky. Takže kořenovým switchem bude switch s prioritou 24576 a v případě jeho nedostupnosti switch s prioritou 28672, přičemž priorita všech ostatních switchů je standardně minimálně 32768. Takto byste měli postupovat, pokud nechcete, aby systém automaticky určil kořenový switch.
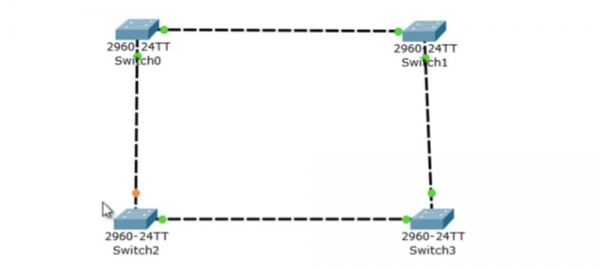
Pokud chcete prohlédnout nastavení protokolu STP, musíte použít příkaz show spanning-tree summary. Nyní si prozkoumejme všechny dnes probírané téma pomocí Packet Tracer. Používám topologii sítě se 4 switchemi modelu 2690, což není důležité, protože všechny modely switchů Cisco podporují STP. Jsou navzájem propojeny tak, aby síť tvořila uzavřený kruh.
Ve výchozím nastavení zařízení Cisco pracují v režimu PSTV+, což znamená, že pro konvergenci každému portu bude potřeba maximálně 20 sekund. Panel simulace umožňuje zobrazení odesílání provozu a přehled parametrů vytvořené sítě.
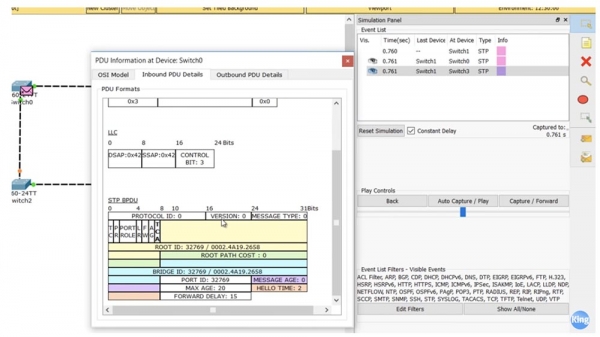
Vidíte, co představuje rámec STP BPDU. Pokud vidíte označení verze 0, znamená to, že máte před sebou STP, protože pro RSTP se používá verze 2. Zde je také uvedena hodnota Root ID, která se skládá z priority a MAC adresy kořenového switche, a odpovídající hodnota Bridge ID.
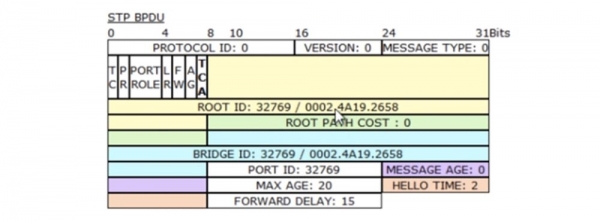
Tyto hodnoty jsou si rovny, protože cena trasy k kořenovému přepínači pro SW0 je 0, takže je sám kořenovým přepínačem. Po zapnutí přepínačů došlo k automatickému výběru Root Bridge díky použití STP a síť začala fungovat. Vidíte, že k prevenci smyčky byl horní port Fa0/2 přepínače SW2 převeden do stavu Blocking, což naznačuje oranžová barva indikátoru.
Přejdeme na konzoli nastavení přepínače SW0 a použijeme pár příkazů. První je příkaz show spanning-tree, po jehož zadání se na obrazovce zobrazí informace o režimu PSTV+ pro síť VLAN1. Pokud použijeme více VLAN, v dolní části okna se objeví další blok informací pro druhou a další používané sítě.
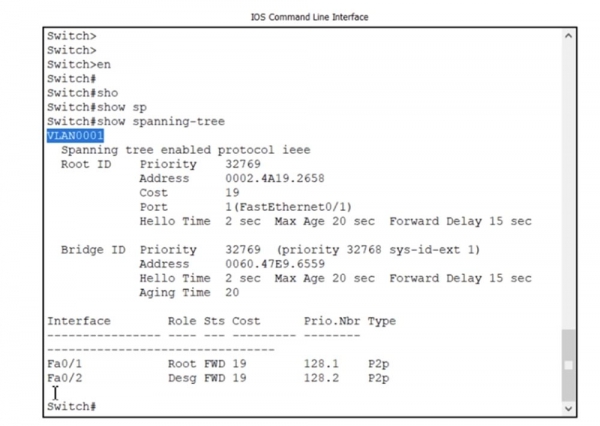
Vidíte, že protokol STP je dostupný podle standardu IEEE, což znamená použití PVSTP+. Technicky se nejedná o standard .1d. Dále jsou zde uvedeny informace Root ID: priorita 32769, MAC adresa kořenového zařízení, cena 19 atd. Následují informace Bridge ID, kde je nahlédnuto do hodnoty priority 32768 +1, a je uvedena další MAC adresa. Jak vidíte, mýlil jsem se — přepínač SW0 není kořenovým přepínačem, kořenový přepínač má jinou MAC adresu uvedenou v parametrech Root ID. Myslím, že to souvisí s tím, že SW0 obdržel rámec BPDU s informací, že nějaký přepínač v síti má větší důvody hrát roli kořenového.
(poznámka překladatele: Root ID – identifikátor kořenového přepínače, shodný pro všechna zařízení stejné sítě VLAN, pracující podle protokolu STP, Bridge ID – identifikátor místního přepínače v rámci Root Bridge, který může být různý pro různé přepínače a různé VLAN).
Dalším aspektem, který naznačuje, že SW0 není kořenovým přepínačem, je to, že kořenový přepínač nemá Root Port, а v tomto případě jsou přítomny jak Root Port, tak Designated Port, nacházejí se ve stavu forwarding. Také vidíte typ připojení p2p, neboli „point-to-point“. To znamená, že porty fa0/1 a fa0/2 jsou přímo připojeny k sousedním přepínačům.
Pokud by jakýkoli port byl připojen k hubu, typ spojení by byl označen jako shared, později se na to podíváme. Pokud zadám příkaz pro zobrazení shrnutí informací show spanning-tree summary, uvidíme, že tento switch je v režimu PVSTP, dále následuje výpis nedostupných funkcí portu.
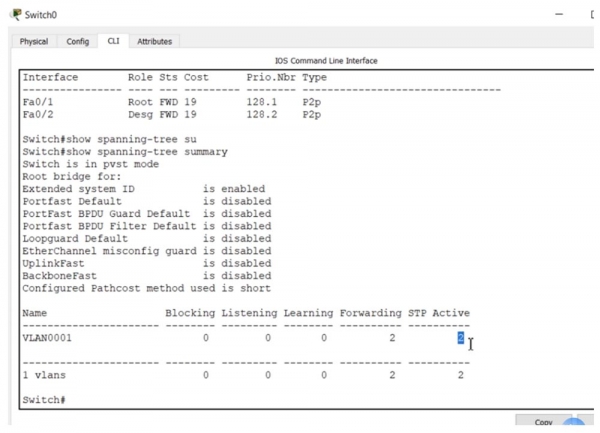
Dále je uveden stav a počet portů, které obsluhují VLAN1: blocking 0, listening 0, learning 0, ve stavu forwarding se nacházejí 2 porty v režimu STP.
Než přejdeme k switchi SW2, podívejme se na nastavení switchu SW1. K tomu použijeme stejný příkaz show spanning-tree.
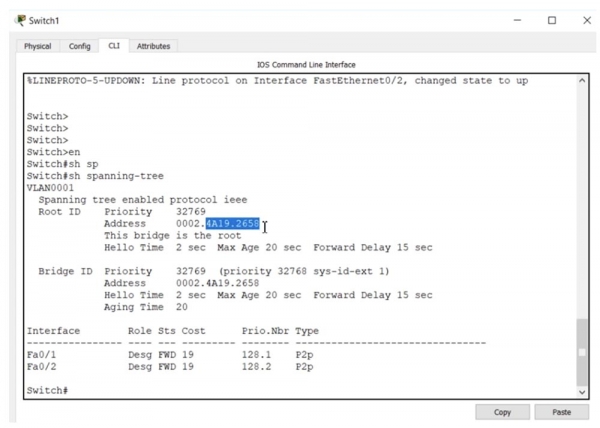
Vidíte, že MAC adresa Root ID ze switchu SW1 je stejná jako u SW0, protože všechna zařízení v síti při schodě získávají stejnou adresu zařízení Root Bridge, protože důvěřují volbě, kterou provedl protokol STP. Jak vidíte, SW1 je kořenovým switchem, protože adresy Root ID a Bridge ID se shodují. Kromě toho je zde zpráva 'tento switch je kořenový'.
Dalším znakem kořenového switche je to, že nemá Root porty, oba porty jsou označené jako Designated. Pokud jsou všechny porty zobrazeny jako Designated a nacházejí se ve stavu forwarding, pak se jedná o kořenový switch.
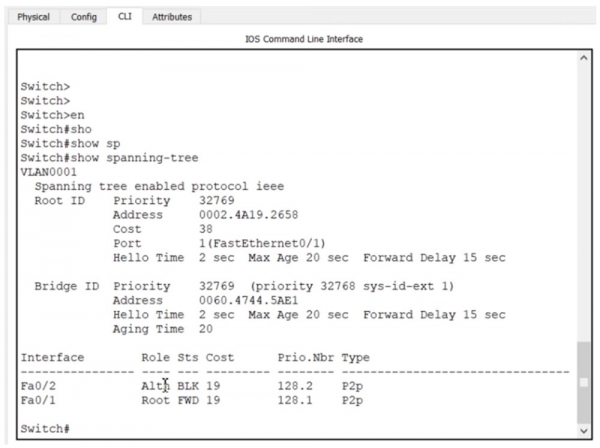
Switch SW3 obsahuje podobné informace, a nyní přecházím na SW2, protože jeden z jeho portů je ve stavu Blocking. Používám příkaz show spanning-tree a vidíme, že informace Root ID a hodnota priority jsou stejné jako u ostatních switchů.
Dále je uvedeno, že jeden z portů je Alternative. Nenechte se tím zmást, standard 802.1d to nazývá Blocking Port, a v PVSTP je zablokovaný port vždy označen jako Alternative. Takže tento alternativní port Fa0/2 je ve zablokovaném stavu, zatímco port Fa0/1 funguje jako Root Port.
Zablokovaný port se nachází v segmentu sítě mezi switchem SW0 a switchem SW2, a díky tomu nám nevzniká smyčka. Jak vidíte, switche používají propojení typu p2p, protože k nim nejsou připojena žádná další zařízení.
Máme síť, která se sbíhá podle protokolu STP. Nyní vezmu kabel a přímo připojím switch SW2 k konečnému switchi SW1. Poté všechny porty SW2 začnou být označovány oranžovými značkami.
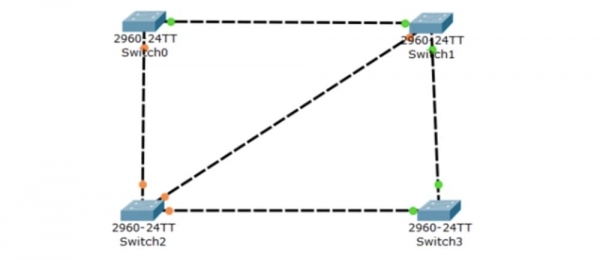
Použitím příkazu show spanning-tree summary uvidíme, že nejprve jsou dva porty ve stavu Listening, poté přecházejí do stavu Learning a po několika sekundách do stavu Forwarding, přičemž barva označení se mění na zelenou. Pokud nyní zadáme příkaz show spanning-tree, je vidět, že Fa0/1, který byl dříve Root portem, nyní přešel do stavu blokování a stal se Alternate portem.
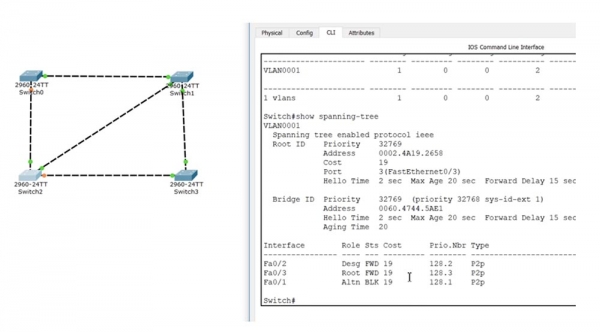
Port Fa0/3, ke kterému je připojen kabel kořenového switche, se stal Root portem, a port Fa0/2 se stal určeným Designated portem. Pojďme se znovu podívat na probíhající proces konvergence. Odpojím kabel SW2-SW1 a vrátím se k předchozí topologii. Vidíte, že porty SW2 se nejprve blokují a opět se stávají oranžovými, poté přecházejí postupně přes stavy Listening a Learning a dostanou se do stavu Forwarding. Přičemž jeden port se stává zeleným, zatímco druhý, připojený ke switchi SW0, zůstává oranžovým. Proces konvergence trval docela dlouho, to jsou náklady na práci STP.
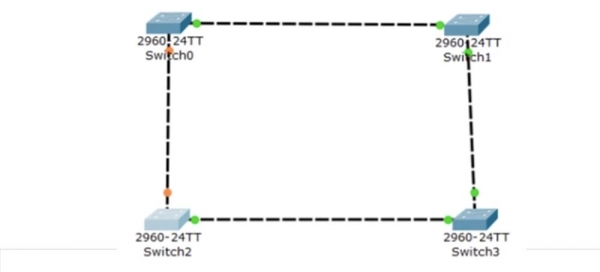
Nyní se podívejme, jak funguje RSTP. Začneme se switchem SW2 a zadáme do jeho nastavení příkaz spanning-tree mode rapid-pvst. Tento příkaz má pouze dvě varianty parametrů: pvst a rapid-pvst, používám druhý. Po zadání příkazu switch přechází do režimu RPVST, což lze ověřit příkazem show spanning-tree.
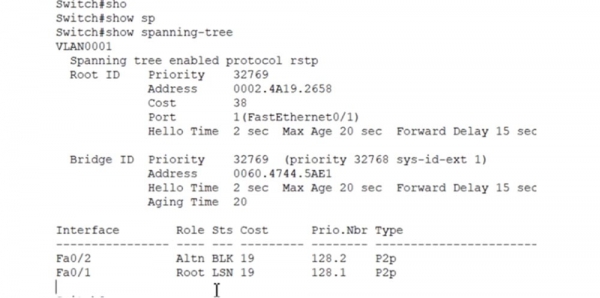
Na začátku vidíte zprávu, že nyní máme funkční protokol RSTP. Všechno ostatní zůstalo beze změny. Poté musím udělat totéž pro všechna ostatní zařízení, a tím je nastavení RSTP dokončeno. Pojďme se podívat na fungování tohoto protokolu, tak jak jsme to dělali pro STP.
Znovu připojuji kabelem switch SW2 přímo k kořenovému switchi SW1 - podíváme se, jak rychle proběhne konvergence. Zadávám příkaz show spanning-tree summary a vidím, že dva porty switche jsou ve stavu Blocking, 1 ve stavu Forwarding.
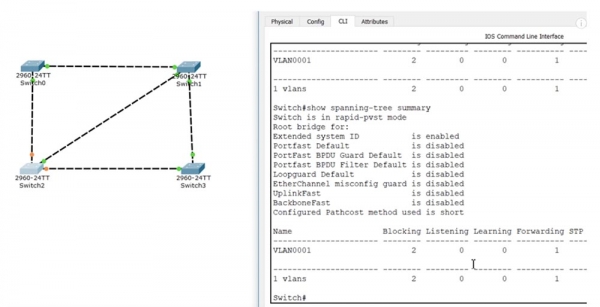
Vidíte, že konvergence proběhla prakticky okamžitě, takže si můžete udělat představu o tom, jak rychle je RSTP ve srovnání se STP. Dále můžeme použít příkaz spanning-tree portfast default, který převede všechny porty switche do režimu portfast ve výchozím nastavení. To je relevantní, pokud většina portů switche jsou Edge porty, přímo připojené k hostitelům. Pokud máme nějaký port, který není Edge, nastavujeme ho zpět do režimu spanning-tree.
Pro nastavení práce s VLAN můžete použít příkaz spanning-tree vlan s parametry priority (nastaví prioritu switche pro spanning-tree) nebo root (určí switch jako kořenový). Použijeme příkaz spanning-tree vlan 1 priority, přičemž jako prioritu uvedeme libovolné číslo, které je násobkem 4096, v rozmezí od 0 do 61440. Tímto způsobem můžeme ručně změnit prioritu libovolné VLAN.
Můžete zadat příkaz spanning-tree vlan 1 root s parametry primary nebo secondary, abyste nastavili hlavní nebo záložní kořenový port pro konkrétní síť. Pokud použiji spanning-tree vlan 1 root primary, tento port bude hlavním kořenovým portem pro síť VLAN1.
Zadám příkaz show spanning-tree a uvidíme, že tento switch SW2 má prioritu 24577, MAC adresy Root ID a Bridge ID se shodují, což znamená, že se nyní stal kořenovým switchem.
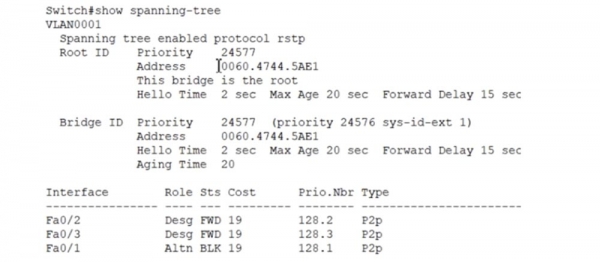
Vidíte, jak rychle došlo k shodě a změně role switchů. Nyní zruším režim hlavního switche příkazem no spanning-tree vlan 1 root primary, po čemž se jeho priorita vrátí na předchozí hodnotu 32769 a role kořenového switche se znovu přenese na SW1.
Podívejme se, jak funguje portfast. Zavedu příkaz int f0/1, vstoupím do nastavení tohoto portu a použiji příkaz spanning-tree, po čemž systém poskytne návrhy hodnot parametrů.
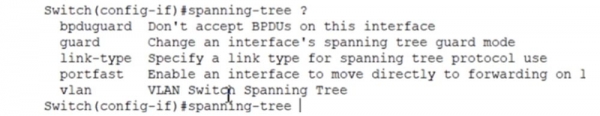
Dále použiji příkaz spanning-tree portfast, který lze zadat s parametry disable (deaktivuje funkci portfast pro tento port) nebo trunk (aktivuje funkci portfast pro tento port i v trunkovém režimu).
Pokud zadáte spanning-tree portfast, funkce se jednoduše aktivuje na tomto portu. Pro aktivaci funkce BPDU Guard je třeba použít příkaz spanning-tree bpduguard enable, příkaz spanning-tree bpduguard disable tuto funkci deaktivuje.
Rychle zmíním ještě jednu věc. Pokud bude pro VLAN1 rozhraní switche SW2 ve směru SW3 zablokováno, při jiných nastaveních pro jinou VLAN, např. VLAN2, může se toto rozhraní stát kořenovým portem. Tento mechanismus umožňuje vyvažování zátěže provozu – v jednom případě je tento segment sítě nevyužíván, v jiném – využíván.
Ukážu, co se stane, když při připojení hubu nastane sdílené rozhraní. Přidám hub do schématu a spojím ho se switchem SW2 dvěma kabely.
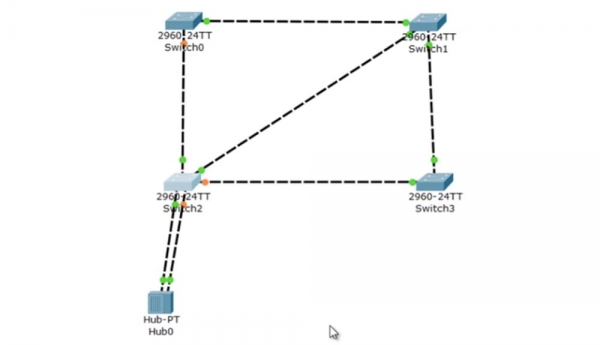
Příkaz show spanning-tree odrazí následující obraz.
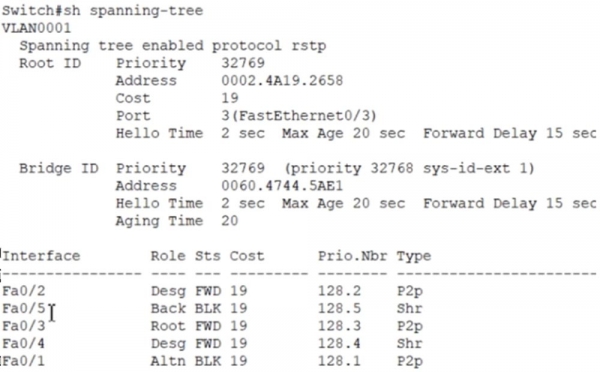
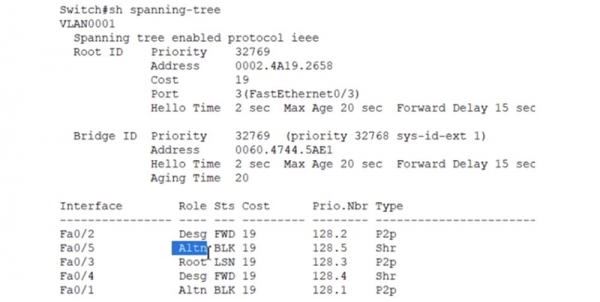
Fa0/5 (dolní levý port switche) se stává záložním portem, zatímco port Fa0/4 (dolní pravý port switche) se stává přiděleným designated-portem. Typ obou portů je sdílený, nebo shared. To znamená, že segment rozhraní hub-switch je společnou sítí.
Díky použití RSTP jsme získali rozdělení na alternativní a záložní porty. Pokud přepneme switch SW2 do režimu pvst příkazem spanning-tree mode pvst, uvidíme, že rozhraní Fa0/5 se opět přepne do stavu Alternative, protože nyní není rozdíl mezi záložním portem a alternativním portem.
To byla velmi dlouhá lekce, a pokud jste něco nepochopili, doporučuji ji znovu zhlédnout.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
