

Dnes začneme studovat protokol EIGRP, který je důležitým tématem kurzu CCNA, stejně jako studium OSPF.
Později se vrátíme k části 2.5, ale teď hned po části 2.4 přejdeme k části 2.6 „Nastavení, ověření a řešení problémů s EIGRP protokolem IPv4 (s výjimkou autentizace, filtrování, manuálního součtování, redistribuce a konfigurace stub)“.
Dnes máme úvodní hodinu, během které vám představím koncept vylepšeného interního protokolu směrování brány EIGRP, a v následujících dvou hodinách se zaměříme na nastavení a odstraňování problémů tohoto protokolu. Ale nejdříve vám chci sdělit následující.
Během několika posledních hodin jsme studovali OSPF. Teď bych chtěl, abyste si vzpomněli, že když jsme před mnoha měsíci studovali protokol RIP, mluvili jsme o směrovacích smyčkách a technologiích, které zabraňují cyklení provozu. Jak lze zabránit vzniku směrovacích smyček při použití OSPF? Je možné použít metody jako „otravování směrování“ (Route Poison) nebo „rozdělený horizont“ (Split Horizon)? To jsou otázky, na které byste měli odpovědět sami. Můžete použít další tématické zdroje, ale najděte odpovědi na tyto otázky. Chci, abyste se naučili nacházet odpovědi samostatně, pracující s různými zdroji, a požádám vás, abyste zanechali své komentáře pod tímto videem, abych mohl vidět, kolik mých studentů zvládlo tento úkol.
Co je EIGRP? Je to hybridní směrovací protokol, který kombinuje užitečné funkce jak vzdálenostně-vektorového protokolu, jako je RIP, tak protokolu sledujícího stav linky typu OSPF.
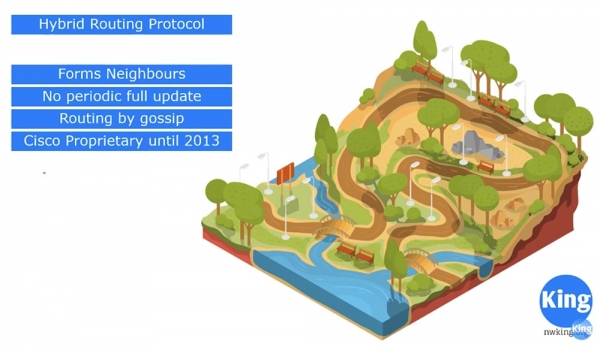
EIGRP je proprietární protokol Cisco, který byl vydán pro veřejnost v roce 2013. Z protokolu sledujícího stav linky převzal algoritmus pro navázání sousedství, na rozdíl od RIP, který nevytváří sousedy. RIP také sdílí tabulky směrování s ostatními účastníky protokolu, avšak OSPF před zahájením takového sdílení formuje sousedství. EIGRP funguje obdobně.
Protokol RIP provádí každých 30 sekund pravidelné aktualizace celé směrovací tabulky a rozesílá informace o všech rozhraních a všech trasách všem svým sousedům. EIGRP nevykonává pravidelnou úplnou aktualizaci informací, místo toho používá koncept rozesílání Hello zpráv, podobně jako OSPF. Každých několik sekund posílá Hello, aby se ujistil, že soused je stále "živý".
Na rozdíl od vzdáleně-vektorového protokolu, který zkoumá celou topologii sítě, než se rozhodne o vytváření trasy, EIGRP podobně jako RIP vytváří trasy na základě ‚drbů‘. Když říkám ‚drby‘, mám na mysli, že když soused něco oznamuje, EIGRP s tím bezvýhradně souhlasí. Například, pokud soused říká, že ví, jak dosáhnout 10.1.1.2, EIGRP mu věří, ani se neptá: „Odkud to víš? Řekni mi o topologii celé sítě!“.
Do roku 2013, pokud jste používali pouze infrastrukturu Cisco, mohli jste využívat EIGRP, protože tento protokol byl vytvořen již v roce 1994. Nicméně mnohé společnosti, i když používaly vybavení Cisco, nechtěly s tímto protokolem pracovat. Podle mého názoru je EIGRP v současnosti nejlepším protokolem dynamického směrování, protože je mnohem snazší na použití, přesto lidé i nadále preferují OSPF. Myslím, že je to tím, že se nechtějí "upoutat" na produkty Cisco. Cisco však tento protokol učinila veřejně dostupným, protože podporuje síťové vybavení od třetích stran, například Juniper, a pokud se spojíte se společností, která nepoužívá vybavení Cisco, nebudete mít žádné problémy.
Dělejme si krátký exkurz do historie síťových protokolů.
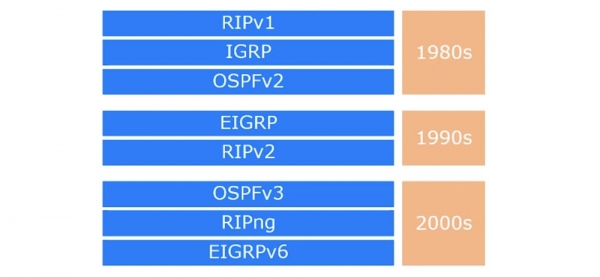
Protokol RIPv1, který se objevil v 80. letech, měl řadu omezení, například maximální počet hopů rovný 16, a tedy nemohl zajistit směrování v rozsáhlých sítích. O něco později byl vyvinut vnitřní protokol směrování brány IGRP, který byl mnohem lepší než RIP. Byl však více vzdáleně-vektorovým protokolem než protokolem stavu kanálů. Na konci 80. let se objevil otevřený standard – protokol sledování stavu kanálů OSPFv2 pro protokol IPv4.
Na začátku 90. let se Cisco rozhodla, že je třeba zlepšit protokol IGRP, a vydala vylepšenou verzi interního směrovacího protokolu EIGRP. Byl mnohem efektivnější než OSPF, protože kombinoval vlastnosti RIP i OSPF. Až se začneme věnovat jeho studiu, zjistíte, že nastavit EIGRP je mnohem jednodušší než OSPF. Cisco se snažila vytvořit protokol, který by zajistil co nejrychlejší konvergenci sítě.
Na konci 90. let byla vydána aktualizovaná beztřídní verze protokolu RIPv2. V 2000. letech se objevila třetí verze OSPF, RIPng a EIGRPv6, které podporovaly protokol IPv6. Svět se postupně blíží k úplnému přechodu na IPv6 a vývojáři směrovacích protokolů se chtějí na to připravit.
Pokud si vzpomínáte, studovali jsme, že při výběru optimální trasy se RIP, jakožto protokol s vzdálenostními vektory, řídí pouze jedním kritériem — minimálním počtem skoků, nebo minimální vzdáleností k cílovému rozhraní. Router R1 tedy zvolí přímou trasu k routeru R3, i když rychlost na této trase je 64 kbit/s, což je daleko méně než rychlost trasy R1-R2-R3, která činí 1544 kbit/s. Protokol RIP považuje za optimální pomalou trasu s jedním skokem, nikoli rychlou trasu se dvěma skoky.
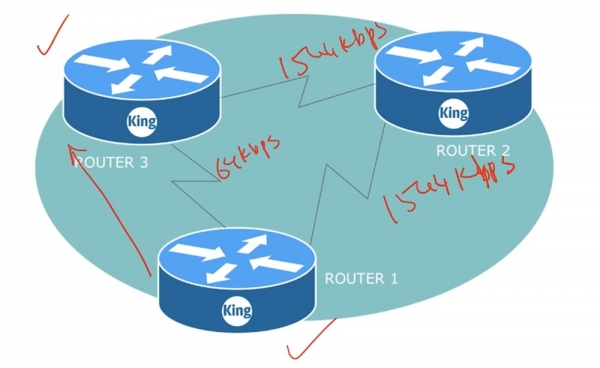
OSPF prozkoumá celou topologii sítě a rozhodne, že pro spojení s routerem R3 použije trasu přes router R2, protože je rychlejší. Jako metrikou RIP používá počet skoků, zatímco metrikou OSPF je cena, která je většinou proporcionální šířce pásma kanálu.
EIGRP se také zaměřuje na náklady na trasu, jeho metrika je však mnohem složitější než metrika OSPF a spoléhá na mnoho faktorů, včetně šířky pásma Bandwidth, zpoždění Delay, spolehlivosti Reliability, zatížení Loading a maximální velikosti paketu MTU. Například, pokud je nějaký uzel zatížen více než ostatní, EIGRP analyzuje zatížení celé trasy a zvolí jiný uzel s menším zatížením.
V kurzu CCNA budeme brát v úvahu pouze takové faktory utváření metriky, jako jsou Bandwidth a Delay, právě ty použije vzorec metriky.
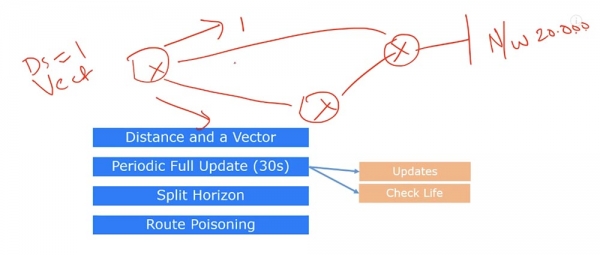
Dálkově-vektorový protokol RIP využívá dva pojmy: vzdálenost a směr. Pokud máme tři routery a jeden z nich je připojen k síti 20.0.0.0, výběr bude prováděn podle vzdálenosti – což jsou hopky, v tomto případě 1 hop, a podle směru, tedy kterým směrem – horním nebo dolním – posílat provoz.
Kromě toho RIP využívá periodické aktualizace informací, kdy rozesílá celou tabulku směrování po celé síti každých 30 sekund. Tato aktualizace vykonává dvě funkce. První – vlastní aktualizace tabulky směrování, druhá – kontrola životnosti souseda. Pokud zařízení nedostává odpovědné aktualizace tabulky nebo nové informace o trase od souseda po dobu 30 s, chápe, že trasa k sousedovi již není použitelná. Router posílá aktualizaci každých 30 sekund, aby zjistil, zda je soused „živý“ a zda je trasa stále platná.
Jak jsem říkal, pro prevenci směrových smyček se používá technologie Split Horizon. To znamená, že aktualizace se neodesílá zpět na rozhraní, ze kterého přišla. Druhou technologií pro prevenci smyček je Route Poison. Pokud byla přerušena spojení se zobrazenou sítí 20.0.0.0, router, ke kterému byla připojena, odešle sousedům „otrávenou trasu“, ve které oznamuje, že tato síť je nyní dostupná v 16 hopů, tedy prakticky nedosažitelná. Takto funguje protokol RIP.
Jak funguje EIGRP? Pokud si vzpomenete z lekcí o OSPF, tento protokol vykonává tři funkce: vytváří sousedství, pomocí LSA aktualizuje databázi LSDB podle změn v topologii sítě a vytváří tabulku směrování. Vytváření sousedství je poměrně složitý postup, který využívá řadu parametrů. Například kontrola a změna spojení 2WAY – některá spojení zůstávají ve stavu obousměrné komunikace, jiná přecházejí do stavu FULL. Na rozdíl od OSPF, v protokolu EIGRP k tomu nedochází – kontroluje pouze 4 parametry.
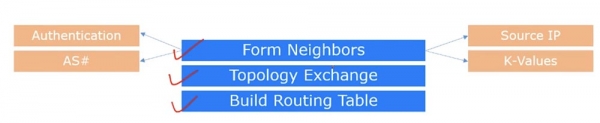
Stejně jako OSPF, tento protokol každých 10 sekund odesílá zprávu Hello, která obsahuje 4 parametry. První je kritérium autentizace, pokud byla předem nastavena. Všechna zařízení, se kterými se vytváří sousedství, musí mít stejné parametry autentizace.
Druhý parametr slouží k ověření, že zařízení patří do stejné autonomní soustavy, tedy pro vytvoření sousedství pomocí protokolu EIGRP musí mít obě zařízení stejné číslo autonomní soustavy. Třetí parametr slouží k ověření, že zprávy Hello jsou rozesílány z jedné IP adresy zdroje Source IP.
Čtvrtý parametr se používá k ověření shody proměnných koeficientů K-Values. Protokol EIRGP používá 5 takových koeficientů od K1 do K5. Pokud si pamatujete, při hodnotě K=0 se parametry ignorují, pokud je K=1, parametry se používají ve vzorci pro výpočet metriky. Takže hodnoty K1-5 pro různá zařízení musí být shodné. V kurzu CCNA budeme brát hodnoty těchto koeficientů jako výchozí: K1 a K3 rovny 1, zatímco K2, K4 a K5 rovny 0.
Pokud tedy tyto 4 parametry souhlasí, EIGRP vytváří sousedské vztahy a zařízení se vzájemně zapisují do tabulky sousedů. Následně dochází k změnám v tabulce topologie.
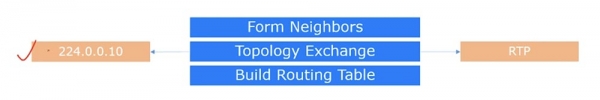
Všechny zprávy Hello se odesílají na multicastovou IP adresu 224.0.0.10, zatímco aktualizace podle nastavení se zasílají na unicastové adresy sousedů nebo na multicastovou adresu. Tato aktualizace neprobíhá pomocí UDP nebo TCP, ale používá jiný protokol nazvaný RTP, Reliable Transport Protocol, nebo 'spolehlivý přenosový protokol'. Tento protokol kontroluje, zda soused aktualizaci obdržel, a jak naznačuje jeho název, jeho klíčovou funkcí je zajištění spolehlivosti spojení. Pokud se aktualizace nedostane k sousedovi, přenos se zopakuje, dokud ji neobdrží. V OSPF chybí mechanismus pro kontrolu příjemce zařízení, takže systém neví, zda sousední zařízení aktualizaci obdržela nebo ne.
Pokud si vzpomínáte, RIP každých 30 sekund rozesílá aktualizaci plné topologie sítě. EIGRP to dělá pouze tehdy, když se v síti objeví nové zařízení nebo dojde k nějakým změnám. Pokud dojde ke změně topologie podsítě, protokol odešle aktualizaci, ale ne celé tabulky topologie, pouze záznamy týkající se této změny. Pokud se změní nějaká podsíť, bude aktualizována pouze její topologie. To vypadá jako částečná aktualizace, která probíhá, když je to potřeba.
Jak víte, OSPF rozesílá LSA každých 30 minut, ať už došlo v síti k nějakým změnám, či nikoliv. EIGRP nebude po delší dobu rozesílat žádné aktualizace, dokud nedojde k nějakým změnám v síti. Proto je EIGRP mnohem efektivnější než OSPF.
Poté, co si směrovače vymění balíčky aktualizací, přichází třetí fáze – vytváření směrovací tabulky na základě metriky, která se počítá podle vzorce uvedeného na obrázku. Počítá náklady a na základě těchto nákladů přijímá rozhodnutí.
Představme si, že R1 poslal Hello směrovači R2 a ten vrátil Hello směrovači R1. Pokud všechny parametry souhlasí, směrovače vytvoří tabulku sousedů. R2 do této tabulky zapsal záznam o směrovači R1 a R1 vytvoří záznam o R2. Poté směrovač R1 odešle aktualizaci do připojené sítě 10.1.1.0/24. V směrovací tabulce to vypadá jako informace o IP adrese sítě, o rozhraní směrovače, které s ní spojuje, a o nákladech na cestu přes toto rozhraní. Pokud si pamatujete, náklady EIGRP jsou 90 a poté je uvedena hodnota Distance value, o které budeme mluvit později.
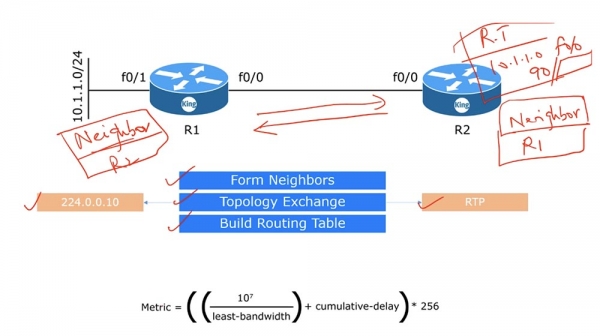
Úplný vzorec metriky vypadá mnohem složitěji, protože zahrnuje hodnoty koeficientů K a různá převody. Na webu Cisco je uvedena kompletní podoba vzorce, avšak pokud provedete dosazení základních hodnot koeficientů, převede se do jednodušší podoby – metrika bude rovna (bandwidth + Delay) * 256.
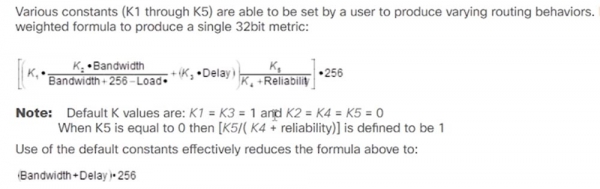
Budeme používat právě tento zjednodušený typ vzorce pro výpočet metriky, kde propustnost v kilobitech je rovna 107 děleno nejmenší propustností všech rozhraní vedoucích k cílové síti least-bandwidth, a zpoždění cumulative-delay je celkové zpoždění v desítkách mikrosekund na všech rozhraních vedoucích k cílové síti.
Při studiu EIGRP se musíme naučit čtyři definice: Feasible Distance (možná vzdálenost), Reported Distance (hlášená vzdálenost), Successor (sousední směrovač s nejmenší náklady na cestu k cílové síti) a Feasible Successor (záložní sousední směrovač). Abychom pochopili, co to znamená, podívejme se na následující topologii sítě.
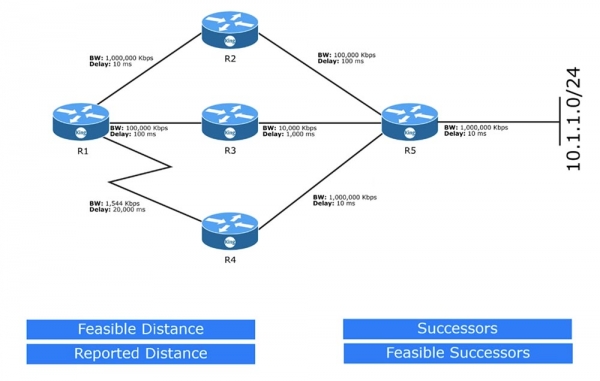
Začneme vytvořením směrovací tabulky R1 s cílem zvolit nejlepší cestu k síti 10.1.1.0/24. Vedle každého zařízení je uvedena propustnost v kbit/s a zpoždění v ms. Používáme rozhraní GigabitEthernet s propustností 100 Mbit/s, nebo 1000000 kbit/s, rozhraní FastEthernet s rychlostí 100000 kbit/s, Ethernet s rychlostí 10000 kbit/s a sériové rozhraní s rychlostí 1544 kbit/s. Tato čísla můžete zjistit, pokud se podíváte na nastavení směrovače a vlastnosti odpovídajících fyzických rozhraní.
Propustnost sériových rozhraní je ve výchozím nastavení 1544 kbit/s, a i když máte linku 64 kbit/s, propustnost bude stále 1544 kbit/s. Proto se jako síťový administrátor musíte ujistit, že používáte správnou hodnotu bandwidth. Pro konkrétní rozhraní ji můžete nastavit pomocí příkazu bandwidth, a pomocí příkazu delay můžete změnit výchozí hodnotu zpoždění. Nemusíte se obávat výchozích hodnot bandwidth pro rozhraní GigabitEthernet nebo Ethernet, ale buďte opatrní při výběru rychlosti linky, pokud používáte sériové rozhraní.
Všimněte si, že na tomto schématu je zpoždění označeno jako v milisekundách ms, ale ve skutečnosti je to mikrosekundy, prostě nemám písmeno μ pro správné označení mikrosekund μs.
Věnujte pozornost následující skutečnosti. Pokud zadáte příkaz show interface g0/0, systém zobrazí zpoždění v desítkách mikrosekund, nikoli pouze v mikrosekundách.
Podrobně se tímto problémem budeme zabývat v následujícím videu věnovaném nastavení EIGRP. Zatím si zapamatujte, že při dosazení hodnoty zpoždění do vzorce 100 μs se schéma mění na 10, protože vzorec používá desítky mikrosekund, nikoli jednotky.
Na schématu označím červenými tečkami rozhraní, k nimž se vztahují zobrazené propustnosti a zpoždění.
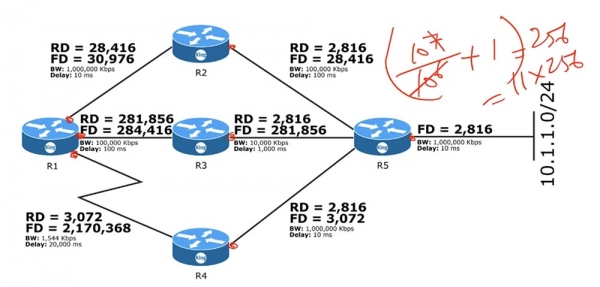
Nejprve musíme určit možné vzdálenosti Feasible Distance. To je metrika FD, která se počítá podle vzorce. Pro úsek od R5 k vnější síti musíme vydělit 107 hodnotou 106 a dostaneme 10. Následně k této hodnotě bandwidth musíme přičíst zpoždění, které je rovno 1, protože máme 10 mikrosekund, tedy jeden desítek. Výsledná hodnota 11 se násobí 256, takže hodnota metriky bude 2816. Toto je hodnota FD pro tento úsek sítě.
Tuto hodnotu router R5 odešle routeru R2, přičemž pro R2 se stane oznámenou vzdáleností Reported Distance, tedy hodnotou, kterou mu sdělil soused. Tím pádem bude oznámená vzdálenost RD pro všechna ostatní zařízení rovna možné vzdálenosti FD zařízení, které vám ji sdělilo.
Router R2 provádí výpočty FD na základě svých dat, tedy dělí 107 hodnotou 105 a získává 100. Poté k této hodnotě přičítá součet zpoždění na cestě k vnější síti: zpoždění R5, které je rovno jednomu desítku mikrosekund, a jeho vlastní zpoždění, které je rovno deseti desítkám. Celkové zpoždění bude 11 desítek mikrosekund. Přidáváme ho k získané stovce a dostáváme 111, tuto hodnotu násobíme 256 a získáváme FD=28416. Podobně postupuje router R3 a po provedených výpočtech dostává hodnotu FD=281856. Router R4 počítá hodnotu FD=3072 a předává ji R1 jako RD.
Všimněte si, že router R1 při výpočtu FD používá ve vzorci nikoli svou propustnost 1000000 kbit/s, ale nižší propustnost routeru R2, která je 100000 kbit/s, protože ve vzorci se vždy používá minimální propustnost rozhraní vedoucího k cílové síti. V tomto případě na cestě k síti 10.1.1.0/24 jsou umístěny routery R2 a R5, ale protože propustnost pátého routeru je vyšší, do vzorce se dosadí nejnižší hodnota propustnosti routeru R2. Celková latence na cestě R1-R2-R5 je 1+10+1 (desítky) = 12, uváděná propustnost je 100 a součet těchto čísel, vynásobený 256, dá hodnotu FD=30976.
Takže všechna zařízení spočítala FD svých rozhraní, a router R1 má 3 trasy směřující k cílové síti. To jsou trasy R1-R2, R1-R3 a R1-R4. Router vybere minimální hodnotu možné vzdálenosti FD, která je 30976 – to je trasa k routeru R2. Tento router se stává Successorem, nebo "následovníkem". V tabulce směrování je také uveden Feasible Successor (rezervní následovník) – to znamená, že v případě přerušení spojení mezi R1 a Successorem, bude trasa realizována přes rezervní router Feasible Successor.
Feasible Successors jsou určována podle jediného pravidla: vyhlášená vzdálenost RD tohoto směrovače musí být menší než FD routeru na úseku k Successoru. V našem případě R1-R2 má FD=30976, RD na úseku R1-K3 je 281856, a RD na úseku R1-R4 je 3072. Protože 3072 < 30976, je jako Feasible Successor vybrán router R4.
To znamená, že při přerušení spojení na úseku sítě R1-R2 bude provoz k síti 10.1.1.0/24 směrován po trase R1-R4-R5. Přepnutí směru při použití RIP trvá několik desítek sekund, při použití OSPF několik sekund, zatímco v EIGRP nastává okamžitě. To je další výhoda EIGRP ve srovnání s jinými směrovacími protokoly.
Co se stane, pokud se současně přeruší spojení s Successor a Feasible Successor? V takovém případě EIGRP aktivuje algoritmus DUAL, který může vypočítat záložní trasu přes pravděpodobného nástupce. To může trvat několik sekund, během kterých EIGRP najde jiného souseda, kterého lze použít k přenosu provozu, a umístí jeho údaje do směrovací tabulky. Poté protokol pokračuje v běžné práci na zajištění směrování.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
