

Vítejte ve světě switchů! Dnes si promluvíme o přepínačích. Představte si, že jste síťový administrátor a jste v kanceláři nové firmy. Přichází k vám manažer s přepínačem "z krabice" a žádá vás o jeho nastavení. Možná jste si pomysleli, že mluví o běžném elektrickém vypínači (v angličtině slovo switch označuje jak síťový přepínač, tak elektrický vypínač - pozn. překladatele), ale to není tak - je řeč o síťovém přepínači, tedy Cisco switchi.
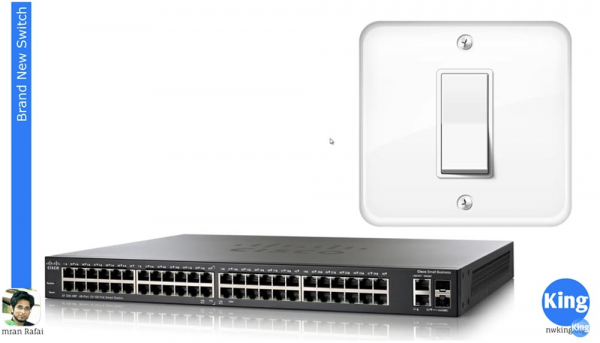
Takže vám manažer předává nový přepínač Cisco, který má mnoho rozhraní. Může to být 8, 16 nebo 24 portový přepínač. V tomto případě je na snímku přepínač, který má vpředu 48 portů, rozdělených do 4 sekcí po 12 portech. Jak víme z předchozích lekcí, vzadu přepínače jsou další rozhraní, jedním z nich je konzolový port. Konzolový port se používá pro externí přístup k zařízení a umožňuje vidět, jak probíhá spuštění operačního systému přepínače.
Už jsme diskutovali o případu, kdy chcete pomoci svému kolegovi a používáte vzdálenou plochu. Připojíte se k jeho počítači, provedete změny, ale pokud budete chtít, aby váš přítel restartoval počítač, ztratíte přístup a nebudete moci sledovat, co se děje na obrazovce v okamžiku spuštění. Tento problém nastává, pokud nemáte externí přístup k tomuto zařízení a jste s ním spojeni pouze prostřednictvím sítě.
Pokud ale máte externí přístup, můžete vidět spouštěcí obrazovku, rozbalení IOS a další procesy. Další způsob, jak získat přístup k tomuto zařízení, je připojit se k libovolnému z předních portů. Pokud jste na tomto zařízení nastavili správu IP adres, jak bude ukázáno v tomto videu, budete se k němu moci připojit přes Telnet. Problém spočívá v tom, že ztratíte tento přístup, jakmile se zařízení vypne.
Podívejme se, jak provést počáteční nastavení nového přepínače. Než přejdeme přímo k nastavení konfigurace, musíme zadat několik základních pravidel.
Pro většinu video lekcí jsem používal GNS3 — emulátor, který umožňuje emulovat operační systém Cisco IOS. V mnoha případech potřebuji více než jedno zařízení, například když ukazuji, jak se provádí směrování. V takovém případě mohu potřebovat například čtyři zařízení. Místo toho, abych kupoval fyzická zařízení, mohu využít operační systém jednoho ze svých zařízení, připojit ho k GNS3 a emulovat tento IOS na několika instancích virtuálních zařízení.
Proto nepotřebuji fyzicky mít pět směrovačů, mohu mít jen jeden router. Mohu použít operační systém na svém počítači, nainstalovat emulátor a získat 5 instancí zařízení. V následujících video lekcích se podíváme, jak to udělat, ale dnes je problém při používání emulátoru GNS3 v tom, že pomocí něj není možné emulovat switch, protože switch Cisco má hardwarové čipy ASIC. Tento speciální integrovaný obvod, který vlastně dělá switch switchem, nelze jednoduše emulovat.
Celkově emulátor GNS3 pomáhá pracovat se switchem, ale jsou některé funkce, které nelze provést. Proto pro tuto lekci a některé další videa jsem použil jiný software Cisco s názvem Cisco Packet Tracer. Neptáte se mě, jak získat přístup k Cisco Packet Tracer, můžete to zjistit pomocí Google, jen řeknu, že pro získání takového přístupu musíte být členem Network Academy.
Můžete mít přístup k Cisco Packet Tracer, můžete mít přístup k fyzickému zařízení nebo k GNS3, můžete používat libovolný z těchto nástrojů při studiu kurzu Cisco ICND. Můžete používat GNS3, pokud máte router, operační systém a switch, a funguje to bez problémů, můžete používat fyzické zařízení, nebo Packet Tracer – jen se rozhodněte, co vám vyhovuje nejvíc.
Ve svých video lekcích však hodlám používat právě Packet Tracer, takže budu mít několik videí, jedno výhradně pro Packet Tracer a jedno výhradně pro GNS3, brzy je zveřejním, zatím budeme používat Packet Tracer. Takhle vypadá. Pokud máte také přístup k Network Academy, budete moci získat přístup k tomuto programu, a pokud ne, můžete použít jiné nástroje.
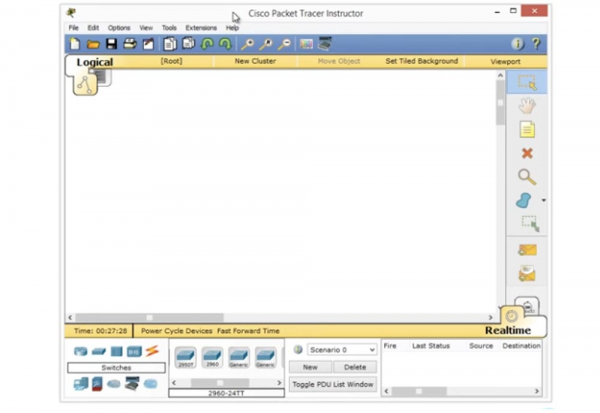
Takže, jelikož dnes mluvíme o switchech, vyberu položku Switches, zvolím model switche série 2960 a jeho ikonu přetáhnu do okna programu. Pokud na tuto ikonu dvakrát kliknu, přejdu do rozhraní příkazového řádku.
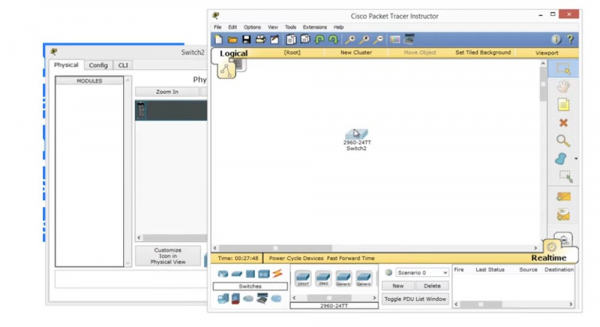
Dále vidím, jak se načítá operační systém switche.
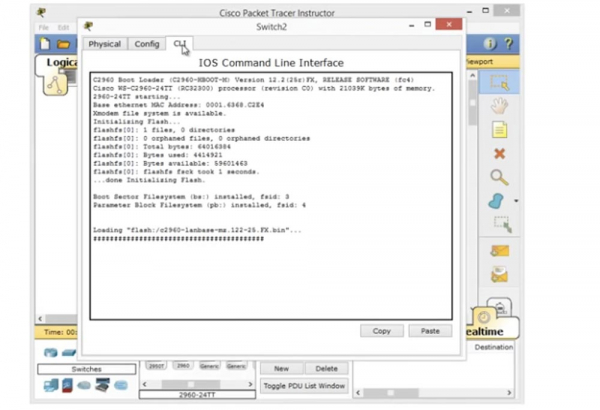
Pokud vezmete fyzické zařízení a připojíte ho k počítači, uvidíte přesně stejný obrazec načítání Cisco IOS. Vidíte, že se operační systém rozbalil, a můžete si přečíst některá omezení použití softwaru a licenční smlouvu, informace o autorských právech… to vše se zobrazuje v tomto okně.
Dále bude zobrazena platforma, na které je OS spuštěn, v tomto případě je to switch WS-C2690-24TT, a budou zobrazeny všechny funkce hardwaru. Zde je také uvedena verze programu. Poté přejdeme přímo k příkazovému řádku, pokud si pamatujete, máme zde nápovědu pro uživatele. Například symbol (>) vyzývá k zadání příkazu. Z videa 'Den 5' víte, že to je výchozí, nejnižší úroveň přístupu k nastavení zařízení, tzv. uživatelský režim EXEC. Tento přístup lze získat na jakémkoli zařízení Cisco.
Pokud používáte Packet Tracer, získáváte mimo síť OOB přístup k zařízení a můžete sledovat spuštění zařízení. Tento program imituje přístup ke switchi přes sériový port. Jak se dostanete z uživatelského režimu EXEC do privilegovaného režimu EXEC? Zadáte příkaz „enable“ a stisknete „Enter“, můžete také použít primer, když zadáte „en“ a získáte možné varianty příkazů začínajících na tyto písmena. Pokud jednoduše zadáte písmeno „e“, zařízení nebude vědět, na co myslíte, protože existují tři příkazy začínající „e“, ale pokud zadám „en“, systém pochopí, že jediné slovo, které začíná na tyto dvě písmena, je enable. Tímto způsobem, zadáním tohoto příkazu, získáte přístup k privilegovanému režimu Exec.
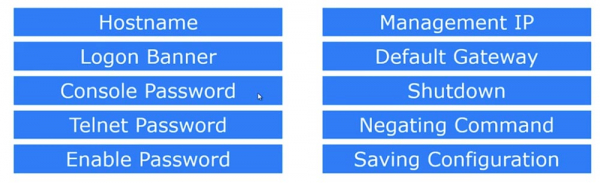
V tomto režimu můžeme udělat vše, co bylo ukázáno na druhém snímku – změnit název hostitele, nastavit banner přihlášení, heslo Telnet, povolit zadávání hesla, nastavit IP adresu, nastavit výchozí bránu, dát příkaz na vypnutí zařízení, zrušit dříve zadané příkazy a uložit provedené změny konfigurace.
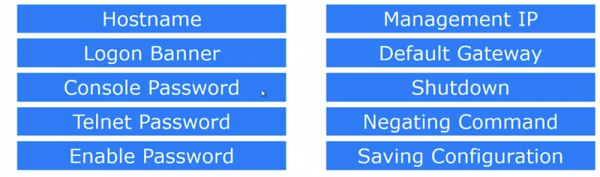
Toto je 10 základních příkazů, které používáte při inicializaci zařízení. K zadání těchto parametrů je nutné použít režim globální konfigurace, do kterého nyní přejdeme.
Takže prvním parametrem je název hostitele, ten se vztahuje na celé zařízení, takže jeho změna se provádí v režimu globální konfigurace. Pro to zadáme do příkazového řádku parametr Switch (config)#. Pokud chci změnit název hostitele, zadávám v tomto řádku hostname NetworKing, stisknu „Enter“ a vidím, že název zařízení Switch se změnil na NetworKing. Pokud připojujete tento switch k síti, kde už je mnoho dalších zařízení, toto jméno mu bude sloužit jako identifikátor mezi ostatními síťovými zařízeními, proto se snažte vymyslet pro svůj switch jedinečný název se smyslem. Pokud bude tento switch například umístěn v kanceláři ředitele, můžete jej nazvat AdminFloor1Room2. Pokud dáte zařízení logické jméno, bude pro vás velmi snadné určit, ke kterému switchi se připojujete. To je důležité, protože to pomůže vyhnout se zmatku mezi zařízeními, jak se síť rozšiřuje.
Následuje parametr Logon Banner. To je první věc, kterou uvidí každý, kdo se k tomuto zařízení přihlašuje pomocí přihlašovacího jména. Tento parametr se nastavuje pomocí příkazu #banner. Dále můžete zadat zkratku motd, Message of The Day, nebo "zpráva dne". Pokud do řádku vložím otazník, obdržím zprávu ve formátu: LINE s banner-textem.
To vypadá zmateně, ale znamená to, že můžete zadávat text od jakéhokoli symbolu kromě "s", který v tomto případě funguje jako oddělovač. Takže začneme se ampersandem (&). Stisknu "Enter" a systém napíše, že nyní můžete zadat jakýkoli text pro banner a ukončit ho stejným symbolem (&), s kterým řetězec začíná. Takže jsem začal s ampersandem a měl bych zakončit svou zprávu ampersandem.
Začnu svůj banner řádkem hvězdiček (*), a v dalším řádku napíšu "Nejnebezpečnější switch! Nevstupovat"! Myslím, že je to skvělé, kdokoli se vyděsí, když uvidí takový uvítací banner.
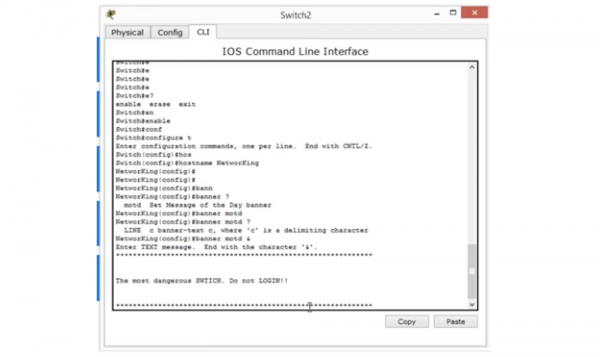
To je moje „zpráva dne“. Abych zkontroloval, jak to vypadá na obrazovce, stisknu CTRL+Z, abych přešel z globálního režimu do privilegovaného režimu EXEC, odkud mohu opustit režim nastavení. Takto vypadá moje zpráva na obrazovce a tak ji uvidí každý, kdo se přihlásí na tomto switchi. Toto se nazývá přihlašovací banner. Můžete být kreativní a napsat cokoliv, ale doporučuji k tomu přistupovat s veškerou vážností. Mám na mysli, že někteří lidé místo rozumného textu umísťovali jako uvítací banner obrázky z symbolů, které neměly žádnou smyslovou hodnotu. Nic vám nebrání věnovat se takovému „umění“, jen si pamatujte, že nadbytečné symboly přetěžují paměť zařízení (RAM) a konfigurační soubor, který se používá při spuštění systému. Čím více symbolů je v tomto souboru, tím pomaleji se switch spouští, takže se snažte minimalizovat konfigurační soubor, aby byl obsah banneru jasný a výstižný.
Dále se podíváme na heslo pro konzoli Console Password. To brání vstupu náhodných lidí do zařízení. Představte si, že jste zařízení ponechali otevřené. Pokud jsem hacker, připojím svůj notebook pomocí konzolového kabelu k switche, použiji konzoli pro přihlášení do switche a změním heslo nebo udělám něco škodlivého. Ale pokud používáte heslo pro konzolový port, mohu se do systému dostat jen s tímto heslem. Nechcete přece, aby se někdo jen tak dostal do konzole a změnil něco v nastavení vašeho switche. Takže pojďme nejprve prozkoumat aktuální konfiguraci.
Jelikož jsem v režimu config, mohu zadat příkaz do sh run. Příkaz show run je příkaz privilegovaného režimu EXEC. Pokud se chci dostat z tohoto režimu do globálního režimu, musím použít příkaz "do". Pokud se podíváme na řádek konzole, uvidíme, že ve výchozím nastavení tam žádné heslo není a zobrazuje se line con 0. Tento řádek je umístěn v jedné části a níže je již jiná část konfiguračního souboru.
Protože v sekci "line console" nic není, to znamená, že při připojení k switche přes konzolový port získám přímý přístup k konzoli. Nyní, pokud zadám "end", mohu se vrátit zpět do privilegovaného režimu a z něj přejít do uživatelského režimu. Pokud teď stisknu "Enter", dostanu se přímo do režimu příkazového řádku, protože zde není heslo, jinak by mě program požádal o jeho zadání pro vstup do nastavení konfigurace.
Tak stiskněme "Enter" a napišme do řádku line con 0, protože u zařízení Cisco vše začíná z nuly. Protože máme pouze jednu konzoli, je označena zkratkou "con". Nyní, abychom přiřadili heslo, například slovo "Cisco", musíme napsat do řádku NetworKing (config-line)# příkaz password cisco a stisknout "Enter".
Nyní jsme nastavili heslo, ale stále nám něco chybí. Pojďme to zkusit všechno znovu a vyjdeme z nastavení. I když jsme heslo nastavili, systém ho nevyžaduje. Proč?
Nepožaduje heslo, protože ji nevytěžujeme. Heslo jsme nastavili, ale neuvedli jsme řádek, který provádí jeho kontrolu, když začne přicházet provoz na zařízení. Co bychom tedy měli udělat? Musíme se vrátit k řádku, kde máme line con 0, a zadat slovo „login“.
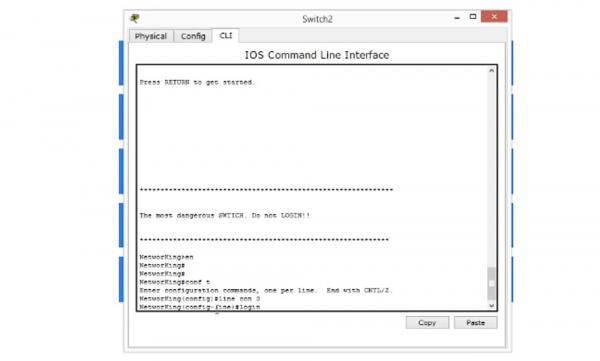
To znamená, že musíte zkontrolovat heslo, tedy k přihlášení do systému je nutný login. Pojďme zkontrolovat, co jsme dosáhli. K tomu se odhlásíme z nastavení a vrátíme se k oknu s bannerem. Vidíte, že těsně pod ním se nám objevila řádka, která vyžaduje zadání hesla.
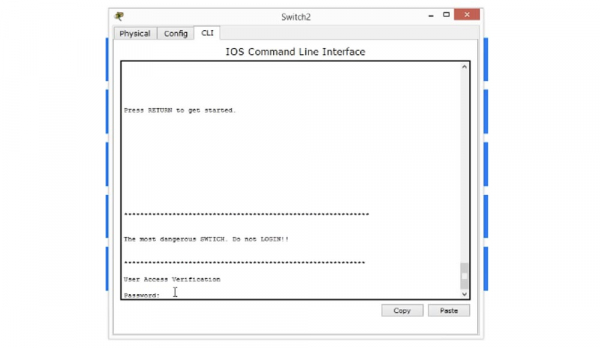
Pokud sem zadám heslo, budu schopen vstoupit do nastavení zařízení. Tímto způsobem jsme efektivně zabránili přístupu k zařízení bez vašeho povolení a nyní se do systému mohou přihlásit pouze ti, kdo znají heslo.
Nyní vidíte, že máme malý problém. Pokud něco napíšete, čemu systém nerozumí, myslí si, že jde o doménové jméno a snaží se najít doménové jméno serveru, čímž se pokouší připojit k IP adrese 255.255.255.255.
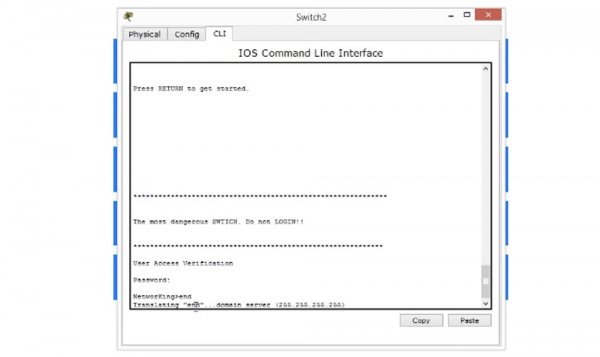
To se může stát, a já vám ukážu, jak zakázat zobrazení této zprávy. Můžete si počkat, až vyprší časový limit dotazu, nebo použít klávesovou zkratku Control+Shift+6, někdy to funguje dokonce i na fyzických zařízeních.
Pak musíme udělat tak, aby systém nehledal doménové jméno, a proto zadáme příkaz „no IP-domain lookup“ a zkontrolujeme, jak to fungovalo.
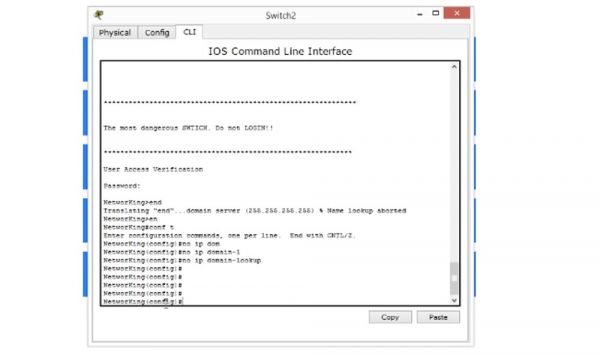
Jak vidíte, nyní bez problémů můžeme pracovat s nastavením switche. Pokud se znovu odhlásíme z nastavení na úvodní obrazovku a uděláme stejnou chybu, tedy zadáme prázdný řádek, zařízení nebude ztrácet čas hledáním doménového jména, ale jednoduše zobrazí zprávu „neznámý příkaz“. Takže nastavení hesla pro přihlášení do systému je jedna z hlavních věcí, kterou budete muset udělat na novém zařízení Cisco.
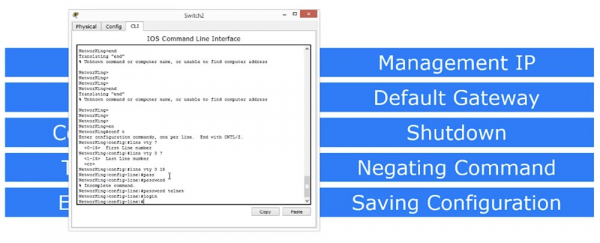
Nyní se podíváme na heslo pro protokol Telnet. Pokud pro heslo k konzoli máme v řádku uvedeno „con 0“, pro heslo Telnet je výchozím parametrem „line vty“, což znamená, že nastavení hesla probíhá v režimu virtuálního terminálu, protože Telnet je virtuální linie, nikoli fyzická. Prvním parametrem line vty je 0 a posledním 15. Pokud nastavíme parametr 15, bude to znamenat, že můžete vytvořit 16 řádků pro přístup k tomuto zařízení. To znamená, že pokud máme v síti několik zařízení, při připojení ke switchi prostřednictvím protokolu Telnet první zařízení použije řádek 0, druhé řádek 1 a tak dále až do řádku 15. Tímto způsobem se k switchi může najednou připojit 16 lidí a sedmnáctý člověk, když se pokusí připojit, bude informován, že limit připojení byl vyčerpán.
Můžeme nastavit společné heslo pro všech 16 virtuálních řádků od 0 do 15, a to podle stejné koncepce jako při nastavování hesla pro konzoli, tedy zadáme do řádku příkaz password a nastavíme heslo, například slovo „telnet“, a poté zadáme příkaz „login“. To znamená, že nechceme, aby se lidé dostávali k zařízení prostřednictvím protokolu Telnet bez hesla. Proto dáváme pokyn zkontrolovat přihlášení a teprve poté poskytnout přístup k systému.
V tuto chvíli nemůžeme používat Telnet, protože přístup k zařízení prostřednictvím tohoto protokolu může být proveden pouze po nastavení nějaké IP adresy na switchi. Proto, abychom zkontrolovali nastavení Telnet, přejděme nejprve k správě IP adres.
Jak víte, switch pracuje na 2. úrovni modelu OSI, má 24 portů, a proto nemůže mít žádnou konkrétní IP adresu. Musíme však přiřadit tomuto switchi IP adresu, pokud se chceme připojit z jiného zařízení pro správu IP adres.
Takže potřebujeme přiřadit switchi jednu IP adresu, která bude použita pro IP správu. K tomu zadáme jeden z mých oblíbených příkazů „show ip interface brief“ a uvidíme všechny rozhraní přítomné v tomto zařízení.
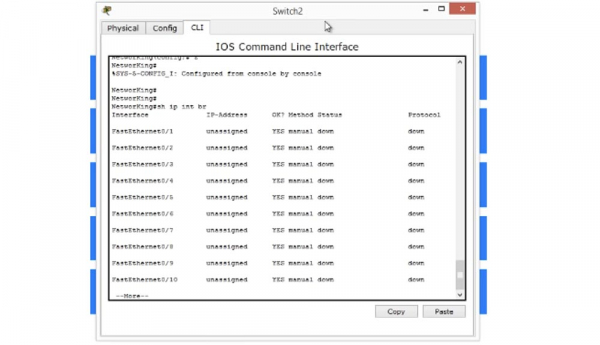
Takže vidím, že mám dvacet čtyři portů FastEthernet, dva porty GigabitEthernet a jedno rozhraní VLAN. VLAN je virtuální síť, o které se později podrobněji podíváme, zatím jen zmíním, že každý switch je dodáván s jedním virtuálním rozhraním, nazývaným VLAN rozhraní. To používáme k správě switche.
Proto se pokusíme připojit k tomuto rozhraní a do příkazového řádku zadáme parametr vlan 1. Nyní vidíte, že příkazový řádek má podobu NetworKing (config-if) #, což znamená, že jsme v konfiguračním rozhraní VLAN switche. Nyní zadáme příkaz pro nastavení IP adresy ve formátu: Ip add 10.1.1.1 255.255.255.0 a stiskneme „Enter“.
Vidíme, že toto rozhraní se objevilo v seznamu rozhraní s označením „administratively down“. Pokud vidíte tento nápis, znamená to, že pro toto rozhraní existuje příkaz „shutdown“, který port vypíná, a v tomto případě je tento port vypnutý. Tento příkaz můžete vykonat pro jakékoliv rozhraní, jehož specifikace obsahuje označení „down“. Například se můžete přepnout na rozhraní FastEthernet0/23 nebo FastEthernet0/24, zadat příkaz „shutdown“, po čemž bude v seznamu rozhraní tento port označen jako „administratively down“, tedy vypnutý.
Takže jsme si ukázali, jak funguje příkaz pro vypnutí portu „shutdown“. K tomu, abychom port zapnuli nebo obecně zapnuli něco ve switchi, se používá Negating Command, neboli „negace příkazu“. Například v našem případě použití tohoto příkazu znamená „ne vypnout“. Je to velmi jednoduchý příkaz z jednoho slova „no“ — pokud příkaz „shutdown“ znamená „vypnout zařízení“, pak příkaz „no shutdown“ znamená „zapnout zařízení“. Takže popřením jakéhokoli příkazu pomocí částice „no“ dáváme zařízení Cisco pokyn k vykonání přesně opačné akce.
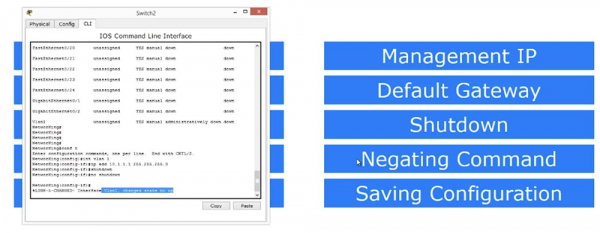
Teď znovu zadám příkaz „show ip interface brief“ a uvidíte, že stav našeho portu VLAN, který nyní má IP adresu 10.1.1.1, se změnil z „down“ — „vypnutý“ na „up“ — „zapnutý“, avšak v řádku protokolu stále figuruje „down“.
Proč protokol VLAN nefunguje? Protože momentálně nevidí žádný provoz procházející tímto portem, protože, jak si pamatujete, v naší virtuální síti máme pouze jedno zařízení – switch, a v tomto případě nemůže být žádný provoz. Proto přidáme do sítě další zařízení, osobní počítač PC-PT(PC0).
Nemusíte se obávat o Cisco Packet Tracer, v jednom z následujících videí ukážu podrobněji, jak tato aplikace funguje, prozatím si uděláme pouze obecný přehled jejích možností.
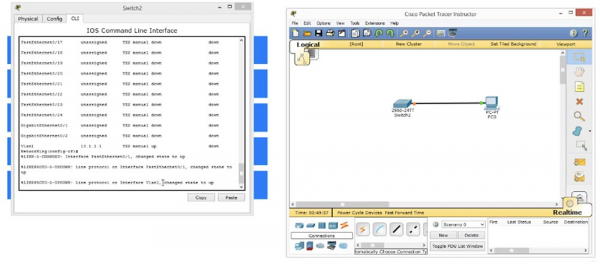
Takže nyní aktivuji simulaci PC, kliknu na ikonu počítače a připojím kabel k našemu switche. V konzoli se objevila zpráva, že lineární protokol rozhraní VLAN1 změnil stav na UP, protože jsme měli provoz z PC. Jakmile protokol zaznamenal přítomnost provozu, okamžitě přešel do stavu připravenosti.
Pokud znovu použijete příkaz „show ip interface brief“, můžete vidět, že rozhraní FastEthernet0/1 změnilo svůj stav a stav svého protokolu na UP, protože k němu byl připojen kabel od počítače, kterým začal přicházet provoz. Rozhraní VLAN také přešlo do aktivního stavu, protože „vidělo“ provoz na tomto portu.
Nyní klikneme na ikonu počítače, abychom se podívali, co představuje. Je to pouze simulace PC s operačním systémem Windows, takže přejdeme k nastavení síťové konfigurace a přiřadíme počítači IP adresu 10.1.1.2 a nastavíme masku podsítě 255.255.255.0.
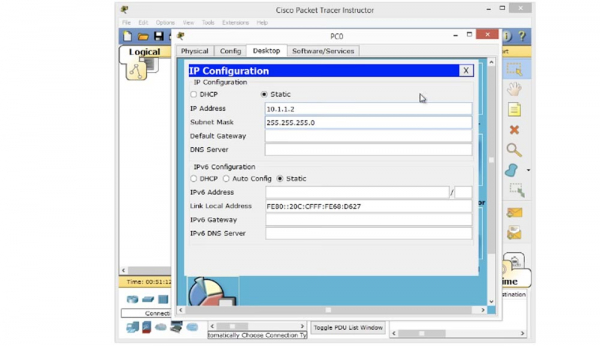
Nepotřebujeme výchozí bránu, protože jsme ve stejné síti se switchem. Teď se pokusím pingnout switch příkazem „ping 10.1.1.1“, a jak vidíte, pingování bylo úspěšné. To znamená, že nyní může počítač přistupovat k switchi a máme IP adresu 10.1.1.1, přes kterou se switch řídí.
Můžete se ptát, proč první požadavek počítače dostal odpověď „timeout“. Stalo se to proto, že počítač neznal MAC adresu switche a musel nejdříve neposlat ARP dotaz, takže první pokus o přístup na IP adresu 10.1.1.1 skončil neúspěchem.
Pojďme zkusit použít protokol Telnet tím, že v konzoli zadáme „telnet 10.1.1.1“. Tento počítač se spojuje pomocí protokolu Telnet na adrese 10.1.1.1, což je nic jiného než virtuální rozhraní switche. Poté v okně terminálu příkazového řádku okamžitě vidím uvítací banner switche, který jsme nastavili dříve.
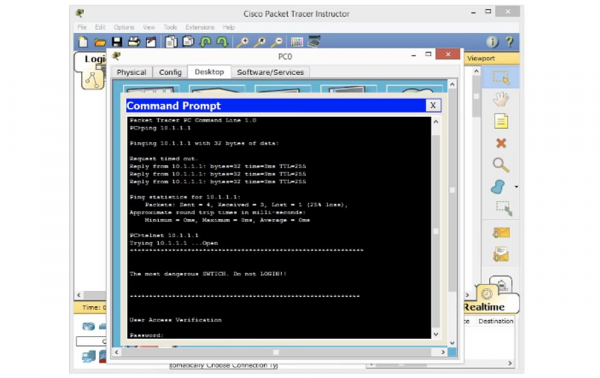
Fyzicky může být tento switch umístěn kdekoli – na čtvrtém nebo prvním patře kanceláře, ale v každém případě ho najdeme pomocí Telnetu. Vidíte, že switch žádá o heslo. Jaké heslo to je? Nastavili jsme dvě hesla – jedno na konzoli, druhé na VTY. Zkusíme nejprve zadat heslo na konzoli „cisco“, a vidíte, že systém ho nepřijímá. Poté zkouším heslo „telnet“ na VTY a to fungovalo. Switch přijmul heslo VTY, protože line vty password — to je to, co funguje podle použitého protokolu Telnet.
Teď se pokouším zadat příkaz „enable“, na což systém odpovídá „no password set“ — „heslo není nastaveno“. To znamená, že switch mi umožnil přístup do uživatelského režimu nastavení, ale nedal mi privilegiovaný přístup. Abych přešel do privilegovaného režimu EXEC, musím vytvořit to, čemu se říká „enable password“, tedy nastavit heslo. K tomu se znovu vracíme do nastavovacího okna switche, abychom umožnili systému používat heslo.
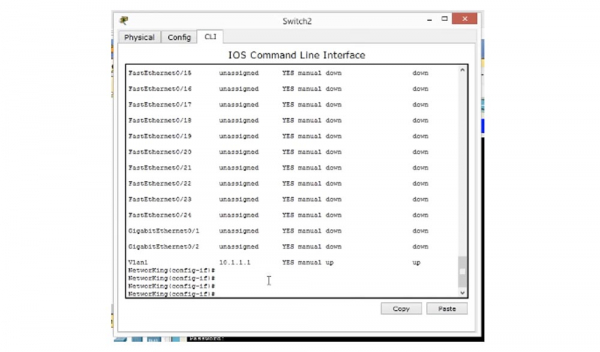
K tomu pomocí příkazu „enable“ přecházíme z uživatelského režimu EXEC do privilegovaného režimu EXEC. Jakmile zadáme „enable“, systém také vyžaduje zadání hesla, protože tato funkce nebude fungovat bez hesla. Proto se znovu vracíme k simulaci získání konzolového přístupu. Již mám přístup k tomuto switchi, takže v okně rozhraní příkazového řádku IOS na řádku NetworKing (config) # enable musím přidat „password enable“, tedy aktivovat funkci používání hesla.
Nyní mi dovolte znovu zkusit zadat „enable“ v příkazovém řádku počítače a stisknout „Enter“, po čemž systém požaduje heslo. Jaké je to heslo? Po zadání a potvrzení příkazu „enable“ jsem získal přístup do privilegovaného režimu EXEC. Nyní mám přístup k tomuto zařízení prostřednictvím počítače a mohu s ním dělat, co chci. Mohu přejít do „conf t“, mohu změnit heslo nebo název hostitele. Teď změním název hostitele na SwitchF1R10, což znamená „první patro, místnost 10“. Tímto způsobem jsem změnil název switche a nyní mi ukazuje umístění tohoto zařízení v kanceláři.
Pokud se vrátíme k oknu příkazového řádku switche, můžeme vidět, že jeho název byl změněn, a já jsem to provedl vzdáleně během sezení Telnetu.
Takto získáváme přístup k switche přes Telnet: přiřadili jsme název hostitele, vytvořili jsme banner přihlášení, nastavili heslo na konzoli a heslo pro Telnet. Poté jsme dovolili vstup hesla, vytvořili možnost správy IP, aktivovali funkci „shutdown“ a možnost odmítnutí příkazu.
Dále musíme přiřadit výchozí bránu. Za tímto účelem se opět přepneme do režimu globální konfigurace switche, zadáme příkaz „ip default-gateway 10.1.1.10“ a stiskneme „Enter“. Můžete se ptát, proč je výchozí brána potřebná, když je náš switch zařízením druhé úrovně modelu OSI.
V tomto případě jsme připojili PC přímo k switche, ale předpokládejme, že máme více zařízení. Představte si, že zařízení, ze kterého jsem inicioval Telnet, tedy počítač, se nachází v jedné síti, zatímco switch s IP adresou 10.1.1.1 je ve druhé síti. V takovém případě pochází traffic Telnet z jiné sítě, switch by měl poslat jeho zpět, ale neví, jak se tam dostat. Switch určuje, že IP adresa počítače patří do jiné sítě, proto pro komunikaci s ním je třeba použít výchozí bránu.
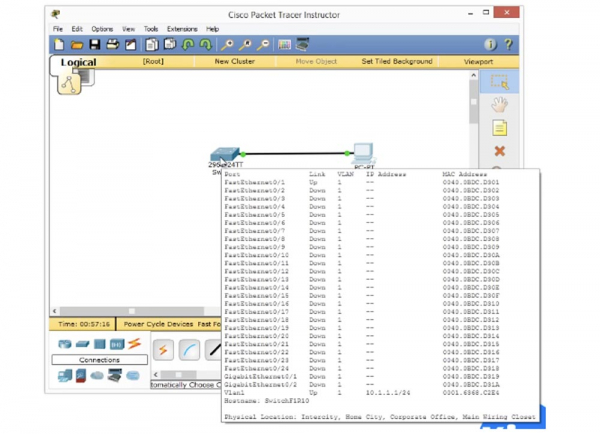
Tímto způsobem nastavujeme výchozí bránu pro toto zařízení, aby při příjmu trafficu z jiné sítě mohl switch poslat odpovídající paket výchozí bráně, která ho přesměruje do cílového místa.
Nyní se konečně podíváme na to, jak uložit tuto konfiguraci. Udělali jsme tolik změn v nastavení tohoto zařízení, že je čas je uložit. Existují dva způsoby, jak to provést.
Jedním z nich je zadání příkazu „write“ v privilegovaném režimu EXEC. Zadám tento příkaz, stisknu „Enter“ a systém odpoví zprávou „Building configuration — OK“, tedy aktuální konfigurace zařízení byla úspěšně uložena. To, co jsme udělali před uložením, se nazývá „pracovní konfigurace zařízení“. Ta je uchovávána v paměti zařízení a po jeho vypnutí bude ztracena. Proto musíme zapsat vše, co je v pracovní konfiguraci, do spouštěcí konfigurace.
Bez ohledu na to, co je v pracovní konfiguraci, příkaz „write“ zkopíruje tyto informace a zapíše je do souboru spouštěcí konfigurace, která není závislá na paměti a nachází se v neodvolatelné paměti zařízení NVRAM. Při startu zařízení systém kontroluje, zda je v NVRAM spouštěcí konfigurace, a převede ji na pracovní konfiguraci tím, že načte parametry do operační paměti RAM. Každýkrát, když použijeme příkaz „write“, jsou parametry pracovní konfigurace zkopírovány a uloženy do NVRAM.
Druhým způsobem, jak uložit nastavení konfigurace, je použití starého příkazu „do write“. Pokud tento příkaz použijeme, musíme nejprve zadat slovo „copy“. Poté se operační systém Cisco zeptá, odkud má zkopírovat parametry nastavení: z počítačového systému přes ftp nebo flash, z pracovní konfigurace nebo ze spouštěcí konfigurace. Chceme vytvořit kopii parametrů pracovní konfigurace running-configuration, a tak tuto frázi zadáme do příkazového řádku. Poté se systém znovu zeptá, kam mají být parametry zkopírovány, a teď uvádíme startup-configuration. Tímto způsobem jsme zkopírovali pracovní konfiguraci do souboru spouštěcí konfigurace.
S těmito příkazy je třeba být velmi opatrný, protože pokud zkopírujete spouštěcí konfiguraci do pracovní konfigurace, což se někdy dělá při nastavování nového switche, zmažete všechny provedené změny a získáte zavedení s nulovými parametry. Je tedy nutné pozorně přistupovat k tomu, co a kde plánujete uložit poté, co provedete nastavení parametrů konfigurace switche. Takto uložíte konfiguraci a nyní, pokud restartujete switch, vrátí se do stavu, který měl před restartováním.
Takže jsme se podívali na to, jak se nastavují základní parametry nového switche. Vím, že mnozí z vás poprvé viděli rozhraní příkazového řádku zařízení, takže může chvíli trvat, než si osvojíte vše, co bylo ukázáno v tomto videonávodu. Doporučuji sledovat toto video několikrát, dokud nepochopíte, jak používat různé módy nastavení konfigurace, uživatelský režim EXEC, privilegovaný režim EXEC, globální režim konfigurace, jak používat příkazový řádek pro zadávání podpříkazů, měnit název hostitele, vytvářet banner a tak dále.
Probrali jsme základní příkazy, které byste měli znát a které se používají při počáteční konfiguraci jak zařízení Cisco. Pokud znáte příkazy pro switch, znáte i příkazy pro router.
Jednoduše si zapamatujte, z jakého režimu se každý z těchto základních příkazů vydává. Například název hostitele a banner pro přihlášení jsou součástí globální konfigurace, pro přiřazení hesla na konzoli je třeba použít konzoli, heslo Telnet se přiřazuje v řádku VTY od nuly do 15. Pro správu IP adresy je třeba použít rozhraní VLAN. Měli byste mít na paměti, že funkce „enable“ je ve výchozím nastavení zakázána, a proto ji možná budete muset povolit zadáním příkazu „no shutdown“.
Pokud potřebujete přiřadit výchozí bránu, vstoupíte do režimu globální konfigurace, použijete příkaz „ip default-gateway“ a přiřadíte bráně IP adresu. Nakonec uložíte provedené změny pomocí příkazu „write“ nebo procedury kopírování pracovní konfigurace do souboru spouštěcí konfigurace. Doufám, že toto video bylo velmi informativní a pomohlo vám v osvojení našeho síťového kurzu.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
VPS (KVM) E5-2650 v4 (6 jader) 10GB DDR4 240GB SSD 1Gbps do léta zdarma při platbě na období delší než šest měsíců, je možné objednat .
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
