

Ahoj všichni! Tento článek bude věnován přehledu funkce VPN v produktu Sophos XG Firewall. V předchozím jsme se zabývali tím, jak zdarma získat toto řešení pro ochranu domácí sítě s úplnou licencí. Dnes se podíváme na funkci VPN, která je integrovaná v Sophos XG. Pokusím se vysvětlit, co tento produkt umí, a také uvedu příklady nastavení IPSec Site-to-Site VPN a uživatelského SSL VPN. Pojďme začít s přehledem.
Nejprve se podíváme na tabulku licencování:
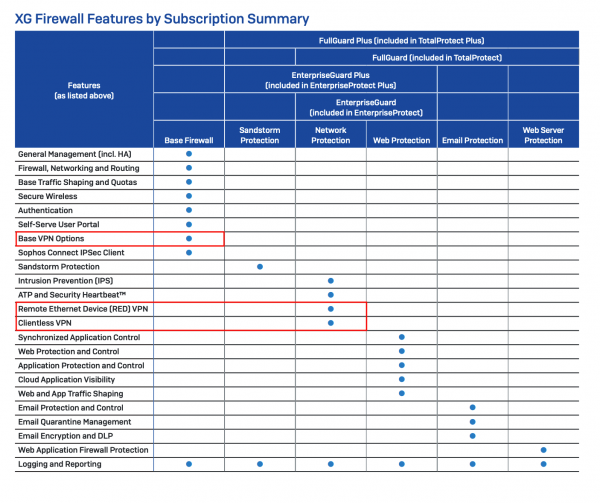
Podrobněji o tom, jak je licencován Sophos XG Firewall, se můžete dočíst zde:
Ale v tomto článku nás budou zajímat pouze ty body, které jsou vyznačené červeně.
Hlavní funkce VPN je zahrnuta v základní licenci a je zakoupena pouze jednou. Je to doživotní licence a nevyžaduje prodloužení. Modul Base VPN Options zahrnuje:
Site-to-Site:
- SSL VPN
- IPSec VPN
Remote Access (klientská VPN):
- SSL VPN
- IPsec Clientless VPN (s bezplatnou uživatelskou aplikací)
- L2TP
- PPTP
Jak vidíme, podporovány jsou všechny populární protokoly a typy VPN připojení.
Dále, v Sophos XG Firewall jsou ještě dva typy VPN připojení, které nejsou zahrnuty v základním předplatném. Jedná se o RED VPN a HTML5 VPN. Tyto VPN připojení spadají do předplatného Network Protection, což znamená, že pro použití těchto typů je třeba mít aktivní předplatné, které také zahrnuje funkce ochrany sítě – moduly IPS a ATP.
RED VPN — to je proprietární L2 VPN od společnosti Sophos. Tento typ VPN připojení má řadu výhod oproti Site-to-site SSL nebo IPSec při nastavování VPN mezi dvěma XG. Na rozdíl od IPSec vytváří RED tunel virtuální rozhraní na obou koncích tunelu, což pomáhá při řešení problémů, a na rozdíl od SSL je toto virtuální rozhraní plně konfigurovatelné. Správce má úplnou kontrolu nad podsítí uvnitř RED tunelu, což usnadňuje řešení problémů s routováním a konflikty podsítí.
HTML5 VPN nebo Clientless VPN – specifický typ VPN, který umožňuje přenášet služby přes HTML5 přímo v prohlížeči. Typy služeb, které lze nastavit:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Je však třeba vzít v úvahu, že tento typ VPN se používá pouze v zvláštních případech a doporučuje se, pokud je to možné, používat typy VPN uvedené výše.
Praxe
Na praktické ukázce si ukážeme, jak nastavit několik z těchto typů tunelů, konkrétně: Site-to-Site IPSec a SSL VPN Remote Access.
Site-to-Site IPSec VPN
Zaměříme se na to, jak nastavit Site-to-Site IPSec VPN tunel mezi dvěma Sophos XG Firewall. Pod kapotou běží strongSwan, což umožňuje připojení k jakémukoli směrovači, který podporuje IPSec.
Můžete využít pohodlného a rychlého průvodce nastavením, ale my se vydáme obecnější cestou, abychom na základě této příručky mohli sladit Sophos XG s jakýmkoli zařízením pomocí IPSec.
Otevřeme okno nastavení politik:
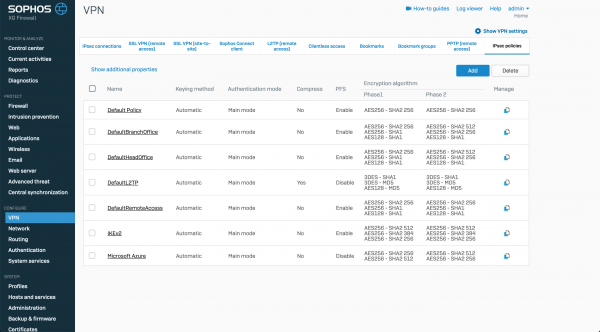
Jak vidíme, existují již přednastavené konfigurace, ale my vytvoříme vlastní.
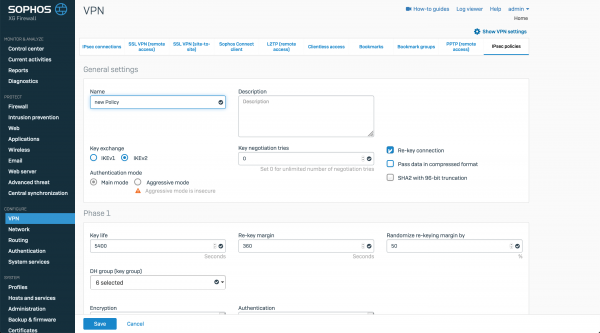
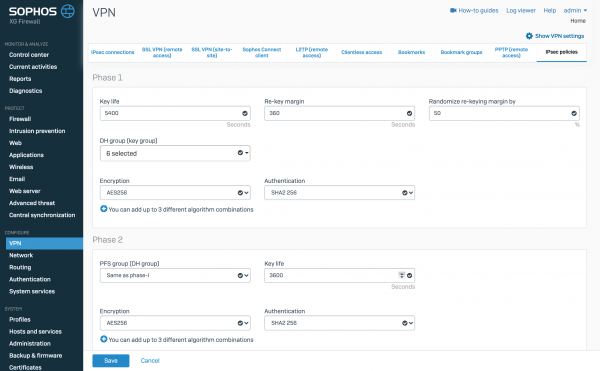
Nastavíme parametry šifrování pro první a druhou fázi a uložíme politiku. Podobně provedeme stejné kroky na druhém Sophos XG a přecházíme k nastavení samotného IPSec tunelu.
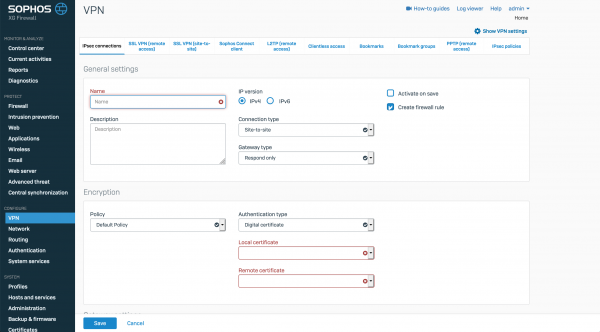
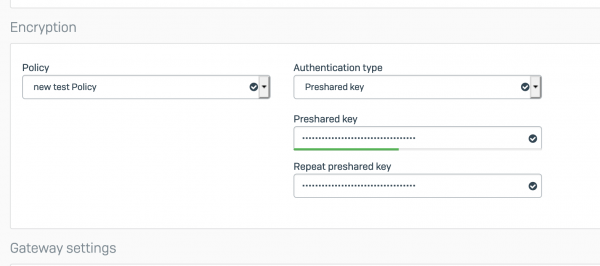
Zadáme název, režim provozu a nastavíme parametry šifrování. Pro příklad použijeme Preshared Key.
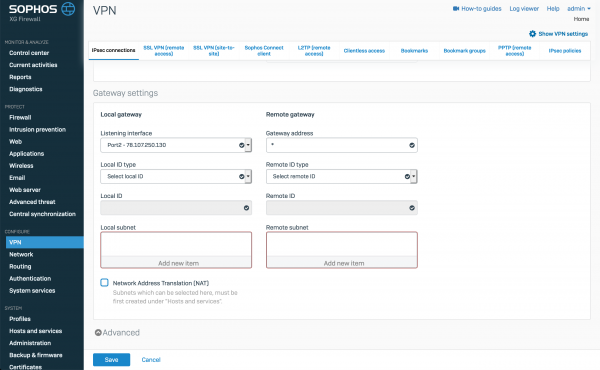
a uvedeme místní a vzdálené podsítě.
Naše spojení bylo vytvořeno.
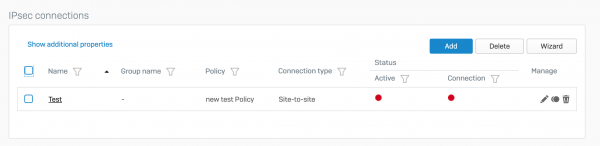
Podobně nastavíme stejné parametry na druhém Sophos XG, s výjimkou režimu provozu, tam nastavíme "Iniciovat připojení".
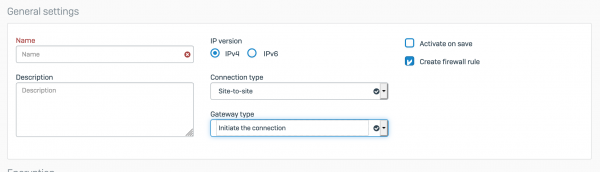
Teď máme dvě nastavené tunely. Další je aktivovat a spustit. To se dělá velmi snadno, stačí stisknout červený kruh pod slovem 'Aktivní', abychom aktivovali, a červený kruh pod 'Spojení', abychom spustili připojení.
Pokud vidíme takový obrázek:
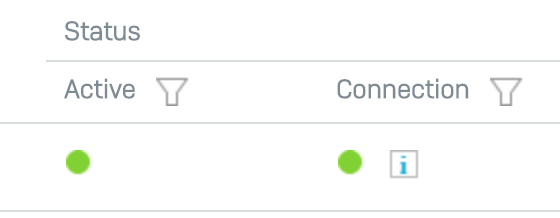
znamená to, že náš tunel funguje správně. Pokud druhý indikátor svítí červeně nebo žlutě, znamená to, že jsme něco špatně nastavili v politikách šifrování nebo místních a vzdálených podsítích. Připomínám, že nastavení by měla být zrcadlová.
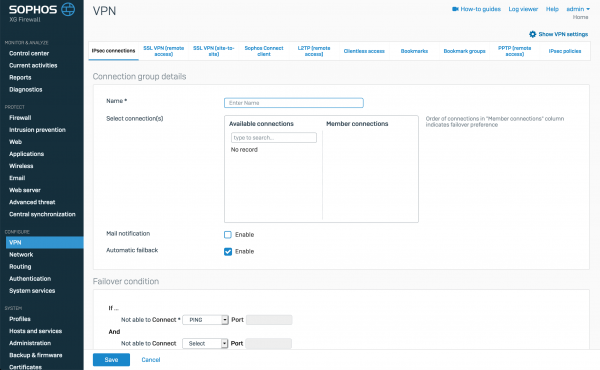
Zvlášť chci vyzdvihnout, že lze z IPSec tunelů vytvářet skupiny pro Failover pro zajištění dostupnosti:
Remote Access SSL VPN
Přejdeme k Remote Access SSL VPN pro uživatele. Pod kapotou běží standardní OpenVPN. To umožňuje uživatelům připojit se přes jakýkoli klient, který podporuje .ovpn konfigurační soubory (např. standardní připojovací klient).
Nejprve je třeba nastavit politiky OpenVPN serveru:
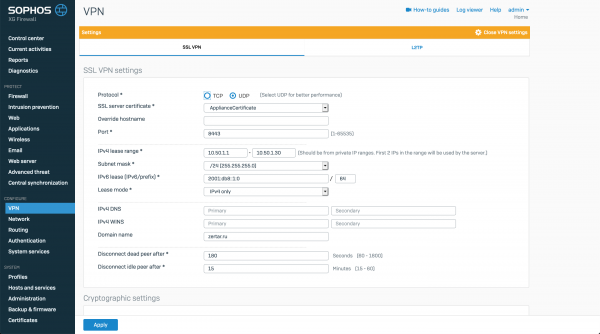
Uveďte transport pro připojení, nastavte port, rozsah ip adres pro připojení vzdálených uživatelů.
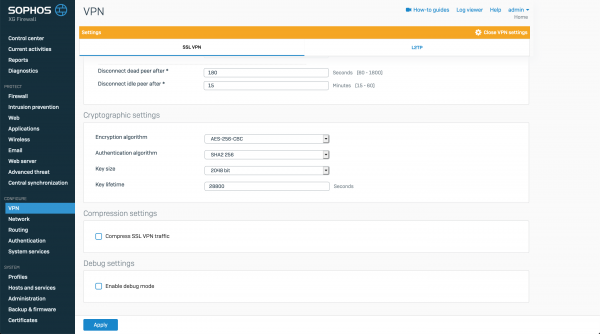
Také můžete specifikovat nastavení šifrování.
Po nastavení serveru se pustíme do nastavování klientských připojení.
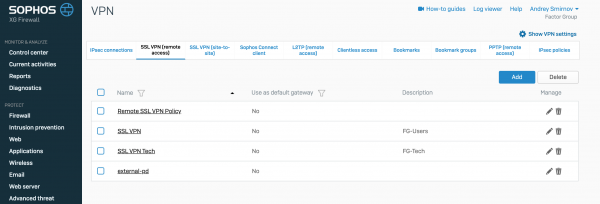
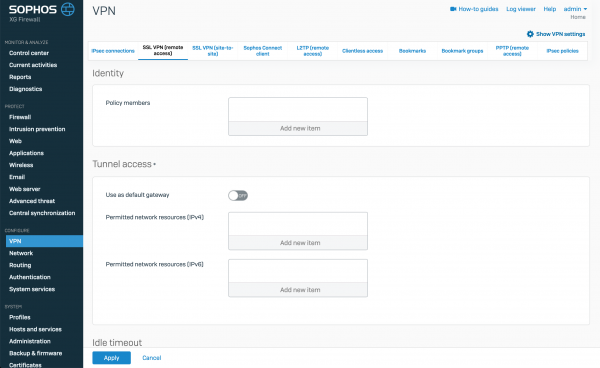
Každé pravidlo pro připojení k SSL VPN je vytvořeno pro skupinu nebo pro jednotlivého uživatele. Každý uživatel může mít pouze jednu politiku připojení. Z nastavení, co je zajímavé, lze pro každé takové pravidlo určit, zda se jedná o jednotlivé uživatele, kteří budou toto nastavení používat, nebo skupinu z AD. Lze zaškrtnout políčko, aby byl veškerý provoz přesměrován do VPN tunelu, nebo uvést IP adresy, podsítě nebo FQDN, které budou uživatelům dostupné. Na základě těchto politik bude automaticky vytvořen .ovpn profil s nastaveními pro klienta.
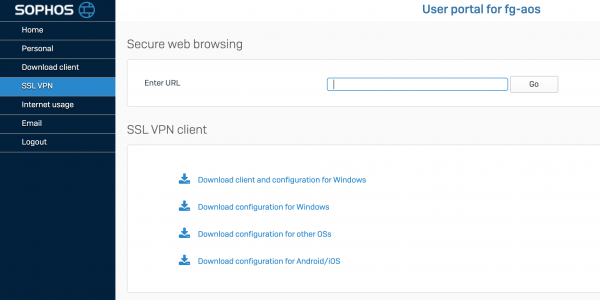
Pomocí uživatelského portálu si může uživatel stáhnout jak .ovpn soubor s nastavením pro VPN klienta, tak instalační soubor VPN klienta se zabudovaným souborem nastavení připojení.
Závěr
V tomto článku jsme stručně probírali funkce VPN v produktu Sophos XG Firewall. Podívali jsme se, jak nastavit IPSec VPN a SSL VPN. To není zdaleka vyčerpávající seznam toho, co toto řešení umí. V dalších článcích se pokusím udělat přehled o RED VPN a ukázat, jak to vypadá přímo v řešení.
Děkujeme za váš čas.
Pokud budete mít dotazy ohledně komerční verze XG Firewall, můžete se na nás obrátit — společnost , distributor Sophos. Stačí napsat volnou formou na .
Zdroj: habr.com
