

Detekovaná v letošním roce umožňuje jakémukoli uživateli domény získat práva administrátora domény a ohrozit Active Directory (AD) a další připojené hostitele. Dnes vám ukážeme, jak tato útok funguje a jak ji odhalit.
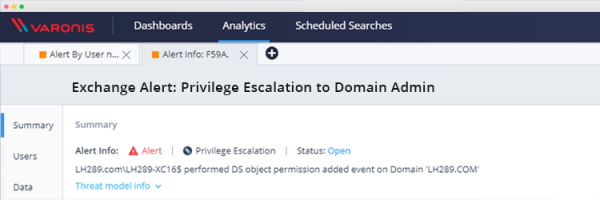
Takto funguje tento útok:
- Útočník získá přístup k účtu jakéhokoli uživatele domény s aktivní e-mailovou schránkou, aby se přihlásil na funkci push-notifikací od Exchange.
- Útočník využívá NTLM relay k podvodu serveru Exchange: výsledek je, že server Exchange se připojí k počítači kompromitovaného uživatele pomocí metody NTLM over HTTP, kterou poté útočník používá k přechodu přes autentizační proceduru na ovládacím systému dle LDAP s údaji o účtu Exchange.
- Nakonec útočník využívá tyto pravomoce účtu Exchange k zvýšení svých privilegií. Tento poslední krok může být také proveden administrátorem, který již má legální přístup, a může provést potřebnou změnu práv. Vytvořením pravidla pro detekci této aktivity se ochráníte před tímto a podobnými útoky.
Následně může útočník například spustit DCSync, aby získal hashované hesla všech uživatelů domény. To mu umožní provádět různé typy útoků — od útoků s golden ticket po předání hashe.
Výzkumný tým Varonis podrobně prozkoumal tento vektor útoku a připravil příručku pro naše klienty, aby ho odhalili a zkontrolovali, zda již byli kompromitováni.
Detekce zvýšení privilegií v doméně
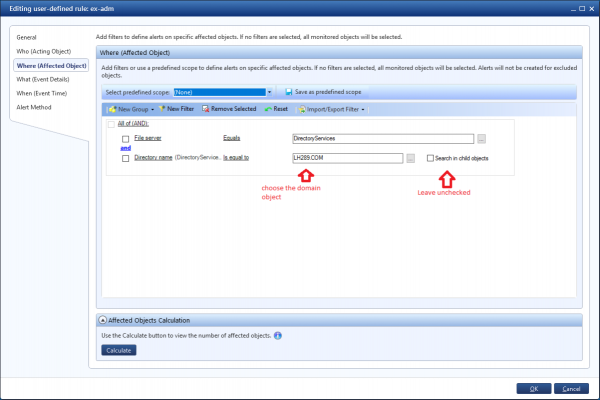
V vytvořte vlastní pravidlo pro sledování změn určitých oprávnění na objektu. To se spustí při přidání práv a oprávnění na zajímavý objekt v doméně:
- Zadejte název pravidla
- Nastavte kategorii na 'Zvýšení privilegií'
- Nastavte hodnotu pro typ zdroje 'Všechny typy zdrojů'
- Souborný server = DirectoryServices
- Zadejte doménu, která vás zajímá, například podle názvu
- Přidejte filtr pro přidání oprávnění na objektu AD
- A nezapomeňte nechat vypnutou možnost 'Prohledávat v podřízených objektech'
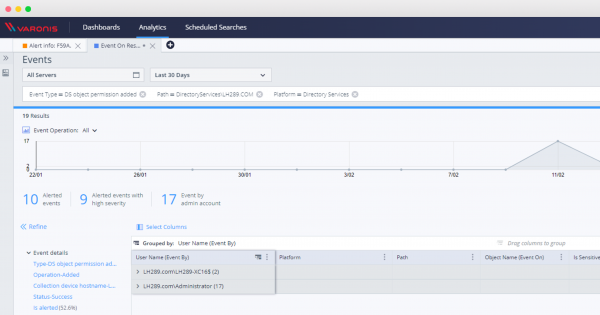
A nyní zpráva: odhalení změny práv na objektu domény
Změny oprávnění na objektu AD jsou poměrně vzácné, a proto je třeba vyšetřit vše, co způsobilo toto upozornění. Také by bylo dobré otestovat vzhled a obsah zprávy před nasazením samotného pravidla.
Tato zpráva také ukáže, zda jste již byli touto útokem kompromitováni:
Po aktivaci pravidla můžete vyšetřit všechna ostatní zvýšení oprávnění pomocí webového rozhraní DatAlert:
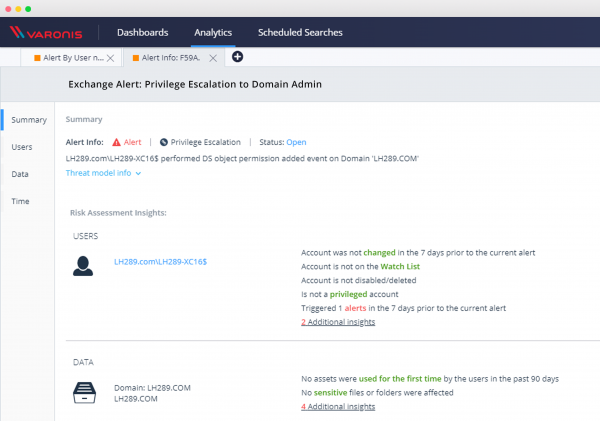
Po nastavení tohoto pravidla budete moci sledovat a chránit se před těmito a podobnými typy zranitelností bezpečnostního systému, vyšetřovat události s objekty adresářových služeb AD a zkontrolovat, zda nejste vystaveni této kritické zranitelnosti.
Zdroj: habr.com
