

Možnosti použití řešení pro viditelnost sítě
Co je to viditelnost sítě?
Viditelnost je podle Websterova slovníku definována jako „schopnost být snadno viděn“ nebo „úroveň jasnosti“. Pod viditelností sítě nebo aplikace rozumíme odstranění slepých míst, která skrývají schopnost snadno vidět (nebo kvantitativně určit), co se děje v síti a/nebo aplikacích v síti. Tato viditelnost umožňuje IT týmům rychle izolovat bezpečnostní hrozby a řešit problémy s výkonem, což nakonec zajišťuje nejlepší interakci s koncovým uživatelem.
Další pochopení je to, co umožňuje IT týmům řídit a optimalizovat síť spolu s aplikacemi a IT službami. Proto je viditelnost sítě, aplikací a bezpečnosti naprosto nezbytná pro jakoukoli IT organizaci.
Nejjednodušší způsob, jak dosáhnout viditelnosti sítě, je implementovat architekturu viditelnosti, která představuje komplexní infrastrukturu end-to-end, zajišťující viditelnost fyzické a virtuální sítě, aplikací a bezpečnosti.
Založení základů síťové viditelnosti
Jakmile je architektura viditelnosti vytvořena, jsou k dispozici různé možnosti použití. Jak je uvedeno níže, architektura viditelnosti představuje tři hlavní úrovně viditelnosti: úroveň přístupu, úroveň řízení a úroveň monitorování.
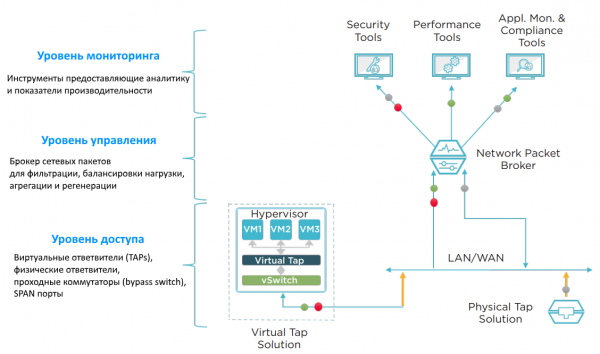
Pomocí vyznačených prvků mohou IT specialisté řešit různé problémy sítě a aplikací. Existují dvě kategorie možností použití:
- Hlavní řešení viditelnosti
- Úplná viditelnost sítě
Hlavní řešení viditelnosti se zaměřují na bezpečnost sítě, úsporu nákladů a odstraňování problémů. To jsou tři kritéria, která ovlivňují IT každého měsíce, ne-li každý den. Úplná viditelnost sítě má za cíl poskytnout hlubší porozumění oblastem slepých míst, výkonu a dodržování předpisů.
Co lze skutečně dělat s viditelností sítě?
Existuje šest různých možností použití viditelnosti sítě, které mohou jasně ukázat její hodnotu. To jsou:
— Zlepšení bezpečnosti sítě
— Poskytování možností zadržování a snižování nákladů
— Zrychlení řešení problémů a zvýšení spolehlivosti sítě
— Odstranění slepých zón sítě
— Optimalizace výkonu sítě a aplikací
— Posílení dodržování předpisů
Níže jsou uvedeny některé konkrétní příklady použití.
Příklad č. 1 – filtrování dat pro zabezpečovací řešení, která se nacházejí v síti (in-line), zvyšuje efektivitu těchto řešení.
Cílem této možnosti je použití síťového balíčkového brokera (NPB – Network Packet Broker) k filtraci dat s nízkým rizikem (např. video a hlas), aby byla vyloučena z kontroly zabezpečením (systém prevence narušení (IPS), prevence ztráty dat (DLP), firewall pro webové aplikace (WAF) atd.). Tento "nezajímavý" provoz může být identifikován a vrácen na obchvatový přepínač (by-pass switch) a poslán dál do sítě. Výhodou tohoto řešení je, že WAF nebo IPS nemusí plýtvat procesorovými (CPU) prostředky na analýzu nepotřebných dat. Pokud váš síťový provoz obsahuje významný objem těchto dat, můžete tuto funkci implementovat a snížit zátěž na svých zabezpečovacích nástrojích.
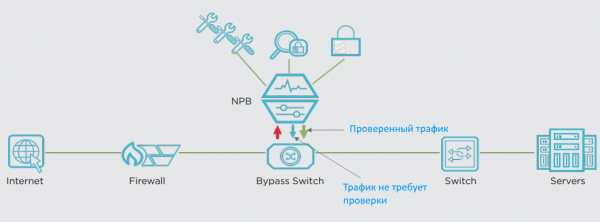
U společností došlo k případům, kdy až 35% síťového provozu s nízkým rizikem bylo vyloučeno z kontroly IPS. To automaticky zvyšuje efektivní šířku pásma IPS o 35% a znamená to, že můžete odložit nákup dalších IPS nebo upgrade. Všichni víme, že síťový provoz roste, takže v určitém okamžiku budete potřebovat výkonnější IPS. Je to skutečně otázka – chcete minimalizovat náklady, nebo ne.
Příklad č. 2 – vyvažování zátěže prodlužuje životnost zařízení 1-10 Gbit/s v síti 40 Gbit/s
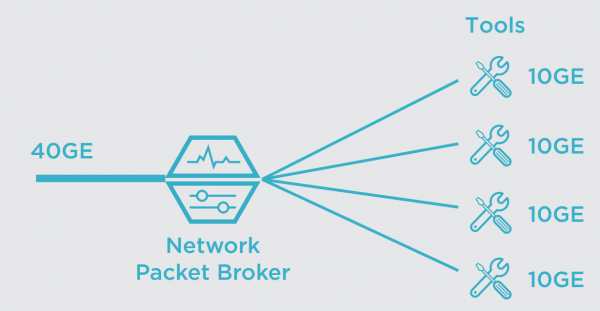
Druhý příklad použití zahrnuje snížení nákladů na vlastnictví síťového vybavení. Toho je dosaženo pomocí paketových brokerů (NPB) pro vyvažování provozu na bezpečnostní a monitorovací nástroje. Jak může vyvažování zatížení pomoci většině podniků? Nejprve, zvyšování objemu síťového provozu je velmi běžným jevem. Ale co monitoring vlivu růstu šířky pásma? Například, pokud modernizujete jádro sítě z 1 Gb/s na 10 Gb/s, budete potřebovat nástroje 10 Gb/s pro správný monitoring. Pokud zvýšíte rychlost na 40 Gb/s nebo 100 Gb/s, pak při takových rychlostech bude výběr monitorovacích nástrojů mnohem menší a náklady na ně velmi vysoké.
Paketoví brokeři poskytují nezbytné možnosti agregace a vyvažování zatížení. Například, vyvažování provozu 40 Gb/s umožňuje rozdělit monitorovací provoz mezi několik nástrojů 10 Gb/s. Po tomto kroku můžete prodloužit životnost zařízení 10 Gb/s, dokud nebudou k dispozici dostatečné prostředky na pořízení dražších nástrojů, které zvládnou vyšší přenosové rychlosti.
Další příklad — sloučit nástroje na jednom místě a předat jim potřebná data od brokeru paketů. Někdy se používají samostatná řešení, rozptýlená po síti. Data průzkumu provedeného společností Enterprise Management Associates (EMA) ukazují, že 32 % podnikových řešení je nedostatečně zatíženo, tedy méně než 50 %. Centralizace nástrojů a vyvažování zatížení vám umožní spojit zdroje a zvýšit využití, přičemž použijete méně zařízení. Často můžete odložit pořízení dalších nástrojů, dokud se míra využití nestane dostatečně vysokou.
Příklad č. 3 – troubleshooting k omezení/odstranění potřeby získávat povolení na změny (Change Board permissions)
Jakmile je vybavení pro viditelnost (odpojovače (TAPs), NPB...) nainstalováno v síti, budete jen zřídka muset provádět změny v síti. To umožňuje optimalizaci některých procesů odstraňování závad pro zvýšení efektivity.
Například po instalaci TAP („nainstalujte a zapomeňte“) pasivně přenáší kopii veškerého provozu do NPB. To má obrovskou výhodu, neboť eliminuje většinu byrokratických nuancí - získání schválení pro změny v síti. Pokud také nainstalujete broker paketů, bude okamžitý přístup prakticky ke všem datům, která jsou potřebná pro řešení problémů.
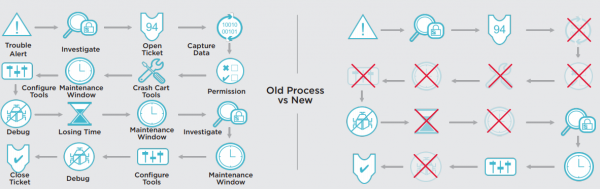
Pokud není potřeba provádět změny, můžete přeskočit fáze schvalování změn a přejít přímo k ladění. Tento nový proces má velký vliv na zkrácení průměrného času na obnovu (MTTR – Mean Time to Repair). Výzkumy ukazují, že je možné snížit MTTR až o 80%.
Příklad č. 4 – Aplikační inteligence, použití filtrování aplikací a maskování dat pro zvýšení efektivity zabezpečení.
Co je to aplikační inteligence (Application Intelligence)? Je to technologie dostupná u brokerů paketů (NPB) IXIA. Je to rozšířená funkčnost, která umožňuje překročit hranice filtrování paketů na úrovni 2–4 (modely OSI) a plně přejít na úroveň 7 (aplikační úroveň). Výhoda spočívá v tom, že data o chování a umístění uživatelů a aplikací mohou být vytvářena a exportována v jakémkoli potřebném formátu - surové pakety, filtrované pakety nebo informace NetFlow (IxFlow). IT oddělení mohou odhalovat skryté síťové aplikace, snižovat hrozby síťové bezpečnosti a zároveň omezovat výpadky sítě a/nebo zvyšovat výkon sítě. Významné vlastnosti známých i neznámých aplikací mohou být identifikovány, zachyceny a předány specializovaným nástrojům pro monitorování a zabezpečení.
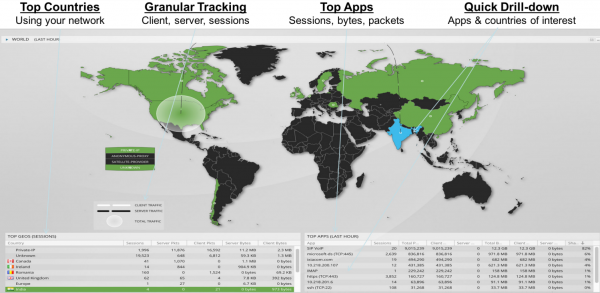
- identifikace podezřelých/neznámých aplikací
- odhalení podezřelého chování na základě geolokace, například uživatel ze Severní Koreje se připojuje k vašemu FTP serveru a přenáší data
- dešifrování SSL pro kontrolu a analýzu potenciálních hrozeb
- analýza selhání aplikací
- analýza množství a růstu provozu pro aktivní řízení zdrojů a prognózu rozšíření
- maskování citlivých údajů (kreditní karty, přihlašovací údaje…) před odesláním
Funkcionalita Visibility Intelligence je dostupná jak pro fyzické, tak virtuální (Cloud Lens Private) balíčkové brokery IXIA (NPB), stejně jako v veřejných „cloudech“ – Cloud Lens Public:
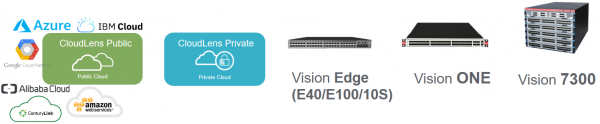
Kromě standardní funkčnosti NetStack, PacketStack a AppStack:
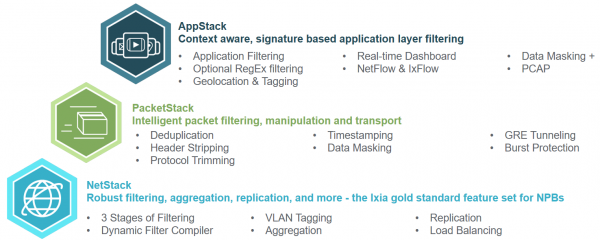
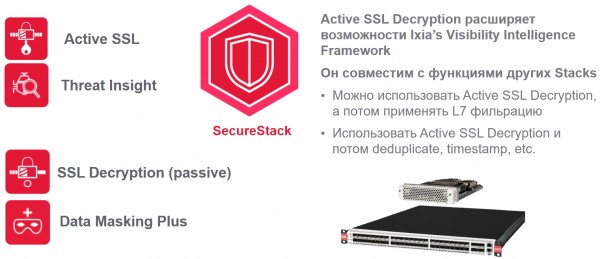
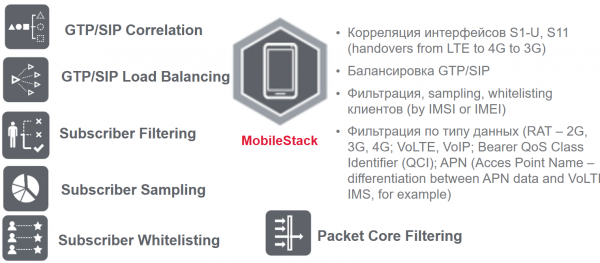
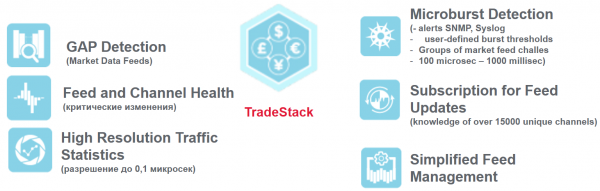
V poslední době byla také přidána funkčnost zabezpečení SecureStack (pro optimalizaci zpracování důvěrného provozu), MobileStack (pro mobilní operátory) a TradeStack (pro monitorování a filtrování dat finančního tradingu):
Závěry
Řešení pro viditelnost sítě – mocný nástroj schopný optimalizovat architekturu síťového monitorování a zabezpečení, který vytváří základní sběr a výměnu potřebných dat.
Možnosti využití umožňují:
- poskytnout přístup k potřebným specifickým datům na požádání pro diagnostiku a troubleshooting
- přidat/odebrat bezpečnostní a monitorovací řešení jak in-line, tak out-of-band
- snížit MTTR
- zajistit rychlou reakci na problémy
- provádět rozšířenou analýzu hrozeb
- odstranit většinu byrokratických schválení
- snížit finanční dopady útoku, rychlým připojením potřebných řešení do sítě a snížením MTTR
- snížit náklady a pracovní zátěž spojenou s nastavením SPAN portu
Zdroj: habr.com
