

Najednou se práce na dálku stala poptávaným a potřebným formátem. Vše za COVID-19. Nová opatření na prevenci nákazy se objevují každý den. V kancelářích měří teplotu a některé firmy, včetně velkých, převádějí zaměstnance na práci z domova, aby snížily ztráty způsobené výpadky a nemocenskými. V tomto smyslu je IT sektor se svými zkušenostmi s pracovním týmem na dálku ve výhodě.
V NII SOKB se již několik let zabýváme organizací vzdáleného přístupu k firemním datům z mobilních zařízení a víme, že práce na dálku je složitá záležitost. V následujícím textu vysvětlíme, jak naše řešení pomáhají bezpečně spravovat mobilní zařízení zaměstnanců a proč je to důležité pro práci na dálku.
Co potřebuje zaměstnanec k práci na dálku?
Standardní soubor služeb, pro které je třeba zajistit vzdálený přístup pro plnohodnotnou práci, zahrnuje služby komunikace (e-mail, messenger), webové zdroje (různé portály, například service desk nebo systém řízení projektů) a soubory (systémy elektronického oběhu dokumentů, kontroly verzí atd.).
Nelze se spoléhat na to, že bezpečnostní hrozby budou čekat, až dokončíme boj s koronavirem. Při práci na dálku existují svá bezpečnostní pravidla, která je třeba dodržovat i během pandemie.
Důležité obchodní informace nelze jednoduše posílat na osobní e-mail zaměstnance, aby je mohl v klidu číst a zpracovávat na osobním smartphonu. Smartphone lze ztratit, na něj lze nainstalovat aplikace, které kradou informace, nebo si s ním mohou hrát děti, které sedí doma kvůli stejnu viru. Čím důležitější jsou data, se kterými zaměstnanec pracuje, tím lépe je třeba je chránit. A ochrana mobilních zařízení by měla být stejně dobrá jako ochrana stacionárních.
Proč je antivirová ochrana a VPN nedostatečná?
Pro stacionární pracovní místa a notebooky s operačním systémem Windows je instalace antiviru odůvodněná a nezbytná. Pro mobilní zařízení to však zdaleka není vždy pravda.
Architektura zařízení Apple brání informačnímu sdílení mezi aplikacemi. To omezuje možný rozsah důsledků infikovaného softwaru: pokud je použita zranitelnost e-mailového klienta, akce nemohou překročit rámec tohoto e-mailového klienta. Zároveň taková politika snižuje efektivitu antivirů. Automaticky zkontrolovat soubor přijatý e-mailem již nebude možné.
Na platformě Android mají viry i antiviry více příležitostí. I tak se však objevuje otázka efektivity. K instalaci škodlivého softwaru z obchodu s aplikacemi je nutné ručně poskytnout mnoho oprávnění. Přístupová práva získávají zločinci pouze od těch uživatelů, kteří povolují aplikacím naprosto vše. V praxi stačí zakázat uživatelům instalaci aplikací z neznámých zdrojů, aby „tablety“ k bezplatně nainstalovaným placeným aplikacím „nepokoušely“ chránit firemní tajemství. Tato opatření však přesahují funkce antiviru a VPN.
Kromě toho VPN a antiviry nebudou schopny sledovat, jak se chová uživatel. Logika napovídá, že na uživatelském zařízení by měl být nastaven alespoň jeden heslo (jako ochrana před ztrátou). Ale dostupnost hesla a jeho spolehlivost závisí pouze na uvědomělosti uživatele, na kterou nemůže firma nijak ovlivnit.
Samozřejmě existují administrativní metody. Například interní dokumenty, podle kterých budou zaměstnanci osobně odpovědní za absence hesel na zařízeních, instalaci aplikací z nedůvěryhodných zdrojů atd. Můžete dokonce donutit všechny zaměstnance, aby před zahájením práce na dálku podepsali změněný pracovní řád obsahující tyto body. Ale pojďme se dívat pravdě do očí: firma nebude schopna zkontrolovat, jak je tento řád dodržován v praxi. Bude se zabývat urgentní reorganizací základních procesů, zatímco zaměstnanci, navzdory zavedeným politikám, budou kopírovat důvěrné dokumenty na osobní Google Disk a poskytovat k nim přístup prostřednictvím odkazu, protože to usnadňuje společnou práci na dokumentu.
Náhlá práce z domova kanceláře je testem odolnosti společnosti.
Správa firemní mobility
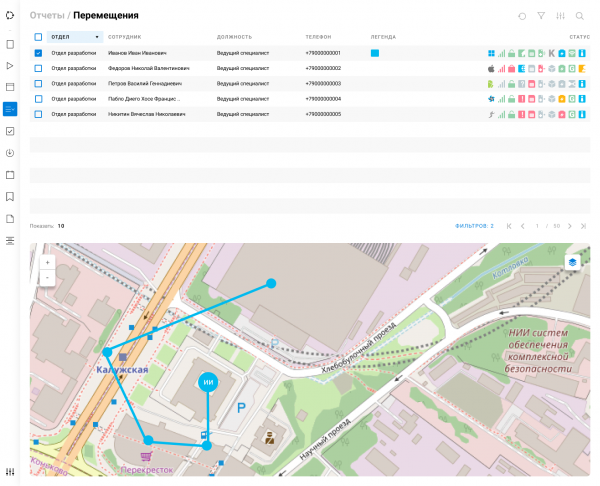
Z pohledu informační bezpečnosti jsou mobilní zařízení hrozbou a potenciálními slabinami v ochranném systému. Tento slabý článek by měly zacelit EMM řešení (management firemní mobility).
Správa firemní mobility (EMM) zahrnuje funkce správy zařízení (MDM, správa mobilních zařízení), aplikací (MAM, správa mobilních aplikací) a obsahu (MCM, správa mobilního obsahu).
MDM je nezbytný „bič“. Pomocí funkcí MDM může administrátor vymazat nebo zablokovat zařízení, pokud je ztraceno, a nastavit bezpečnostní politiky: požadavek na složité heslo, zákaz ladění, instalaci aplikací z apk atd. Tyto základní možnosti jsou podporovány na mobilních zařízeních všech výrobců a platforem. Jemnější nastavení, jako je zákaz instalace vlastních recovery, jsou dostupná pouze na zařízeních určitého výrobce.
MAM a MCM jsou „cukříky“ v podobě aplikací a služeb, ke kterým poskytují přístup. Po zajištění dostatečné úrovně bezpečnosti MDM lze poskytnout zabezpečený vzdálený přístup k firemním zdrojům prostřednictvím aplikací nainstalovaných na mobilních zařízeních.
Na první pohled se zdá, že správa aplikací je čistě IT úkol, který spočívá v základních operacích typu „nainstalovat aplikaci, nastavit aplikaci, aktualizovat aplikaci na novou verzi nebo ji vrátit zpět na předchozí“. Ve skutečnosti ani zde není možné se vyhnout otázkám bezpečnosti. Je potřeba nejen nainstalovat a nastavit potřebné aplikace na zařízeních, ale také chránit firemní data před uložením do osobního Dropboxu nebo Yandex.Disku.
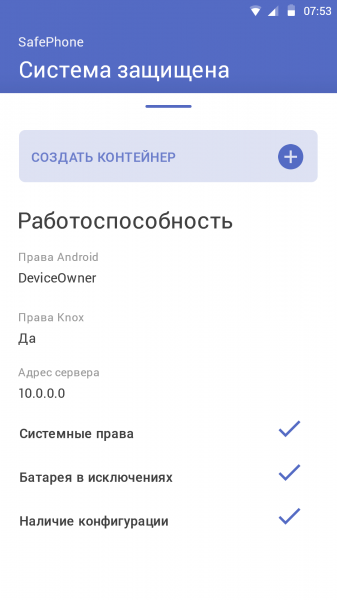
Aby bylo možné oddělit firemní a osobní, moderní EMM systémy nabízejí vytvoření kontejneru pro firemní aplikace a jejich data na zařízení. Uživatel nemůže neoprávněně přenášet data z kontejneru, a proto není třeba, aby bezpečnostní služba zakazovala „osobní“ používání mobilního zařízení. Podniku to naopak přináší výhody. Čím více se uživatel vyzná ve svém zařízení, tím efektivněji využije pracovní nástroje.
Vraťme se k IT úkolům. Existují dva úkoly, které nelze vyřešit bez EMM: vrátit verzi aplikace a její vzdálené nastavení. Vrácení je potřeba, když nová verze aplikace nevyhovuje uživatelům — obsahuje závažné chyby nebo je prostě nepohodlná. V případě aplikací v Google Play a App Store není vrácení možné — v obchodě je vždy dostupná pouze nejnovější verze aplikace. Při aktivním interním vývoji mohou verze vycházet téměř každý den a ne všechny z nich jsou stabilní.
Vzdálené nastavení aplikací lze realizovat i bez EMM. Například vytvořením různých sestavení aplikace pro různé adresy serverů nebo uložením souboru s nastavením do veřejné paměti telefonu, abychom ho později mohli měnit ručně. To všechno se objevuje, ale sotva to lze nazvat nejlepšími praktikami. Naproti tomu Apple a Google nabízejí standardizované přístupy k řešení tohoto úkolu. Vývojáři stačí jednou integrovat potřebný mechanismus, a aplikace bude schopna nastavit jakýkoli EMM.
Koupili jsme zoo!
Ne všechny scénáře používání mobilních zařízení jsou stejně užitečné. Různé kategorie uživatelů mají různé úkoly, a je třeba je řešit po svém. Vývojáři a finančníci potřebují specifické sady aplikací a možná také sady bezpečnostních politik kvůli různým úrovním důvěrnosti dat, s kterými pracují.
Není vždy možné omezit počet modelů a výrobců mobilních zařízení. Na jedné straně se ukazuje, že je levnější vytvořit firemní standard mobilních zařízení, než se zabývat rozdíly mezi Androidem různých výrobců a zvláštnostmi zobrazení mobilního UI na displejích různých úhlopříček. Na druhé straně nákup firemních zařízení v podmínkách pandemie se komplikuje a firmy musí povolit použití osobních zařízení. Situaci v Rusku navíc zhoršuje přítomnost národních mobilních platforem, které nejsou podporovány západními EMM řešeními.
Tohoto často vede k tomu, že místo jednoho centralizovaného řešení pro řízení firemní mobility je využíván pestrý zoo EMM, MDM a MAM systémů, každý z nichž obsluhuje vlastní personál podle jedinečných pravidel.
Jaké jsou specifika v Rusku?
V Rusku, stejně jako v jakékoli jiné zemi, existuje národní legislativa na ochranu informací, která se nemění v závislosti na epidemiologické situaci. Tak na státních informačních systémech (GIS) musí být použity ochranné prostředky certifikované podle bezpečnostních požadavků. Aby byly splněny tyto požadavky, zařízení, která mají přístup k datům GIS, musí být spravována pomocí certifikovaných EMM řešení, mezi něž patří náš produkt SafePhone.
Dlouhé a nepřehledné? Ve skutečnosti ne.
Nástroje na firemní úrovni, jako je EMM, jsou často spojovány s pomalou implementací a dlouhou předprojektovou přípravou. Nyní na to prostě není čas – omezení kvůli viru jsou zaváděna rychle, takže na přechod na práci na dálku není čas.
Podle našich zkušeností, a realizovali jsme mnohé projekty implementace SafePhone ve firmách různých rozměrů, i při lokálním nasazení lze řešení spustit během týdne (nepočítaje čas na schvalování a podepisování smluv). Běžní zaměstnanci budou moci systém používat již za 1–2 dny po implementaci. Ano, pro flexibilní nastavení produktu je třeba školit administrátory, ale školení lze provést také souběžně se zahájením provozu systému.
Abychom nestráceli čas s instalací v infrastruktuře zákazníka, nabízíme našim zákazníkům cloudovou SaaS službu pro vzdálené řízení mobilních zařízení pomocí SafePhone. A poskytujeme tuto službu z našeho vlastního datového centra, které bylo certifikováno dle maximálních požadavků na GIS a informační systémy osobních dat.
Jako příspěvek do boje proti koronaviru NII SOKB bezplatně připojuje společnosti malého a středního podnikání k serveru aby zajistil bezpečné pracovní podmínky pro zaměstnance pracující na dálku.
Zdroj: habr.com
