

Je zřejmé, že začínat vývoj nového komunikačního standardu, aniž bychom přemýšleli o mechanismech zabezpečení, je krajně pochybná a bezcenná záležitost.
Architektura zabezpečení 5G — soubor mechanismů a bezpečnostních procedur realizovaných v a pokrývajících všechny komponenty sítě, od jádra až po rádiové rozhraní.
Sítě 5. generace jsou v podstatě evolucí . Nejvýznamnější změny se týkaly technologií rádiového přístupu. Pro sítě 5. generace byla vyvinuta nová (Technologie rádiového přístupu) — . Co se týče jádra sítě, to prošlo méně významnými změnami. V důsledku toho byla architektura zabezpečení 5G sítí navržena s důrazem na opětovné použití příslušných technologií přijatých ve standardu 4G LTE.
Je však třeba zdůraznit, že přehodnocení tak známých hrozeb, jako jsou útoky na rádiová rozhraní a úroveň signalizace ( plane), DDoS útoky, útoky typu Man-In-The-Middle a další, přimělo operátory k vývoji nových standardů a integraci zcela nových bezpečnostních mechanismů do sítí 5. generace.
Předpoklady
V roce 2015 byl Mezinárodním telekomunikačním svazem zpracován první svého druhu globální plán rozvoje sítí páté generace, a proto se otázka vývoje mechanismů a procedur zabezpečení v 5G sítích stala zvlášť aktuální.
Nová technologie nabízela skutečně ohromující rychlosti přenosu dat (více než 1 Gbit/s), latenci pod 1 ms a schopnost současného připojení přibližně 1 milionu zařízení v okruhu 1 km². Takové vysoké požadavky kladené na sítě 5. generace se projevily i v principech jejich organizace.
Hlavním z nich byla decentralizace, která předpokládala umístění mnoha lokálních databází a center jejich zpracování na periferii sítě. To umožnilo minimalizovat latenci při -komunikacích a uvolnění jádra sítě v důsledku správy obrovského množství IoT zařízení. Tímto způsobem se hranice sítí nové generace rozšiřovaly až k základnovým stanicím, což umožnilo vytvářet místní centra komunikace a poskytovat cloudové služby bez rizika kritických zpoždění nebo selhání služby. Přirozeně, změněný přístup k organizaci sítí a obsluze zákazníků zaujal útočníky, protože jim otevíral nové možnosti pro útoky jak na důvěrné informace uživatelů, tak na samotné komponenty sítě s cílem způsobit selhání služby nebo si přivlastnit výpočetní zdroje operátora.
Hlavní zranitelnosti sítí 5. generace
Velká útočná plocha
Více informacíPři budování telekomunikačních sítí 3. a 4. generace se operátoři obvykle omezovali na spolupráci s jedním nebo několika dodavateli, kteří ihned dodávali komplex hardwaru a softwaru. To znamená, že vše mohlo fungovat, jak se říká, 'z krabice' – stačilo pouze nainstalovat a nastavit zařízení zakoupené od dodavatele; přičemž nebylo nutné nahrazovat ani doplňovat proprietární software. Současné tendence jdou proti takovému 'klasickému' přístupu a směřují k virtualizaci sítí, multivendorovému přístupu k jejich výstavbě a různorodosti softwaru. Stávají se stále populárnějšími technologie jako (angl. Software Defined Network) a (angl. Network Functions Virtualization), což vede k začlenění obrovského množství softwaru, postaveného na základě otevřených zdrojových kódů, do procesů a funkcí správy komunikačních sítí. To dává útočníkům možnost lépe studovat síť operátora a odhalit více zranitelností, což na oplátku zvyšuje útočnou plochu sítí nové generace v porovnání s těmi současnými.
Velké množství IoT zařízení
Více informacíDo roku 2021 bude přibližně 57 % zařízení připojených k 5G sítím tvořit IoT zařízení. To znamená, že většina hostitelů bude mít omezené kryptografické možnosti (viz bod 2), a tudíž budou zranitelní vůči útokům. Obrovské množství takových zařízení zvýší riziko šíření botnetů a umožní provádět ještě mocnější a distribuované DDoS útoky.
Omezené kryptografické možnosti IoT zařízení
Více informacíJak již bylo řečeno, sítě 5. generace aktivně využívají periferní zařízení, která umožňují odlehčit zátěž z jádra sítě a tím snížit latenci. To je nezbytné pro tak důležité služby, jako je řízení autonomních vozidel, systém naléhavého upozornění a další, pro které je zajištění minimální latence kritické, neboť od toho závisí lidské životy. Vzhledem k připojení velkého množství IoT zařízení, která mají díky svým malým rozměrům a nízké spotřebě energie velmi omezené výpočetní zdroje, se sítě 5G stávají zranitelnými vůči útokům zaměřeným na převzetí kontroly a následnou manipulaci s těmito zařízeními. Například jsou možné scénáře napadení IoT zařízení, která jsou součástí systému „“, takovými typy škodlivého softwaru, jako jsou . Také jsou možné scénáře převzetí kontroly nad autonomními vozidly, která získávají pokyny a navigační informace prostřednictvím „cloudu“. Formálně je tato zranitelnost způsobena decentralizací sítí nové generace, ale následující bod jasněji ukáže problém decentralizace.
Decentralizace a rozšiřování hranic sítě
Více informacíPeriferní zařízení, která hrají roli místních jader sítě, řídí uživatelský provoz, zpracovávají požadavky a také provádějí místní ukládání a uchovávání uživatelských dat. Tím se hranice sítí 5. generace rozšiřují, kromě jádra, na periferii, včetně místních databází a rádiových rozhraní 5G-NR (angl. 5G New Radio). To vytváří možnost útoku na výpočetní zdroje místních zařízení, které jsou z principu slaběji chráněné než centrální uzly jádra sítě, aby vyvolaly selhání služby. To může mít za následek výpadek přístupu k internetu v celých oblastech, nesprávné fungování zařízení IoT (například v systému „chytrá domácnost“) a také nedostupnost služby nouzových upozornění IMS.
Nicméně v současnosti ETSI a 3GPP publikovaly již více než 10 standardů, které se týkají různých aspektů bezpečnosti 5G sítí. Drtivá většina mechanismů popsaných tam je zaměřena na ochranu před zranitelnostmi (včetně těch, které byly zmíněny výše). Jedním z hlavních je standard , který popisuje architekturu bezpečnosti sítí 5. generace.
Architektura 5G
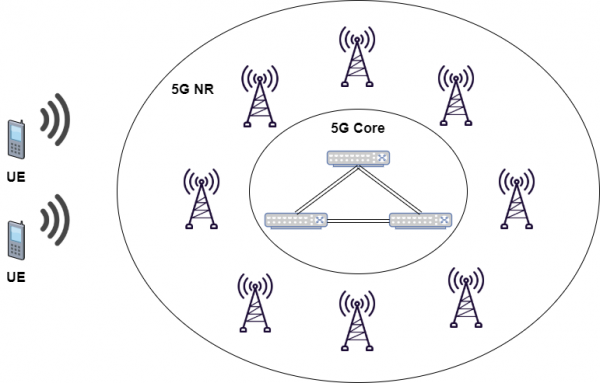
Nejprve se zaměříme na klíčové principy architektury 5G sítí, které umožní dále plně objasnit smysl a oblasti odpovědnosti každého softwarového modulu a každé funkce bezpečnosti 5G.
- Dělení síťových uzlů na prvky poskytující fungování protokolů (z angl. UP — User Plane) a prvky zajišťující fungování protokolů (z angl. CP — Control Plane), což zvyšuje flexibilitu z pohledu škálování a nasazení sítě, tj. je možné centrální nebo decentralizované rozmístění jednotlivých komponent síťových uzlů.
- Podpora mechanismu , založená na službách poskytovaných konkrétním skupinám koncových uživatelů.
- Realizace síťových prvků ve formě .
- Podpora současného přístupu k centralizovaným a místním službám, tj. realizace konceptů cloudového (angl. ) a okrajového (angl. ) výpočtu.
- Implementace architektury spojující různé typy přístupových sítí — 3GPP 5G New Radio a (Wi-Fi atd.) — s jednotným jádrem sítě.
- Podpora jednotných algoritmů a procedur autentizace bez ohledu na typ přístupové sítě.
- Podpora sítí bez uložení stavu (angl. stateless), kde je výpočetní zdroj oddělen od úložného prostředku.
- Podpora roamingu s směrováním provozu jak přes domácí síť (angl. home-routed roaming), tak s lokálním „přistáním“ (angl. local breakout) v hostitelské síti.
- Interakce mezi síťovými funkcemi je prezentována dvěma způsoby: a .
Koncept bezpečnosti sítí páté generace zahrnuje:
- Autentizaci uživatele ze strany sítě.
- Autentizaci sítě ze strany uživatele.
- Vyjednávání kryptografických klíčů mezi sítí a uživatelským zařízením.
- Šifrování a kontrolu integrity signálního provozu.
- Šifrování a kontrolu integrity uživatelského provozu.
- Ochranu identifikátoru uživatele.
- Ochranu rozhraní mezi různými prvky sítě podle konceptu síťové domény bezpečnosti.
- Izolaci různých vrstev mechanismu a stanovení vlastních úrovní bezpečnosti pro každou vrstvu.
- Autentizaci uživatele a ochranu provozu na úrovni koncových služeb (IMS, IoT a dalších).
Hlavní softwarové moduly a síťové funkce bezpečnosti 5G
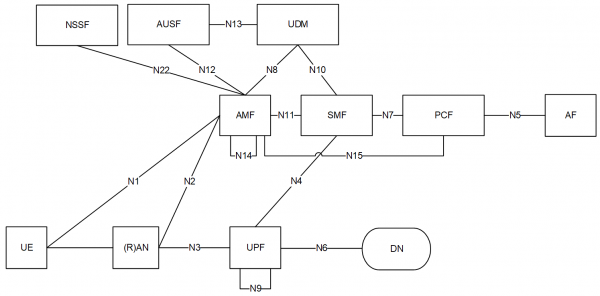 AMF (angl. Access & Mobility Management Function — funkce řízení přístupu a mobility) — zajišťuje:
- Organizaci rozhraní řídicí roviny.
- Organizaci výměny signálního provozu , šifrování a ochranu integrity jeho dat.
- Organizaci výměny signálního provozu , šifrování a ochranu integrity jeho dat.
- Řízení registrace uživatelského zařízení v síti a kontrolu možných stavů registrace.
- Řízení připojení uživatelského zařízení k síti a kontrolu možných stavů.
- Řízení dostupnosti uživatelského zařízení v síti ve stavu CM-IDLE.
- Řízení mobility uživatelského zařízení v síti ve stavu CM-CONNECTED.
- Přenos krátkých zpráv mezi uživatelským zařízením a SMF.
- Řízení služeb geolokace.
- Vymezení identifikátoru toku pro interakci s EPS.
SMF (angl. Session Management Function — funkce řízení sezení) — zajišťuje:
- Správa komunikačních relací, tj. vytváření, úprava a uvolnění relace, včetně podpory tunelu mezi přístupovou sítí a UPF.
- Rozdělování a správa IP adres uživatelských zařízení.
- Výběr používaného brány UPF.
- Organizace interakce s PCF.
- Správa aplikace politik. .
- Dynamické nastavení uživatelského zařízení pomocí protokolů DHCPv4 a DHCPv6.
- Kontrola sběru tarifních dat a organizace interakce se systémem fakturace.
- Bezproblémovost poskytování služeb (z angličtiny. ).
- Interakce s hostitelskými sítěmi v rámci roamingu.
UPF (angl. User Plane Function — funkce uživatelské roviny) — zajišťuje:
- Interakci s externími datovými sítěmi, včetně globálního internetu.
- Routování uživatelských paketů.
- Označení paketů podle politik QoS.
- Diagnostiku uživatelských paketů (například detekce aplikací na základě signatur).
- Poskytování zpráv o využití provozu.
- UPF je také kotevní bod pro podporu mobility jak uvnitř jedné, tak mezi různými technologiemi rádiového přístupu.
UDM (angl. Unified Data Management — unifikovaná databáze) — zajišťuje:
- Správu dat profilů uživatelů, včetně uchovávání a úpravy seznamu dostupných uživatelských služeb a příslušných parametrů.
- Správa
- Generaci údajů o autentizaci 3GPP .
- Autorizaci přístupu na základě dat profilu (například omezení roamingu).
- Správa registrace uživatele, tj. uchovávání spravující AMF.
- Podpora bezproblémovosti služeb a relací, tj. uchovávání přiřazeného pro aktuální relaci SMF.
- Správa doručování SMS.
- Více různých UDM může obsluhovat jednoho uživatele v rámci různých transakcí.
UDR (angl. Unified Data Repository — úložiště unifikovaných dat) — zajišťuje uchovávání různých uživatelských dat a je v podstatě databází všech předplatitelů sítě.
UDSF (cs. Funkce ukládání nestrukturovaných dat) — zajišťuje uložení aktuálních kontextů registrovaných uživatelů moduly AMF. Tyto informace mohou být obecně reprezentovány jako data nejasné struktury. Uživatelské kontexty mohou být použity pro zajištění plynulosti a nepřerušenosti uživatelských relací jak při plánovaném vypnutí jednoho z AMF, tak při vzniku havarijní situace. V obou případech záložní AMF „převzetí“ služby, využívající kontexty uložené v USDF.
Kombinace UDR a UDSF na jedné fyzické platformě je typickým provedením těchto síťových funkcí.
PCF (cs. Funkce kontroly politik) — vytváří a přiřazuje uživatelům určité politiky služeb, včetně parametrů QoS a pravidel tariface. Například pro přenos určitého typu provozu mohou být dynamicky vytvářeny virtuální kanály s různými vlastnostmi. Přitom se mohou brát v úvahu požadavky služby, kterou požaduje uživatel, úroveň zatížení sítě, objem přenášeného provozu atd.
NEF (cs. Funkce síťové expozice) — zajišťuje:
- Organizaci bezpečné interakce externích platforem a aplikací s jádrem sítě.
- Řízení parametrů QoS a pravidel tariface pro konkrétní uživatele.
SEAF (cs. Funkce bezpečnostního kotvu) — společně s AUSF zajišťuje autentizaci uživatelů při jejich registraci do sítě s jakoukoli technologií přístupu.
AUSF (cs. Funkce serveru autentizace) — hraje roli serveru autentizace, který přijímá a zpracovává žádosti od SEAF a přesměrovává je do ARPF.
ARPF (cs. Funkce úložiště a zpracování autentizačních údajů) — zajišťuje uložení osobních tajných klíčů (KI) a parametrů kryptografických algoritmů, stejně jako generaci autentizačních vektorů podle algoritmů 5G-AKA nebo -AKA. Nachází se v chráněném datovém centru domácího provozovatele sítě a obvykle se integruje s UDM.
SCMF (cs. Funkce správy bezpečnostního kontextu) — funkce řízení ) — zajišťuje řízení životního cyklu bezpečnostního kontextu 5G.
SPCF (angl. Security Policy Control Function — funkce řízení bezpečnostní politiky) — zajišťuje shodu a aplikaci bezpečnostních politik na konkrétní uživatele. Zohledňuje přitom možnosti sítě, schopnosti uživatelského zařízení a požadavky konkrétní služby (například úrovně ochrany poskytované službou kritické komunikace a službou bezdrátového širokopásmového připojení k internetu se mohou lišit). Aplikace bezpečnostních politik zahrnuje: výběr AUSF, výběr algoritmu autentizace, výběr algoritmů šifrování dat a kontroly integrity, určení délky a životního cyklu klíčů.
SIDF (angl. Subscription Identifier De-concealing Function — funkce extrakce identifikátoru uživatele) — zajišťuje extrakci trvalého identifikátoru předplatitele (angl. SUPI) ze skrytého identifikátoru (angl. ), získaného v rámci žádosti procesu autentizace „Auth Info Req“.
Hlavní bezpečnostní požadavky na sítě 5G
Více informacíAutentizace uživatele: Obsluhující 5G síť musí autentizovat SUPI uživatele během procesu 5G AKA mezi uživatelem a sítí.
Autentizace obsluhující sítě: Uživatel musí autentizovat identifikátor obsluhující 5G sítě, přičemž autentizace je zajištěna úspěšným použitím klíčů získaných v rámci procesu 5G AKA.
Autorizace uživatele: Obsluhující síť musí autorizovat uživatele podle uživatelského profilu získaného ze sítě domácího operátora.
Autorizace obsluhující sítě domácím operátorem: Uživatel musí být informován, že je připojen k obsluhující síti, která je autorizována domácím operátorem k poskytování služeb. Autorizace je implicitní v tom smyslu, že je zajištěna úspěšným dokončením procesu 5G AKA.
Autorizace přístupové sítě domácím operátorem: Uživatel musí obdržet potvrzení o připojení k přístupové síti, kterou autorizovala domácí síť operátora pro poskytování služeb. Autorizace je implicitní, což znamená, že je zajištěna úspěšným navázáním zabezpečení přístupové sítě. Tento typ autorizace by měl být aplikován na jakýkoli typ přístupové sítě.
Neautentizované záchranné služby: Aby byla splněna regulační požadavky v některých regionech, 5G sítě musí poskytovat možnost neautentizovaného přístupu pro záchranné služby.
Jádro sítě a síť rádiového přístupu: V jádru 5G sítě a síti rádiového přístupu 5G by mělo být podporováno použití šifrovacích algoritmů a zajištění integrity s délkou klíče 128 bitů pro zajištění bezpečnosti. a . Síťové rozhraní by mělo podporovat 256bitové šifrovací klíče.
Hlavní bezpečnostní požadavky na uživatelská zařízení
Více informací
- Uživatelská zařízení by měla podporovat šifrování, ochranu integrity a ochranu před útoky typu replay na uživatelská data přenášená mezi nimi a sítí rádiového přístupu.
- Uživatelská zařízení by měla aktivovat mechanismy šifrování a ochrany integrity dat na základě pokynů obdržených od sítě rádiového přístupu.
- Uživatelská zařízení by měla podporovat šifrování, ochranu integrity a ochranu před útoky typu replay na signální provoz RRC a NAS.
- Uživatelská zařízení by měla podporovat následující kryptografické algoritmy: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Uživatelská zařízení mohou podporovat následující kryptografické algoritmy: 128-NEA3, 128-NIA3.
- Uživatelská zařízení by měla podporovat následující kryptografické algoritmy: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, pokud podporují připojení k síti rádiového přístupu E-UTRA.
- Ochrana soukromí uživatelských dat přenášených mezi uživatelským zařízením a sítí rádiového přístupu je volitelná, ale měla by být zajištěna ve všech případech, kdy to umožňují regulační normy.
- Ochrana soukromí signálního provozu RRC a NAS je volitelná.
- Trvalý uživatelský klíč by měl být chráněn a měl by být uchováván v dobře zabezpečených komponentách uživatelského zařízení.
- Trvalý identifikátor předplatitele by neměl být přenášen v otevřené podobě přes síť rádiového přístupu, s výjimkou informací nezbytných pro správné směrování (například a ).
- Otevřený klíč sítě domácího operátora, identifikátor tohoto klíče, identifikátor schématu ochrany a směrovací identifikátor by měly být uchovávány v .
Každému šifrovacímu algoritmu je přiřazeno dvojkové číslo:
- „0000“: NEA0 — Null šifrovací algoritmus
- „0001“: 128-NEA1 — 128-bit Algoritmus založený na 3G
- „0010“ 128-NEA2 — 128-bit založený algoritmus
- „0011“ 128-NEA3 — 128-bit založený algoritmus.
Šifrování dat pomocí 128-NEA1 a 128-NEA2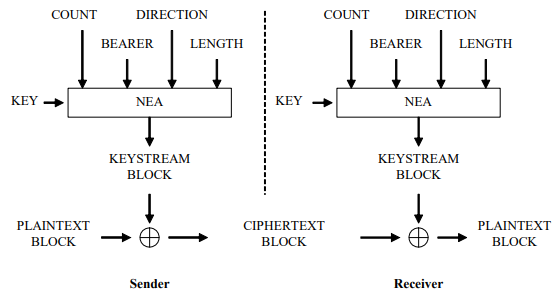
P.S. Schéma je převzato z
Generování imitací algoritmy 128-NIA1 a 128-NIA2 pro zajištění integrity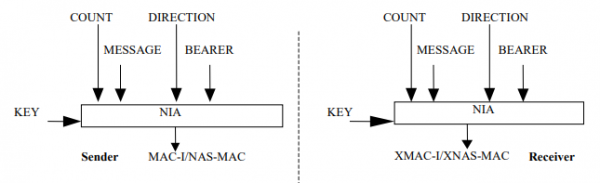
P.S. Schéma je převzato z
Hlavní bezpečnostní požadavky na síťové funkce 5G
Více informací
- AMF by měla podporovat primární autentizaci pomocí SUCI.
- SEAF by měla podporovat primární autentizaci pomocí SUCI.
- UDM a ARPF by měly uchovávat trvalý uživatelský klíč a chránit jej před krádeží.
- AUSF by měla poskytovat SUPI lokální obslužné síti pouze v případě úspěšné primární autentizace pomocí SUCI.
- NEF by neměla přenášet skryté informace o jádru sítě mimo doménu bezpečnosti operátora.
Hlavní bezpečnostní postupy
Důvěryhodné domény
V sítích 5. generace se důvěra k prvkům sítě snižuje se vzdáleností prvků od jádra sítě. Tento koncept ovlivňuje rozhodnutí realizovaná v architektuře bezpečnosti 5G. Tak lze mluvit o modelu důvěry 5G sítí, který určuje chování mechanismů bezpečnosti sítě.
Z pohledu uživatele tvoří důvěryhodnou doménu UICC a USIM.
Na straně sítě má důvěryhodná doména složitější strukturu.
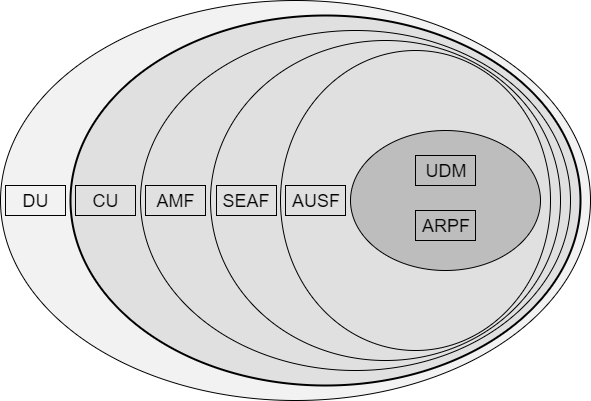 Síť rádiového přístupu se dělí na dvě části — DU (z anglického Distributed Units — distribuované jednotky sítě) a CU (z anglického Central Units — centrální jednotky sítě). Společně tvoří gNB — rádiové rozhraní základnové stanice sítě 5G. DU nemají přímý přístup k uživatelským datům, protože mohou být nasazována v segmentech nezabezpečené infrastruktury. CU musí být nasazeny v zabezpečených segmentech sítě, jelikož jsou odpovědné za terminaci provozu bezpečnostních mechanismů AS. V jádru sítě se nachází AMF, terminující provoz bezpečnostních mechanismů NAS. V aktuální specifikaci 3GPP 5G Phase 1 se popisuje kombinace AMF s bezpečnostní funkcí SEAF, obsahující kořenový klíč (také známý jako „kotvicí klíč“) navštívené (obsluhující) sítě. AUSF odpovídá za uchovávání klíče získaného po úspěšné autentizaci. Je nezbytný pro opětovné použití v případech, kdy je uživatel připojen k několika sítím rádiového přístupu současně. ARPF uchovává uživatelské údaje a je analogií USIM u předplatitelů. UDR a UDM uchovávají uživatelské informace, které se používají k určení logiky generování uživatelských údajů, identifikátorů uživatelů, zajištění kontinuity relací atd.
Hierarchie klíčů a schémata jejich distribuce
V sítích 5. generace, na rozdíl od sítí 4G-LTE, má autentizační procedura dvě složky: primární a sekundární autentizaci. Primární autentizace je povinná pro všechna uživatelská zařízení připojující se k síti. Sekundární autentizace může být prováděna na žádost z externích sítí, pokud se k nim předplatitel připojuje.
Po úspěšném dokončení primární autentizace a vygenerování společného klíče K mezi uživatelem a sítí se z klíče K extrahuje KSEAF – speciální kotvicí (kořenový) klíč obsluhující sítě. Poté se z tohoto klíče generují klíče, které zajišťují důvěrnost a integritu dat signálního provozu RRC a NAS.
Schéma s vysvětlivkami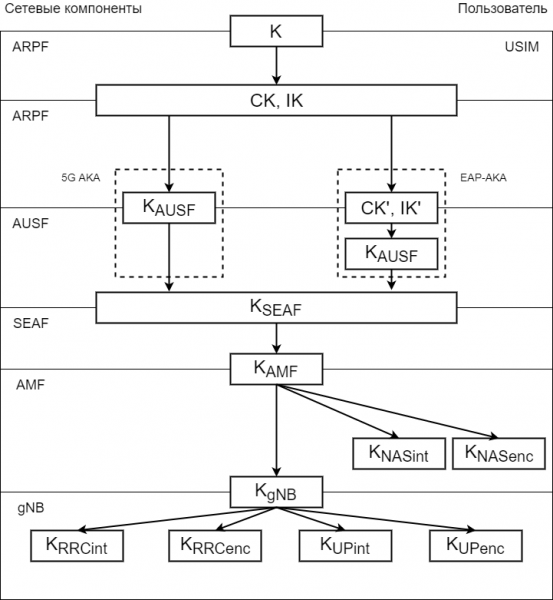
Označení:
CK (angl. Cipher Key)
IK (angl. Integrity Key) – klíč používaný v mechanismech ochrany integrity dat.
CK’ (angl. Cipher Key) – další kryptografický klíč vytvořený z CK pro mechanismus EAP-AKA.
IK’ (angl. Integrity Key) – další klíč používaný v mechanismech ochrany integrity dat pro EAP-AKA.
KAUSF – vytváří se funkcí ARPF a zařízením uživatele z CK a IK během 5G AKA a EAP-AKA.
KSEAF – kotvicí klíč získaný funkcí AUSF z klíče KAMFAUSF.
KAMF — klíč získaný funkcí SEAF z klíče KSEAF.
KNASint, KNASenc — klíče získané funkcí AMF z klíče KAMF pro ochranu signálního provozu NAS.
KRRCint, KRRCenc — klíče získané funkcí AMF z klíče KAMF pro ochranu signálního provozu RRC.
KUPint, KUPenc — klíče získané funkcí AMF z klíče KAMF pro ochranu signálního provozu AS.
NH — meziklíč získaný funkcí AMF z klíče KAMF pro zajištění bezpečnosti dat během přechodů.
KgNB — klíč získaný funkcí AMF z klíče KAMF pro zajištění bezpečnosti mechanismů mobility.
Schémata generování SUCI z SUPI a naopak
Schémata získání SUPI a SUCI
Generování SUCI z SUPI a SUPI z SUCI:
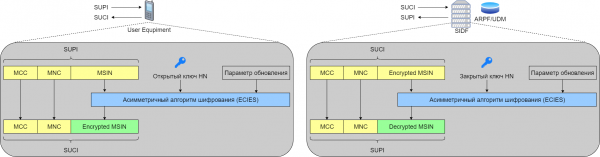
Autentizace
Primární autentizace
V sítích 5G jsou EAP-AKA a 5G AKA standardními mechanismy primární autentizace. Rozdělíme mechanismus primární autentizace na dvě fáze: první odpovídá za zahájení autentizace a výběr metody autentizace, druhá — za vzájemnou autentizaci mezi uživatelem a sítí.
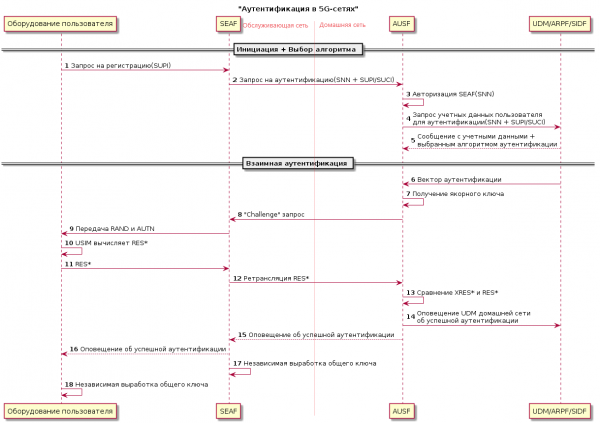
Zahájení
Uživatel posílá žádost o registraci do SEAF, která obsahuje skrytý identifikátor předplatného uživatele SUCI.
SEAF posílá do AUSF zprávu s žádostí o autentizaci (Nausf_UEAuthentication_Authenticate Request), která obsahuje SNN (angl. Serving Network Name — jméno obsluhující sítě) a SUPI nebo SUCI.
AUSF kontroluje, zda je žádající o autentizaci SEAF povoleno používat dané SNN. Pokud obsluhující síť není autorizována používat dané SNN, AUSF odpoví zprávou o chybě autorizace „Obsluhující síť není autorizována“ (Nausf_UEAuthentication_Authenticate Response).
Žádost o autentizační údaje ze strany AUSF u UDM, ARPF nebo SIDF se provádí na základě SUPI nebo SUCI a SNN.
Na základě SUPI nebo SUCI a uživatelských informací UDM/ARPF vybere metodu autentizace, která bude následně použita, a vydá autentizační údaje uživatele.
Vzájemná autentizace
Při použití jakékoli metody autentizace musí síťové funkce UDM/ARPF generovat autentizační vektor (angl. AV).
EAP-AKA: UDM/ARPF nejprve generuje autentizační vektor s oddělovacím bitem AMF = 1, poté generuje CK’ a IK’ z CK, IK a SNN a vytváří nový autentizační vektor AV (RAND, AUTN, XRES*, CK’, IK’), který je poslán do AUSF s pokynem použít jej pouze pro EAP-AKA.
5G AKA: UDM/ARPF získává klíč KAUSF z CK, IK a SNN, poté generuje 5G HE AV (angl. 5G Home Environment Authentication Vector). Autentizační vektor 5G HE AV (RAND, AUTN, XRES, KAUSF) je poslán do AUSF s pokynem použít jej pouze pro 5G AKA.
Po tomto krok AUSF získává kotvu klíč KSEAF z klíče KAUSF a posílá do SEAF žádost „Challenge“ v zprávě „Nausf_UEAuthentication_Authenticate Response“, která obsahuje také RAND, AUTN a RES*. Následně dochází k předání RAND a AUTN na uživatelské zařízení prostřednictvím zabezpečené signální zprávy NAS. Uživatelův USIM vypočítá RES* na základě přijatých RAND a AUTN a odešle ho do SEAF. SEAF předává tuto hodnotu zpět do AUSF k ověření.
AUSF porovnává uložený XRES* s uživatelským RES*. V případě shody jsou AUSF a UDM v domácí síti operátora informovány o úspěšné autentizaci, zatímco uživatel a SEAF nezávisle generují klíč KAMF z KSEAF a SUPI pro další komunikaci.
Sekundární autentizace
Standard 5G podporuje volitelnou sekundární autentizaci na základě EAP-AKA mezi uživatelským zařízením a externí sítí přenosu dat. V tomto případě hraje SMF roli autentizátoru EAP a spoléhá na práci -serveru externí sítě, který autentizuje a autorizuje uživatele.
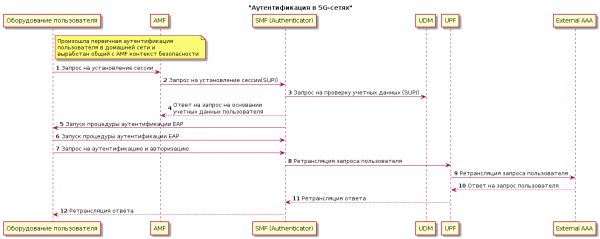
- Probíhá povinná primární autentizace uživatele v domácí síti a vytváří společný bezpečnostní kontext NAS s AMF.
- Uživatel posílá do AMF žádost o ustanovení relace.
- AMF posílá žádost o ustanovení relace do SMF s uvedením SUPI uživatele.
- SMF ověřuje uživatelské údaje v UDM pomocí poskytnutého SUPI.
- SMF odesílá odpověď na žádost od AMF.
- SMF spouští EAP autentizační proceduru, aby získal povolení pro ustanovení relace od AAA-serveru externí sítě. K tomu SMF a uživatel si vymění zprávy, aby iniciovali proceduru.
- Uživatel a AAA-server externí sítě si dále vyměňují zprávy, aby provedli autentizaci a autorizaci uživatele. Přičemž uživatel posílá zprávy do SMF, který na oplátku vyměňuje zprávy s externí sítí prostřednictvím UPF.
Závěr
I když se bezpečnostní architektura 5G zakládá na opětovném využití stávajících technologií, čelí zcela novým výzvám. Obrovské množství IoT zařízení, rozšířené hranice sítě a prvky decentralizované architektury — to jsou jen některé z klíčových principů standardu 5G, které dávají volnost fantazii kyberzločinců.
Hlavní standard architektury zabezpečení 5G — — obsahuje klíčové body týkající se mechanismů a procedur zabezpečení. Konkrétně popisuje roli každého z VNF při ochraně uživatelských dat a uzlů sítě, při generování kryptografických klíčů a provádění autentizačních procedur. Ale ani tento standard nenabízí odpovědi na naléhavé bezpečnostní otázky, které před operátory telekomunikací vyvstávají stále častěji s tím, jak se intenzivně vyvíjejí a uvádějí do provozu sítě nové generace.
Vzhledem k tomu doufám, že obtíže s provozem a ochranou sítí 5. generace se nijak neodrazí na běžných uživatelích, kteří se již nemohou dočkat, až vyzkouší všechny slibované možnosti sítí nové generace, za které slibují rychlost přenosu a odezvu jako syn maminky kamarádky.
Užitečné odkazy
Zdroj: habr.com
