

Existuje tisíc a jeden způsob, jak chránit elektronické dokumenty před neoprávněným kopírováním. Jakmile však dokument přechází do analogového stavu (podle „Informační technologie. Elektronická výměna informací. Termíny a definice“, pojem „analogový dokument“ zahrnuje všechny tradiční formy prezentace dokumentů na analogových nosičích: papíře, fotografických a filmových pásech atd. Analogová forma prezentace může být převedena na diskrétní (elektronickou) formu pomocí různých metod digitalizace), počet způsobů, jak jej chránit před kopírováním, se dramaticky snižuje a náklady na jejich praktickou implementaci také rychle rostou. Například, jak by to mohlo vypadat ve „správné“ firmě:
- Omezení počtu míst a použitých technologií převodu elektronického dokumentu na analogový.
- Omezení počtu míst a okruhu osob, které mají povolení se seznámit s obsahem analogových dokumentů.
- Zařízení míst pro seznámení se s obsahem analogového dokumentu prostředky videozáznamu a vizuální kontroly
- atd.
Kromě vysokých nákladů, použití takových způsobů katastrofálně snižuje efektivitu práce s dokumenty.
Kompromisem může být použití našeho produktu .
Princip ochrany dokumentů
S pomocí SafeCopy se pro každého příjemce vyrábí jedinečná kopie dokumentu, do které je pomocí afinních transformací vloženo skryté označení. Přitom se mohou mírně měnit intervaly mezi řádky a znaky textu, sklon znaků atd. Hlavní výhodou tohoto označení je, že jej nelze odstranit bez změny obsahu dokumentu. Vodotisky se odstraní běžným Paintem, s afinními transformacemi toto číslo neprojde.
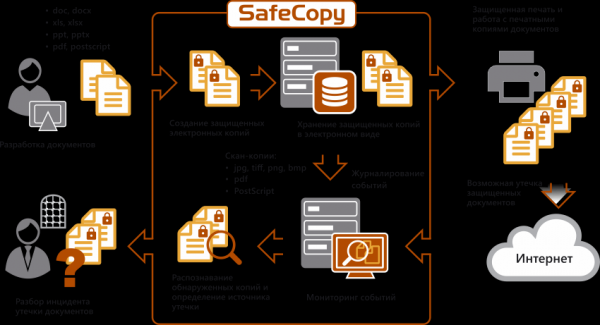
Kopie jsou předávány příjemcům v tištěné nebo v elektronické pdf podobě. V případě úniku kopie lze spolehlivě určit jeho příjemce podle unikátní kombinace zkreslení, která je do každé kopie vnášena. Jelikož je označován celý text, pro toto stačí doslova několik odstavců. Zbytek stránky může chybět / být pomačkaný / zakrytý dlaní / polít kávou (potřebné zdůraznit). Co všechno jsme už viděli.
K čemu se hodí označení?
Ochrana důvěrných dokumentů. Scénář byl popsán výše. Stručně řečeno: označili jsme kopie, předali je příjemcům a bdíme. Jakmile se kopie dokumentu „objeví na nepovolených místech“, porovnáme ji se všemi označenými kopiemi a rychle určíme vlastníka „objevené kopie“.
Abychom odhalili špeha, postupně porovnáváme „objevenou kopii“ s kopiemi každého příjemce dokumentu. Ten, u koho je procento shody pixelů vyšší, je špeh. Raději se ale podívejte na obrázek.
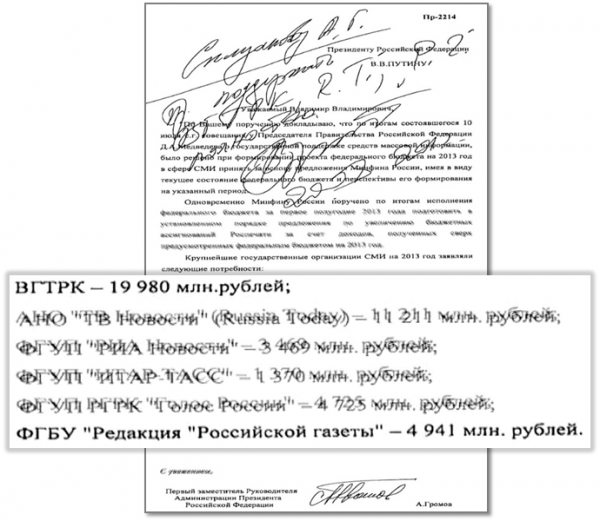
Porovnání „objevené kopie“ se všemi označenými se provádí automaticky, nikoli ručně. Označené kopie se v systému neukládají, aby se zbytečně nehromadily gigabajty na disku. Systém uchovává pouze soubor unikátních znaků označení pro každého příjemce a generuje kopie okamžitě.
Ověření pravosti dokumentů. O metodách výroby chráněných ofsetových produktů si můžete přečíst na . V podstatě se to zpravidla shoduje s výrobou formulářů s různými druhy označení – vodotiskem, speciálními inkousty atd. Příklady takových produktů zahrnují bankovky, pojistné polisy, řidičské průkazy, pasy atd. Takové produkty nelze vyrobit na běžné tiskárně. Na ní však můžete vytisknout dokument s afinními transformacemi textu. Co to přináší?
Vytištěním formuláře s nenápadným označením textu můžete ověřit jeho pravost pouze podle přítomnosti označení. Tímto způsobem umožňuje unikátnost označení nejen ověřit pravost, ale také určit konkrétní fyzickou nebo právnickou osobu, která obdržela formulář. Pokud označení chybí nebo ukazuje na jiného příjemce, je formulář falešný.
Takové označení může být použito jak samostatně, například pro formuláře s přísnou odpovědností, tak v kombinaci s jinými metodami ochrany, například pro zabezpečení pasů.
Odpovědnost porušovatelů. Velké úniky stojí firmy velké peníze. Aby trestání porušitele nebylo omezeno pouze na napomenutí, je nutné jej přivést k odpovědnosti před soudem. Patentovali jsme svůj způsob ochrany dokumentů, aby výsledky SafeCopy byly v soudě přijímány jako důkazy.
Co označení nemůže?
Označování není všelék v boji proti únikům dat a ochraně kopií dokumentů. Při jeho zavádění ve vašem podniku je důležité pochopit tři klíčová omezení:
Označování chrání dokument, nikoli jeho text. Text si lze zapamatovat a převyprávět. Text z označené kopie lze přepsat a odeslat v messengeru. Proti těmto hrozbám vás nic neochrání. Zde je důležité pochopit, že ve světě totalitního fakeu únik jen části textu dokumentu – to nejsou nic víc než elektronické drby. Aby únik měl hodnotu, musí obsahovat údaje pro ověření autenticity unikající informace – razítka, podpisy atd. A zde bude označování užitečné.
Označování nezakazuje kopírování a fotografování exemplářů dokumentu. Ale pokud se skeny nebo fotky dokumentů "vynoří", pomůže to při hledání pachatele. V podstatě je ochrana kopií preventivní. Zaměstnanci vědí, že díky fotografiím a kopiím dokumentů je lze bezpodmínečně určit a potrestat, a buď hledají jiné (pracnější) způsoby „úniku“, nebo se mu zcela vzdávají.
Označování určuje, čí kopie unikla, nikoli toho, kdo ji unikl. Příklad ze života – dokument unikl. Označování ukázalo, že unikla kopie Ivana Neúspěšného (jméno a příjmení byla změněna). Bezpečnostní služba zahájila vyšetřování a zjistila, že Ivan nechal dokument na stole ve své kanceláři, kde ho vyfotografoval pachatel. Ivan dostal pokárání, bezpečnostní službě se nasadila detektivní úloha najít viníky mezi lidmi, kteří navštívili kancelář Neúspěšného. Takový úkol není jednoduchý, ale je snazší než hledat mezi lidmi, kteří navštívili kanceláře všech příjemců dokumentu.
Míchat, ale ne třepat
Pokud systém označování neintegrujete s ostatními korporátními systémy, prostor jeho použití bude pravděpodobně omezen pouze na papírovou dokumentaci, které s roky ubývá. A i v tomto případě použití označování stěží lze nazvat pohodlným – bude nutné ručně nahrávat každý dokument a vyrábět pro něj kopie.
Ale pokud uděláte systém označování součástí celkového IT a bezpečnostního prostředí, bude patrný synergický efekt. Nejsou užitečné následující integrace:
Integrace s EDRM. V SED se vyčleňuje podmnožina dokumentů, které vyžadují označení. Každýkrát, když nového uživatele požádá o takový dokument ze SED, dostane jeho označenou kopii.
Integrace se systémy řízení tisku. Systémy řízení tisku fungují jako proxy mezi počítači uživatelů a tiskárnami v organizaci. Mohou určit, že dokument odeslaný k tisku vyžaduje označení, například na základě přítomnosti štítku důvěrnosti v atributech souboru nebo na základě přítomnosti souboru v podnikovém úložišti důvěrných dokumentů. V takovém případě uživatel, který dokument odeslal k tisku, dostane z tiskového zásobníku jeho označenou kopii. V jednodušším scénáři lze vytvořit samostatného virtuálního tiskárnu, na kterou odesílání dokumentů bude vycházet označené kopie.
Integrace s elektronikou poštou. V mnoha organizacích není povoleno používat elektronickou poštu k rozesílání důvěrných dokumentů, ale tato omezení jsou často porušována. Někde na základě lajdáckosti, jinde kvůli stísněným termínům nebo přímým instrukcím vedení. Aby informační bezpečnost nebyla překážkou pokroku a přinášela firmě zisk, navrhujeme realizaci následujícího scénáře, který umožňuje bezpečné rozesílání vnitřní poštou a šetření na zasílání dokumentů přes kurýra.
Při odesílání dokumentu uživatel přidává označení potřebného označení. V našem případě - pracovní e-mailovou adresu. Poštovní server, přijímající zprávu s tímto označením, vytváří pro každého příjemce kopie všech příloh a rozesílá je místo původních příloh. K tomu je na poštovním serveru nainstalován komponent systému označování. V případě Microsoft Exchange hraje roli tzv. transportního agenta. Práci poštovního serveru tento komponent nebrání.
Zdroj: habr.com
