

V práci se počítačoví kriminalisté pravidelně setkávají s případy, kdy je třeba rychle odblokovat smartphone. Například data z telefonu jsou potřebná pro vyšetřování, aby se zjistily příčiny sebevraždy adolescenta. V jiném případě mohou pomoci vypátrat zločineckou skupinu, která útočí na řidiče kamionů. Samozřejmě existují i milé příběhy — rodiče zapomněli heslo k zařízení a na něm zůstalo video s prvními kroky jejich dítěte, ale těch bohužel není mnoho. I ty však vyžadují profesionální přístup k problému. V tomto článku Igor Michailov, specialista Laboratoře počítačové kriminalistiky Group-IB, popisuje způsoby, které umožňují expertům-kriminalistům obejít blokaci smartphonu.
Důležité: tento článek je napsán pro hodnocení bezpečnosti hesel a grafických vzorů, které používají majitelé mobilních zařízení. Pokud se rozhodnete odblokovat mobilní zařízení pomocí popsaných metod — mějte na paměti, že všechny akce provádíte na vlastní riziko. Při manipulaci s mobilními zařízeními můžete zařízení zablokovat, smazat uživatelská data nebo zařízení uvést do nefunkčního stavu. Také jsou uvedena doporučení pro uživatele, jak zvýšit úroveň ochrany svých zařízení.
Nejběžnějším způsobem omezení přístupu k uživatelským informacím obsaženým v zařízení je blokování obrazovky mobilního zařízení. Když takové zařízení přijde do kriminalistické laboratoře, práce s ním může být obtížná, protože pro takové zařízení není možné aktivovat režim ladění přes USB (pro zařízení Android), není možné potvrdit povolení k interakci počítače experta s tímto zařízením (pro mobilní zařízení firmy Apple) a následně není možné získat přístup k datům uloženým v paměti zařízení.
Skutečnost, jak moc běžné blokování obrazovky mobilního zařízení brání specialistům v extrakci dat, ukazuje fakt, že FBI USA zaplatilo značnou částku za odblokování iPhonu teroristy Saída Farouka, jednoho z účastníků teroristického útoku v kalifornském městě San Bernardino [1].
Metody odblokování obrazovky mobilního zařízení
Obvykle se pro uzamčení obrazovky mobilního zařízení používá:
- Symbolové heslo
- Grafické heslo
K odemčení obrazovky některých mobilních zařízení mohou být také použity metody technologie SmartBlock:
- Odemčení pomocí rozpoznání otisku prstu
- Odemčení pomocí rozpoznání obličeje (technologie FaceID)
- Odemčení zařízení pomocí rozpoznání duhovky oka
Sociální metody odemčení mobilního zařízení
Kromě čistě technických existují i další způsoby, jak zjistit nebo překonat PIN kód nebo grafický kód (vzor) uzamčení obrazovky. V některých případech mohou být sociální metody účinnější než technická řešení a pomoci při odemčení zařízení, před kterými selhávají stávající technické postupy.
V této části budou popsány metody odemčení obrazovky mobilního zařízení, které nevyžadují (nebo vyžadují pouze omezené, částečné) používání technických prostředků.
Pro provádění sociálních útoků je třeba co nejhlouběji prozkoumat psychologii vlastníka zamčeného zařízení, pochopit, jaké principy používá při generování a uchovávání hesel nebo grafických vzorů. Také výzkumník potřebuje kapku štěstí.
Při používání metod spojených s hádáním hesla je třeba mít na paměti, že:
- při zadání deseti nesprávných hesel na mobilních zařízeních společnosti Apple mohou být uživatelská data vymazána. Závisí to na bezpečnostních nastaveních, která si uživatel nastavil;
- na mobilních zařízeních s operačním systémem Android může být použita technologie Root of Trust, která způsobí, že po zadání 30 nesprávných hesel budou uživatelská data buď nedostupná, nebo vymazána.
Způsob 1: požádejte o heslo
Bude to znít divně, ale odemknout heslo lze zjistit jednoduše dotazem na majitele zařízení. Statistiky ukazují, že přibližně 70 % majitelů mobilních zařízení ochotně sdílí své heslo. Zejména pokud to zkrátí čas potřebný k vyšetřování a tím pádem majitel rychleji získá své zařízení zpět. Pokud není možné se zeptat majitele na heslo (např. majitel zařízení zemřel) nebo odmítá ho zveřejnit — heslo lze zjistit od jeho blízkých příbuzných. Příbuzní obvykle heslo znají, nebo mohou naznačit možné varianty.
Doporučení pro ochranu: Heslo k vašemu telefonu je univerzálním klíčem ke všem datům, včetně platebních informací. Říkat ho, předávat, nebo psát ho do zpráv — není dobrý nápad.
Metoda 2: podívat se na heslo
Heslo lze načmárat v okamžiku, kdy majitel používá zařízení. I pokud si zapamatujete heslo (textové nebo grafické) pouze částečně — výrazně to sníží počet možných variant, což umožní jeho rychlejší uhádnutí.
Variantou této metody je využití záznamů kamerového systému, na kterých je zachycen majitel, jak odemyká zařízení pomocí grafického hesla [2]. Algoritmus popsaný v práci „Cracking Android Pattern Lock in Five Attempts“ [2], prostřednictvím analýzy videozáznamů, umožňuje navrhnout varianty grafického hesla a odemknout zařízení za několik pokusů (obvykle je potřeba udělat maximálně pět pokusů). Autoři tvrdí, že „čím složitější je grafické heslo, tím snazší je ho uhádnout“.
Doporučení pro ochranu: Použití grafického klíče — není nejlepší nápad. Číselno-písmenné heslo je velmi obtížné odpozorovat.
Metoda 3: najít heslo
Heslo lze nalézt v záznamech majitele zařízení (soubory na počítači, v deníku, na kouscích papíru ležících v dokumentech). Pokud člověk používá více různých mobilních zařízení a na nich má různá hesla, tak někdy v bateriovém prostoru těchto zařízení nebo mezi tělem chytrého telefonu a pouzdrem lze najít kousky papíru s napsanými hesly:
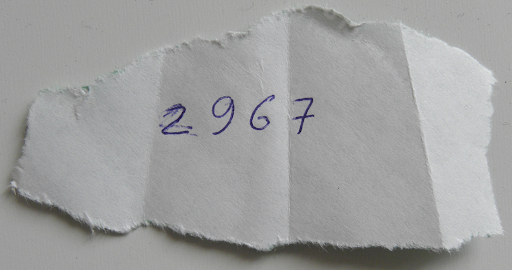
Doporučení pro ochranu: není dobrý nápad vést si „blok s hesly“. To je špatný nápad, kromě případů, kdy jsou všechna tato hesla záměrně falešná, aby se snížil počet pokusů o odemčení.
Metoda 4: otisky prstů (Smudge attack)
Tento způsob umožňuje identifikovat potní a mastné stopy rukou na displeji zařízení. Můžete je vidět, pokud obrazovku zařízení poprášíte světlým otiskovým práškem (namísto speciálního kriminálního prášku můžete použít dětský zásyp nebo jiný chemicky nezávadný jemný prášek bílé nebo světle šedé barvy) nebo když se na obrazovku podíváte v rozptýleném světle. Analýzou rozmístění stop rukou a znalostí dodatečných informací o majiteli zařízení (například jeho roku narození) lze zkusit zjistit textové nebo grafické heslo. Takto vypadá potní a mastné nános na displeji smartphonu ve stylizovaném tvaru písmene Z:
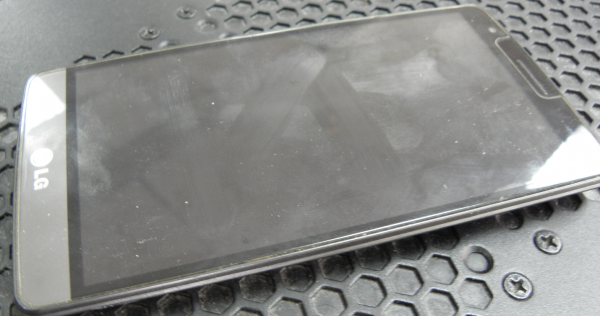
Doporučení pro ochranu: Jak jsme již uvedli, grafické heslo není tím nejlepším nápadem, stejně jako skla s nekvalitním oleofobním povrchem.
Metoda 5: umělý prst
Pokud lze zařízení odemknout otiskem prstu a výzkumník má vzorky otisků rukou majitele zařízení, lze na 3D tiskárně vyrobit trojrozměrnou kopii otisku prstu majitele a použít ji k odemknutí zařízení [3]:
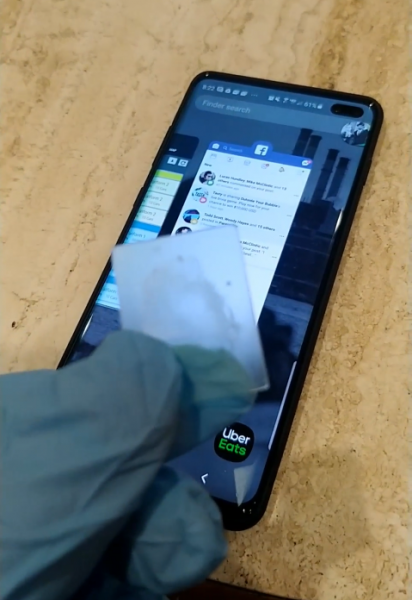
Pro dokonalejší napodobení prstu živého člověka — například když snímač otisků prstů smartphonu ještě detekuje teplo — se 3D model přikládá (dotýká) k prstu živého člověka.
Majitel zařízení, i když zapomněl heslo pro odemčení obrazovky, si může zařízení odemknout sám, a to pomocí otisku svého prstu. To lze využít v určitých situacích, kdy majitel nemůže sdělit heslo, ale přesto je ochoten pomoci výzkumníkovi odemknout své zařízení.
Výzkumník by měl mít na paměti generace senzorů použité v různých modelech mobilních zařízení. Starší modely senzorů mohou reagovat prakticky na dotek jakéhokoli prstu, který nutně nepatří majiteli zařízení. Naopak moderní ultrazvukové senzory skenují velmi hluboko a jasně. Kromě toho jsou některé moderní poddisplejové senzory v podstatě jen CMOS fotoaparáty, které nemohou skenovat hloubku obrazu, což zjednodušuje jejich obelstění.
Doporučení pro ochranu: Pokud je to prst, pak pouze ultrazvukový senzor. Nezapomínejte však, že je mnohem snadnější přiložit prst proti vaší vůli než obličej.
Metoda 6: „trhnutí“ (Mug attack)
Tato metoda je popsána britskými policisty [4]. Spočívá v utajovaném sledování podezřelého. V okamžiku, kdy podezřelý odemkne svůj telefon, agent v civilu mu ho vytrhne z rukou a nedovolí zařízení znovu se zamknout do okamžiku, kdy je předá odborníkům.
Doporučení pro ochranu: Myslím, že pokud se proti vám chystají použít takové opatření, je situace špatná. Ale je třeba chápat, že náhodné zablokování znehodnocuje tuto metodu. Například opakované stisknutí tlačítka pro zablokování na iPhonu spustí režim SOS, který navíc vypne FaceID a zapne požadavek na kód.
Metoda 7: chyby v algoritmech řízení zařízení
Na zpravodajských kanálech specializovaných zdrojů lze často potkat zprávy, že při určitých akcích s zařízením dochází k odemknutí jeho obrazovky. Například obrazovka zámku některých zařízení se může odemknout při příchozím hovoru. Nevýhodou této metody je, že zjištěné zranitelnosti jsou obvykle rychle odstraněny výrobci.
Příkladem přístupu k odemknutí mobilních zařízení vydaných před rokem 2016 je vybití baterie. Při nízkém nabití se zařízení odemkne a nabídne změnit nastavení napájení. Je nutné rychle přejít na stránku s nastavením zabezpečení a vypnout zámek obrazovky [5].
Doporučení pro ochranu: nezapomínejte pravidelně aktualizovat operační systém svého zařízení, a pokud již není podporováno — vyměňte se smartphonem.
Metoda 8: zranitelnosti ve třetích programech
Zranitelnosti zjištěné v nainstalovaných třetích programech na zařízení mohou rovněž plně nebo částečně poskytovat přístup k datům zamčeného zařízení.
Příkladem podobné zranitelnosti může být krádež dat z iPhonu Jeffa Bezose, hlavního vlastníka Amazonu. Zranitelnost v messengeru WhatsApp, kterou využili neznámí, vedla ke krádeži důvěrných dat uložených v paměti zařízení [6].
Podobné zranitelnosti mohou být využity výzkumníky k dosažení svých cílů — extrakce dat z zamčených zařízení nebo pro jejich odemknutí.
Doporučení pro ochranu: Je potřeba aktualizovat nejen operační systém, ale i aplikace, které používáte.
Metoda 9: firemní telefon
Firemní mobilní zařízení mohou být odblokována systémovými administrátory firem. Například firemní zařízení Windows Phone jsou spojena s účtem Microsoft Exchange společnosti a mohou být odblokována jejími administrátory. Pro firemní zařízení Apple existuje služba Mobile Device Management, podobná Microsoft Exchange. Její administrátoři mohou také odblokovat firemní zařízení iOS. Kromě toho mohou být firemní mobilní zařízení připojena pouze k určitým počítačům, které administrátor určí v nastavení mobilního zařízení. Proto bez spolupráce se systémovými administrátory společnosti není možné takové zařízení připojit k počítači zkoumatel (nebo ke speciálnímu hardwarovému komplexu pro forenzní získávání dat).
Doporučení pro ochranu: MDM je jak zlo, tak dobro z pohledu ochrany. Administrátor MDM může zařízení vždy vzdáleně resetovat. V každém případě byste neměli uchovávat citlivé osobní údaje na firemním zařízení.
Metoda 10: informace ze senzorů
Analyzováním informací získaných ze senzorů zařízení je možné odhadnout heslo k zařízení pomocí speciálního algoritmu. Adam J. Aviv demonstroval možnost podobných útoků pomocí dat získaných akcelerometrem smartphonu. V rámci výzkumu se vědci podařilo správně určit textové heslo ve 43 % případů, zatímco grafické heslo ve 73 % [7].
Doporučení pro ochranu: Pečlivě sledujte, jakým aplikacím udělujete povolení k sledování různých senzorů.
Metoda 11: odblokování obličejem
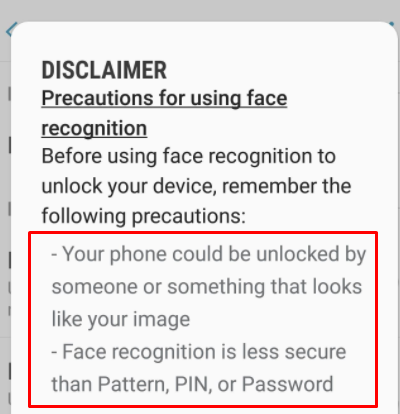
Stejně jako u otisku prstu, úspěch odemknutí zařízení pomocí technologie FaceID závisí na tom, jaké senzory a jaký matematický aparát jsou použity v konkrétním mobilním zařízení. V práci „Gezichtsherkenning op smartphone niet altijd veilig“ [8] výzkumníci ukázali, že některé z testovaných chytrých telefonů bylo možné odemknout pouhým předvedením fotografie majitele před kamerou telefonu. To je možné, když se k odemknutí používá pouze jedna přední kamera, která nemá schopnost skenovat hloubkové informace o obraze. Společnost Samsung, po sérii veřejných publikací a videí na YouTube, byla nucena přidat varování do firmwaru svých chytrých telefonů. Face Unlock Samsung:
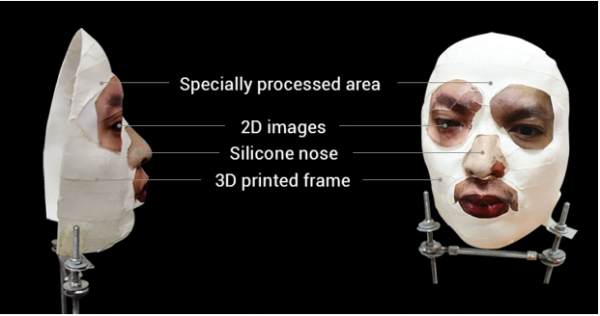
Pokročilejší modely chytrých telefonů lze odemknout použitím masky nebo strojového učení zařízení. Například v iPhone X se používá speciální technologie TrueDepth [9]: projektor zařízení pomocí dvou kamer a infračerveného vyzařovače promítá na obličej majitele mřížku složenou z více než 30 000 bodů. Takové zařízení lze odemknout pomocí masky, jejíž kontury napodobují kontury obličeje majitele. Maska pro odemknutí iPhone [10]:
Jelikož je podobný systém velmi složitý a nefunguje za ideálních podmínek (dochází k přirozenému stárnutí majitele, změně konfigurace obličeje v důsledku emocí, únavy, zdravotního stavu atd.), je nucen se neustále učit. Proto pokud odemčené zařízení podrží před sebou jiná osoba — její obličej bude zapamatován jako obličej majitele zařízení a v budoucnu bude moci odemknout chytrý telefon pomocí technologie FaceID.
Doporučení pro ochranu: nepoužívejte odemknutí pomocí „fotografie“ — pouze systémy s plnohodnotnými skenery obličeje (FaceID u Apple a analogy na zařízeních se systémem Android).
Hlavní doporučení — nedívat se do kamery, stačí odvrátit pohled. I když zavřete jedno oko — šance na odemknutí se výrazně snižuje, stejně jako pokud máte ruce na obličeji. Navíc pro odemknutí obličejem (FaceID) máte pouze 5 pokusů, poté bude třeba zadat kód.
Způsob 12: použití úniků
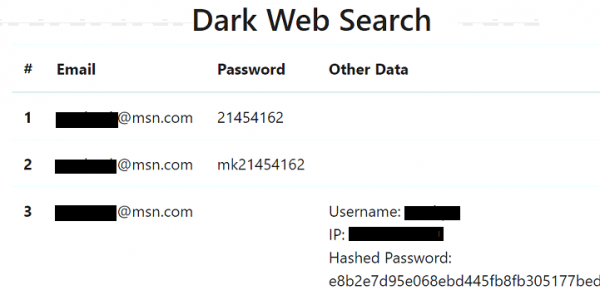
Úniky hesel jsou skvělým způsobem, jak porozumět psychologii vlastníka zařízení (pokud má výzkumník informace o e-mailových adresách vlastníka zařízení). V tomto příkladu vyhledávání podle e-mailové adresy přineslo dvě podobná hesla, která vlastník použil. Lze předpokládat, že heslo 21454162 nebo jeho varianty (například 2145 nebo 4162) mohly být použity jako zámek mobilního zařízení. (Vyhledávání vlastníka e-mailové adresy v únikových databázích ukazuje, jaká hesla mohl vlastník používat, včetně těch pro uzamčení svého mobilního zařízení).
Doporučení pro ochranu: Jednejte preventivně, sledujte úniky dat a včas měňte hesla, která byla zachycena v únikách!
Metoda 13: typická hesla pro uzamčení zařízení
Obvykle je zajištěno více než jedno mobilní zařízení majitele, často jich bývá kolem deseti. A lze tak vybrat heslo pro zranitelné zařízení a zkusit ho aplikovat na další smartphony a tablety odebrané od stejného vlastníka.
Při analýze dat extrahovaných z mobilních zařízení se tyto údaje zobrazují v kriminalistických programech (často dokonce i při extrakci dat ze zamčených zařízení pomocí různých typů zranitelností).
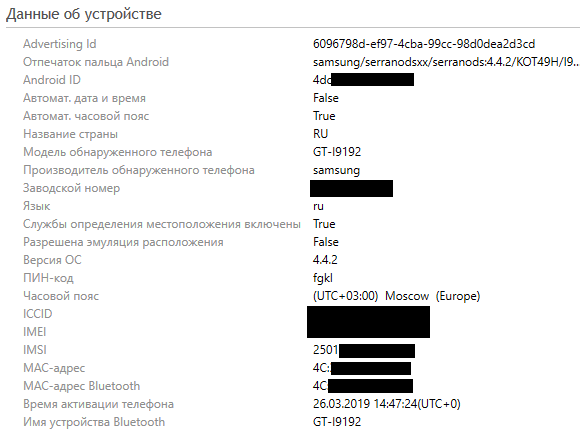
Jak je vidět na snímku části pracovního okna programu UFED Physical Analyzer, zařízení je zamčeno poměrně neobvyklým PIN kódem fgkl.
Neměli bychom podceňovat ani další zařízení uživatele. Například analýzou hesel uložených v keši webového prohlížeče počítače vlastníka mobilního zařízení můžeme pochopit zásady generování hesel, které vlastník dodržoval. Uložená hesla na počítači lze zobrazit pomocí nástroje od společnosti NirSoft [11].
Na počítači (notebooku) vlastníka mobilního zařízení mohou být také soubory Lockdown, které mohou pomoci získat přístup k zamčenému mobilnímu zařízení společnosti Apple. O této metodě bude řeč dále.
Doporučení pro ochranu: Používejte různé, unikátní hesla všude.
Metoda 14: typické PIN kódy
Jak již bylo zmíněno, uživatelé často používají standardní hesla: čísla telefonů, bankovních karet, PIN kódy. Tyto informace lze využít k odemčení poskytnutého zařízení.
Pokud nic nepomáhá, můžete využít následující informace: výzkumníci provedli analýzu a našli nejpopulárnější PIN kódy (uvedené PIN kódy pokrývají 26,83 % všech hesel) [12]:
PIN
Frekvence, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Použití tohoto seznamu PIN kódů na uzamčeném zařízení umožní jeho odemčení s pravděpodobností ~26 %.
Doporučení pro ochranu: Ověřte si svůj PIN kód podle tabulky výše a i když se neshoduje, stejně ho změňte, protože 4 číslice je v rámci roku 2020 příliš málo.
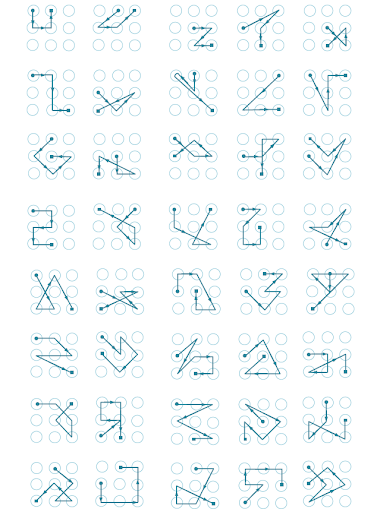
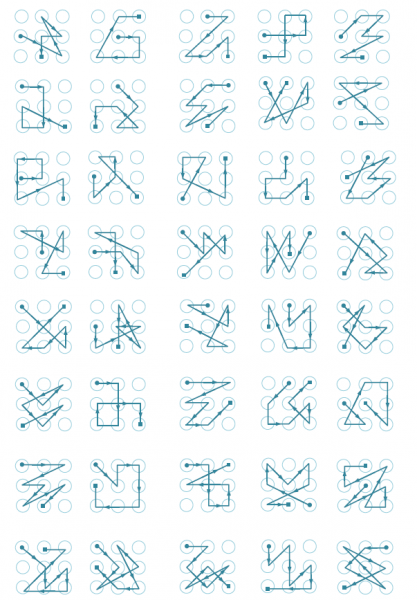
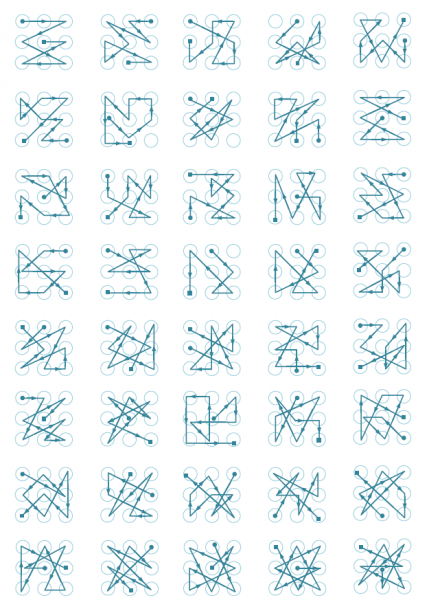
Metoda 15: standardní grafická hesla
Jak bylo popsáno výše, se záznamy z kamer, na kterých se majitel zařízení snaží odemknout, je možné odvodit vzor odemykání z pěti pokusů. Kromě toho, stejně jako existují standardní PIN kódy, existují také standardní vzory, které lze použít k odemčení uzamčených mobilních zařízení [13, 14].
Jednoduché vzory [14]:
Vzory střední složitosti [14]:
Složité vzory [14]:
Seznam nejpopulárnějších grafických vzorů podle výzkumníka Jeremyho Kirbyho [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Na některých mobilních zařízeních může být kromě grafického kódu nastaven také dodatečný PIN kód. V tomto případě, pokud se nepodaří odhalit grafický kód, může výzkumník kliknout na tlačítko Dod.PIN kód (dodatečný PIN kód) po zadání nesprávného grafického kódu a pokusit se odhalit dodatečný PIN kód.
Doporučení pro ochranu: je lepší grafické klíče vůbec nepoužívat.
Metoda 16: alfanumerická hesla
Pokud je na zařízení možné použít alfanumerické heslo, mohl vlastník použít následující populární hesla [16]:
- 123456
- heslo
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- sluníčko
- qwerty
- milují tě
- princezna
- admin
- vítejte
- 666666
- abc123
- fotbal
- 123123
- opice
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- heslo1
- qwerty123
Doporučení pro ochranu: používejte pouze složitá, unikátní hesla s speciálními znaky a různými velikostmi písmen. Zkontrolujte, zda nepoužíváte jedno z uvedených výše hesel. Pokud ano, změňte ho na bezpečnější.
Metoda 17: cloudové nebo místní úložiště
Pokud není technicky možné získat data z blokovaného zařízení, kriminalisté mohou hledat jeho zálohy na počítačích majitele zařízení nebo v příslušných cloudových úložištích.
Majitelé smartphone Apple si často neuvědomují, že při připojení k jejich počítačům se může vytvářet místní nebo cloudová záloha zařízení.
V cloudových úložištích Google a Apple mohou být uložena nejen data z zařízení, ale také uložená hesla. Získání těchto hesel může pomoci při nalezení kódu pro odemčení mobilního zařízení.
Z Keychain uloženého v iCloudu lze extrahovat heslo k záloze zařízení, které zadal majitel, a které pravděpodobně bude odpovídat PIN kódu pro odemčení obrazovky.
Pokud se orgány činné v trestním řízení obrátí na Google a Apple – společnosti mohou poskytnout dostupná data, což pravděpodobně výrazně sníží potřebu odemykání zařízení, protože data již budou u orgánů činných v trestním řízení.
Například po teroristickém útoku v Pensacole byly kopie dat uložených v iCloudu předány FBI. Z prohlášení Apple:
„Během několika hodin po prvním požadavku FBI 6. prosince 2019 jsme poskytli řadu informací souvisejících s vyšetřováním. Od 7. do 14. prosince jsme obdrželi šest dalších právních požadavků a v reakci jsme poskytli informace, včetně záloh iCloudu, informací o účtech a transakcích pro několik účtů.
Na každou žádost jsme reagovali okamžitě, často během několika hodin, vyměňujíc si informace s kancelářemi FBI v Jacksonville, Pensacole a New Yorku. Na žádosti vyšetřování bylo získáno mnoho gigabajtů informací, které jsme předali vyšetřovatelům. [17, 18, 19]
Doporučení pro ochranu: Vše, co odevzdáte do cloudu v nezašifrované podobě, může a bude použito proti vám.
Metoda 18: Google účet
Tato metoda je vhodná pro odstranění grafického hesla, které blokuje obrazovku mobilního zařízení běžícího na operačním systému Android. K použití této metody je nutné znát uživatelské jméno a heslo Google účtu vlastníka zařízení. Druhá podmínka: zařízení musí být připojeno k internetu.
Po sériovém zadání nesprávného grafického hesla několikrát po sobě nabídne zařízení obnovit heslo. Poté je nutné se přihlásit do uživatelského účtu, což povede k odemčení obrazovky zařízení [5].
Vzhledem k rozmanitosti hardwarových řešení, operačních systémů Android a dalších bezpečnostních nastavení je tato metoda použitelná pouze pro některá zařízení.
pokud vyšetřovatel nemá heslo k Google účtu vlastníka zařízení - může se pokusit ho obnovit pomocí standardních metod obnovy hesel pro podobné účty.
Pokud zařízení není v době vyšetřování připojeno k internetu (například je SIM karta zablokována nebo na ní není dostatek peněz), lze takové zařízení připojit k Wi-Fi podle následujícího návodu:
- klepněte na ikonu „Nouzové volání“
- zadejte *#*#7378423#*#*
- vyberte Service Test — Wlan
- navázání připojení k dostupné Wi-Fi síti [5]
Doporučení pro ochranu: nezapomínejte všude používat dvoufaktorovou autentizaci, kde jen to jde, a v tomto případě - raději s propojením na aplikaci, než kódem přes SMS.
Metoda 19: hostitelský účet
Na mobilních zařízeních běžících na operačním systému Android 5 a novějších může být několik účtů. Pro přístup k datům doplňkového účtu nemusí být blokování PIN kódem nebo grafickým kódem. Pro přepnutí je nutné kliknout na ikonu účtu v pravém horním rohu a vybrat jiný účet:
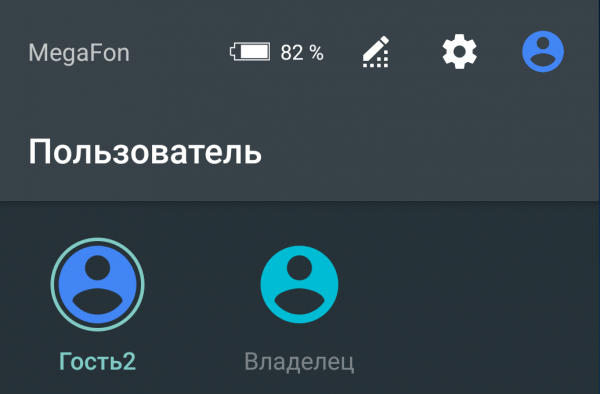
Pro doplňkový účet může být přístup k některým datům nebo aplikacím omezen.
Doporučení pro ochranu: Je důležité aktualizovat operační systém. V současných verzích Androidu (9 a vyšších s bezpečnostními záplatami od července 2020) obvykle účet hosta nenabízí žádné možnosti.
Metoda 20: specializované služby
Společnosti vyvíjející specializované forenzní programy také nabízejí služby na odblokování mobilních zařízení a získávání dat z nich [20, 21]. Možnosti těchto služeb jsou ohromující. S jejich pomocí je možné odblokovat špičkové modely Android a iOS zařízení, stejně jako zařízení v režimu obnovení (do kterého se přepne zařízení po překročení počtu pokusů o nesprávné zadání hesla). Nevýhodou této metody je vysoká cena.
Úryvek z webové stránky společnosti Cellebrite, kde je popsáno, z jakých zařízení mohou získat data. Zařízení může být odblokováno v laboratoři vývojáře (Cellebrite Advanced Service (CAS)) [20]:
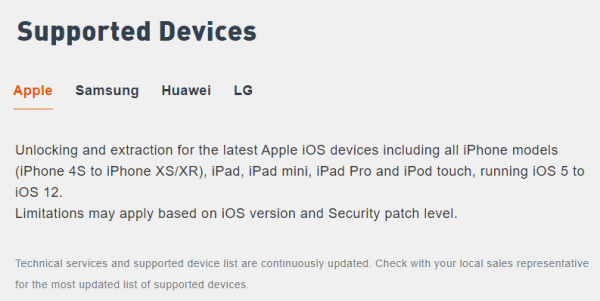
Pro tuto službu musí být zařízení přineseno do regionálního (nebo hlavního) sídla společnosti. Možný je také výjezd odborníka k zákazníkovi. Obecně trvá prolomení kódu blokace obrazovky jeden den.
Doporučení pro ochranu: je prakticky nemožné se chránit, kromě použití silného alfanumerického hesla a každoroční výměny zařízení.
P.S. O těchto případech, nástrojích a mnoha dalších užitečných informacích v práci počítačového kriminalisty hovoří odborníci laboratoře Group-IB v rámci vzdělávacího kurzu. . Po absolvování 5denního nebo rozšířeného 7denního kurzu budou absolventi schopni efektivněji provádět forenzní vyšetřování a předcházet kyberincidentům ve svých organizacích.
P.P.S. Napínavý o kybernetické bezpečnosti, hackerech, APT, kyberútocích, podvodnících a pirátech. Krok za krokem vyšetřování, praktické případy s použitím technologií Group-IB a doporučení, jak se nestát obětí. Připojte se!
Zdroje
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatolij Alizara.
- Maria Nefedova.
- Anton Makarov. Obcházení grafického hesla na zařízeních Android
- Jeremy Kirby.
- Andrej Smirnov.
- Maria Nefedova.
Zdroj: habr.com
