

Statistika za 24 hodiny po instalaci honeypotu na uzlu Digital Ocean v Singapuru
Piu-piu! Začneme hned s mapou útoků
Naše super skvělá mapa zobrazuje unikátní ASN, které se připojily k našemu honeypotu Cowrie za 24 hodin. Žlutá odpovídá SSH připojením, zatímco červená Telnetu. Takové animace často ohromují správní radu společnosti, což umožňuje získat více financí na bezpečnost a zdroje. Přesto má mapa určitou hodnotu, jasně ukazuje geografické a organizační rozšíření zdrojů útoků na náš host za 24 hodin. V animaci není zobrazen objem provozu z každého zdroje.
Co je mapa Pew Pew?
Mapa Pew Pew — to je , obvykle animovaná a velmi krásná. Je to módní způsob, jak prodat svůj produkt, notoricky známý tím, že jej používala společnost Norse Corp. Společnost špatně skončila: ukázalo se, že krásné animace byly jejich jedinou kvalitou, a pro analýzu používali fragmentární data.
Vytvořeno pomocí Leafletjs
Pro ty, kteří chtějí vyvinout mapu útoků pro velkou obrazovku v operačním centru (vašemu šéfovi se to bude líbit), existuje knihovna . Spojujeme ji s pluginem , službou Maxmind GeoIP – .
WTF: co je to za honeypot Cowrie?
Honeypot je systém, který je umístěn v síti speciálně pro lákání útočníků. Připojení k systému jsou obvykle nezákonná a umožňují odhalit útočníka pomocí podrobných logů. Logy uchovávají nejen běžné informace o připojení, ale také informace o sezení, které odhalují techniku, taktiku a postupy (TTP) útočníka.
je určen pro záznam připojení SSH a Telnet. Takové honeypoty jsou často vystavovány na internet, aby sledovaly nástroje, skripty a hostitele útočníků.
Moje poselství pro společnosti, které si myslí, že na ně nikdo neútočí: „Špatně hledáte.“
— James Snook
Co v logách?
Celkový počet připojení
Z mnoha hostitelů přišly opakované pokusy o připojení. To je normální, protože v útočných skriptech je zapsán seznam přihlašovacích údajů a zkoušejí několik kombinací. Honeypot Cowrie je nastaven na příjem určitých kombinací uživatelského jména a hesla. To se nastavuje v souboru user.db.
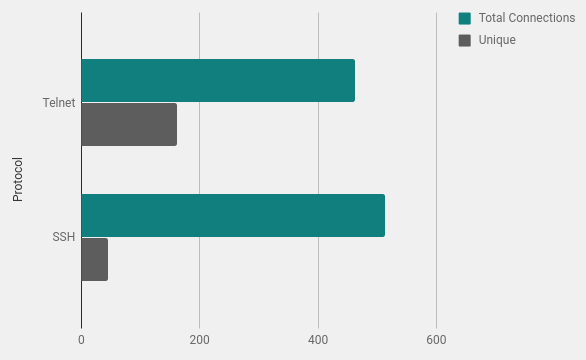
Geografie útoků
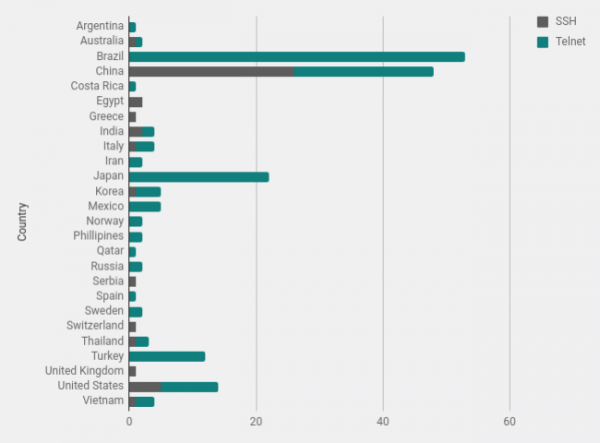
Podle údajů geolokace Maxmind jsem spočítal počet připojení z každé země. Brazílie a Čína vedou s velkým odstupem, z těchto zemí často přichází velký hluk od skenerů.
Vlastník síťového bloku
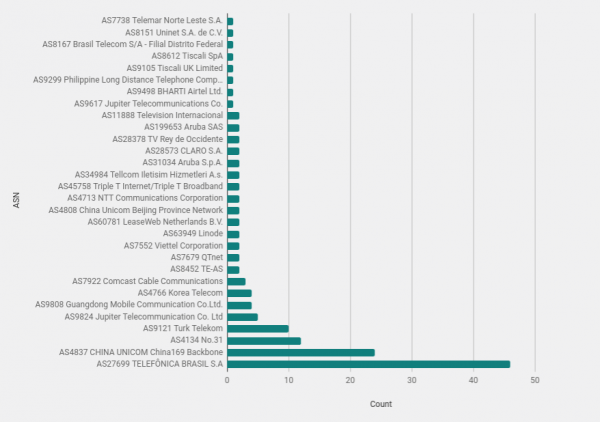
Studium vlastníků síťových bloků (ASN) může odhalit organizace s velkým počtem útočných hostitelů. V těchto případech je však vždy dobré mít na paměti, že mnoho útoků pochází z infikovaných hostitelů. Je rozumné předpokládat, že většina útočníků není natolik hloupá, aby skenovala síť z domácího počítače.
Otevřené porty na útočných systémech (údaje Shodan.io)
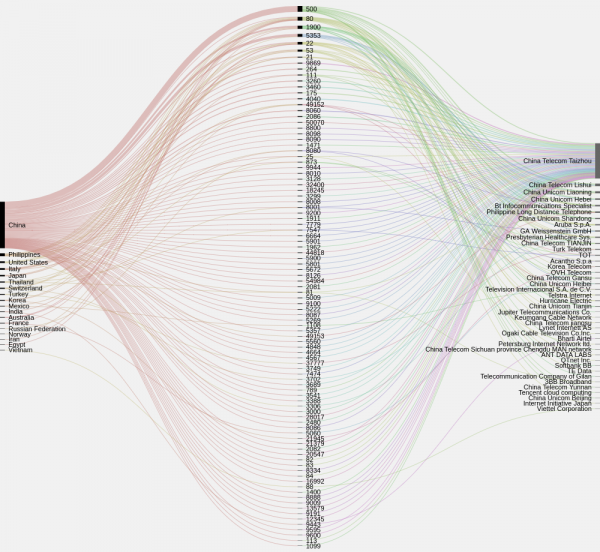
Prohnání seznamu IP přes vynikající rychle určuje systémy s otevřenými porty a které to jsou porty. Na obrázku níže je znázorněna koncentrace otevřených portů podle zemí a organizací. Mohly by být odhaleny bloky kompromitovaných systémů, ale v rámci malé vzorky není vidět nic neobvyklého, kromě velkého počtu otevřených portů 500 v Číně..
Zajímavým zjištěním je velký počet systémů v Brazílii, které nemají otevřené 22, 23 nebo další porty, podle údajů Censys a Shodan. Zdá se, že se jedná o připojení z koncových uživatelských počítačů.
Boti? Ne nutně.
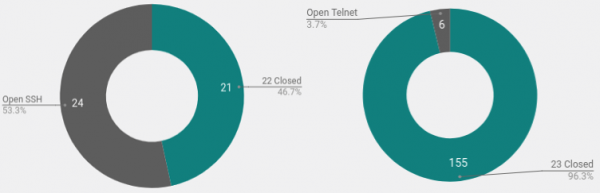
Údaje pro porty 22 a 23 za ten den ukázaly zvláštní věc. Předpokládal jsem, že většina skenů a heslových útoků pochází od botů. Skript se šíří přes otevřené porty, zkouší hesla, a z nového systému se kopíruje a pokračuje v šíření stejnou metodou.
Ale zde je vidět, že pouze u malého počtu hostitelů, skenujících telnet, je venku otevřen port 23. To znamená, že systémy jsou buď kompromitovány jiným způsobem, nebo útočníci spouští skripty ručně.
Domácí připojení
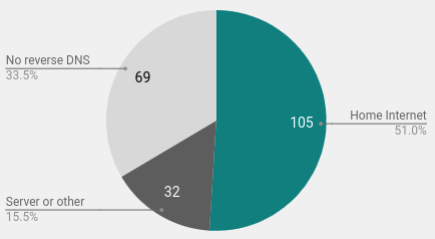
Dalším zajímavým zjištěním bylo velké množství domácích uživatelů ve vzorku. Pomocí zpětného vyhledávání jsem určil 105 připojení z konkrétních domácích počítačů. U mnoha domácích připojení při zpětném vyhledávání DNS se zobrazuje jméno hostitele se slovy dsl, home, cable, fiber a podobně.
Učte se a zkoumejte: vytvořte si vlastní honeypot
Nedávno jsem napsal stručný manuál, jak . Jak již bylo zmíněno, v našem případě byl použit Digital Ocean VPS v Singapuru. Náklady na 24 hodin analýzy činily doslova několik centů a čas na sestavení systému byl 30 minut.
Místo toho, abyste spouštěli Cowrie na internetu a chytali veškerý šum, můžete využít honeypot v místní síti. Stačí nastavit upozornění, pokud jsou na určité porty prováděny dotazy. To může být buď útočník uvnitř sítě, nebo zvědavý zaměstnanec, nebo skenování zranitelností.
Závěry
Po sledování aktivit útočníků během dne je jasné, že nelze identifikovat jasný zdroj útoků v nějaké organizaci, zemi nebo dokonce operačním systému.
Široká rozšířenost zdrojů ukazuje, že šum skenování je konstantní a není spojen s konkrétním zdrojem. Každý, kdo pracuje na internetu, by se měl ujistit, že jeho systém má několik úrovní zabezpečení. Běžným a efektivním řešením pro SSH bude přesun služby na náhodný vysoký port. To neodstraňuje potřebu přísné ochrany heslem a monitorování, ale alespoň zajišťuje, že logy nejsou zahlceny neustálým skenováním. Připojení na vysoký port jsou s větší pravděpodobností cílené útoky, které by vás mohly zajímat.
Často jsou otevřené telnet porty na routerech nebo jiných zařízeních, takže je nelze snadno přesunout na vysoký port. a — je jediný způsob, jak se ujistit, že tyto služby jsou chráněny firewallem nebo jsou vypnuty. Pokud je to možné, je lepší Telnet vůbec nepoužívat, tento protokol není šifrován. Pokud je nezbytně nutný, pečlivě ho kontrolujte a používejte spolehlivá hesla.
Zdroj: habr.com
