

Dobrý den, vážení čtenáři Habr! Toto je firemní blog společnosti . Jsme systemový integrátor a převážně se specializujeme na řešení bezpečnosti IT infrastruktury (, ) a systémy pro analýzu strojních dat (). Na našem blogu začneme malým úvodem do technologií Check Point.
Dlouho jsme uvažovali o tom, zda napsat tento článek, protože v něm není nic nového, co by nebylo možné nalézt na internetu. Nicméně, navzdory této hojnosí informací, při práci se zákazníky a partnery často slyšíme stejné dotazy. Proto jsme se rozhodli napsat jakési úvod do světa technologií Check Point a objasnit podstatu architektury jejich řešení. A to vše v rámci jednoho 'malého' příspěvku, tak říkajíc rychlý exkurz. Pokusíme se vyhnout marketingovým válkám, protože nejsme výrobce, ale pouze systemový integrátor (i když Check Point máme velmi rádi) a prostě zvážíme hlavní aspekty bez porovnávání s jinými výrobci (jako jsou Palo Alto, Cisco, Fortinet atd.). Článek se ukázal jako poměrně obsáhlý, ale pokrývá většinu otázek na úvod do Check Point. Pokud vás to zajímá, vítejte pod kat...
UTM/NGFW
Když začneme hovořit o Check Point, prvním, co bychom měli uvést, je vysvětlení, co jsou UTM, NGFW a čím se liší. Uděláme to velmi stručně, abychom příspěvek neudělali příliš dlouhým (možná se v budoucnu na tuto otázku podíváme trochu podrobněji)
UTM — Unified Threat Management
Stručně řečeno, podstatou UTM je konsolidace několika ochranných prostředků do jednoho řešení. Tedy vše v jedné krabici, nebo jakési all inclusive. Co se rozumí pod 'několik ochranných prostředků'? Nejrozšířenější variantou je: Firewall, IPS, Proxy (URL filtrování), streamový Antivirus, Anti-Spam, VPN a tak dále. To vše je integrováno v rámci jednoho UTM řešení, což usnadňuje integraci, nastavení, administraci a monitorování, a to se pozitivně odráží na celkovém zabezpečení sítě. Když UTM řešení poprvé přišla na trh, byla považována výhradně pro malé společnosti, protože UTM nedokázala zpracovat velké objemy provozu. Bylo to z dvou důvodů:
- Způsob zpracování paketů. První verze UTM řešení zpracovávala pakety sekvenčně, každým „modulem“. Příklad: nejprve paket zpracovává firewall, poté IPS, pak ho kontroluje antivir a tak dále. Samozřejmě, takový mechanismus zpomaloval provoz a značně zatěžoval systémové zdroje (procesor, paměť).
- Slabý hardware. Jak bylo zmíněno výše, sekvenční zpracování paketů značně zatěžovalo zdroje a hardware té doby (1995-2005) prostě nezvládalo vysoký provoz.
Ale pokrok nestojí na místě. Od té doby se značně zvýšily hardwarové kapacity, a zpracování paketů se změnilo (musíme uznat, že ne u všech dodavatelů) a stalo se schopným prakticky simultánní analýzy v několika modulech (MÉ, IPS, antivir atd.). Moderní UTM řešení dokážou „strávit“ desítky a dokonce stovky gigabitů v režimu hluboké analýzy, což umožňuje jejich použití v segmentu velkých podniků nebo dokonce datových center.
Níže je uveden slavný magický kvadrat od Gartnera pro UTM řešení z srpna 2016:
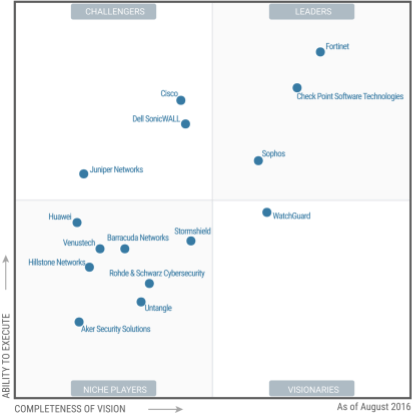
Nebudu tuto obrázek příliš komentovat, jen řeknu, že v pravém horním rohu jsou lídři.
NGFW — Next Generation Firewall
Název mluví sám za sebe — firewall nové generace. Tento koncept se objevil podstatně později než UTM. Hlavní myšlenka NGFW — hluboká analýza paketů (DPI) pomocí vestavěného IPS a řízení přístupu na úrovni aplikací (Application Control). V tomto případě je IPS právě potřeba k tomu, aby v toku paketů identifikoval určitou aplikaci, což umožňuje její povolení nebo zákaz. Příklad: můžeme povolit provoz Skype, ale zakázat přenos souborů. Můžeme zakázat používání Torrentu nebo RDP. Také se podporují webové aplikace: můžeme povolit přístup na VK.com, ale zakázat hry, zprávy nebo přehrávání videa. V podstatě kvalita NGFW závisí na počtu aplikací, které dokáže rozpoznat. Mnozí se domnívají, že zavedení pojmu NGFW bylo obyčejnou marketingovou strategií, na jejímž pozadí začala svůj bouřlivý růst společnost Palo Alto.
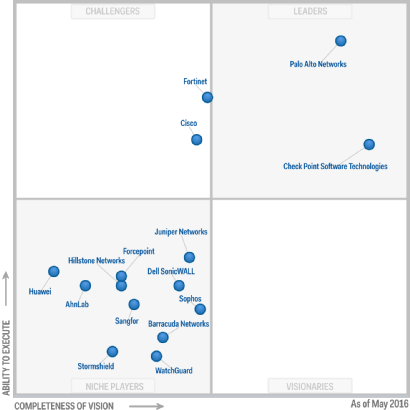
Magický kvadrat od Gartnera pro NGFW z května 2016:
UTM vs NGFW
Velmi častá otázka, co je lepší? Na tuto otázku není jednoznačná odpověď a ani nemůže být. Zejména pokud vezmeme v úvahu, že téměř všechna moderní UTM řešení obsahují funkce NGFW a většina NGFW má funkce, které jsou vlastní UTM (antivirový software, VPN, Anti-Bot atd.). Jak už to bývá, "čert tkví v detailech", a proto je nejprve nutné rozhodnout, co konkrétně potřebujete, a stanovit si rozpočet. Na základě těchto rozhodnutí si můžete vybrat několik variant. A všechny je nutné jednoznačně testovat, neřídit se marketingovými materiály.
My se na naší straně pokusíme v rámci několika článků přiblížit Check Point, jak si ho můžete vyzkoušet a co lze vlastně vyzkoušet (prakticky všechny funkce).
Tři složky Check Pointu
Při práci s Check Pointem se určitě setkáte se třemi součástmi tohoto produktu:
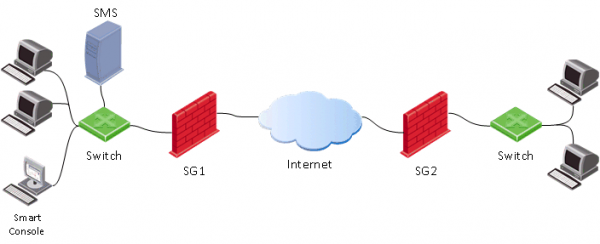
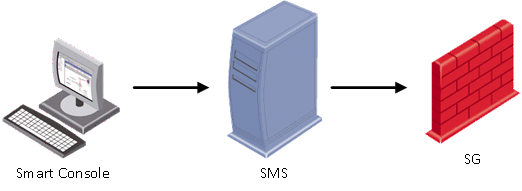
- Security Gateway (SG) — samotná brána bezpečnosti, která se obvykle umisťuje na okraj sítě a vykonává funkce firewallu, streamovacího antiviru, anti-bota, IPS atd.
- Security Management Server (SMS) — server pro správu brán. Prakticky všechna nastavení na bráně (SG) se provádějí pomocí tohoto serveru. SMS může také fungovat jako log server a zpracovávat je pomocí vestavěného systému analýzy a korelace událostí — Smart Event (podobně jako SIEM pro Check Point), ale o tom si povíme později. SMS se používá pro centralizovanou správu několika bran (počet bran závisí na modelu SMS nebo licenci), ale musíte ho používat, i když máte pouze jednu bránu. Je třeba poznamenat, že Check Point byli jedni z prvních, kdo zavedli takový centralizovaný systém správy, který již dlouho uznávána jako "zlatý standard" podle zpráv společnosti Gartner. Dokonce existuje vtip: "Pokud by měla Cisco dobrou systém řízení, Check Point by nikdy nevznikl."
- Smart Console — klientská konzole pro připojení k serveru správy (SMS). Obvykle se instaluje na počítač správce. Přes tuto konzolu se provádějí veškeré změny na serveru správy, a teprve poté lze nastavení aplikovat na brány bezpečnosti (Install Policy).

Operační systém Check Point
Pokud jde o operační systém Check Point, můžeme zmínit tři: IPSO, SPLAT a GAIA.
- IPSO — operační systém společnosti Ipsilon Networks, který patřil společnosti Nokia. V roce 2009 tento byznys koupil Check Point. Již se dále nevyvíjí.
- SPLAT — vlastní vývoj Check Point, založený na jádru RedHat. Již se dále nevyvíjí.
- Gaia — aktuální operační systém od Check Point, který vznikl sloučením IPSO a SPLAT, a zahrnuje to nejlepší z obou. Představen byl v roce 2012 a stále se aktivně vyvíjí.
Pokud jde o Gaia, je třeba říci, že v současnosti je nejrozšířenější verzí R77.30. Relativně nedávno byla představena verze R80, která se od předchozí verze podstatně liší (jak v oblasti funkcionality, tak řízení). Tématu jejich rozdílů se budeme věnovat v samostatném příspěvku. Další důležitý bod — v současnosti má certifikát FSTEK pouze verze R77.10 a certifikace verze R77.30 stále probíhá.
Varianta provedení (Check Point Appliance, Virtual machine, OpenServer)
Není to nic překvapivého, jako mnoho dodavatelů, i Check Point má několik variant produktu:
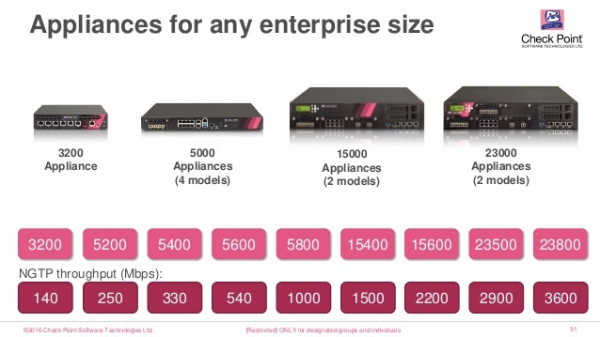
- Appliance — softwarové a hardwarové zařízení, tj. vlastní "železo". Modelů je velmi mnoho, které se liší výkonem, funkcionalitou a provedením (existují varianty pro průmyslové sítě).

- Virtual Machine — virtuální stroj Check Point s operačním systémem Gaia. Podporují se hypervizory ESXi, Hyper-V, KVM. Licencují se podle počtu jader procesoru.
- OpenServer — instalace Gaia přímo na server jako hlavního operačního systému (tzv. "Bare metal"). Podporována je pouze určité "železo". Existují doporučení pro toto železo, která je třeba dodržovat, jinak mohou vzniknout problémy s ovladači a technická podpora vám může odmítnout servis.
Možnosti nasazení (Distributed nebo Standalone)
Něco výše jsme již diskutovali, co je brána (SG) a server řízení (SMS). Teď prodiskutujeme možnosti jejich nasazení. Existují dva hlavní způsoby:
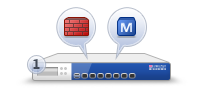
- Standalone (SG+SMS) — varianta, kdy jsou brána i server řízení nainstalovány v rámci jednoho zařízení (nebo virtuálního stroje).

Tato varianta je vhodná, když máte pouze jednu bránu, která není silně zatížena uživatelským provozem. Tato varianta je nejúspornější, protože není třeba kupovat řídicí server (SMS). Nicméně při značném zatížení brány můžete zažít „zpomalující“ systém správy. Proto je před výběrem samostatného řešení nejlepší konzultovat nebo dokonce otestovat tuto variantu. - Distributed — řídicí server je instalován odděleně od brány.

Optimální varianta z hlediska pohodlí a výkonu. Používá se, když je potřeba spravovat několik bran současně, například centrální a poboční. V takovém případě je nutné zakoupit řídicí server (SMS), který může být také ve formě zařízení (hardware) nebo virtuálního stroje.
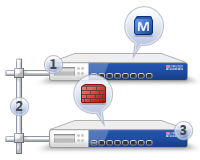
Jak jsem již zmínil výše, Check Point má vlastní SIEM systém — Smart Event. Můžete jej používat pouze v případě distribuované instalace.
Režimy provozu (Bridge, Routed)
Bezpečnostní brána (SG) může fungovat ve dvou základních režimech:
- Routed — nejrozšířenější varianta. V tomto případě je brána používána jako zařízení L3 a směruje provoz skrze sebe, tj. Check Point je výchozí brána pro chráněnou síť.
- Bridge — transparentní režim. V tomto případě je brána nastavena jako běžný „most“ a propouští skrze sebe provoz na druhé úrovni (OSI). Tato varianta se obvykle používá, když není možné (nebo žádoucí) měnit již existující infrastrukturu. Prakticky nebudete muset měnit topologii sítě a nemusíte uvažovat o změně IP adresace.
Rád bych poznamenal, že v režimu Bridge existují určitá omezení funkčnosti, proto jako integrátor doporučujeme všem našim klientům používat právě režim Routed, pokud je to možné.
Programové bledy (Check Point Software Blades)
Dostali jsme se téměř k hlavnímu tématu Check Point, které vyvolává nejvíce otázek u klientů. Co jsou tyto „programové bledy“? Pod bledy se rozumí určité funkce Check Point.
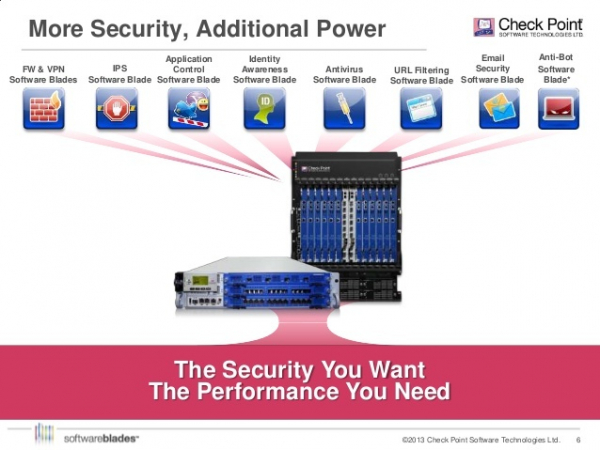
Tyto funkce mohou být zapínány nebo vypínány podle potřeb. Přičemž jsou bledy, které se aktivují výhradně na bráně (Network Security) a pouze na řídicím serveru (Management). Na obrázcích níže jsou uvedeny příklady pro obě situace:
1) Pro síťovou bezpečnost (funkcionalita brány)
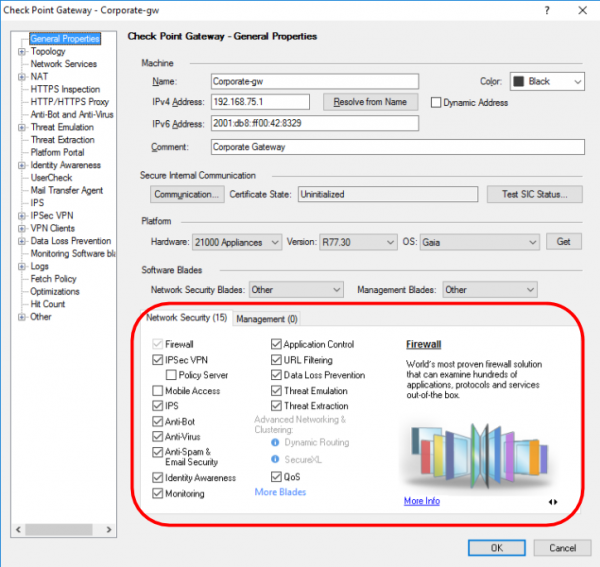
Pojďme to stručně popsat, protože každý blade si zaslouží samostatný článek.
- Firewall — funkce firewallu;
- IPSec VPN — vytváření privátních virtuálních sítí;
- Mobilní přístup — vzdálený přístup z mobilních zařízení;
- IPS — systém prevence průniků;
- Anti-Bot — ochrana proti botnetovým sítím;
- Antivirus — streamový antivirus;
- AntiSpam & Email Security — ochrana firemní pošty;
- Identity Awareness — integrace se službou Active Directory;
- Monitoring — monitoring prakticky všech parametrů brány (zatížení, šířka pásma, stav VPN atd.)
- Application Control — aplikační firewall (funkcionalita NGFW);
- URL Filtering — bezpečnost Webu (+funkcionalita proxy);
- Data Loss Prevention — ochrana před úniky informací (DLP);
- Threat Emulation — technologie sandboxů;
- Threat Extraction — technologie čištění souborů;
- QoS — prioritizace provozu.
Během několika článků se důkladně podíváme na blades Threat Emulation a Threat Extraction, jsem si jistý, že to bude zajímavé.
2) Pro Management (funkcionalita serveru správy)
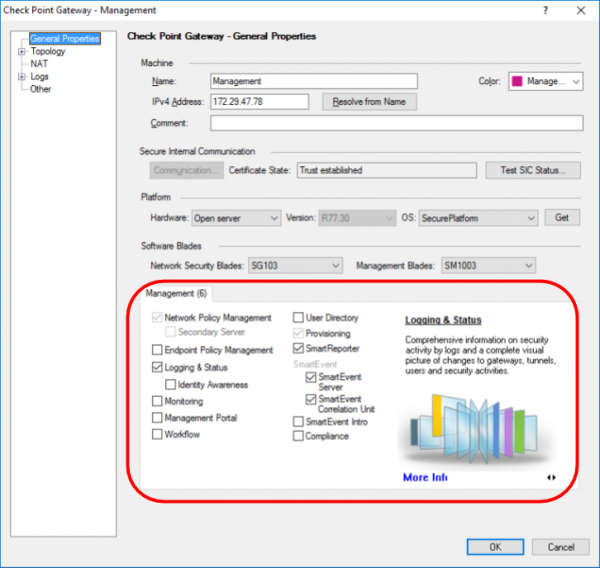
- Network Policy Management — centralizované řízení politik;
- Endpoint Policy Management — centralizované řízení agentů Check Point (ano, Check Point vyrábí řešení nejen pro síťovou ochranu, ale také pro ochranu pracovních stanic (PC) a smartphonů);
- Logging & Status — centralizovaný sběr a zpracování logů;
- Management Portal — správa bezpečnosti z prohlížeče;
- Workflow — kontrola nad změnami politik, audit změn atd.;
- User Directory — integrace s LDAP;
- Provisioning — automatizace správy brán;
- Smart Reporter — systém reportování;
- Smart Event — analýza a korelace událostí (SIEM);
- Compliance — automatická kontrola nastavení a poskytování doporučení.
Nebudeme se nyní podrobně zabývat otázkami licencování, abychom nerozšiřovali článek a nezamotaly čtenáře. Pravděpodobně to vyřešíme v samostatném příspěvku.
Architektura blades umožňuje použít pouze skutečně potřebné funkce, což se odráží na rozpočtu řešení a celkovém výkonu zařízení. Logicky, čím více blades aktivujete, tím méně provozu můžete „prohnat“. Proto je každému modelu Check Point přiložena následující tabulka výkonu (jako příklad byly použity specifikace modelu 5400):
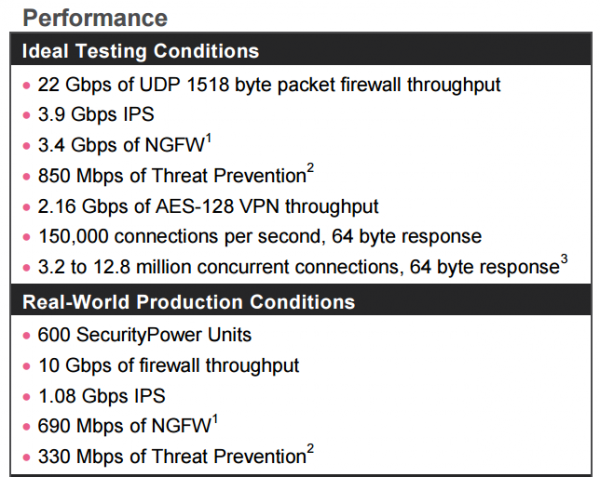
Jak vidíte, zde jsou uvedeny dvě kategorie testů: na syntetickém trafiku a na skutečném – smíšeném. Obecně lze říci, že Check Point je nucen publikovat syntetické testy, protože někteří dodavatelé používají takové testy jako referenční, aniž by zkoumali výkonnost svých řešení na skutečném traffiku (nebo záměrně skrývají takové údaje kvůli jejich nespokojenosti).
V každém typu testu můžete zaznamenat několik variant:
- test pouze pro firewall;
- test firewall+IPS;
- test firewall+IPS+NGFW (řízení aplikací);
- test firewall+řízení aplikací+filtrace URL+IPS+antivirus+anti-bot+SandBlast (písečná box);
Pečlivě se dívejte na tyto parametry při výběru svého řešení, nebo se obraťte na .
Myslím, že tímto můžeme ukončit úvodní článek věnovaný technologiím Check Point. Dále se podíváme, jak je možné testovat Check Point a jak bojovat se současnými hrozbami informační bezpečnosti (viry, phishing, šifrovací malware, zero-day).
P.S. Důležitý bod. I přes zahraniční (izraelské) původ má řešení certifikaci v Ruské federaci u kontrolních orgánů, což automaticky legalizuje jejich přítomnost ve státních institucích (komentář by ).
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Jaké UTM/NGFW prostředky používáte vy?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
OpenSource řešení
Jiné
Hlasovalo 134 uživatelů. Zdrželo se 78 uživatelů.
Zdroj: habr.com
