

Ahoj Habr! Jsem člověk, který konzumuje IT produkty přes App Store, Sberbank Online, Delivery Club a má určité spojení s IT průmyslem. Stručně řečeno, specializace mé profesní činnosti spočívá v poskytování poradenských služeb podnikům v oblasti pohostinství, zaměřených na optimalizaci a rozvoj obchodních procesů. V poslední době se objevilo mnoho poptávek od majitelů zařízení, jejichž cílem je vybudovat systém informační bezpečnosti v podnicích.
Začneme s několika vtipnými příběhy. Příběh číslo jedna. V jednom casual dining podniku se každé tři měsíce měnili manažeři. První manažer, který byl velkým fanouškem sovětské historie, vytvořil heslo „07111917“ a uváděl ho na všech zdrojích, s kterými měl ve službě nějaký kontakt: program automatizovaného účetnictví IIKO, přístup k programu loajality Plazius, instalace bezpečnostních a požárních systémů. Jednoho dne byl tento manažer přistižen při prodeji osobních údajů hostů konkurenci a byl propuštěn. Nicméně revoluční heslo „07111917“ nadále žilo a předávalo se od jednoho manažera k druhému. Výsledkem bylo, že každý číšník v podniku věděl, jak se připojit k firemnímu Wi-Fi. Navíc se hosté také dozvěděli toto heslo, protože číšníci, z dobrého srdce, doporučovali, aby se připojili k „rychlejšímu“ internetu s názvem „internet_office.“
V pohostinství personál často využívá slabiny informační bezpečnosti pro své osobní prospěchy.
Příběh číslo dvě. Sympatický mladý muž v modrém saku se setkává s výkonným ředitelem jednoho velkého restauratérského holdingu. Mezi nimi probíhá následující dialog:
— Naše společnost se specializuje na informační produkty. Dnes vám nabízím zvážit možnost zakoupení manažera hesel nové generace „Sokolí zrak“[1]. Je jedinečný tím, že má vysokou úroveň spolehlivosti jak pro cloudovou verzi, tak pro krabicovou. Šifrování se provádí podle algoritmu AES-256. Kromě standardních funkcí jakéhokoliv manažera hesel má Sokolí zrak pokročilé zálohování a bezpečnostní audit. Co říkáte?
— Konstantine, děkuji za informaci, ale jaký je rozdíl mezi krabicovou a cloudovou verzí a proč bych to měl potřebovat?
Dva uvedené příběhy se týkají jedné problematiky – nízké informovanosti manažerů o roli a významu informační bezpečnosti v podnikání. Ale je tu další aspekt. Způsob, jakým IT společnosti prezentují své nabídky, také příliš nepřispívá k pochopení manažerů, k čemu potřebují IT produkty. Za několik let své poradenské praxe jsem dospěl k pevnému přesvědčení, že segment HoReCa je málo osvojeným trhem mezi dodavateli IT nástrojů pro implementaci a podporu principů informační bezpečnosti. V tomto textu bych rád sdílel fragment malé studie, kterou jsme provedli mezi manažery podniků veřejného stravování s cílem určit úroveň jejich povědomí o zavádění a používání IT produktů. Předně se chci zaměřit na používání správců hesel. Dodám, že provedení výzkumu bylo motivováno přáním lépe porozumět myšlení manažerů s cílem efektivněji propagovat své poradenské služby.
Krátce o metodologii. Byla zvolena kvalitativní strategie sběru dat. Provedli jsme dvanáct neformálních rozhovorů s manažery a jejich zástupci v šesti zařízeních veřejného stravování. V dotazníku rozhovoru bylo dvacet otázek, které se týkaly obecné filozofie informační bezpečnosti, znalosti právních předpisů, práce s osobními údaji, technických možností ochranného systému v jednotlivých podnicích, používaných IT produktech včetně práce se správci hesel. Všechna interview byla přepsána, výsledky byly shrnuty v obecné podobě.
Každý byl v situaci, kdy si nemůže vzpomenout na heslo ke svému účtu.
Pokud začneme s konceptuálními otázkami, většina respondentů spojuje informační bezpečnost podniků výhradně s uchováváním osobních údajů svých zaměstnanců. Manažeři se nezabývají detaily technické stránky věci. Zajímá je, jak efektivně určitý software šetří čas, pomáhá s bezpečným uchováváním dat a jak pohodlný je na používání. Přičemž priority se stanovují v tomto pořadí: (1) – čas – (2) – bezpečnost – (3) – použitelnost.
„Poslouchejte, musím sestavovat tabulky, grafy, připravovat zprávy pro vlastníky. V restauraci se neustále něco porouchává. Katastrofálně mi chybí čas na nastavování programu, přeinstalace. Nemáme IT specialistu. Pokud by bylo něco rychlého a pohodlného, dalo by se to vyzkoušet.“ (muž, 41 let)
„Informační bezpečnost se zde omezuje na to, že pracovní knihy jsou uchovávány v trezoru a údaje o pasech jsou na té horní polici vedle účetní. To není dobré a já to chápu. Ale nastavení bezpečnosti pořádně vyžaduje čas, a teď ho nemám. Měli jsme zkušenosti s nákupem pokročilého antiviru, dokonce jsme koupili licenci. Neustále přicházely nějaké notifikace, byla to nepohodlné, odvádělo to pozornost od práce“ (muž, 35 let)
„Před asi půl rokem pro nás v podnikatelském inkubátoru organizovali seminář k 152. federálnímu zákonu. Tehdy, a také nyní, moc nerozumím osobním údajům. Hlavní je, a to jsem řekla vlastníkovi, že je potřeba udělat pořádek v našem mzdovém účetnictví. K datům mám přístup já, účetní, po dohodě se mnou, a to je vše. Teď je tady samozřejmě chaos“ (žena, 34 let).
Jak ukázaly výsledky rozhovorů, v pěti ze šesti zařízení chybějí standardy a postupy pro zabezpečení informační bezpečnosti, nejsou odpovědné osoby. Navíc neexistuje pracovní pozice nebo specialista na outsourcingu, který by se zabýval nastavením a kontrolou bezpečnostního systému. Jak řekl jeden z respondentů:
„Máme kluka, který přidává informace na web restaurace. Teoreticky by se mohl zabývat tímto vším“ (žena, 35 let).
Obavy manažerů o ochranu osobních údajů jsou zcela pochopitelné. Počet případů s administrativním a , se mění požadavky na kontroly operátorů V restauratérském sektoru se toto téma stává stále aktuálnějším, protože kromě interního přístupu k účtům mají většina zařízení věrnostní programy, kde počet rezidentů dosahuje tisíců.
Podle mého názoru mají nyní zástupci IT průmyslu dobrou příležitost získat přístup na trh, kde existuje jasně vymezený problém a potřeba jej řešit. V příštích třech letech bude poptávka po vybudování systému informační bezpečnosti v gastronomii pouze růst. Zejména v regionech.
Nicméně, při celkovém povrchním chápání toho, jak by měl být systém informační bezpečnosti zřízen, všichni respondenti používají správce hesel. Přičemž někteří jim ukládají povinnost používat je pro své zástupce, šéfkuchaře a administrátory. První, co jsme se zeptali respondentů, jaké správce hesel používáte ve svých podnicích:
„Nevím, zda to vyslovuji správně, ale teď používám Zoho[2]. Je to úžasné, ale můžu si prohlédnout heslo i z telefonu a z pracovního počítače. Jedině musím nezapomenout základní heslo pro přístup. Takže jsem si ho poznamenala do diáře“ (žena, 32 let).
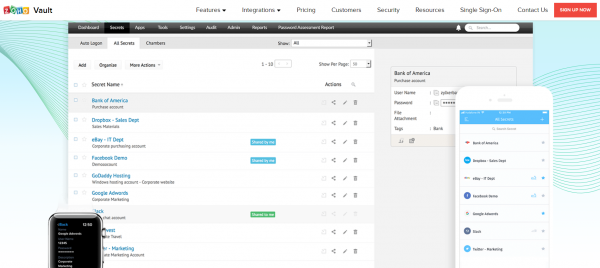
„Poslouchejte, správce hesel jsem začal používat náhodou. Kamarád z univerzity pracuje v bance a dal mi ho do ruky. Jmenuje se Password[3], zatím mi vyhovuje, šetří čas. Měli jsme problém, když bývalý zaměstnanec se napojil na systém a díval se na naše příjmy. Zcela náhodou jsme zjistili, že platná hesla v restauraci vytvořil on. Museli jsme urgentně všechno předělat. Tak se objevila potřeba správce“ (muž, 41 let).
„Trochu jsem studoval IT v našem technickém. Když jsem přemýšlel o správci hesel, zastavil jsem se u CommonKey[4], protože dobře zvládá funkci administrace osobních profilů zaměstnanců. Pro naši síť pizzerií je to velmi pohodlné“ (muž, 38 let).
Upozorňuji, že jsem vybral nejvýznamnější komentáře respondentů. Většina dotázaných si nemohla vzpomenout na přesné názvy svých manažerů. Pro některé je manažer hesel výhradně spojen s ukládáním dat v prohlížeči. Celkově se respondenti při výběru určitého produktu nezamýšlejí nad mechanismem kryptografie, který leží v základech manažera hesel. Jejich prioritami jsou rychlost a pohodlí používání.
Ačkoliv mají respondenti obecné povědomí o tom, proč potřebují manažera hesel, používají je pouze příležitostně. Jak řekla jedna žena respondentka:
„Když tě na jedné straně tahá objednatel hostin, na druhé dodavatel a v třetí zaměstnanci, kteří se ptají, kdy bude výplata, a v tu dobu vytváříš účet pro nového zaměstnance, jediné, co ti zbývá, je napsat si uživatelské jméno a heslo na papír“ (žena, 41 let).
Nicméně existují určité praktiky. Existuje řada problémů, které vedly k tomu, že se manažeři hesel našli uplatnění v oblasti pohostinství. Jaké to jsou problémy?
Za prvé, přístup k věrnostním programům. Pro zasvěcené není žádným tajemstvím, že slevy „manipuluje“ personál, cashbacky se připisují na plastové karty spojené s příbuznými a přáteli personálu atd. Nejefektivnější způsob, jak zabránit podvodům, je pravidelně kontrolovat aktivitu účtů na pozadí věrnostního programu. Situaci komplikuje skutečnost, že přístup k programu musí mít minimálně tři lidé: manažer, marketingovec (pro sms a push oznámení) a operátor, který se stará o věrnostní program (v případě technických problémů nebo aktivace dalších možností).
„Jediné, na co se snažím nezapomenout na manažera hesel, je při práci s naší databází hostů. Kromě přístupu k osobním údajům hostů lze prostřednictvím této databáze přičítat nebo odečítat virtuální peníze. Jednou měsíčně měním heslo a dělám rozdělení přístupů podle statusu uživatele. Proto je potřeba informace neustále aktualizovat. Manažer hesel v tom usnadňuje práci“ (muž, 48 let).
Za druhé, v každém podniku existují magnetické karty zaměstnanců pro přístup k automatizovanému systému evidence (například IIKO nebo R-Keeper). Jsou zajímavé případy. Číšník se odstěhuje a odejde spolu s kartou. V podstatě, odešlý číšník zná heslo pro přístup do systému, kde jsou zobrazeny finanční ukazatele podniku, odstraňují se a odepisují jídla, zaznamenává se pracovní doba personálu.
"Byl případ, kdy propuštěný zaměstnanec uzavřel dohodu s barmanem a účtoval alkohol na reprezentativní náklady. Z nějakého zvláštního důvodu měl tento člověk stále odblokovanou kartu a používal ji" (muž, 38 let)
Za třetí, manažeři přicházejí a odcházejí, a účty zůstávají. Profesionální adaptace nového manažera se zpomaluje, když sedí u obrazovky monitoru a pokouší se dovolat předchozímu vedoucímu, aby zjistil přihlašovací jméno a heslo k e-mailu, systémům Merkur a EGAIS, osobnímu účtu na portálu společnosti METRO atd.
"Nemohla jsem normálně řešit problémy, když nemám žádný přístup k aktivním účtům. Předchozí manažerka se špatně rozloučila s vlastníkem a nic mi nepředala. Musela jsem vše obnovit, projít jejími koncepty, přemlouvat člověka, aby se podělil o informace. Po tom jsem se pevně rozhodla, že všechny hesla budu uchovávat ve speciálním programu" (žena, 29 let).
Nehledejte chyby , použijte správce hesel
Všechny tyto situace mohou být užitečné pro zástupce IT vývojářů při formulaci správných obchodních nabídek pro zástupce restauranční sféry. Ještě jednou zdůrazňuji, že trh HoReCa je připraven na IT produkty. To se týká nejen správců hesel, ale také antivirového softwaru, systémů videokamer a optimalizace obchodních procesů.
Při psaní textu jsem si uvědomil vážné obchodní perspektivy zavádění standardů informační bezpečnosti pro restaurace, kavárny a bary. Proto všechny zájemce prosím, aby v komentářích napsali, jaký software byste doporučili zástupcům HoReCa pro vybudování spolehlivého systému informační bezpečnosti. Na závěr tématu správců hesel vás žádám, abyste se zapojili do níže uvedeného průzkumu. Budu velmi vděčný za podrobné komentáře ohledně vašeho výběru.
[1] Název je fiktivní. Jakékoli shody s jinými správci hesel jsou pouze shodami a nic víc.
[2] Respondent má na mysli správce hesel Zoho Vault:
[3] Respondent má na mysli správce hesel Passwork:
[4] Respondent má na mysli správce hesel CommonKey:
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Jakým správcem hesel se používáte ve svých firmách?
CommonKey
Passwork
Vaultier
SimpliSafe
Jiné
Hlasovalo 8 uživatelů. Zdržel se 1 uživatel.
Zdroj: habr.com
