

V tomto článku se bude stručně hovořit o tom, co nám může říct tak obyčejná věc jako NetBIOS. Jaké informace může poskytnout potenciálnímu útočníkovi/pentestero.
Předvedená oblast použití rozvědčích technik se vztahuje na interní, tedy izolované a zvenčí nedostupné sítě. Takové sítě má jako pravidlo jakákoli i ta nejmenší firma.
Sám o sobě NetBIOS se zpravidla používá k získání síťového jména. A to stačí k tomu, aby se dalo udělat minimálně 4 věci.
Objevování hostitelů
Díky tomu, že NetBIOS může používat UDP jako transport, rychlost jeho práce umožňuje objevovat hostitele ve velmi velkých sítích. Například nástroj nbtscan, součást stejnojmenného balíčku, může během 2 sekund (může položit síť) rozresolverovat adresy sítě typu 192.168.0.0/16, zatímco tradiční TCP skenování zabere desítky minut. Tato vlastnost může být použita jako technika objevování hostitelů (host sweep) ve velmi velkých sítích, o kterých není známo nic, ještě než se spustí nmap. Ačkoli výsledek nezaručuje 100% odhalení, protože odpoví převážně windows hostitelé a to ne všichni, přesto umožňuje zjistit, v jakých přibližně rozsazích se nacházejí živí hostitelé.
Identifikace hostitelů
Používáním výsledků získaných z ip adres:
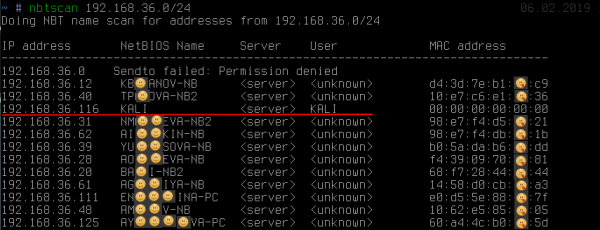
je možné vidět: kromě toho, že jméno odhaluje vlastníka pracovní stanice (i když se to v některých případech vůbec neděje), jedna z adres se jasně vymyká ostatním. Můžeme vidět, že bylo získáno jméno KALI. Takové chování je typické, zpravidla, pro unix-implementace SMB/NetBIOS v rámci softwarového balíčku samba nebo velmi starých Windows 2000.
Získání jména KALI, zatímco na jiných hostitelích to <unknown> svědčí o přítomnosti takzvané null-session. Při výchozích nastaveních SMB-serverů na linux jsou na ni náchylné. Null-session pouze umožňuje naprosto anonymně (jak vidno, žádná hesla jsme nezadávali, jak je vidět na screenshotu) získat dostatečné množství dalších informací, jako jsou místní zásady hesel, seznam místních uživatelů, skupin a seznam sdílených zdrojů (share):
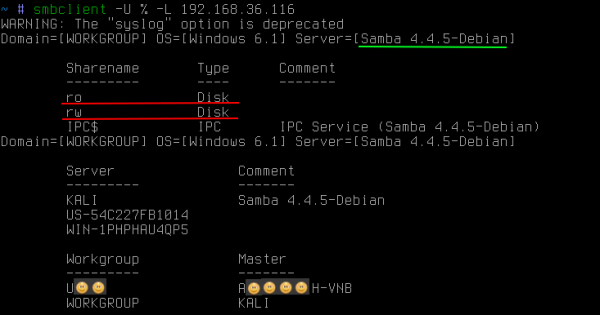
Často na linux SMB-servery mohou mít veřejně dostupné sdílení, ne jen pro čtení, ale dokonce i pro zápis. Přítomnost obou typů nese různé hrozby, jejichž využití přesahuje rámec tohoto článku.
NetBIOS také umožňuje získat názvy všech typů, které pracovní stanice uchovává:
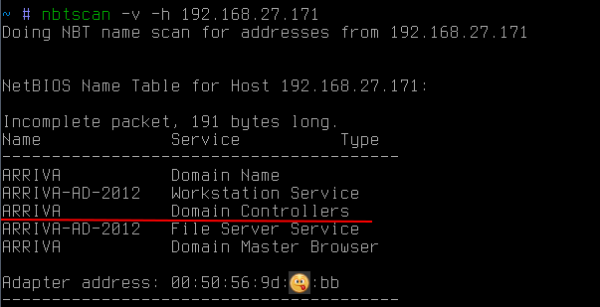
v tomto případě to umožňuje zjistit, že hostitel je také řadičem domény. ARRIVA.
Je také důležité si dále uvědomit, že NetBIOS umožňuje získat mac-adresy. A na rozdíl od arp-dotazů, NetBIOS-dotazy mohou překročit hranice podsítě. To může být užitečné, pokud například potřebujete najít v síti nějaký notebook nebo specifické zařízení, znaje jeho výrobce. Jelikož prvních tři oktety mac-adres identifikují výrobce, můžete vysíláním podobných NetBIOS-dotazů do všech známých podsítí zkusit najít požadované zařízení (http://standards-oui.ieee.org/oui.txt).
Určení příslušnosti k domain
Často při pohybu po interních podnikových sítích je třeba cílit přímo na pracovní stanici připojenou k doméně (například za účelem zvýšení oprávnění na úroveň doménového administrátora) nebo naopak. V tomto případě NetBIOS opět může pomoci:
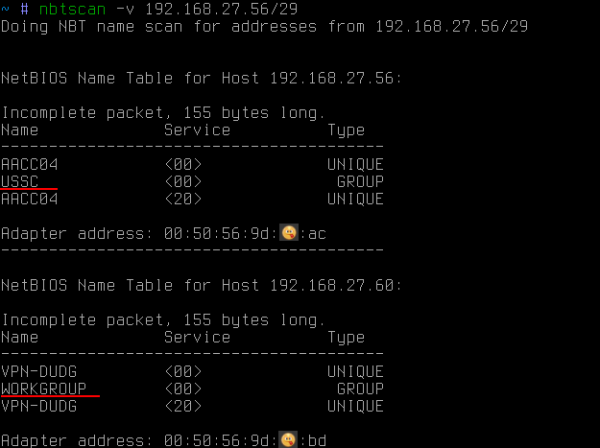
V tomto případě pomocí NetBIOS byly získány všechny názvy všech typů. Mezi nimi lze kromě jména PC (což už bylo získáno dříve) vidět i jméno pracovní skupiny. Ve výchozím nastavení pro windows to obvykle vypadá jako WORKGROUP nebo IVAN-PC, ale pokud je pracovní stanice v doméně, pak je její pracovní skupina právě jméno domény.
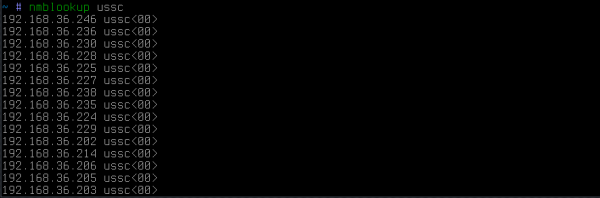
Takto lze zjistit, zda je pracovní stanice v doméně a, pokud ano, tak v které. NetBIOS Pokud však potřebujete získat seznam doménových hostitelů v rámci podsítě, stačí jediný broadcast dotaz s názvem požadované domény:
v důsledku toho odpoví všechny hostitele, kteří jsou součástí této domény.
Objevování multihomed hostitelů
A nakonec ještě jedna pravděpodobně velmi málo známá technika, která je zcela nezbytná pro
nalezání cest do chráněných, možná dokonce fyzicky izolovaných sítí. Mohou to být tovární sítě podniků plné řadičů. Přístup k této síti pro útočníka znamená možnost ovlivňovat technologické procesy, a pro podnik riziko utrpět obrovské ztráty. do chráněných, možná dokonce fyzicky izolovaných sítí. Může se jednat o podnikové výrobní sítě, zaplněné řadiči. Přístup k této síti pro útočníka znamená možnost ovlivnit technologický proces, a pro podnik je to riziko obrovských ztrát.
Podstata věci je taková, že i když je síť izolována od podnikové sítě, někteří administrátoři, ať už z lenosti, nebo z jiných důvodů, rádi nakonfigurují další síťovou kartu na svých PC, aby získali přístup k této síti. To se samozřejmě děje mimo veškerá pravidla podnikových firewallů. Je to pohodlné, ano, ale ne příliš bezpečné; pokud jste hacknuti, stanete se mostem do této sítě a ponese odpovědnost.
Pro útočníka je to však problém — najít toho správného administrátora, který se tímto nezákonným způsobem dostal do chráněné sítě. A to není snadný úkol ani pro samotné bezpečnostní odborníky. Na velkých podnicích je to skutečně náročná úloha, jako hledat jehlu v kupce sena.
V této situaci jsou pro útočníka zřejmé dvě možnosti:
1. pokusit se použít každé PC v podnikové podsíti jako bránu do požadované sítě. Bylo by to velmi pohodlné, ale to se jen zřídka vyskytuje, protože windows na hostitelích ip forwarding je téměř vždy vypnuto. Navíc je taková kontrola možná pouze v rámci vlastní podsítě a vyžaduje, aby útočník přesně znal cílovou adresu z izolované sítě.
2. snažit se vzdáleně přistupovat k každému hostiteli a vykonat jednoduchý příkaz ipconfig/ifconfig. A tady to není tak jednoduché. I když má útočník práva doménového administrátora, nikdo nezrušil firewally a místní firewall. Takže úkol není možné plně automatizovat. Nakonec zůstává mučivé přihlašování k každému hostiteli, překonávání firewallů (často blokujících právě port 445/tcp) v naději, že konečně uvidíte požadované síťové rozhraní.
Nicméně, existuje mnohem snazší způsob. Existuje jeden extrémně jednoduchý trik, který vám umožňuje získat ze zvoleného hostitele seznam síťových rozhraní. Představme si, že máme nějaký hostitel:
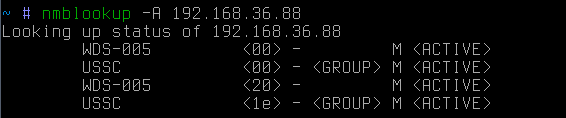
je to reverzní resolvování ip-adresy → síťové jméno. Pokud se nyní pokusíme udělat přímé resolvování síťového jména → ip-adresy:

zjistíme, že tento hostitel je také bránou (nejspíš) do nějaké jiné sítě. Je třeba poznamenat, že v tomto případě byl dotaz vyslán jako broadcast. Jinými slovy, uslyší ho pouze hostitelé z podsítě útočníka.
Pokud je cílový host mimo podsíť, můžete poslat cílenou žádost:
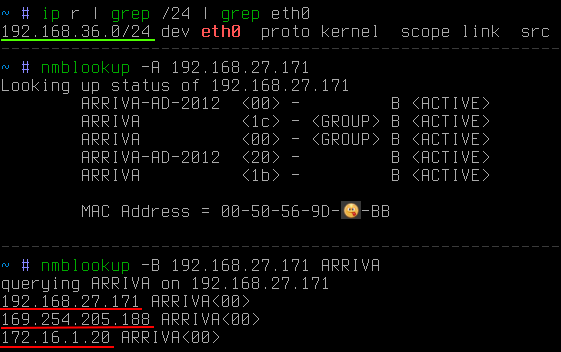
V tomto případě je jasné, že cíl je mimo podsíť útočníka. Pomocí klíče -B bylo určeno, že žádost by měla být zaslána na konkrétní adresu, nikoli na vysílací adresu.
Nyní stačí rychle shromáždit informace o celé cílové podsíti, nikoli pouze o jedné adrese. K tomu můžete použít malý python-skript:
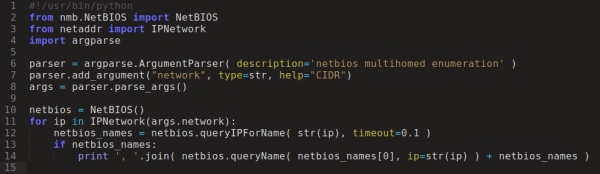
A za několik sekund:
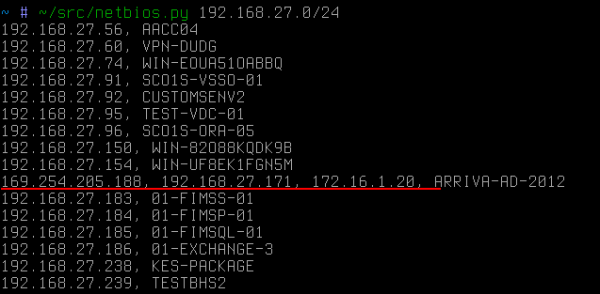
V tomto improvizovaném případě by se vyhrazený host stal prvním cílem útočníka, pokud by usiloval o síť 172.16.1/24.
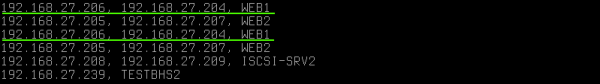
Opakující se názvy na různých ip svědčí o tom, že host má také dvě síťové karty, ale již v jedné podsíti. Je třeba poznamenat, že NetBIOS nezveřejňuje Spravovat aliasy obrazů-y (které mohou být snadno počítány pomocí arp-dotazů jako ip s totožným mac). V tomto případě IP adresy mají různé mac.
Další příklad použití této techniky — veřejné Wi-Fi. Někdy můžete narazit na situaci, kdy se mezi hostujícími zařízeními k veřejné síti připojuje personál pracující v uzavřeném korporátním segmentu. Poté může útočník pomocí této zpravodajské techniky velmi rychle nakreslit cestu k proniknutí do uzavřené sítě:
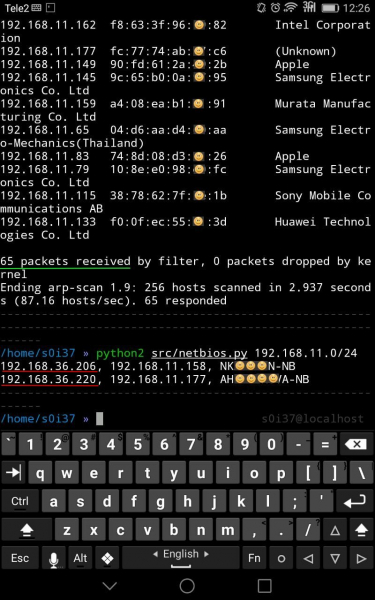
V tomto případě mezi 65 klienty veřejného Wi-Fi byly dvě pracovní stanice, které měly další rozhraní, pravděpodobně patřící k firemní síti.
Pokud mezi síťovými segmenty nebo přímo na pracovních stanicích dojde k filtraci provozu na port 445/tcp, což brání vzdálenému přístupu k systému (vzdálenému vykonání kódu), pak je v tomto případě pro řešení jmen použito NetBIOS portu 137/udp, jehož vědomé blokování se téměř nevyskytuje, protože by to výrazně poškodilo pohodlí práce v síti, například by mohlo zmizet síťové prostředí apod.
Jak se říká, enumeration is the key
Je zde nějaká ochrana? Není, protože to není zranitelnost vůbec. Je to jen standardní funkce toho málo, co je ve výchozím nastavení u windows (v linux chování se mírně liší). A pokud byste náhodou bez schválení, obcházením pravidel síťového směrování vstoupili do uzavřeného segmentu, útočník vás určitě najde a udělá to velmi rychle.
Zdroj: habr.com
