

Bylo uvedeno na trh lehké http serveru lighttpd 1.4.64. Nová verze přináší 95 změn, včetně implementace dříve plánovaných změn výchozích hodnot a odstranění zastaralých funkcí:
- Výchozí časový limit pro operace graceful restart/shutdown byl snížen z nekonečna na 8 sekund. Časový limit lze upravit pomocí volby „server.graceful-shutdown-timeout“.
- Byl proveden přechod na použití sestavení s knihovnou PCRE2 (—with-pcre2), pro návrat na starou verzi PCRE lze použít volbu „—with-pcre“.
- Byly odstraněny moduly, které byly dříve označeny jako zastaralé:
- mod_geoip (je nutné použít mod_maxminddb),
- mod_authn_mysql (je nutné použít mod_authn_dbi),
- mod_mysql_vhost (je nutné použít mod_vhostdb_dbi),
- mod_cml (je nutné použít mod_magnet),
- mod_flv_streaming (ztratil význam po ukončení životnosti Adobe Flash),
- mod_trigger_b4_dl (je nutné použít náhradu na Lua).
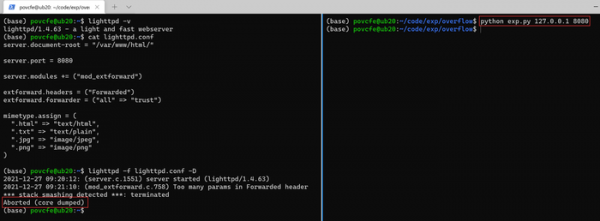
Ve verzi Lighttpd 1.4.64 byla také odstraněna zranitelnost (CVE-2022-22707) v modulu mod_extforward, která vede k přetečení bufferu o 4 bajty při zpracování dat v HTTP hlavičce Forwarded. Podle vývojářů problém omezuje pouze na odmítnutí služby a umožňuje vzdálené vyvolání nehody pozadí procesu. Využití je možné pouze při aktivaci zpracovatele hlavičky Forwarded a neprojevuje se v výchozí konfiguraci.
Zdroj: opennet.ru
