

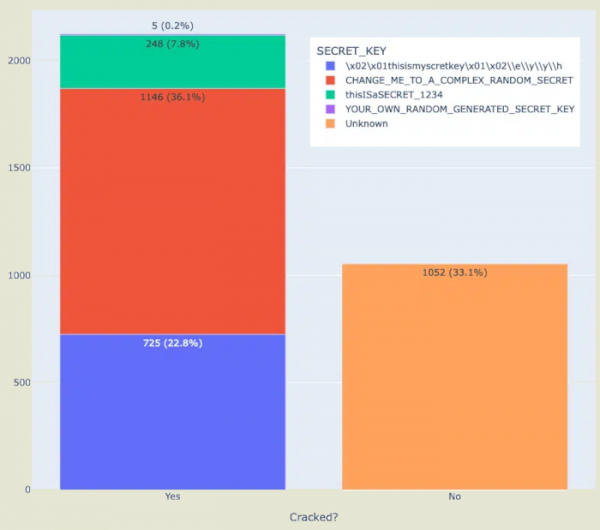
Výzkumníci ze společnosti Horizon3 upozornili na bezpečnostní problémy u většiny instalací platformy pro analýzu a vizualizaci dat Apache Superset. Na 2124 z 3176 zkoumaných veřejných serverů s Apache Superset bylo zjištěno použití standardního šifrovacího klíče uvedeného v příkladu konfiguračního souboru. Tento klíč je používán v Pythonové knihovně Flask pro generování session cookies, což umožňuje útočníkovi, který klíč zná, vytvořit fiktivní parametry sezení, připojit se k webovému rozhraní Apache Superset a stahovat data z připojených databází nebo provádět kód s právy Apache Superset.
Zajímavé je, že původně výzkumníci informovali vývojáře o problému již v roce 2021, po čemž bylo v vydání Apache Superset 1.4.1, vytvořeném v lednu 2022, hodnoty parametru SECRET_KEY změněno na řetězec „CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET“, do kódu byla přidána kontrola, která při existenci této hodnoty zapisuje varování do logu.
V únoru tohoto roku se výzkumníci rozhodli zopakovat skenování zranitelných systémů a narazili na to, že na varování si málo kdo dává pozor a 67% servery Apache Superset stále používá klíče z příkladů konfigurace, šablon nasazení nebo dokumentace. Mezi organizacemi, které používají standardní klíče, se nacházely i některé velké společnosti, univerzity a státní instituce.
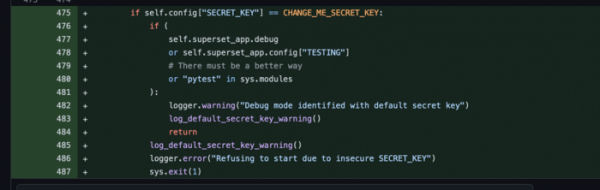
Uvedení pracovního klíče v příkladu konfigurace je nyní považováno za zranitelnost (CVE-2023-27524), která byla opravena ve vydání Apache Superset 2.1 prostřednictvím chybové zprávy, blokující spuštění platformy při použití klíče z příkladu (berou se v úvahu pouze klíče uvedené v příkladu aktuální verze, staré standardní klíče a klíče z šablon a dokumentace nejsou blokovány). Pro ověření přítomnosti zranitelnosti po síti byl navržen speciální skript.
Zdroj: opennet.ru
