

Skupina výzkumníků z několika univerzit v Německu vyvinula novou metodu MITM útoku na HTTPS, která umožňuje extrahovat cookies s identifikátory sezení a další důvěrné údaje, a také dosáhnout provedení libovolného JavaScript kódu v kontextu jiného webu. Útok byl pojmenován ALPACA a může být aplikován na TLS servery, které implementují různé aplikační protokoly (HTTPS, SFTP, SMTP, IMAP, POP3), ale využívají společné TLS certifikáty.
Podstatou útoku je, že pokud má útočník kontrolu nad síťovým bránou nebo bezdrátovým přístupovým bodem, může přesměrovat webový provoz na jiný síťový port a zorganizovat spojení s FTP nebo poštovním serverem, které podporují TLS šifrování a používají certifikát společný s HTTP serverem, přičemž prohlížeč uživatele bude považovat za navázané spojení s požadovaným HTTP serverem. Protože je protokol TLS univerzální a není vázán na aplikační protokoly, navázání šifrovaného spojení pro všechny služby je identické a chyba zaslání požadavku na nesprávnou službu může být určena až po navázání šifrované relace během zpracování příkazů zaslaného požadavku.
Pokud například přesměrujete spojení uživatele, původně adresované na HTTPS, na poštovní server, který používá společný certifikát s HTTPS serverem, TLS spojení bude úspěšně navázáno, ale poštovní server nebude moci zpracovat zaslané HTTP příkazy a vrátí odpověď s kódem chyby. Tato odpověď bude prohlížečem zpracována jako odpověď požadovaného webu, zaslaná v rámci správně navázaného šifrovaného komunikačního kanálu.
Byly navrženy tři varianty útoku:
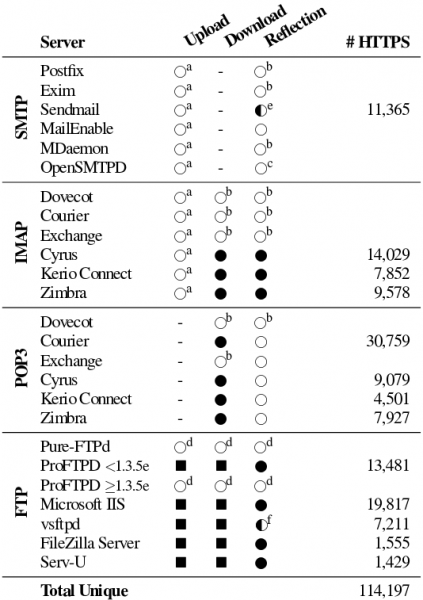
- «Nahrát» pro extrakci Cookie s autentifikací. Tento metod je použitelný, pokud FTP server pokrývaný TLS certifikátem umožňuje nahrát a extrahovat své údaje. V tomto typu útoku může útočník dosáhnout uchování částí původního HTTP požadavku uživatele, jako jsou obsahy hlavičky Cookie, například pokud FTP server interpretuje požadavek jako soubor k uložení nebo zcela registračně zaznamenává příchozí požadavky. Pro úspěšný útok musí útočník nějakým způsobem extrahovat uložený obsah. Útok je použitelný na Proftpd, Microsoft IIS, vsftpd, filezilla a serv-u.
- «Stáhnout» pro organizaci mezidoménového skriptování (XSS). Tento metod zahrnuje, že útočník v důsledku nějakých individuálních manipulací může umístit data do služby, která používá společné TLS certifikát, která mohou být následně předána jako odpověď na uživatelský požadavek. Útok je použitelný na výše uvedené FTP servery, IMAP servery a POP3 servery (courier, cyrus, kerio-connect a zimbra).
- «Reflexe» pro spuštění JavaScriptu v kontextu jiného webu. Tento metod je založen na vracení části požadavku klientovi, ve které se nachází JavaScriptový kód odeslaný útočníkem. Útok je použitelný na výše uvedené FTP servery, IMAP servery cyrus, kerio-connect a zimbra, stejně jako na SMTP server sendmail.
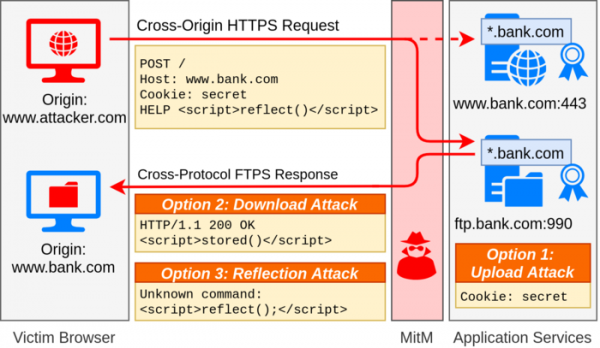
Například, když uživatel otevře stránku ovládanou útočníky, může z této stránky být iniciován požadavek na zdroj z webu, na kterém má uživatel aktivní účet (například bank.com). Během MITM útoku může být tento požadavek, adresovaný webové stránce bank.com, přesměrován na poštovní server, který používá společný TLS certifikát s bank.com. Protože poštovní server neukončuje relaci po první chybě, budou servisní hlavičky a příkazy, jako „POST / HTTP/1.1“ a „Host:“, zpracovány jako neznámé příkazy (poštovní server vrátí každému hlavičce „500 unrecognized command“).
Poštovní server nerozlišuje specifika protokolu HTTP a pro něj jsou servisní hlavičky a blok dat požadavku POST zpracovány stejně, takže lze v těle požadavku POST uvést řádek s příkazem poštovnímu serveru. Například je možné předat: MAIL FROM: na což poštovní server vrátí zprávu o chybě 501 : malformed address: alert(1); may not follow
Tato odpověď bude přijata uživatelským prohlížečem, který provádí JavaScriptový kód v kontextu původně neotevřené webové stránky útočníka, ale stránky bank.com, na kterou byla zaslána žádost, protože odpověď přišla v rámci platného TLS sezení, jehož certifikát potvrdil pravost odpovědi bank.com.
Skenování globální sítě ukázalo, že problém v obecné podobě postihuje přibližně 1,4 milionu webových serverů, u kterých je možné provést útok smíšením požadavků přes různé protokoly. Možnost reálného provedení útoku byla určena pro 119 tisíc webových serverů, na kterých byly přítomny související TLS servery založené na jiných aplikačních protokolech.
Příklady exploitů byly připraveny pro ftp servery pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla a serv-u, IMAP a POP3 servery dovecot, courier, exchange, cyrus, kerio-connect a zimbra, SMTP servery postfix, exim, sendmail, mailenable, mdaemon a opensmtpd. Vědci zkoumali možnost provedení útoku pouze v kombinaci se servery FTP, SMTP, IMAP a POP3, přičemž nelze vyloučit, že problém se může projevovat i u dalších aplikačních protokolů využívajících TLS.
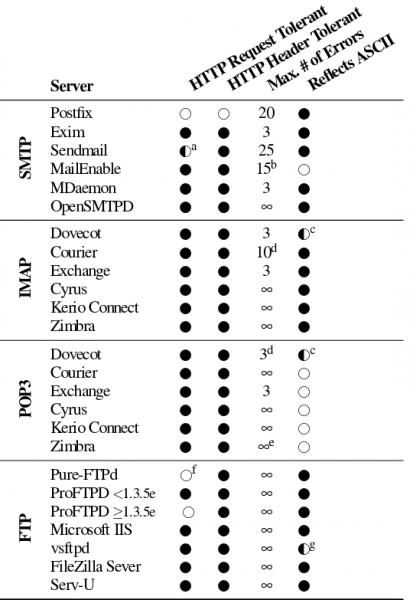
Pro blokaci útoku bylo navrženo použít rozšíření ALPN (Application Layer Protocol Negotiation) pro vyjednání TLS sezení s ohledem na aplikační protokol a rozšíření SNI (Server Name Indication) pro vázání na název hostitele v případě použití TLS certifikátů pokrývajících několik. doménových jmen. Na straně aplikací se doporučuje omezit limit na počet chyb při zpracování příkazů, po jehož překročení se přeruší spojení. Proces vypracování opatření k blokaci útoku začal již v říjnu minulého roku. Podobná opatření k ochraně již byla přijata v Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) a Internet Explorer.
Zdroj: opennet.ru
