

Redakce Top10VPN, která se zabývá recenzováním a testováním VPN služeb, provedla testování 100 nejpopulárnějších bezplatných VPN aplikací pro platformu Android, celkem více než 2,5 miliardy stažení (pro testování byly vybrány 100 bezplatné VPN aplikace, které zažily nejvíce stažení v katalogu Google Play). Hlavní závěry:
- 88 z testovaných aplikací má různé problémy, které vedou k únikům informací. U 83 aplikací došlo k únikům kvůli přístupu k externím DNS serverům (ne serverům VPN-poskytovatele), například v 40 případech byl použit DNS Google, v 14 — Cloudflare. U 79 aplikací nebyla vyloučena možnost odesílání provozu mimo VPN. U 17 aplikací bylo zjištěno několik typů úniků (odhalení IP adresy uživatele na webových stránkách IPv4 a IPv6, úniky přes DNS a WebRTC).
- U 11 aplikací bylo zjištěno použití zastaralých generátorů pseudo-náhodných čísel. V jedné aplikaci vůbec nebylo používáno šifrování provozu. U 35 aplikací byly použity zastaralé kryptografické algoritmy (pouze u 20 aplikací byly použity spolehlivé metody hashování). U 23 aplikací bylo v průběhu vytváření VPN tunelu pro přístup k externím serverům povoleno použití starých verzí TLS (starších než TLSv3), a v 6 aplikacích byl použit SSLv2.
- U 69 aplikací byly požadovány nadměrné oprávnění, například 20 aplikací vyžadovalo přístup k údajům o poloze (ACCESS_*_LOCATION), 46 — ke seznamu nainstalovaných aplikací (QUERY_ALL_PACKAGES), 9 — přístup k stavu telefonu (READ_PHONE_STATE, což mimo jiné umožňuje zjistit IMEI a IMSI), 82 — požadovaly unikátní identifikátory pro identifikaci v reklamních sítích (ACCESS_ADVERTISEMENTS_ID), 10 — se pokusily získat přístup ke kameře.
- U 53 aplikací bylo zjištěno použití externích proprietárních funkcí, například 13 aplikací používalo kód pro sledování polohy, 31 — pro získávání identifikátorů pro reklamní sítě, 22 — pro kontrolu dalších nainstalovaných aplikací.
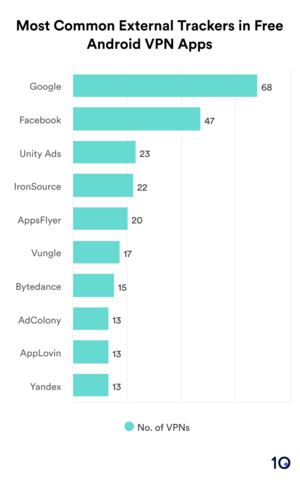
80 aplikací používalo externí knihovny, přičemž 15 z nich používalo knihovny společnosti Bytedance (TikTok) a 11 — knihovny Yandex. - 84 aplikace zahrnovaly komponenty SDK z marketingových platforem nebo sociálních sítí, přičemž 16 aplikací obsahovalo 10 a více podobných komponent.
- V 32 aplikacích bylo zjištěno využití hardwarových schopností a senzorů, které mohou vést k porušení soukromí. Například 15 aplikací se obrací na kameru, 7 na mikrofon a 14 na mechanismy určování polohy, jako je GPS, 14 na senzory (gyroskop, senzor přiblížení atd.).
- 71 aplikace odesílalo osobní údaje do třetích stran, jako je Facebook (47), Yandex (13) a VK (11). 37 programů odhalilo třetím stranám identifikátory zařízení, 23 — IP adres, 61 — unikátní identifikátory pro sledování. 19 aplikací odesílalo telemetrii obsahující informace o zařízení a systému na servery poskytovatele VPN, a 56 do třetích služeb, jako je Google (39), Facebook (17) a Yandex (9).

- V 19 aplikacích bylo při kontrole ve službě VirusTotal, která používá více než 70 antivirů, zjištěno škodlivé software. V 18 aplikacích byla odhalena spojení na domény, a v 13 na IP adresy zařazené na černé seznamy škodlivých hostitelů a adres.
- V 93 aplikacích bylo zjištěno nesoulad mezi deklarovanými štítky dodržování soukromí a skutečným stavem. 75 aplikací
nesprávně informovalo o metodách sběru údajů o uživatelích, 64 — o odesílání údajů třetím stranám, 32 — o používaných metodách zajištění bezpečnosti. Z 65 aplikací se štítkem „No Data Sharing“ pouze 20 nedovolovalo odesílání údajů třetím stranám, a ze 32 aplikací se štítkem „No Data Collection“ pouze dvě splňovaly související požadavky.
Zdroj: opennet.ru
