

Výzkumníci z Michiganské univerzity vyvinuli nástroj MVPNalyzer pro odhalování úniků informací a analýzu fungování VPN a testovali s jeho pomocí 281 VPN aplikací pro platformu Android. Ke studiu byly vybrány nejpopulárnější VPN aplikace distribuované prostřednictvím katalogu Google Play. U VPN aplikací, ve kterých byly odhaleny různé bezpečnostní a soukromí problémy, bylo celkem zaznamenáno 2,4 miliardy instalací. Hlavní závěry:
- V 61 aplikacích (22 %) byla zjištěna transmission of data without encryption occurring outside the established tunnel. Většina aplikací z této kategorie je populární a průměrně mají 11 milionů instalací. V 18 aplikacích došlo k přímému přístupu na službu ip-api.com pro určení polohy podle IP adresu klienta.
V 5 případech byly bez šifrování klientovi posílány konfigurační soubory obsahující parametry připojení k VPN serveru. Výzkumníci provedli experiment a potvrdili možnost provedení MITM útoku, který umožňuje přesměrování provozu na svůj server, se schopností zasáhnout do komunikačního kanálu oběti, například, která se připojila k veřejné bezdrátové síti pod kontrolou útočníka. Problémové aplikace (úplný seznam všech aplikací, ve kterých byly zjištěny problémy, je uveden na 17. stránce PDF zprávy):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Výzkumníci upozornili autory těchto aplikací na problémy a po nějaké době provedli opakovanou kontrolu nejnovějších verzí, která ukázala, že zranitelnost byla odstraněna pouze ve dvou aplikacích – VPN Pro a Hexa VPN.
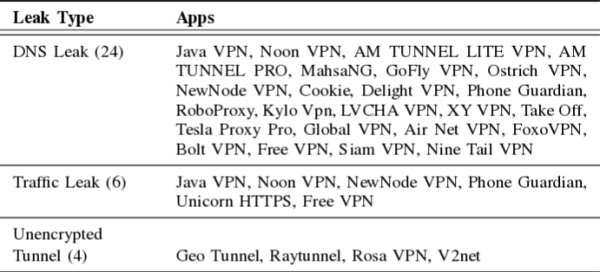
- Při práci 29 aplikací (10 %) dochází k úniku provozu mimo zavedený tunel. V 24 aplikacích, které mají celkem 360 milionů instalací, došlo k úniku informací o navštívených stránkách v důsledku přímého odesílání DNS dotazů (20 odesílalo DNS dotazy prostřednictvím místního resolvéra a 6 přes veřejné DNS služby Google, Cloudflare, AliDNS a DNSPod). V 6 aplikacích, které mají 54 milionů instalací, byla zjištěna odesílání mimo tunel provozu souvisejícího s uživatelskou aktivitou v webovém prohlížeči. V 4 aplikacích byly údaje přenášeny prostřednictvím nešifrovaného tunelu.

- V 169 aplikacích (60 %) nebyla použita obfuskační technologie, používaly se standardní síťové porty a sledovatelné v běžném toku protokoly. Takové chování je v rozporu s očekáváním uživatelů - podle průzkumu provedeného loni 82 % uživatelů VPN věří, že VPN jim zajišťuje anonymitu.
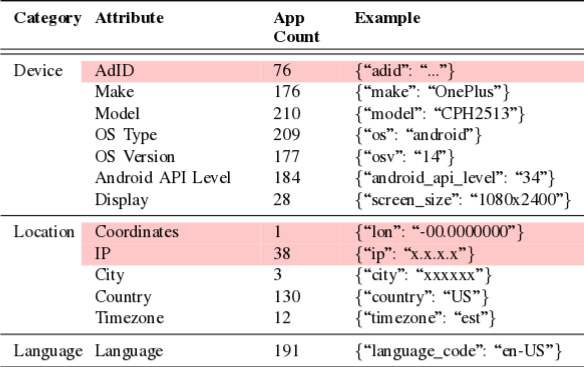
- Ve 76 aplikacích (27 %) byly přenášeny unikátní zařízení identifikátory AAID (Android Advertising ID), které umožňují sledování zařízení a uživatelů. V 246 aplikacích (87 %) byla zaznamenána komunikace s známými reklamními sítěmi a službami pro sledování uživatelů (celkem bylo zaznamenáno 3714 různých URL). Jedna aplikace posílala přesné GPS koordináty zařízení.

- V 107 aplikacích (38 %) byla použita nastavení, která nezajišťují optimální úroveň zabezpečení. Ve 20 aplikacích, které celkem měly 40 milionů instalací, byly použity nebezpečné metody šifrování. V 96 aplikacích, které měly 728 milionů instalací, byly použity nespolehlivé autentizační mechanismy.
V 3 aplikacích v nastavení OpenVPN byla hodnota parametru data-ciphers nastavena na "none", což umožňuje zřízení komunikačních kanálů bez šifrování. V 8 aplikacích byl parametr "cipher" nastaven na "none", což vypíná šifrování při použití OpenVPN 2.4 a starších verzí. V 12 aplikacích byly použity direktivy, které byly označeny za zastaralé. V 61 aplikaci v konfiguraci OpenVPN nebyly zahrnuty direktivy pro blokování známých metod útoků.
Zdroj: opennet.ru
